首页 文章 精选 留言 我的

精选列表

搜索[布隆过滤器],共6712篇文章
优秀的个人博客,低调大师

fvp 0.17.0发布,flutter video_player 全平台插件

目前的版本相比上次更新做了如下主要改进: 对于video_player官方不支持的平台(目前为windows和linux),现在无需添加任何代码,仅需在pubspec.yaml添加 fvp 作为依赖就能获得该平台的支持。 升级ffmpeg至7.0 所有平台均已支持杜比视界渲染 增加字幕字体文件选项,android也加上了libass渲染字幕 修复多次初始化异常 seek优化,支持异步,忽略不必要的频繁seek 多显卡环境选择正确的dxgi adapter,修复画面黑屏 支持纯音频。修复音频封面不显示问题 修复画面比例不正确和带旋转的视频纹理大小问题 增加低延迟选项 低版本android系统加载插件失败不影响程序运行

优秀的个人博客,低调大师

云原生开源项目CNSI(Narrows)v0.4发布

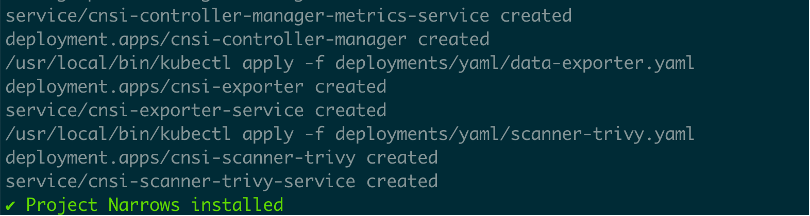
云原生安全开源项目CNSI(项目代号:Narrows)发布了0.4版本,新增了“cnsi-scanner-trivy”的组件,帮助用户更容易的进行工作负载的漏洞扫描。使用该组件也可以非常方便的进行镜像内软件包漏洞、错误配置和license信息的扫描。除此之外,该版本引入了Redis DB用来存储扫描结果。在配置镜像扫描器之后,就可以使用Trivy进行镜像扫描。 同时,在这个版本中更新了安装部署脚本。 具体使用的方式如下: 首先克隆CNSI的代码,并使用deploy.sh脚本进行安装部署。 克隆代码: git clonegit@github.com:vmware-tanzu/cloud-native-security-inspector.git 切换目录进行安装部署: cd cloud-native-security-inspector ./deploy.sh install 在完成安装之后,“cnsi-scanner-trivy”会作为deployment被部署在Kubernetes集群中,并创建对应的配置和服务。可以查看对应组建情况: 同时cnsi-scanner-trivy会暴露两个endpoint(对应下图中的/scan和/scan/{scan_request_id}/report),分别用来请求对相应的容器进行扫描以及返回对应的扫描结果。 同时,cnsi-scanner-redis的集群也会不部署在Kubernetes中。Redis负责存储由Trivy扫描之后的报告数据。具体结构如下图: 在用户登陆到CNSI的portal之后,在创建policy的页面中,当用户选择启用了inspector这个扫描器之后,在每次扫描被触发时,会优先尝试使用集群内的扫描器为用户进行扫描并生成报告。 之后,可以点击Reports -> Image Risks Reports菜单获取扫描结果。 下图是生成的扫描结果中的报告内容: 其中包含了镜像中存在的漏洞信息以及配置文件清单。 与此同时,用户也可以选择在命令行进行漏洞的扫描。 运行以下命令获取trivy扫描器的pod名称: kubectl get po -n cnsi-system 使用下面的命令,可以通过命令行的方式对任意指定镜像进行扫描并获取结果。 kubectl exec-n cnsi-system cnsi-scanner-trivy-6bf77df5d-xwhjz -- trivy image --scanners config,vuln,license grafana/grafana Narrows已经由VMware公司开源,采用商业化友好的阿帕奇2.0软件许可,方便用户作扩展和创新。欢迎广大用户参与到我们的开源项目中,并期待您的使用和反馈。如果您对Narrows开源项目感兴趣,希望与我们更密切地合作,或者希望进行测试和试用、提出建议或bug,请发邮件至narrows @ vmware.com。 内容来源|公众号:VMware 中国研发中心 有任何疑问,欢迎扫描下方公众号联系我们哦~

优秀的个人博客,低调大师

smart-license 2.0发布,守护你的软件权益

smart-license 是一款用于安全加固的开源项目。 主要服务于非开源产品、商业软件、具备试用功能的付费软件等,为软件提供授权制的使用方式。 一、适用场景 非开源产品、商业软件、收费软件。 限制产品的传播性,每个客户拥有专属 License。 同一款软件发行包根据 License 的不同提供不同的服务能力。 限定软件授权时效。 二、产品特色 开源,代码完全公开,License的生成原理是透明的。 易用,秒级生成License。 安全,生成的 License 在一定程度上具备防篡改能力,破解难度大。 三、更新说明 这是一个颠覆性的版本,为了给用户提供更好的使用体验。我们果断的剔除了 1.x 版本中的 License 生成功能,并提供了 License 的在线申请服务,整个过程仅需几秒钟。 在 smart-license 2.0 中,我们将协议规则调整为语言无关的模式。这意味着除了Java,未来我们还能为其他编程语言提供同等的授权服务。 3.1 Shield.盾 这是License在线申请服务的产品名,寓意着:守护。 你可以通过我们的使用文档连接找到该服务地址。在此感谢为我们提供服务器的朋友,以及前端框架layui-vue作者给予的技术支持。 3.2 客户端 客户端仅做了少许的优化,老用户稍加调整便可适配过来,不过原有的License 文件需要重新生成。 <dependency> <groupId>org.smartboot.license</groupId> <artifactId>license-client</artifactId> <version>2.0</version> </dependency> 示例程序: private void loadLicense(Properties properties) { 1️⃣ License license = new License(entity -> EnterprisePlugin.this.uninstall(),10); 2️⃣ try (InputStream inputStream = Thread.currentThread().getContextClassLoader().getResourceAsStream("License.shield")) { ByteArrayOutputStream byteArrayOutputStream = new ByteArrayOutputStream(); byte[] bytes = new byte[1024]; int size; while ((size = inputStream.read(bytes)) > 0) { byteArrayOutputStream.write(bytes, 0, size); } 3️⃣ LicenseEntity entity = license.loadLicense(byteArrayOutputStream.toByteArray()); 4️⃣ properties.load(new ByteArrayInputStream(entity.getData())); System.out.println(properties); } catch (IOException e) { throw new RuntimeException(e); } } 初始化 License 客户端。注册license过期后的回调逻辑,以及过期状态下的回调重复触发频率(单位:秒)。 加载 License 文件流。 解析 License 进行合法性校验,并获取授权内容。 基于授权内容进行软件运行时的配置初始化。 四、最后 我们寄希望于用技术的力量来守护技术人的权益,所以创造了 smart-license 。 但因某些因素致使该项目长期处于托管状态,在此向曾经关注该项目,以及前来技术咨询的朋友说是抱歉。 我们无法承诺会持续维护该项目,也没有计划在社区提供免费的咨询服务。 如果有朋友愿意为这个项目贡献一份力量(包括且不限于:策略优化、文档、推广运营、付费咨询),在此表示非常的欢迎和感谢! 仓库:https://gitee.com/smartboot/smart-license 文档:https://smartboot.gitee.io/smart-license/(内有 Shield.盾 的跳转连接)

优秀的个人博客,低调大师

LiteFlow v2.9.1发布!国产规则引擎不断进化!

前言 LiteFlow v2.9.1今天正式发布! 同时IDEA插件LiteFlowX 1.1.1同时发布。大家可在IDEA插件市场搜索liteflow进行下载和更新。 v2.9.1带来了一个全新的脚本语言支持和数个增强性更新。 在追求高质量和高效率的规则引擎方面,国产规则引擎LiteFlow从未停止过脚步。从近几个月的版本迭代速度大家就可以看出来。我们越走越快,也越走越稳,希望大家多多关注LiteFlow。 LiteFlow是一个灵动的,高成长性的,社区驱动的,丝滑且正在变得越来越好用的国产Java开源规则引擎。 如果你是第一次知道这个项目,可以去官网或相关的主页进行了解: 项目官网: https://liteflow.yomahub.com gitee托管仓库: https://gitee.com/dromara/liteFlow github托管仓库: https://github.com/dromara/liteflow Javascript脚本语言的支持 LiteFlow之前的版本中,已经支持了Groovy和QLExpress两种脚本语言。 可能很多人都还没用过脚本节点。因为在以前,LiteFlow的脚本节点只能写一些简单的逻辑。 但是在2.9.0版本之后,我们偷偷的对LiteFlow的脚本进行了大幅度的加强,目前脚本节点完全可以和你系统中的任何java代码进行紧密的结合来书写逻辑。 你甚至于可以在基本中定义类,定义方法。 在这次2.9.1版本中,LiteFlow又支持了一大脚本语言:Javascript。你可以用javascript来书写你的脚本逻辑。 有熟悉LiteFlow的小伙伴可能发现了,这次的脚本语言是有高亮的。 是的,这次同步发行的LiteFlowX新版本不仅支持了Javascript语法高亮和提醒,也同样支持了Groovy语法。让你在写脚本的时候更加得心应手。 并且,在编译脚本的时候,也新增了脚本出错的提示,会在命令行里用箭头标出脚本出错的位置。 rule-source-ext-data支持在yml文件中的原生配置形式 之前社区很多小伙伴在对springboot的yml形式的存储配置有点疑惑,怎么配置感觉都不对。 其实之前的形式,在yml文件里有要配置成整个json为字符串的形式,这样似乎丧失了yml格式的便捷性。为此,LiteFlow 2.9.1版本支持了yml形式的原生外置存储的配置格式,你可以像如下进行配置: liteflow: rule-source-ext-data-map: url: jdbc:mysql://127.0.0.1:3306/poseidon driverClassName: com.mysql.cj.jdbc.Driver username: root password: 123456 tableName: chain elDataField: el_data 这样看起来是不是就清楚多了呢。 外置存储插件的报错无法抛出来 之前提供的zk,sqldb,etcd,nacos之类的插件如果初始化或者执行的过程中发生异常,LiteFlow会吃掉其异常。这使得排错过程中大家会有点迷茫。 这次LiteFlow 2.9.1版本中修复了此问题。规则存储插件的报错更加清晰。 提升框架的安全性 LiteFlow 2.9.1通过了墨菲安全的检测,为0风险框架!更新了可能存在安全漏洞的第三方依赖包。您可放心的使用。 v2.9.1完整更新列表 特性 #I5WNMG 脚本组件支持javascript的语法 https://gitee.com/dromara/liteFlow/issues/I5WNMG 增强 #I5X7IT rule-source-ext-data支持在springboot yml配置文件中的原生配置 https://gitee.com/dromara/liteFlow/issues/I5X7IT 增强 #I5X1O6 提升安全性,更新不安全的第三方依赖 https://gitee.com/dromara/liteFlow/issues/I5X1O6 增强 #I5RV3G 规则插件的报错无法抛出来 https://gitee.com/dromara/liteFlow/issues/I5RV3G 增强 #I5XB03 增加dtd文件,加强xml的提示 https://gitee.com/dromara/liteFlow/issues/I5XB03 增强 #I5P263 脚本执行异常,出现异常的处理 https://gitee.com/dromara/liteFlow/issues/I5P263 修复 #I5WSG9 2.9.0版本 tag在 WHEN 下不生效 https://gitee.com/dromara/liteFlow/issues/I5WSG9 修复 #I5WLQW 扫描@ScriptBean修饰的类使用的hutool工具类不支持kotlin导致堆栈溢出 https://gitee.com/dromara/liteFlow/issues/I5WLQW 加入群聊 LiteFlow目前社区一共有1300多人,在社区里有许多的大佬以及知名开源作者,公众号博主。社区非常活跃,是一个无车且学习氛围热烈的社区,你在使用过程中有任何问题都可以提出来,基本上都能立马得到响应。快加入群聊一些学习吧。 加入社群方式为:https://liteflow.yomahub.com/pages/73c2c3/

优秀的个人博客,低调大师

建木持续集成平台v2.2.5发布

建木持续集成平台基于建木,致力于为国内开发者与DevOps人员提供极致用户体验,提升开发、上线、运维的效率,让软件用户专注于提供业务价值。 建木持续集成平台v2.2.5现已发布 主要更新:增加若干功能和修复已知bug feature: 项目dsl的global段中增加concurrent字段,控制流程能否并发执行 项目详情增加流程图全屏查看功能 添加jianmu.auth-mode配置项来控制jwt认证功能开启或关闭 流程图中鼠标滑过状态时,高亮对应节点 应该按最后执行时间来排序项目 新建流程进项目组时,项目组排序的问题 fixed: 多次执行同一节点时,节点状态里外不一致 condition被跳过,流程卡住 任务hang中,无法终止任务,Async方法执行异常 end节点的上游节点全部为跳过时,流程无法结束 global增加concurrent配置后,存在并发问题 ci体验问题 官方示例 快速开始 建木官网

优秀的个人博客,低调大师

建木持续集成平台v2.2.1发布

建木持续集成平台基于建木,致力于为国内开发者与DevOps人员提供极致用户体验,提升开发、上线、运维的效率,让软件用户专注于提供业务价值。 建木持续集成平台v2.2.1现已发布 主要更新:修复若干已知bug fixed: 保存项目时,提示信息不够清晰,需要提示哪个参数有问题 建木初始docker-compose中添加restart always 密钥管理命名空间布局有问题 编辑DSL页面弹框太小,无法看到错误描述 需要分开或折叠展示内置输出参数,分离关注点 编辑DSL,不支持\t webhook列表提供刷新功能 查看流程日志中,省略文字未在一行限制 预览流程/管道时,鼠标滑过无法查看省略的节点名称 节点启动支持host映射功能 查看节点日志时,点击浏览器的回退按钮,页面弹出错误框 日志太大导致页面无法查看 官方示例 快速开始 建木官网

优秀的个人博客,低调大师

工程师宣布QUIC协议完成RFC 9000发布

据外媒,互联网工程任务组IETF已经发布了RFC 9000,且得到了RFC 9001/9002/8999支持,意味着QUIC已从草稿阶段转向了1.0正式版。与此同时,基于QUIC 的HTTP/3也有望紧随其后很快发表。作为传输控制协议TDP的继任者,快速UDP互联网连接QUIC拥有安全、可靠、低延迟等特性。 TCP是一种面向连接的、可靠的、基于字节流的传输层通信协议,由IETF的RFC 793定义,旨在适应支持多网络应用的分层协议层次结构。 连接到不同但互连的计算机通信网络的主计算机中的成对进程之间依靠TCP提供可靠的通信服务。TCP假设它可以从较低级别的协议获得简单的,可能不可靠的数据报服务。 原则上,TCP应该能够在从硬线连接到分组交换或电路交换网络的各种通信系统之上操作。 TCP/IP协议族是互联网的基础。其中传输层协议包括TCP和UDP协议。与TCP协议相比,UDP更为轻量,但是错误校验也要少得多。这意味着UDP往往效率更高(不经常跟服务器端通信查看数据包是否送达或者按序),但是可靠性比不上TCP。通常游戏、流媒体以及VoIP等应用均采用UDP,而网页、邮件、远程登录等大部分的应用均采用TCP。QUIC是谷歌制定的一种基于UDP的低时延的互联网传输层协议,很好地解决了当今传输层和应用层面临的各种需求,包括处理更多的连接,安全性,和低延迟。

优秀的个人博客,低调大师

cLua 0.1发布,Lua 的代码覆盖率工具

cLua lua的代码覆盖率工具 特性 C++开发,性能更高,对宿主进程影响更小 简单require即可使用,或通过hookso注入 独立的命令行解析工具 编译 编译libclua.so # cmake . # make 编译clua解析工具 # go build clua.go 使用 直接嵌入lua脚本中使用,lua文件里使用如下 -- 加载libclua.so local cl = require "libclua" -- 开始记录执行过程,生成结果文件 -- 第一个参数为结果文件的文件名 -- 第二个参数为定时生成结果文件的间隔(秒),0表示关闭 cl.start("test.cov", 5) -- 执行某些事情 do_something() -- 结束记录 cl.stop() 或者使用hookso注入到进程中(假设进程id为PID),手动开启 a) 首先获取进程中的Lua_State指针,比如进程调用了lua_settop(L)函数,那么就取第一个参数 # ./hookso arg $PID liblua.so lua_settop 1 123456 b) 加载libclua.so # ./hookso dlopen $PID ./libclua.so c) 执行libclua.so的start_cov手动开启,等价于start_cov(L, "./test.cov", 5) # ./hookso call $PID libclua.so start_cov i=123456 s="./test.cov" i=5 c) 执行libclua.so的stop_cov手动关闭,等价于stop_cov(L) # ./hookso call $PID libclua.so stop_cov i=123456 执行完上述两种方法的任一一种,用clua解析test.cov查看结果。clua更多参数参考-h # ./clua -i test.cov 示例 运行test.lua # lua5.3 ./test.lua 查看目录下,已有test.cov文件 # ll test.cov 查看结果,每行前面的数字表示执行的次数,空表示没被执行 # ./clua -i test.cov total points = 20, files = 1 coverage of /home/project/clua/test.lua: local cl = require "libclua" cl.start("test.cov", 5) 1 function test1(i) 10 if i % 2 then 10 print("a "..i) else print("b "..i) end 11 end 1 function test2(i) 40 if i > 30 then 19 print("c "..i) else 21 print("d "..i) end 41 end 1 function test3(i) 51 if i > 0 then 51 print("e "..i) else print("f "..i) end 52 end 102 for i = 0, 100 do 101 if i < 10 then 10 test1(i) 91 elseif i < 50 then 40 test2(i) else 51 test3(i) end end 1 cl.stop() /home/project/clua/test.lua total coverage 60% 在结果中,可以看到每一行的执行次数,方便定位潜在bug 最后一行会输出文件的总体覆盖率(注:因为有else、end之类的影响,所以并不完全精确)

优秀的个人博客,低调大师

MyBatis JPA Extra,MyBatis JPA 扩展 v2.1发布

MyBatis JPA Extra对MyBatis进行了扩展,目的在于简化开发的难度,单表操作支持JPA 2.1,采用了JPA 2.1的注释,无需配置映射的XML文件,使用插件的方式动态生成SQL语句,实现对单表的操作的简化;另外使用Interceptor拦截需要分页的SELECT查询语句,根据不同的数据库完成分页查询,支持 spring-boot-starter,集成更加方便 。 项目地址 1、JavaBean注释简单 只支持4个注释 @Table @Id @Column @GeneratedValue @GeneratedValue有3中策略 AUTO uuid uuid.hex serial SEQUENCE generator值为数据库序列名 IDENTITY generator无,根据数据库自动生成方式

优秀的个人博客,低调大师

Spring boot stater开发利器mica-auto1.2.1发布

一、简介 mica-auto 是 Spring cloud 微服务框架 Mica 中的一个基础组件,用来生成 Spring boot starter 的一些基础配置。 二、功能 生成 spring.factories。 生成 spring-devtools.properties 生成 FeignClient 到 spring.factories 中,供 mica-cloud 中完成 Feign 自动化配置。 生成 java Spi 配置,需要添加 [@AutoService ]() 注解。 注解 spring.factories 或 Spi key @AutoContextInitializer ApplicationContextInitializer @AutoListener ApplicationListener @AutoRunListener SpringApplicationRunListener @AutoEnvPostProcessor EnvironmentPostProcessor @AutoFailureAnalyzer FailureAnalyzer @Component EnableAutoConfiguration @AutoService java Spi 生成配置 三、变更记录 添加对 spring boot SpringApplicationRunListener 的支持。 添加对 spring boot EnvironmentPostProcessor 的支持。 Spring boot 升级到 2.2.6.RELEASE。 四、使用 注意: 如果你项目中使用了 Lombok 请将 mica-auto 的依赖放置到 Lombok 后面。 maven <dependency> <groupId>net.dreamlu</groupId> <artifactId>mica-auto</artifactId> <version>1.2.1</version> <scope>provided</scope> </dependency> gradle >= 5.x annotationProcessor("net.dreamlu:mica-auto:1.2.1") gradle < 5.x compileOnly "net.dreamlu:mica-auto:1.2.1" java spi 示例: 添加注解 @AutoService 指定 spi 接口 Processor.class。 package foo.bar; import javax.annotation.processing.Processor; @AutoService(Processor.class) public class MyProcessor implements Processor { // … } AutoService 将会自动生成 spi 的配置文件 META-INF/services/javax.annotation.processing.Processor 。内容: foo.bar.MyProcessor 5、使用场景 Spring boot starter 开发利器,自动生成 spring.factories、spring-devtools.properties 配置。 多模块项目中的子项目,包名不同时的自动配置(主项目不建议添加)。 java spi 扩展自动生成配置。 建议关注如梦技术码云:https://gitee.com/596392912 ,更多微服务核心组件值得拥有。

优秀的个人博客,低调大师

Parrot 4.8发布,基于 Debian 的 Linux 发行版

Parrot4.8版本现已发布。Parrot 是一个基于 Debian 的 GNU/Linux 发行版,其设计上主要考虑安全性和隐私性。Parrot 通常被用于渗透测试、计算机取证、反向工程、攻击、云计算渗透测试、隐私/匿名、密码等场合。它包含你在网上开发自己的软件或保护隐私所需的一切。 该版本中一些值得注意的更新包括: linux 5.4 mate 1.24 sandbox的修订 更新的 anonsurf aircrack 1.6 airgeddon 10.01 beef 0.5.0 burpsuote 2020.1 vscodium 1.43 libreoffice 6.4 (base已被删除) metasploit 5.0.74 (更新将很快发布) nodejs 10.17 postgresql 11 radare2 4.2 radare-cutter 1.10 (即将支持 ghidra) weevely 4.0 wine 5.0 以及许多其他更新 Docker更新 随着对容器技术需求的增加,Parrot 4.8还添加了更多用于 Docker 容器的服务工具: parrotsec/core parrosec/security parrotsec/tools-nmap parrotsec/tools-metasploit parrotsec/tools-metasploit parrotsec/tools-beef parrotsec/tools-bettercap parrotsec/tools-sqlmap 有关整个 Parrot for docker 项目的详细说明,请访问此处的官方参考。 发行说明:https://parrotsec.org/blog/parrot-4.8-release-notes/

优秀的个人博客,低调大师

OnionShare 2.2 dev1发布,匿名文件分享工具

OnionShare 是一个开源工具,可以让你安全和匿名地共享任何大小的文件。2.2已经发布,内容如下: 网站模式(Website mode),它允许将静态 HTML 网站发布为洋葱服务(onion service) 允许在共享模式下查看或下载单个文件 查看单个文件或页时显示计数器 改进历史记录项,包括颜色和状态代码,以区分成功请求和失败请求 将 random /slug 后缀替换为 HTTP 基本身份验证 如果设置了 OnionShare_Hide_TOR_SETS 环境变量,则隐藏 Tor 连接设置 删除接收模式下的 NoScript XSS 警告。启用 JavaScript 时,Ajax 上载方法仍然可用 增强支持DragonFly BSD 更新了各种依赖项,包括 Flask、Werkzeug、urllib3、request 和 PyQt 5 更新 Tor至0.4.1.5版本 其他小错误修复 发布说明: https://github.com/micahflee/onionshare/releases/tag/v2.2.dev1

优秀的个人博客,低调大师

Schedulerx2.0分布式执行之——广播执行

1. 简介 广播执行表示一个任务实例会广播到该分组所有worker上执行,当所有机器都执行完成,该实例才算完成。 任意一台worker执行失败,都算该实例失败。 所有worker执行成功,才算该实例成功。 有子任务列表,可以看每台机器的执行详情。 2. 执行方式 执行方式选择广播 3. 任务类型 任务类型可以选择多种,比如脚本,或者java任务。如果选择java,还支持preProcess和postProcess高级特性。 使用java任务需要继承JavaProcessor(1.0.8+版本),接口如下: public ProcessResult process(JobContext context) throws Exception; (必选) public void preProcess(JobContext context); (可选) pub

优秀的个人博客,低调大师

xplat 8.0.5发布,Nx 工作区的跨平台工具 

xplat 8.0.5一套代码通用 web、APP、桌面应用、后端 Bug 修复 electron:将electron-installer-dmg更新到最新版本(78e6804) 脚本:postinstall 调整和清理(423aa49) 特征 electron:方便的git ignore规则(5f0dff0) lib 所有平台通用 xplat 指定平台通用代码 app 同一平台不同应用 支持: web (angular), nativescript (APP) ionic (web/APP) electron (桌面应用) nest (后端) 也可以 多个后端或者前端项目共享一套 lib 库,在一个仓库中启动多个项目 (不同脚本)

优秀的个人博客,低调大师

Kubernetes新近kubectl及CNI漏洞修复,Rancher 2.2.1发布

今天,Kubernetes发布了一系列补丁版本,修复新近发现的两个安全漏洞CVE-2019-1002101(kubectl cp命令安全漏洞)和CVE-2019-9946(CNI端口映射插件漏洞)。Rancher也紧急更新,发布一系列新版以支持Kubernetes补丁版本。 本文将介绍CVE-2019-1002101和CVE-2019-9946的详情、原理、受影响版本及升级建议,以及Rancher提供给用户的应对之策。 CVE-2019-1002101 漏洞详情及原理 CVE-2019-1002101是kubectl cp命令中存在的安全漏洞,严重等级为【高】,攻击者可以使用kubectl cp命令替换或删除用户工作站上的文件,在用户计算机的任何路径上写入恶意文件。 kubectl cp命令允许在容器和用户计算机之间复制文件。为了从容器中复制文件,Kubernetes会在容器内创建一个tar,通过网络复制它,然后kubectl会在用户的机器上解压缩它。 而如果容器中的tar二进制文件是恶意的,它可以运行任何代码并输出意外的恶意结果。在用户调用kubectl cp时,攻击者可以使用它将文件写入用户计算机上的任何路径,只有本地用户的系统权限有可能限制这一操作。 受影响的版本及升级建议 什么版本用户会被此次漏洞影响?试着运行kubectl version—client进行查看,除了1.11.9、1.12.7、1.13.5、1.14.0或更新版本之外,其他均为易受攻击的版本。 所有使用易受攻击版本的用户,都被建议升级至Kubernetes今天发布的补丁版本:1.11.9、1.12.7、1.13.5、1.14.0。 kubectl的安装和设置方法,可以参照这一链接的说明教程: https://kubernetes.io/docs/tasks/tools/install-kubectl/ CVE-2019-9946 漏洞详情及原理 CVE-2019-9946是Kubernetes CNI框架中的安全漏洞,0.7.5之前版本的CNI插件端口映射和Kubernetes之间的交互中发现了安全问题,严重等级为【中等】。因为CNI 端口映射插件是嵌入到Kubernetes版本中的,只有升级至新版本的Kubernetes才能解决此问题。 在此修复之前,当我们配置HostPorts端口映射方式时CNI插件会在iptables nat链之前插入规则,这将优先于KUBE- SERVICES链。因此,传入流量时,流量会优先经过HostPort的规则,即使之后在链中出现了更适合、更具体的服务定义规则(例如NodePorts),依然会由HostPort 的规则来匹配传入的流量。 现在修复之后,将端口映射插件的规则由“最优先”变为“附加”,则可以让流量优先由KUBE-SERVICES规则处理。只有当流量与服务不匹配时,才会考虑使用HostPorts。 受影响的版本及升级建议 因为这会影响插件界面,因此如果你不完全了解自己的Kubernetes配置,很难确定自己是否会受此漏洞影响。IPVS模式下的kube-proxy配置加上使用HostPort端口映射类型的pod,是肯定会被这一漏洞影响的。但同样需要注意的是,其他网络配置方式也有可能使用了CNI 的portmap端口映射插件。 运行kubectl version --short | grep Server,如果它显示你使用的不是1.11.9、1.12.7、1.13.5和1.14.0或更新的版本,且如果你的Kubernetes与使用了端口映射插件的CNI配置配对,那么你极有可能会受这一漏洞影响。 但无需特别担心的是,只需按照管理工具或供应商的说明,升级到最新补丁版本的Kubernetes(1.11.9、1.12.7、1.13.5和1.14.0)即可。 Rancher已发布最新版本应对此次漏洞 此次也一如既往,在Kubernetes自身爆出漏洞之后,Rancher Labs团队都第一时间响应,保障使用Rancher平台管理Kubernetes集群的用户的安全。 如果你是使用Rancher平台管理Kubernetes集群,不用担心,Rancher已于今日发布了最新版本,支持包含漏洞修复的Kubernetes版本(1.11.9、1.12.7和1.13.5),保障所有Rancher用户的Kubernetes集群不受此次漏洞困扰。 若您使用的版本可能受此次两个漏洞影响,可以升级至今天发布的以下三个最新Rancher版本: Rancher 2.2.1 Rancher 2.1.8 Rancher 2.0.13 对于Rancher 1.6.x的用户,我们已在Rancher v1.6.26的Catalog(应用程序目录)中添加了对Kubernetes v1.11.9和v1.12.7的支持。您可以升级至Rancher v1.6.26,新版本将在下一次目录自动刷新时可用。 为用户的Docker & K8S之旅护航 Rancher Kubernetes平台拥有着超过一亿次下载量,我们深知安全问题对于用户而言的重要性,更遑论那些通过Rancher平台在生产环境中运行Docker及Kubernetes的数千万用户。 2018年年底Kubernetes被爆出的首个严重安全漏洞CVE-2018-1002105,就是由Rancher Labs联合创始人及首席架构师Darren Shepherd发现的。 2019年1月Kubernetes被爆出仪表盘和外部IP代理安全漏洞CVE-2018-18264时,Rancher Labs也是第一时间向用户响应,确保所有Rancher 2.x和1.6.x的用户都完全不被漏洞影响。 2019年2月爆出的严重的runc容器逃逸漏洞CVE-2019-5736,影响到大多数Docker与Kubernetes用户,Rancher Kubernetes管理平台和RancherOS操作系统均在不到一天时间内紧急更新,是业界第一个紧急发布新版本支持Docker补丁版本的平台,还帮忙将修复程序反向移植到所有版本的Docker并提供给用户,且提供了连Docker官方都不支持的针对Linux 3.x内核的修复方案。 负责、可靠、快速响应、以用户为中心,是Rancher始终不变的初心;在每一次业界出现问题时,严谨踏实为用户提供相应的应对之策,也是Rancher一如既往的行事之道。未来,Rancher也将一如既往支持与守护在用户的Kubernetes之路左右,确保所有企业用户都能安全、稳妥、无虞地继续前进。

优秀的个人博客,低调大师

音视频通信 RTC - SDK V1.9发布

信息摘要: 优化音视频传输质量、弱网传输、通信稳定性和设备兼容性,全平台音视频通信体验大幅提升。 适用客户: 适用于在线教育、互动娱乐、多媒体社交及音视频通信行业应用开发者 版本/规格功能: 1. 视频质量优化,降低画面像素破损发生率 2. 音频质量优化,人声、乐器声音体验更加真实、清晰流畅 3. 屏幕共享体验优化,弱网、大屏分辨率情况下共享画面流畅度显著提高 4. 支持H5 Web SDK与全平台互通,兼容Chrome M72内核更新 5. Android支持YUV输入,可作为视频流推送至远端 6. 设备向导功能优化,可在发起通信前进行试麦、预览图像 7. 修复因设备坏损或权限异常影响SDK稳定性的问题 8. 优化SDK包大小 产品文档: https://help.aliyun.com/product/61399.htm

优秀的个人博客,低调大师

音视频通信 RTC SDK V1.2发布

信息摘要: 优化弱网体验,丢包网络下,延时更低、视频更清晰; 支持WebRTC SDK, 支持Android、iOS、Windows、Mac 适用客户: 在线教育、远程医疗、互动娱乐等音视频开发者 版本/规格功能: 1. 优化网络连接,支持UDP多端口通信 2. 优化弱网体验,丢包网络下视频更流畅 3. 支持与Web H5 SDK互通,实现与Native SDK互通互联 产品文档: https://help.aliyun.com/document_detail/71770.html?spm=a2c4g.11174283.6.572.57763c3dHA1CKE

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册