首页 文章 精选 留言 我的

精选列表

搜索[腾讯云 WAND],共10000篇文章
优秀的个人博客,低调大师

虚拟网络系列 | Antrea 应用于 VMware 方案功能简介(八)

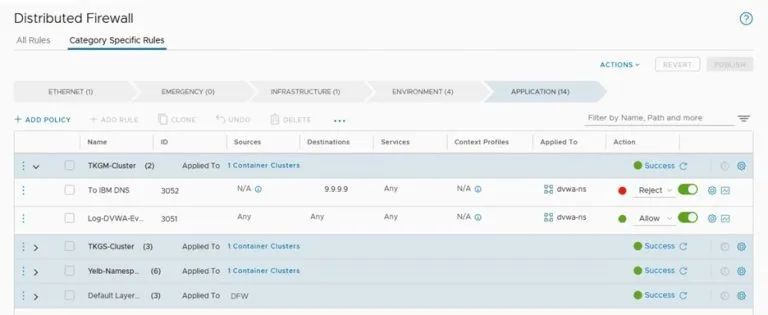
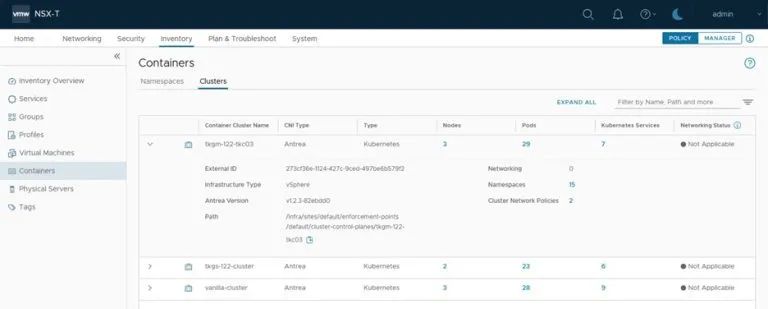
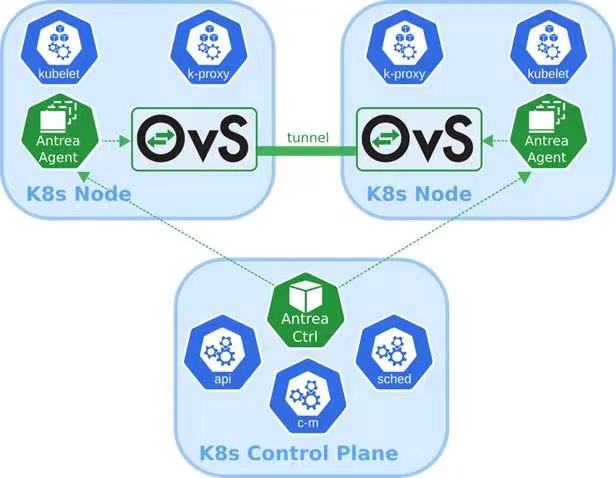
我们在前几篇文章讨论并展示了使用 Antrea 搭配 NSX Manager 来提供便利且企业等级的容器网络安全机制,以及与原生 Kubernetes Network Policies 的运作方式比较。采用 Antrea 搭配 NSX Manager 是我们在各个不同企业客户介绍容器方案时的主打功能之一,也受到很多客户青睐希望在生产环境内进行部署。因此接下来我想将重点放在如何进行 Antrea 与 NSX Manager 的链接整合流程。但开始前,这里要特别用一篇推文来讨论 Antrea 与 NSX Manager 的方案架构。 下面这张图是在 Kubernetes Cluster 内运用 Antrea 作为 Container Network Interface 元件,并且与 NSX Manager 进行整合的架构: 相关重点构件讨论如下: Antrea 构件 与我们之前在讨论 Antrea 本身的架构相同,在每个 Kubernetes Nodes 内都会有一个 Antrea Pod 来负责。 接收来自 Kubernetes API Server 的指示,编写相关的网络与安全需求如 Pod 之间的网络连接; 由 Antrea Controller 端接收 Antrea Network Policy 的要求,提供 Pod 上的安全策略; 透过本地上的 Open vSwitch 来实现上述功能。 而 Kubernetes Cluster 内在 Master Nodes 内也会部署一个 Antrea Controller Pod,这个 Controller Pod 是 Antrea 的安全控制端,负责要与 K8S API Server 那边抓取 K8S Inventories 的相关信息,并取得对应 Antrea Network Policy 的 CRD(Customized Resource Definition)要求。 上述构件都和我们之前描述标准 Antrea 方案一模一样,唯一要注意的是 Antrea 至 少必须采用 1.2.3 的社群版本,或 1.3.1-1.2.3 的商用版本,才会支持与 NSX 整合的功能,这是大家需要特别在使用此功能前注意的。下图是 VMware Container Networking with Antrea 1.3.1-1.2.3 的 release note(注:标注红框部分就是对于 NSX 整合新功能的描述。) 安特里亚 NSX 适配器 在进行 NSX 集成时,Kubernetes Cluster 内会配置一个独立的 Pod ,在上面架构图内叫做 Antrea NSX Adapter。这个 Pod 一方面负责与 Kubernetes 内的 API Server 以及 Antrea Controller Pod 通信,包含抓取 Kubernetes 相关 Inventory 信息,以及送出从 NSX 那边取得的群组与防火墙政策配置。另一方面则是与 NSX Manager 进行连接,提供上述的信息。 下图内大家看到在做完 Antrea + NSX 整合后, Kubernetes Cluster 内会出现一个开头是 interworking 的这个 pod,就是我们这边讨论的 Antrea NSX Adapter。 单纯安装 Antrea 作为 K8S Cluster CNI 时不会有上面这个 Pod 出现,只有在进行 NSX 整合时才需要。在后面我们讨论 Antrea+NSX 的安装步骤时会看到相关的配置流程。 NSX 管理器 这里的 NSX Manager 就是我们熟悉的 NSX Data Center 内的 Manager 构件,可以是一台或三台做丛集均可。这边就是我们真正通过 UI 界面进行群组配置以及防火墙政策的地方。几个重点: NSX Manager 作为管理/控制层来使用,不是数据/转发层。在此架构内,我们通过 NSX Manager 的 UI 界面进行安全政策配置以及查询 Kubernetes Inventory 信息,但是真正的防火墙实现是由 Antrea 呼叫 OVS 来进行。 因此,在此架构内,NSX 仅仅作为管理 / 控制层。不需要连接 vSphere 做 Transport Node Preparation,不需要建 TEP 接口启用 Overlay 网络。各位想要用同一组 NSX Manager 同时管理 SDDC 虚机环境与 Kubernetes 环境当然没问题,但单纯讨论 Antrea + NSX 的整合时,NSX 就只需要安装 Manager 而已。 也因为所有“真正的功能”都是在 Antrea 内通过 OVS 实现,因此 Antrea + NSX 这个安全方案能够或不能够做到什么,重点其实是在 Antrea 内有没有开发出此功能,而不是 NSX 本身有没有支持。比如说我们需要 Pod 之间不仅有 L4 防火墙,还想要 L7 的检查功能,IDPS 方案的整合等等。在方案架构内,这些功能会需要在 Antrea 端先做出来,然后才是于 NSX Manager 端来提供管理的接口。 这里多说一句,在前面我们讨论到 Antrea+NSX 可以提供较传统 Network Policies 更完善的功能,架构上其实要分成两部分: NSX Manager 是管理层,提供简易使用与维运的 UI 界面。 Antrea 在转发层实作比传统 Network Policies 更强的安全策略功能。在 Antrea 内这个功能是通过 CRD(Customized Resource Definition)来实现,叫做 Antrea Network Policy。 透过这个强化的 CRD 构件,Antrea 可以提供日志、基于 Tier 的防火墙配置顺序、设定明确的 Deny 规则等等。 因此整个内部作业流程是管理者在 NSX UI 内进行了需求的群组及规则配置,在 Kubernetes Cluster 内的 Antrea NSX Adapter Pod 取得这些配置要求,送给 Antrea Controller 后交给每个 K8S Node 里面的 Antrea Agent,编写 Open vSwitch 来实现防火墙配置,大概是这样。 架构讨论完,下一篇开始我们会详细讨论如何进行 Antrea 整合 NSX 的安装步骤。 内容来源|公众号:VMware 中国研发中心 本文作者:Colin Jao (饶康立), VMware 资深技术顾问,主要负责 VMware NSX 产品线,目前致力于网络虚拟化、分布式安全防护技术与新应用递送方案的介绍与推广。

优秀的个人博客,低调大师

虚拟网络系列 | Antrea 应用于 VMware 方案功能简介(四)

本篇我们专门要讨论一下 Antrea 的社群版本与商用版本。特别用一篇讲这方面是因为包含在 VMware 内部文件,这都是一个很容易让人混淆的事情,但偏偏在我们要说明相关 Antrea 功能「是在哪个版本开始支持」,或是「必须安装哪个版本」的时候,也都避不开这个问题,不如一次在这边说清楚。 下面此表格来自 VMware Container Networking with Antrea 的 Datasheet: (注:不是完整的表格,只是截取部分用来说明,完整功能列表请大家至上列网址下载。) 这张表里最上面大家可以看到,Project Antrea 这边指的就是 Antrea 社群版本。若使用的是 Antrea 社群版本: 可直接透过 Internet 由 Antrea Github 下载使用; VMware「没有」提供技术支持服务; 具备除了与 NSX 以及 Wavefront 等 VMware 产品整合外的绝大部分功能。 因此如果是要在测试环境尝新,确认 Antrea 的新功能,使用社群版本当然是没有问题的。采用 Antrea 社群版本时,没有区分不同的功能版本(standard/advance/enterprise 这类的),功能都一样。但大家应该要确认自己是下载第几版(产品版本),因为我们讨论的功能会是在某一个产品版本才开始支持。比如说后面会与大家介绍的 Egress 功能是在产品版本 1.2 版才开始支持,Antrea-IPAM 功能是在产品版本 1.4 版才开始支持。下图内是写作当时 Antrea 的文件页面,大家可以看到最新版本是 1.8 版。 VMware 支持的 Antrea 商用版本正式名称叫做 VMware Container Networking with Antrea。当客户购买/由其他产品取得 VMware Container Networking with Antrea 时: VMware 提供技术支持服务; 客户可通过 VMware 官网进行下载,或已经内含于 Tanzu 建置的 TKC(Tanzu Kubernetes Cluster)内。 VMware Container Networking with Antrea 有三种功能版本,很快与大家进行说明: Standard 版在客户购买 Tanzu Basic/Standard 版本时提供,具备与社群版本几乎完全相同的功能; Advanced 版在客户购买 Tanzu Advanced 版本时提供,增加在安全功能上的角色权限控管,以及 Wavefront 整合; Enterprise版在客户购买 NSX Advanced/Enterprise Plus 版本时提供,或客户可以单独购买 VMware Container Networking with Antrea Enterprise 的授权。Enterprise 版增加与 NSX 整合进行 Pod 间的微分段控管,并提供于 Openshift 环境的安装机制。 简单用下面这几句话进行总结: 社群版本没有 VMware Support,商用版本(VMware Container Networking with Antrea)才有 VMware Support; 若客户已经购买了 Tanzu,TKC 内的Container Network Interface 就已经使用Antrea的商用版本了( VMware Support ); 若客户想要像是以 NSX UI 来进行虚机微分段一样来进行 Kubernetes 环境内的 Pod 安全政策管理,需要购买 NSX Advanced / Enterprise Plus 版本,或是独立购置 VMware Container Networking with Antrea Enterprise 版。 最后我们还要讨论一个很让人混淆的议题:VMware Container Networking with Antrea 是有自己的产品版号,而且与 Antrea 社群版本不同。在 VMware Container Networking with Antrea 的 Release Notes 内: 大家可以看到 VMware Container Networking with Antrea 的 1.4 版是对应到社群的 1.5.2 版: 在之前比较友善,会将社群的版号直接写在产品版号内。下图内,VMware Container Networking with Antrea 的 1.3.1-1.2.3 的这个产品版号就直接把对应的社群版号 1.2.3 写在里面了。 原则上,商用版本与社群版本会是一对一的对应。举个例子:我们在后面的功能展示安装的是vSphere with Tanzu 里面 TKC 1.22.9 的版本,使用的商用版本是 VMware Container Networking with Antrea 的 1.3.1-1.2.3,此时, 在 VMware Container Networking with Antrea 的 1.3.1-1.2.3 的 release note 内,会明确列出这里 CNI 有支持的各项新功能; 对于这些新功能若想要了解细节,可以到Antrea 的网站找 1.2.3 版本内的各项功能描述。 这篇就先写到这边,希望能对 Antrea 的社群版本与商用版本上的差异,以及一些容易混淆的版本对应问题提供厘清。接下来我想要和大家说明目前与客户常在介绍,反应相当好的重要功能:如何使用 NSX 搭配 Antrea 进行 Kubernetes Pod 的微分段防火墙管理。 内容来源|公众号:VMware 中国研发中心 本文作者:Colin Jao (饶康立), VMware 资深技术顾问,主要负责 VMware NSX 产品线,目前致力于网络虚拟化、分布式安全防护技术与新应用递送方案的介绍与推广。

优秀的个人博客,低调大师

虚拟网络系列 | Antrea 应用于 VMware 方案功能简介(三)

通常一个新产品我们简述了功能,讨论了架构,接下来也应该和大家说明一下安装。但 Antrea 的安装就是很直接很简单。如果大家是自行建立 Native Kubernetes,在做完 kubeadm init ,然后用 kubeadm join 把各台 worker nodes 加入到这个 K8S Cluster 的步骤后,在有 Internet 的状况下,只要一行指令就可以安装 Antrea 完成。 首先,使用下面的指令直接进行 Antrea 安装: # kubectl apply -f https://github.com/antrea-io/antrea/releases/download//antrea.yml4 上述指令内的可以指定要安装的社群版本号。而如果确定就是要安装最新稳定版本,也可以直接用下列指令: # kubectl apply -f https://raw.githubusercontent.com/antrea-io/antrea/main/build/yamls/antrea.yml 很简单吧。上面就是对应到原生的 Kubernetes 与社群版本的 Antrea 的手动安装方式。这边特别要说明一下,由于 Antrea 底层要使用到 Open vSwitch,务必要确认 Linux Kernel 内是否已经包含,或是需要特别手动安装 OVS。如果各位采用的 Linux Kernel 已经在 4.6 版以上,那默认就有包含 OVS 功能。如果低于此版,请预先查询相关的文件,安装 OVS 到 2.6.0 版以上。 但如果我们要装的是 Antrea 商业版本像是运作在 vSphere with Tanzu 或是 Tanzu Kubernetes Grid,环境内也可能没有 Internet连线,是不是很麻烦?反过来,其实更单纯。在 Tanzu 各方案内管理者产出的 Kubernetes 丛集(TKC,Tanzu Kubernetes Cluster),默认内建就是使用 Antrea 的商用版本(VMware Container Networking with Antrea)。比如说在 vSphere with Tanzu 内要建立一个新的 TKC,下面是我用来装 NAPP(NSX Application Platform)的一个配置文件: 可以看到 Container Network Interface 选择是 Antrea(默认值)并且配置了 Pod 使用的网络范围。此时使用这个配置文件来建立新的 Tanzu Kubernetes Cluster 时,Antrea 会自动安装在内直接可使用,不需要大家进一步进行任何动作。下图内是我用前面的配置文件产出的TKC,建立完成后可以在 kube-system namespaces 内看到 Antrea 相关构件已经配置完成: 同时以 kubectl describe pod 指令看 antrea-controller 的内容,可以看到对应到这个 TKC 版本(安装的是 v1.21.6),Antrea 是 0.13.5版(这是社群功能版本,对应到的是 VMware Container Networking with Antrea 的 1.2.0-0.13.1 企业版本)。 小结: 以上是关于安装的说明,大家可以看到非常简单。如果是在原生 Kubernetes 内安装,只需要手动配置一行指令。如果是在 Tanzu 内,不需要安装,Tanzu Kubernetes Cluster 配置完成时就自动建好了。但我相信大家在前面的叙述看到“版本”二字,有些谈到的是社群版本,有时谈到的是 VMware 支持的商用版本,彼此间又有对应,看起来很混乱。下一篇我们专门来讨论这个议题:Antrea 的社群版本与商用版本对应与差异。 内容来源|公众号:VMware 中国研发中心 本文作者:Colin Jao (饶康立), VMware 资深技术顾问,主要负责 VMware NSX 产品线,目前致力于网络虚拟化、分布式安全防护技术与新应用递送方案的介绍与推广。

优秀的个人博客,低调大师

虚拟网络系列 | Antrea 应用于 VMware 方案功能简介(一)

在本系列内我想和大家介绍目前 VMware 主要支持的容器网络方案:Antrea。在写作时间点,VMware Tanzu 方案使用的主要底层网络构件默认已经都是 Antrea ,VMware 也提供对应 Antrea 的企业支持,以及与VMware NSX (NSX Data Center) 的整合机制。因此,在规划与执行不同的 Kubernetes 项目时,Antrea 本身的功能、配置方式、相关产品整合机制、在网络与安全上的架构设计等,也都会是大家关注的重点。 虽然 Kubernetes 在近年已成为显学,本文先针对不是非常熟悉 Kubernetes 基础网络功能的读者,很快地与大家就 Kubernetes 的底层网络构件:Container Network Interface (CNI) 功能进行回顾。通常在一个 Kubernetes 方案内,会考虑部署的网络相关构件包含了CNI / LoadBalancer-Ingress / Service Mesh 这三大部分: 回顾完 Kubernetes 的底层网络构件,我想在本系列内,陆续和大家讨论下列议题: Antrea 组件、架构、及特性简述; Antrea 开源版本以及 VMware 企业支持版本之对比; Antrea 如何与 VMware NSX 整合,进行 Namespace / Service / Pod 之间之微分段安全防护; Antrea 支持之 IP 管理机制与网络功能简述。 Antrea 目前已经是 CNCF(Cloud Native Computing Foundation)支持的 Sandbox Project,主要的支持者除了 VMware 外还包含Intel / NVIDIA / IBM / AWS / Azure 等。若大家对社群版本的 Antrea 相关信息想进一步了解,几个常用的链接在此,您可以通过扫描对应二维码进行访问: 但需要和大家强调一下,VMware 基于 Antrea 有出自己的商用版本,叫做 VMware Container Networking with Antrea。比如 VMware Container Networking with Antrea 1.4 版,是基于 Antrea 的开源版本 v1.5.2;VMware Container Networking with Antrea 1.3.1-1.2.3 版,是基于 Antrea 的开源版本 v1.2.3。当客户要运用 Antrea 在 VMware Tanzu 产品或是开源环境,同时也要有 VMware 企业支持时,需要购买商用版本授权。VMware Container Networking with Antrea 相关的产品文件可以参考,您可以通过扫描对应二维码进一步了解: 我们在系列文后面还会对 VMware Container Networking with Antrea 的授权版本,以及与 Antrea 社群版本间的对应做进一步说明。本文暂时至此,下一篇将就 Antrea 的方案组件、系统架构、及功能特性与大家介绍。 内容来源|公众号:VMware 中国研发中心 本文作者:Colin Jao (饶康立), VMware 资深技术顾问,主要负责 VMware NSX 产品线,目前致力于网络虚拟化、分布式安全防护技术与新应用递送方案的介绍与推广。

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册