首页 文章 精选 留言 我的

精选列表

搜索[AI员工],共10000篇文章
优秀的个人博客,低调大师

世卫组织:针对员工的网络攻击和针对公众的诈骗数量大幅增加

即将开播:4月29日,民生银行郭庆谈商业银行金融科技赋能的探索与实践 世界卫生组织(WHO)近日报告称,针对组织工作人员的网络攻击以及针对普通公众的电子邮件诈骗数量大幅增加。而针对近期曝光的帐号泄漏事件,世卫组织表示这些泄漏的数据并不是最近才泄漏的,也没有给世卫组织的系统带来风险。 不过世卫组织表示这些泄漏的登录凭证在旧的外联网系统中使用,此前被现任和退休的工作人员以及合作伙伴使用。该卫生机构目前正在将受影响的系统迁移到一个更安全的认证系统。 根据新闻稿,诈骗者还冒充世卫组织,向公众发送电子邮件。诈骗者一直试图欺骗公众向一个虚构的基金捐款,而不是真正的COVID-19声援应对基金,该基金最终将帮助世界各国应对新的疾病。 世卫组织首席信息官贝尔纳多·马里亚诺在评论这一消息时说 确保会员国的健康信息的安全和与我们互动的用户的隐私是世卫组织在任何时候都要优先考虑的问题,尤其是在COVID-19大流行期间。我们感谢会员国和私营部门向我们发出的警报。我们大家都在这场斗争中携手并进。

优秀的个人博客,低调大师

Cisco路由器之Easy虚拟专用网(解决出差员工访问公司内网的问题)

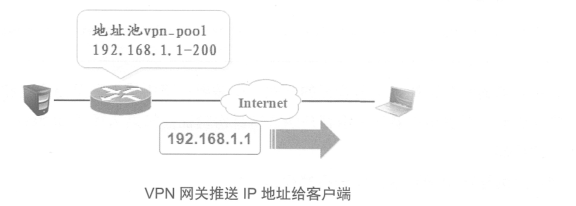
博文大纲:一、在路由器上实现Easy 虚拟专用网需要配置什么?二、配置实例 前言:由于“Virtual Private Network”(请看首字母,就知道是什么咯)是敏\感词汇,所以在博文中使用它的中文名字“虚拟专用网”来代替。 在之前写过了Cisco路由器之IPSec 虚拟专用网;在Cisco的ASA防火墙上实现IPSec虚拟专用网。这两篇博文都是用于实现总公司和分公司之间建立虚拟专用网的,那么还有一种使用很多的情况,就是出差人员想要访问公司内网的资源呢?由于出差人员只是单一的一个客户端,所以和前两篇博文不一样,前两篇博文搭建虚拟专用网,两端设备都是路由器或防火墙,有固定的IP地址,所以呢,并不能实现出差人员访问,这篇博文的目的,就是实现出差人员可以访问公司内网资源的,这个技术被称之为——Easy 虚拟专用网。 一、在路由器上实现Easy 虚拟专用网需要配置什么? 这篇博文将写下如何在路由器上实现Easy 虚拟专用网。如果网关设备是Cisco ASA防火墙,配置可参考:Cisco ASA防火墙之Easy虚拟专用网 1、XAUTH身份验证 在原有的IPSec协议上,并没有用户验证的功能,所以引入了一个RFC的草案——XAUTH。它是一个虚拟专用网网关的增强特性,提供用户名和密码的方式来验证用户身份。由于这个过程是在两个连接建立之间完成的,所以被戏称为“阶段1.5”(关于两个阶段的介绍,可以参考Cisco路由器之IPSec 虚拟专用网,有详细的介绍)。 谈到用户验证自然就涉及到了用户名和密码的存储方式,通常情况下有两种方式: 存储在虚拟专用网网关设备的内部数据库中,实现简单,我接下来就使用这种方式; 存储在第三方设备上,如一台AAA服务器。 2、组策略 要实现Easy 虚拟专用网,那么一定要在虚拟专用网设备上配置一些策略,然后,当客户端来连接虚拟专用网设备时,经过身份验证后,主动将配置的策略推送给客户端,以便成功建立连接,那么这个提前被配置的策略就被称之为组策略。 组策略包含如下:(1)地址池:可以使虚拟专用网设备像DHCP服务器一样为每个通过验证的客户端“推送”IP地址。这样,由于客户端的IP地址是虚拟专用网网关动态分配的,虚拟专用网设备自然也就知道该与哪个IP建立虚拟专用网连接。示意图如下:(2)DNS和网关:和DHCP服务器一样,除了给客户端分配IP地址以外,还要分配网关和DNS,这样客户端就拥有了内网的IP、网关及DNS等必备的资源,真正成为内网的一员,如下所示: (3)交换共享密钥:在远程访问虚拟专用网中,虚拟专用网网关需要与多组客户端“共享密钥”,因此在配置虚拟专用网时需要为每组客户端设置不同的共享密钥,客户端的密钥并不是虚拟专用网网关推送的,而是需要用户通过客户端软件配置在主机上,而这个过程一般是由公司的网络管理员来实现的,那么这个密钥自然是保存在客户端主机本地了,因此才有了“阶段1.5”的存在,如下: (4)分离隧道:默认情况下,客户端与虚拟专用网网关建立隧道后,只能访问内网授权的资源,这是因为隧道会允许所有的流量,也就是说所有的流量必须经过隧道到达公司内网,自然也就不允许任何流量访问外网,而对于客户端而言,访问外网,再正常不过了,所以需要针对远程访问虚拟专用网配置ACL来分离隧道,通过配置ACL,所有“permit”的流量都被加密传输,所有“deny”的流量都被明文传输,而加密的流量就是通过隧道访问公司内网的流量,明文的流量就是访问Internet的流量,将这个ACL应用到组策略中即可实现需求,如下: (5)分离DNS:当客户端主机通过远程访问虚拟专用网连接到公司内网,即使隧道分离后,客户端访问Internet的web服务器时,也需要使用公司内网的DNS解析,但这不是一个合理的过程,如果客户端每次访问百度,都要经过公司内网进行DNS解析,其实是没必要的,太浪费资源了,所以要实现客户端访问公司内网的web服务器时,使用公司内网的DNS解析,若访问百度,则使用外网的DNS,如果要实现不同的域名使用不同的DNS,就需要用到了分离DNS,如下图: 3、动态crypto map 因为我们无法实现在虚拟专用网设备的静态crypto map中指定客户端的地址(客户端的地址由虚拟专用网的DHCP服务分发,不是固定的),所以需要将静态crypto map中需要的参数被动态填充,使用动态crypto map 必须采用ISAKMP/IKE发起协商,而且在实现远程访问虚拟专用网的时候通常在虚拟专用网网关上同时配置静态和动态的crypto map,因为只有一台具有静态配置的设备可以发起IPSec的隧道,也正是如此,动态的crypto map很少被用于L2L(局域网to局域网)会话建立。 在实现远程访问虚拟局域网的时候,一般会先配置transform-set,因为指定传输集与peer的IP地址无关,可以将传输集直接应用到动态crypto map;由于在接口上只能配置一个crypto map,且虚拟专用网网关上必须有静态crypto map,所以需将动态crypto map 应用到静态的crypto map中,再将静态crypto map应用到接口上,这就是配置crypto map的一般思路,如下图所示: 二、配置实例 1、网络环境如下:2、环境分析: (1)在公司网关路由器上配置虚拟专用网,客户端(出差人员)可以连接到虚拟专用网,并访问内网提供的DNS服务及HTTP(www.lvjianzhao.com ) 服务(使用该域名访问,内网中的DNS负责解析该域名),为了简化环境,所以集成到一台服务器上了。(2)客户端连接到虚拟专用网后,还可以使用Internet的DNS及HTTP服务,模拟www.baidu.com 网站服务,并使用Internet上的服务器提供的DNS服务解析该域名。(3)自行配置正确的路由器接口及各个服务器的IP、网关、路由(服务器配置相应的网关,路由器R1只需配置接口IP及一条默认路由指向R2路由器即可,R2路由器除了接口IP以外什么都不要配置,尤其是路由表,否则可能测试不出来虚拟专用网的效果)。(4)客户端需要安装Cisco提供的客户端软件进行连接。 3、配置前准备: (1)下载客户端使用的软件,并安装在客户端,用来连接虚拟专用网(我这里提供的是windows 7的client安装包,如果客户端是Windows 10,请参考博文:Windows 10 安装虚拟专用网client端):。(2)自行配置路由器接口IP地址及路由(这些基础配置命令就不展示了,我之前的博文有写到过,或者自行百度吧)。。(3)自行配置各个服务器及客户端的IP及网关。(4)自行在相关服务器上搭建HTTP服务及DNS服务(这两个服务不是这篇博客想要介绍的,我这里简单搭了一个,我之前的博文有搭相关服务的,可以自行查看)。 4、开始配置: 当所有基础配置(接口IP地址、路由、网关)配置完毕后,即可进行以下虚拟专用网的配置。 (1)公司网关R1路由器配置如下: R1(config)#aaa new-model #启用AAA #以下是为远程访问虚拟专用网客户端进行认证及授权。 # “ test1-authen”是自定义的认证名称,“local”表示本地认证方式, #也可以使用“group radius”,路由器会转发给指定的RADIUS服务器进行验证, #这里就使用“local”了,方便。 R1(config)#aaa authentication login test1-authen local #认证 R1(config)#aaa authorization network test1-author local #授权 #以下是配置用于客户端连接的用户名及密码,“secret”表示加密该密码。 #可以配置多个用户名和密码,以供路由器与多组客户端进行身份验证。 R1(config)#username lvjianzhao secret 2019.com #以下是"配置虚拟专用网阶段1",是指定管理连接的相关参数,加密算法等。 R1(config)#crypto isakmp policy 10 R1(config-isakmp)#encryption 3des R1(config-isakmp)#hash sha R1(config-isakmp)#authentication pre-share R1(config-isakmp)#group 2 R1(config-isakmp)#exit #阶段1至此配置完毕。 #接下来"配置阶段1.5",就是需要在管理连接后建立成功后,推送给客户端的配置了。 #以下是配置一个地址池,池中的地址是向客户端分发的, #地址池的网段地址,不可以和内网使用同一网段,否则将会影响最终通信 R1(config)#ip local pool test-pool 192.168.1.200 192.168.1.210 #以下是定义一个命名的ACL,这个ACL是推送给客户端使用的,只有ACL允许的源地址是可以被客户端访问的。 R1(config)#ip access-list extended fenli-acl #这个ACL是允许192.168.0.0去往任何地址,当推送到客户端时,就会反过来。 #变成了允许任何IP地址访问192.168.0.0。因为这里的源地址是站在路由器的角度的。 R1(config-ext-nacl)#permit ip 192.168.0.0 0.0.0.255 any #以下是创建用户组 R1(config)#crypto isakmp client configuration group test-group R1(config-isakmp-group)#key pwd123 #用户组的密钥 R1(config-isakmp-group)#pool test-pool #应用刚才创建的地址池 R1(config-isakmp-group)#dns 192.168.0.1 #为客户端指定DNS R1(config-isakmp-group)#acl fenli-acl #引用刚才创建的ACL R1(config-isakmp-group)#split-dns lvjianzhao.com #指定需要分离出来的域名(内网的域名) R1(config-isakmp-group)#exit #阶段1.5至此就配置完毕了。 #"配置阶段2,也就是数据连接的相关配置" R1(config)#crypto ipsec transform-set test-set esp-3des esp-sha-hmac #配置传输集 R1(cfg-crypto-trans)#exit R1(config)#crypto dynamic-map test-dymap 1 #创建动态map,“1”是序号,用来定义优先级 R1(config-crypto-map)#set transform-set test-set #在动态crypto map中定义transform-set(传输集) R1(config-crypto-map)#exit #以下是配置应用到静态crypto map中,由于同一台网关设备还会存在和分公司的虚拟专用网静态map, #所以建议将这种方式的虚拟专用网配置的序号靠后一点,优先匹配与分公司之间的虚拟专用网静态map,这里定义为1000 R1(config)#crypto map test-stamap 1000 ipsec-isakmp dynamic test-dymap #引用刚才创建的动态map。 #以下配置是用于让客户端发起连接 R1(config)#crypto map test-stamap client authentication list test1-authen R1(config)#crypto map test-stamap isakmp authorization list test1-author R1(config)#crypto map test-stamap client configuration address respond #以下配置是应用到公司网关路由器的外网接口。 R1(config)#int f1/0 R1(config-if)#crypto map test-stamap 公司网关路由器上关于虚拟专用网的配置已经完成了,现在使用客户端安装专用软件,连接虚拟专用网,并测试访问即可。 (2)客户端配置如下: 将我提供的压缩包解压后安装虚拟专用网的客户端软件。 还需要再次解压,选择解压到哪里: 解压后,会弹出下面的安装向导,如下,选择安装语言: 基本上就是无脑下一步了,自己看吧! 选择安装路径: 等待安装完成即可! 安装完成后,可以通过以下来找到client软件: 单击打开client: 添加一个连接: 填写具体信息: 连接虚拟专用网: 弹出以下对话框后,填写在网关设备上创建的用户及密码: 连接成功后,可以查看我们客户端的网络适配器有什么变化。 使用客户端分别访问www.lvjianzhao.com 及 www.baidu.com 即可验证公司内网及Internet上的http服务和DNS服务 至此,效果实现,客户端既可以访问公司内网的服务,也可以访问Internet的服务,OK,齐活。 ———————— 本文至此结束,感谢阅读 ————————

优秀的个人博客,低调大师

APIJSON 4.5.2 发布,感谢腾讯同事、知乎员工、奇安信代码卫士、源伞科技等的贡献

APIJSON 4.5.1-4.5.2更新内容 解决高并发时参数校验出错; 兼容 JDK 11+,感谢 知乎 sunxiaoguang 的贡献 PR#194; 新增 APIJSON 接口调试实践 的链接,感谢腾讯同事贡献 Issue#189; 解决异常情况下未及时释放资源,感谢 奇安信代码卫士 的贡献 Issue#182-185; 解决某些情况下解析 引用赋值 出错,其它修复与优化,感谢 源伞科技 的贡献 Issue#48; 具体见Release 发布版本。 另外感谢 TJRoger 为 APIJSON-Demo 的APIJSON-iOS/APIJSON-Swift兼容 Swift5 PR#2; 腾讯体育的同事为 APIJSON 中文文档 apijson-doc 修复文档问题 PR#18; 远在 Los Angeles 的 ruoranw 为 APIJSON 翻译英文文档 PR#106,还单独创建和部署了APIJSONdocs; Grey Zeng 发表了博客 apijson简单使用; APIJSON 简介 APIJSON 是一种专为 API 而生的 JSON 网络传输协议 以及 基于这套协议实现的 ORM 库。 为 简单的增删改查、复杂的查询、简单的事务操作 提供了完全自动化的万能 API。 能大幅降低开发和沟通成本,简化开发流程,缩短开发周期。 适合中小型前后端分离的项目,尤其是 BaaS、Serverless、互联网创业项目和企业自用项目。 为什么选择 APIJSON? 解决十大痛点(APIJSON 大幅提振开发效率、强力杜绝联调扯皮、巧妙规避文档缺陷、非常节省流量带宽 等) 开发提速巨大(CRUD 零代码热更新自动化,APIJSONBoot 对比 SSM、SSH 等保守估计可提速 20 倍以上) 腾讯官方开源(使用 GitHub、Gitee、工蜂 等平台的官方账号开源,微信公众号、腾讯云+社区 等官方公告) 社区影响力大(GitHub 9.8K Star 在 350WJava 项目中排名前 150,远超 FLAG, BAT 等国内外绝大部分开源项目) 各项荣誉成就(腾讯开源五个第一、腾讯首个 GVP 获奖项目、腾讯后端项目 Star 第一、GitHub Java 周榜第一 等) 多样用户案例(腾讯内部用户包含 互娱、音乐、云与智慧,外部用户包含 500 强上市公司、数千亿资本国企 等) 适用场景广泛(社交聊天、阅读资讯、影音视频、办公学习 等各种 App、网站、公众号、小程序 等非金融类项目) 周边生态丰富(Android, iOS, Web 等各种 Demo、继承 JSON 的海量生态、零代码 接口测试 和 单元测试 工具等) 文档视频齐全(项目介绍、快速上手、安装部署 等后端、前端、客户端的 图文解说、视频教程、代码注释 等) 功能丰富强大(增删改查、分页排序、分组聚合、各种 JOIN、各种子查询、跨库跨表、性能分析等零代码实现) 使用安全简单(自动增删改查、自动生成文档、自动管理版本、自动控制权限、自动校验参数、自动防SQL注入等) 灵活定制业务(在后端编写 远程函数,可以拿到 session、version、当前 JSON 对象 等,然后自定义处理) 高质可靠代码(代码严谨规范,商业分析软件源伞 Pinpoint 代码扫描报告平均每行代码 Bug 率低至 0.15%) 兼容各种项目(对各类 Web 框架集成友好且提供 SpringBoot, JFinal 的 Demo,协议不限 HTTP,与其它库无冲突) 工程轻量小巧(仅依赖 fastjson,Jar 仅 280KB,Java 文件仅 59 个共 13719 行代码,例如 APIJSONORM 4.3.1) 多年持续迭代(自 2016 年开源至今已连续维护 4 年,累计 2000+ Commits、70+ Releases,不断更新迭代中...) APIJSON 生态项目 APIAuto敏捷开发最强大易用的 HTTP 接口工具,机器学习零代码测试、生成代码与静态检查、生成文档与光标悬浮注释 UnitAuto机器学习单元测试平台,零代码、全方位、自动化 测试 方法/函数 的正确性和可用性 APIJSON.NETC# 版 APIJSON ,支持 MySQL, PostgreSQL, SQL Server, Oracle, SQLite apijson-phpPHP 版 APIJSON,基于 ThinkPHP,支持 MySQL, PostgreSQL, SQL Server, Oracle 等 apijson-nodeNode.ts 版 APIJSON,提供 nestjs 和 typeorm 的 Demo,支持 MySQL, PostgreSQL, SQL Server, Oracle uliweb-apijsonPython 版 APIJSON,支持 MySQL, PostgreSQL, SQL Server, Oracle, SQLite 等 APIJSONParser第三方 APIJSON 解析器,将 JSON 动态解析成 SQL ApiJsonByJFinal整合 APIJSON 和 JFinal 的 Demo SpringServer1.2-APIJSON智慧党建服务器端,提供 上传 和 下载 文件的接口 apijson-builder一个方便为 APIJSON 构建 RESTful 请求的 JavaScript 库 感谢热心的作者们的贡献,点 ⭐Star 鼓励他们继续完善吧^_^ APIJSON Gitee 主页 https://gitee.com/Tencent/APIJSON

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册