首页 文章 精选 留言 我的

精选列表

搜索[库存盘点],共7327篇文章
优秀的个人博客,低调大师

保护我方水晶,2024 数据库安全工具盘点

在数据价值堪比石油的数字时代,对每个组织而言,保护这一核心资产显得尤为重要。无论是来自外部的黑客攻击和恶意软件,还是源于内部的人为失误和内鬼行为,威胁无处不在。本文将介绍几款先进的数据库安全工具,从不同维度确保数据安全。 网络安全:Tailscale 数据库密钥管理:Infisical 按需数据库访问:Indent 全方位人到数据库操作管理:Bytebase Tailscale Tailscale 是一种 VPN 服务,它让您能够不论身在何处,都能安全便捷地连接到自己的设备和应用。这项服务利用了开源的 WireGuard® 协议来建立加密的直连,确保只有你的私有网络内的设备才能互相通信。 对于数据库应用,Tailscale 使你可以从世界任意地点安全地连接到数据库,而无需将数据库对公网开放或额外配置 SSH 隧道。 Tailscale 的免费版本支持最多 3 名用户和 100 台设备,适合个人使用或小企业。如果你需要更高级的功能,如访问控制和审计日志,付费方案的价格从每月每用户 6 美元起。 Infisical Infisical 是一款开源的密钥管理平台,具备端到端加密功能,专为存储、管理和在各种应用及其基础架构之间同步如 API 密钥、数据库登录信息及环境变量等敏感信息而设计。它可作为 HashiCorp Vault 和 AWS Secrets Manager 的替代方案。 你既可以选择在自己的服务器上部署 Infisical,也可以使用其提供的云服务。 通过 Infisical,你的数据库登录信息能够被安全地保存在一个加密的存储空间里,仅在应用程序需要时才被调用,从而避免将这些信息直接嵌入到应用程序的代码或配置文件中。你可以通过 CLI、SDK、Docker、Kubernetes 或者 REST API 等多种方式来访问这些信息。 Infisical 的免费版本提供给最多 5 名开发人员和 3 个环境使用,满足业余爱好者的需求。如果你需要更高级的功能,如访问控制和审计日志,付费方案从每月每位开发人员 6 美元起。 Indent Indent 使团队成员能够在数秒之内实现对云应用和基础架构的按需访问。这项服务被形象地比喻为一个「请求访问」按钮。 在数据库访问管理方面,Indent 允许你为处理客户数据的系统设置时间限制的访问权限,并能够精确控制访问的范围。它支持三种集成方式: 零信任网络 (ZTN) - 如 Tailscale 身份组 - 如 Okta 自定义集成 Indent 为小型团队提供了一个默认具备安全保障的免费试用版本。对于那些需要更多高级功能的用户,付费方案的起价是每个用户每月 8 美元。 Bytebase Bytebase 是一款开源的数据库 DevOps 工具,被誉为数据库管理领域的 GitLab/GitHub,它支持应用程序开发生命周期中的数据库管理。这款工具为数据库管理员(DBA)、开发人员和平台工程师提供了一个集中的网络协作平台,将 DBeaver、Liquibase、Flyway 等多种数据库工具整合在一起,方便使用。 Bytebase 旨在涵盖人与数据库在各个环节的交互,无论是变更管理、数据查询、访问控制等。凭借自动 SQL 审核、数据库持续集成/持续部署(CI/CD)、数据访问管理、数据脱敏等功能,Bytebase 确保所有数据库操作都能按照标准流程执行,并且完全可审计。 在社区版计划下,你可以免费使用,支持最多 10 名用户和 5 个数据库实例。对于规模较大的中型至大型组织,企业版提供了包括数据访问管理、审计日志在内的更多高级功能。 Of Course 上述介绍的每一款工具都有其特色和强项。通过了解你的特定需求,可以挑选最适合自己场景的工具。 💡 更多资讯,请关注 Bytebase 公号:Bytebase

优秀的个人博客,低调大师

2023 年终盘点:Apache SeaTunnel 社区年度成就与展望

随着2023年即将画上圆满的句号,是时候回顾过去一年Apache SeaTunnel社区的辉煌成就和宝贵经验。在这充满挑战和机遇的一年里,我们的社区不断壮大,技术不断进步,成就斐然。 展望2024年 展望来年,Apache SeaTunnel社区将继续致力于打造更加高效稳定的数据集成平台,并着重在DDL自动变更、自动建表、可视化配置、整库同步等功能进行开发和改进。我们期待着与更多的开发者和合作伙伴一起,共同推动社区的发展。 结语 感谢每一位社区成员在过去一年的辛勤付出和卓越贡献,是你们让Apache SeaTunnel社区成为一个不断进步、充满活力的大家庭。让我们携手共进,迎接2024年的新挑战和机遇! 本文由 白鲸开源科技 提供发布支持!

优秀的个人博客,低调大师

盘点 | 2021年上半年网络安全事件

网络安全是越来越热的话题。网络安全问题,诸如漏洞、黑客攻击、信息泄露等,更是频频发生,造成的损失不计其数。网络安全风险不降反增。据IDC估算,在2021年全球网络安全支出将达1435亿美元。Gartner预测,到2022年,全球网络安全支出将达到1704亿美元。 2021年已经过半,我们一起回顾在2021年上半年发生的重大网络安全事件。 6月: 6月7日,美国司法部表示,调查人员追回了由成品油管道运营商Colonial Pipeline支付的“大部分”,即63.7枚比特币,约占总支付金额的85%。这也给全球持有比特币的人一个警示,美国当局完全有能力通过某种渠道去收回他们的加密货币,比特币不再安全了。 6月10日,《中华人民共和国数据安全法》正式发布,9月1日起施行。生效之后,《数据安全法》将与《网络安全法》以及正在立法进程中的《个人信息保护法》一起,全面构筑中国信息及数据安全领域的法律框架。 5月: 5月4日,戴尔公司披露其上亿台电脑的固件升级驱动中存在一个长达12年的漏洞(已修复)。该漏洞预估影响上亿台戴尔设备,从台式机到最新的Alienware和笔记本电脑,大约380种型号的设备受到了影响。 5月7日,黑客攻击了美国最大的成品油管道运营商Colonial Pipeline,迫使其一度关闭整个能源供应网络,极大影响了美国东海岸燃油等能源供应,美国政府宣布进入国家紧急状态。最终Colonial Pipeline支付了将近500万美元的赎金以恢复被攻击的系统。本次攻击成为美国能源系统有史以来遭遇的最严重网络袭击,也导致了美国首次因网络攻击而进入国家紧急状态。 5月11日,比利时公共部门的互联网服务提供商Belnet遭到大规模分布式拒绝服务(DDoS)攻击,比利时政府各内部系统与面向公众的网站全部离线,比利时许多政府网站和服务被迫下线。 5月31日,全球领先的食品公司和最大的肉类生产商JBS食品公司在遭受网络攻击后,被迫关闭全球多个地点的生产。JBS是全球销量最大的猪肉、鸡肉和牛肉生产商,也是全球第二大猪肉生产商,在美国、澳大利亚、加拿大、英国等地都有业务。这次袭击影响了JBS USA的所有设施,使它们暂时无法运作,包括内布拉斯加州、威斯康星州、德克萨斯州和犹他州的屠宰场。 4月: 4月,计算机巨头宏�遭到了勒索软件攻击,勒索软件团伙REvil成功入侵宏�的系统,并公布了部分宏�的财务电子表格、银行对账单,索要的赎金达到5000万美元,是迄今为止已知数额最大的一笔赎金。 4月,有网络安全团队发现一个网络犯罪论坛上发布了超过13亿条包含有关中国公民敏感信息的记录(非近期数据)。数据源包括:腾讯QQ、顺丰、京东、新浪微博、车主数据、身份证号码等信息。 4月23日,国家工业信息安全发展研究中心发布了《2020年我国网络安全产业产融合作发展报告》。报告阐述了2020年度我国网络安全产业产融合作的总体情况,预判2021年发展趋势,分析当前产业发展优势和存在的问题挑战,并提出相关对策建议。 4月,一家外媒《The Record》报道,有5.33亿Facebook用户的个人数据在一个黑客论坛上被泄露,包括用户的个人信息,如Facebook ID、全名、地点、出生日期、电子邮件地址以及用户可能在个人资料中输入的其他任何内容。 3月: 3月2日,微软发布了Microsoft Exchange Server的安全更新公告,其中包含多个Exchange Server严重安全漏洞,危害等级为“高危”,未经身份验证的攻击者能够通过这些漏洞构造HTTP请求扫描内网并通过Exchange Server进行身份验证。 3月9日,IDC发布《2021第一季度全球网络安全支出指南》,指南预测2021年全球网络安全相关硬件、软件、服务投资将达到1435亿美元。其中,中国网络安全市场总体支出将达到102.2亿美元。 3月20日,物联网巨头Sierra Wireless无线设备制造公司遭勒索软件攻击,攻击迫使其停止了所有工厂的正常生产工作。据悉,勒索软件对Sierra Wireless的内部IT网络进行了加密,阻止员工访问与制造、计划相关的内部文档以及系统。 3月,工信部通报136款侵害用户权益行为APP 逾期不整改将进行处置。 1月: 1月1日,《中华人民共和国民法典》将于2021年1月1日正式施行。民法典共7编、1260条,各编依次为总则、物权、合同、人格权、婚姻家庭、继承、侵权责任,以及附则。民法典不仅是中国条文数最多的一部法律,也成为新中国成立以来第一部以“法典”命名的法律,它的施行意味着中国开启了“民法典时代”。 1月5日,国外安全研究团队Cyble发现多个帖子正在出售与中国公民有关的个人数据,经分析可能来自微博、QQ等多个社交媒体,本次发现的几个帖子中与中国公民有关的记录总数超过2亿。 1月26日,当地时间周二上午,PSafe的网络安全实验室dfndr报告称,巴西的一个数据库发生了一起重大泄密事件,数百万人的CPF号码及其他机密信息可能遭到了泄露。据这些使用AI技术识别恶意链接和虚假新闻的专家们披露,泄露的数据包含有1.04亿辆汽车和约4000万家公司的详细信息,受影响的人员数量可能有2.2亿。几乎涉及所有巴西人。 结语: 2021年刚过半,已经发生了多起怵目惊心的网络安全事件。数据泄露的规模、漏洞存在的年限、影响设备的数量,都在呈扩大趋势。再观黑客攻击手段更复杂,单笔勒索赎金更是达到创记录的5000万美元。据 Cybersecurity Ventures 预测,到 2021 年全球因网络安全事件导致的损失将高达 6 万亿美元。 网络安全形势愈加严峻,网络安全保护任重道远。

优秀的个人博客,低调大师

盘点2021年上半年网络安全事件

网络安全是越来越热的话题。网络安全问题,诸如漏洞、黑客攻击、信息泄露等,更是频频发生,造成的损失不计其数。网络安全风险不降反增。据IDC估算,在2021年全球网络安全支出将达1435亿美元。Gartner预测,到2022年,全球网络安全支出将达到1704亿美元。 2021年已经过半,我们一起回顾在2021年上半年发生的重大网络安全事件。 6月: 6月7日,美国司法部表示,调查人员追回了由成品油管道运营商Colonial Pipeline支付的“大部分”,即63.7枚比特币,约占总支付金额的85%。这也给全球持有比特币的人一个警示,美国当局完全有能力通过某种渠道去收回他们的加密货币,比特币不再安全了。 6月10日,《中华人民共和国数据安全法》正式发布,9月1日起施行。生效之后,《数据安全法》将与《网络安全法》以及正在立法进程中的《个人信息保护法》一起,全面构筑中国信息及数据安全领域的法律框架。 5月: 5月4日,戴尔公司披露其上亿台电脑的固件升级驱动中存在一个长达12年的漏洞(已修复)。该漏洞预估影响上亿台戴尔设备,从台式机到最新的Alienware和笔记本电脑,大约380种型号的设备受到了影响。 5月7日,黑客攻击了美国最大的成品油管道运营商Colonial Pipeline,迫使其一度关闭整个能源供应网络,极大影响了美国东海岸燃油等能源供应,美国政府宣布进入国家紧急状态。最终Colonial Pipeline支付了将近500万美元的赎金以恢复被攻击的系统。本次攻击成为美国能源系统有史以来遭遇的最严重网络袭击,也导致了美国首次因网络攻击而进入国家紧急状态。 5月11日,比利时公共部门的互联网服务提供商Belnet遭到大规模分布式拒绝服务(DDoS)攻击,比利时政府各内部系统与面向公众的网站全部离线,比利时许多政府网站和服务被迫下线。 5月31日,全球领先的食品公司和最大的肉类生产商JBS食品公司在遭受网络攻击后,被迫关闭全球多个地点的生产。JBS是全球销量最大的猪肉、鸡肉和牛肉生产商,也是全球第二大猪肉生产商,在美国、澳大利亚、加拿大、英国等地都有业务。这次袭击影响了JBS USA的所有设施,使它们暂时无法运作,包括内布拉斯加州、威斯康星州、德克萨斯州和犹他州的屠宰场。 4月: 4月,计算机巨头宏�遭到了勒索软件攻击,勒索软件团伙REvil成功入侵宏�的系统,并公布了部分宏�的财务电子表格、银行对账单,索要的赎金达到5000万美元,是迄今为止已知数额最大的一笔赎金。 4月,有网络安全团队发现一个网络犯罪论坛上发布了超过13亿条包含有关中国公民敏感信息的记录(非近期数据)。数据源包括:腾讯QQ、顺丰、京东、新浪微博、车主数据、身份证号码等信息。 4月23日,国家工业信息安全发展研究中心发布了《2020年我国网络安全产业产融合作发展报告》。报告阐述了2020年度我国网络安全产业产融合作的总体情况,预判2021年发展趋势,分析当前产业发展优势和存在的问题挑战,并提出相关对策建议。 4月,一家外媒《The Record》报道,有5.33亿Facebook用户的个人数据在一个黑客论坛上被泄露,包括用户的个人信息,如Facebook ID、全名、地点、出生日期、电子邮件地址以及用户可能在个人资料中输入的其他任何内容。 3月: 3月2日,微软发布了Microsoft Exchange Server的安全更新公告,其中包含多个Exchange Server严重安全漏洞,危害等级为“高危”,未经身份验证的攻击者能够通过这些漏洞构造HTTP请求扫描内网并通过Exchange Server进行身份验证。 3月9日,IDC发布《2021第一季度全球网络安全支出指南》,指南预测2021年全球网络安全相关硬件、软件、服务投资将达到1435亿美元。其中,中国网络安全市场总体支出将达到102.2亿美元。 3月20日,物联网巨头Sierra Wireless无线设备制造公司遭勒索软件攻击,攻击迫使其停止了所有工厂的正常生产工作。据悉,勒索软件对Sierra Wireless的内部IT网络进行了加密,阻止员工访问与制造、计划相关的内部文档以及系统。 3月,工信部通报136款侵害用户权益行为APP 逾期不整改将进行处置。 1月: 1月1日,《中华人民共和国民法典》将于2021年1月1日正式施行。民法典共7编、1260条,各编依次为总则、物权、合同、人格权、婚姻家庭、继承、侵权责任,以及附则。民法典不仅是中国条文数最多的一部法律,也成为新中国成立以来第一部以“法典”命名的法律,它的施行意味着中国开启了“民法典时代”。 1月5日,国外安全研究团队Cyble发现多个帖子正在出售与中国公民有关的个人数据,经分析可能来自微博、QQ等多个社交媒体,本次发现的几个帖子中与中国公民有关的记录总数超过2亿。 1月26日,当地时间周二上午,PSafe的网络安全实验室dfndr报告称,巴西的一个数据库发生了一起重大泄密事件,数百万人的CPF号码及其他机密信息可能遭到了泄露。据这些使用AI技术识别恶意链接和虚假新闻的专家们披露,泄露的数据包含有1.04亿辆汽车和约4000万家公司的详细信息,受影响的人员数量可能有2.2亿。几乎涉及所有巴西人。 结语: 2021年刚过半,已经发生了多起怵目惊心的网络安全事件。数据泄露的规模、漏洞存在的年限、影响设备的数量,都在呈扩大趋势。再观黑客攻击手段更复杂,单笔勒索赎金更是达到创记录的5000万美元。据 Cybersecurity Ventures 预测,到 2021 年全球因网络安全事件导致的损失将高达 6 万亿美元。 网络安全形势愈加严峻,网络安全保护任重道远。

优秀的个人博客,低调大师

“安全之父”盘点,开发者们背后的故事

网络安全非平地而起,现快速发展的网络安全技术、理念、市场都非凭空而来,而是得益于许多开发者们的智慧和努力。 不论你是技术方向、管理方向、还是运营方向的安全从业者,你在日常工作中所使用的工具、概念还有系统都是来自于那些你认识或不认识的开发者们。 今天,我们一起来看看安全圈的开发者们,以及他们背后的故事吧! 1. Nmap的开发者GordonLyon Nmap:NetworkMapper是一款开源的网络探测和安全审核的工具。它的设计目标是快速地扫描大型网络,当然用它扫描单个主机也没有问题。其以新颖的方式使用原始IP报文来发现网络上的主机提供什么服务(应用程序名和版本),那些服务运行在什么操作系统(包括版本信息),它们使用什么类型的报文过滤器/防火墙。 Nmap的开发者真名为GordonLyon,不过我们通常见到的都是他的化名Fyodor。 根据他本人的说法,这是因为他在90年代初疯狂迷恋俄罗斯作家费奥多尔·陀思妥耶夫斯基( FyodorDostoevsky)。在读完其《地下笔记》后不久,他便一时兴起用Fyodor的化名注册了一个新的BBS,之后这个化名便一直陪伴着他。 之前有段时间用Google搜索Fyodor,GordonLyon的排名甚至比陀思妥耶夫斯基更高,这让他有点尴尬又有点开心。 GordonLyon在1997年独立完成了Nmap的撰写工作,99年便将其开源。时至今日,Nmap充分发挥其开源工具的魅力,成为了众多安全从业者必不可少的工具。 2. Wireshark的开发者GeraldCombs Wireshark:该软件是一个网络封包分析软件。网络封包分析软件的功能是撷取网络封包,并尽可能显示出最为详细的网络封包资料。Wireshark使用WinPCAP作为接口,直接与网卡进行数据报文交换。 1997年底,密苏里大学堪萨斯分校毕业生GeraldCombs在一家小型的互联网服务供应商上班,在工作时,他需要一个能够追踪网络流量的工具软件辅助其工作,Wireshark(原名Ethereal)就此诞生。 GeraldCombs除了Wireshark的开发者这个身份之外,履历颇为丰富。他曾为不同行业的公司担任顾问,从电信、制药到金融。此外,他还为苹果公司、堪萨斯城酋长队、AT&T、DitchWitch和滚石乐队管理过网站。 3. Metasploit首席架构师H.D.Moore Metasploit:一款开源的安全漏洞检测工具,可以帮助安全和IT专业人士识别安全性问题,验证漏洞的缓解措施,并管理专家驱动的安全性进行评估,提供真正的安全风险情报。这些功能包括智能开发,代码审计,Web应用程序扫描,社会工程。团队合作,在Metasploit和综合报告提出了他们的发现。 作为天才是一种怎样的体验?Metasploit的创始人以及首席架构师的H.D.Moore能够回答这个问题。 作为业界最著名的白帽黑客,他在17岁那年,即刚刚辍学两年回到高中的时候,就在美国国防部找到了一份安全领域的工作。尽管他并没有在国防部参与一些机密工作,但是他出色的白帽技能仍然为国防部提供了很多帮助。他还为国防部编写了“基于一组规则捕获流量的东西”(本质上是一个嗅探器)。 不过,作为最受瞩目的白帽,他也总是被黑客们针对。在他为 DigitalDefense工作期间,有一次他在东京度假,他发现其维护的一台服务器上的最新版本软件中存在一个以前未知的漏洞。这使他不得不对其进行逆向工程,关闭服务器并修补它。没想到这反而激怒了黑客,对他们进行了连续两周的DDoS攻击。 4. 零信任模型提出者JohnKindervag 零信任:Zero-TrustNetworkAccess认为,不能信任出入网络的任何内容。应创建一种以数据为中心的全新边界,通过强身份验证技术保护数据。 PaloAltoNetworks的CTOJohnKindervag以创建革命性的网络安全零信任模型而闻名安全圈。他在前东家ForresterResearch就职了8年半之后,于2017年入职PaloAltoNetworks担任安全和风险团队的副总裁兼首席分析师。 JohnKindervag具有丰富的从业经历,曾担任过安全顾问、渗透测试员和安全架构师。还是个考证达人,持有包括QSA、CISSP、CEH和CCNA在内的多项行业顶级证书。 5. 安全访问服务边缘(SASE)模型提出者NeilMacDonald、LawrenceOrans和JoeSkorupa SASE:用于从分布式云服务交付聚合的企业网络和安全服务。SASE克服了分散集成和地理位置约束解决方案的成本、复杂性和刚性。当SASE与全球私有骨干网相结合时,还可以解决WAN和云连接方面的挑战。 云安全的变革性技术——安全访问服务边缘(SASE)模型是由Gartner的安全分析师NeilMacDonald、LawrenceOrans和JoeSkorupa共同提出。 NeilMacDonald是Gartner信息安全、隐私和风险研究团队的成员。具体研究领域包括容器/无服务器安全、混合云和IaaS工作负载和应用程序的保护,以及使用基于持续自适应风险和信任评估(CARTA)战略方法的自适应安全架构防止高级和有针对性的攻击。 LawrenceOrans是Gartner安全Web网关魔力象限的主要作者。他还帮助推动Gartner的SASE研究和零信任研究。 JoeSkorupa是GartnerforGeneralManagers团队的VP分析师,他目前的研究重点是广域网和网络安全与新市场安全访问服务边缘(SASE)的融合。 6. DevSecOps 的提出者DavidCearley DevSecOps:给开发或是运维角色加强或是建立安全意识,或是在产品团队中引入一个安全工程师角色,在产品设计中找到安全问题,从而把安全要求汇聚在Devops中。 DevSecOps如今已被众多企业所采纳,各企业产品开发过程中的安全性大大增强。其提出者Gartner的副总裁及分析师DavidCearley是信息技术领域的领先权威。他的专业知识涵盖软件架构和标准、组件软件模型、应用程序设计、互联网、业务-IT协调以及云计算市场。在加入Gartner之前,他在MetaGroup担任过多个高级研究职位,他还曾经是RevelationTechnologies的研发副总裁,并在InnovationSoftware和Informix担任过各种管理/总监级别的职位。 7. Linux开发者LinusTorvalds Linux:是一种免费使用和自由传播的类UNIX操作系统,它主要受到Minix和Unix思想的启发,是一个基于POSIX的多用户、多任务、支持多线程和多CPU的操作系统。它能运行主要的Unix工具软件、应用程序和网络协议。它支持32位和64位硬件。Linux继承了Unix以网络为核心的设计思想,是一个性能稳定的多用户网络操作系统。 记者的儿子、诗人的孙子、军人的曾孙,以及最重要的身份——Linux内核的主要开发者。 LinusTorvalds的经历绝不逊色于他的家人们。他自11岁就开始对计算机产生兴趣,然而在获得计算机科学硕士学位之后,却没有马上从事相关职业而是加入了芬兰海军,并且获得了少尉的军衔。此外,他在2000年左右,对水肺潜水产生了兴趣,并获得了多项证书,还创建了水肺潜水日志记录和规划软件Subsurface。 LinusTorvalds有三个女儿,大胆猜测Linus大佬还是一位“女儿奴”,因为Linux内核的重启系统的魔法值采用的是他女儿们的出生日期(以十六进制表示)。 安全开发者们,当他们拥抱开源或是公开分享其研究结果,网络安全行业也在变得更好。除了上述分享的几位,国内外还有很多开发者们,用自己的方式共同推动行业的进步。

优秀的个人博客,低调大师

盘点:2020年最酷的10家网络初创公司

改变网络市场游戏规则 可以肯定地说,2020年是充满挑战的一年,迫使IT行业以前所未有的速度向前发展。 COVID-19新冠病毒大流行导致全球许多企业关门,并让大多数员工不得不在家办公,这意味着几乎在一夜之间,原本主要由公司总部和分支机构流量构成的企业网络,突然需要转向全新的流量模式和使用模式。 与此同时,边缘网络正在兴起。新的应用场景不断涌现,医疗设施和学校设施需要在停车场和零售商店之间建立连接,而餐厅需要随停随取服务,更不用说物联网的全面兴起。这些新的需求为众多的网络初创公司带来了新的机会,而这些企业通过多云网络解决方案、数据中心软件产品、网络即服务以及利用蜂窝技术(LTE和5G)的解决方案开始在业界崭露头角。 下面就让我们来看看10家最热门的企业网络初创公司都有谁。 Alkira 首席执行官:Amir Khan 多云网络初创公司Alkira在今年4月凭借Cloud Services Exchange(CSX)走出隐身模式,这款统一的按需提供的产品,让客户可以根据实际使用情况付费,让云架构师和网络工程师在几分钟内就能构建和部署多云网络。 Alkira总部位于美国加州圣何塞,得到了来自Sequoia Capital、Kleiner Perkins和GV(前身是Google Ventures)投资,今年8月Kleiner Perkins和Sequoia Capital在Alkira的A轮融资中领投,GV则加入了后续轮的融资,使得Alkira的总融资金额达到3000万美元。 Alkira表示,将主要通过渠道合作伙伴进入市场。 Apstra 首席执行官:David Cheriton Apstra是一家基于意图的网络初创公司,于6年前成立,其平台简化了数据中心网络管理例如网络的自动化、故障排除和安全性。 Apstra总部位于美国加州Menlo Park,该公司在今年3月启动了首个正式合作伙伴计划:Apstra Partner Advantage Program,该计划让合作伙伴可以与Apstra展开合作、共同发展,瞄准了那些正在寻求差异化的、可以很好兼容第三方网络产品的数据中心网络自动化解决方案的系统集成商和经销商。 Celona 首席执行官:Rajeev Shah 企业5G初创公司Celona在今年11月刚刚走出隐身模式,Celona的平台让LTE和5G变成企业连接的一个可靠且可行的无线选择。Celona表示,第一代Celona平台将支持创建4G/LTE专用网络,随着更多具有5G功能的设备投放市场,计划在2021年下半年推出5G平台。 Celona总部位于美国加州库比蒂诺,成立有一年的时间,是由几位前高通和思科员工创立的,他们在芯片组、云软件、Wi-Fi和蜂窝解决方案等产品方面拥有丰富的开发经验。 Celona计划通过该渠道开展所有业务。 EdgeQ 首席执行官:Vinay Ravuri EdgeQ是一家自称为5G片上系统的公司,11月刚刚走出隐身模式,计划通过5G将AI引入网络边缘。EdgeQ的平台将针对特定垂直领域,包括制造、建筑、能源、汽车、仓储和监控。 EdgeQ总部位于美国加州圣克拉拉,拥有90名员工,是前高通、英特尔和博通的半导体、5G、Wi-Fi和AI行业资深人士创立的。EdgeQ在11月刚刚宣布获得5100万美元的融资。 For2Fi 首席执行官:Andrew Gregoire For2Fi是在今年刚刚创立的,共同创始人、首席执行官、同时也是前MSP创始人Andrew Gregorire敏锐地看到了商用LTE解决方案存在的市场空白。 For2Fi总部位于美国马萨诸塞州福尔里弗,计划把无线LTE产品引入这个市场。For2Fi的高速无线服务非常适合那些偏远的、需要立即接入的企业。在今年8月四级飓风劳拉袭击美国路易斯安纳州之后,For2Fi与解决方案提供商Last Mile Strategies展开合作帮助当地企业迅速恢复了网络连接。 For2Fi表示,将完全通过渠道进入市场。 Geoverse 首席执行官:Rod Nelson 自2017年以来,下一代连接提供商Geoverse一直在为企业客户设计、部署和运营私有LTE网络。Geoverse的5G/LTE私有无线网络产品可以让用户和设备无缝且安全地在公共运营商网络中漫游。 Geoverse总部位于美国华盛顿州贝尔维尤,在今年11月任命了Bob Gault担任该公司首席商务官,他负责Geoverse的销售和市场营销,曾任Extreme Networks首席营收官。 PacketFabric 首席执行官:Dave Ward PacketFabric成立有三年时间,专注于为可扩展的专用连接提供“网络即服务”平台。 PacketFabric在今年1月表示,其托管云连接平台可以提供更大的容量,更低的每月经常性成本,以及支持AWS、微软Azure、Google Cloud Platform和Oracle Cloud的支持。今年4月,前思科工程技术总监、首席架构师Dave Ward加入PacketFabric担任首席执行官。 PacketFabric总部位于美国加州卡尔弗城,今年8月与Cloudflare合作发布了Cloudflare Network Interconnect,两家公司表示,这将为物理网络边缘带来完整的网络功能。 Stateless 首席执行官:Murad Kablan 网络初创公司Stateless给市场带来了一款具有虚拟网络功能的企业软件平台,例如防火墙和负载平衡器等功能都可以以服务的形式提供给客户。 Stateless成立有三年时间,已经得到了风投公司的支持,最近推出了Centric Networking技术解决方案Luxon,让企业无需购买昂贵的网络硬件即可完成复杂的营销任务。 Teridion 首席执行官:Yaron Ravkaie 云广域网初创公司Teridion提供了公有云WAN服务,该服务可提供全球覆盖、无限带宽和水平扩展。这家总部位于美国加州圣何塞的公司表示,Teridion网络是基于Teridion Curated Routing技术的,可以将WAN加速技术与度量驱动的路由优化相连接。 Teridion旗舰平台Teridion for Enterprise可以与第三方SD-WAN解决方案进行集成。 Teridion成立于2014年,今年1月宣布Ravkaie接替Sae Gillai担任Teridion公司的首席执行官,后者是一位前HPE高管,自2017年以来一直掌管Teridion。 Uplevel Systems 首席执行官:Tom Alexander Uplevel Systems成立有五年时间了。这家公司表示,他们的Uplevel Systems为小型企业提供了一种简化的IT管理服务方法,可以通过MSP合作伙伴提供服务。如今,Uplevel的解决方案包括防火墙、IPS、安全DNS、VPN和其他各种产品。 今年8月Uplevel Systems推出了Equipment Purchase Program计划,这种新的购买模式让MSP以预先购买选项的形式,向最终客户提供更多扩展的IT选项。Uplevel表示,这项新计划给那些办公点分散、或者员工远程办公的企业,提供了一种采购急需IT产品的方式,包括预先购买硬件或者每月订购。 【责任编辑: 赵宁宁 TEL:(010)68476606】

优秀的个人博客,低调大师

云栖号2019云计算盘点-【物联网篇】

2019年物联网产业发展迅速,在人工智能的不断冲击下,企业纷纷入局物联网。根据赛迪顾问《2019中国网络安全发展白皮书》显示,中国物联网安全市场规模达到88.2亿,增速高达34.7%,明显高于行业平均增速。物联网为各行各业带来了新的活力,助力各产业加速成长,面向更深更广的信息数字化时代迈进。 回顾2019年,物联网在安防领域的落地比比皆是,以下为整理的2019年物联网亮点事件: 1.2019年中央一号文件再提雪亮工程 2月19日,《中共中央国务a院关于坚持农业农村优先发展做好“三农”工作的若干意见》发布,继2018年农村雪亮工程建设首a次写入中央一号文件之后,2019年的一号文件同样继续强调了加强农村“雪亮工程”建设。文件第六条第三点明确指出:要完善乡村治理机制,保持农村社会和谐稳定,持续推进平安乡村建设。加强乡村交通、消防、公共卫生、食品药品安全、地质灾害等公共安全事件易发领域隐患排查和专项治理。加快建设信息化、智能化农村社会治安防控体系,继续推进农村“雪亮工程”建设。2.宇视+阿里 10月29日,宇视正式牵手阿里云,成为其飞天联盟战略合作伙伴及“MSP合作计划”核心伙伴,并共同发布包括机场、社区、商业在内的五大场景AIoT联合解决方案。此次阿里入主千方科技成为第二大股东,其中在边缘计算领域的深度合作,势必将会以宇视科技安防业务为重心,这也与目前宇视科技推进的“可视物联”战略转型一拍即合。宇视科技纳入到千方科技,实现了市场空间拓展,此次更将依托阿里在“城市大脑”领域卓有成效业务,迎来智慧城市方面的更大想象空间。3.5G商用 就像鱼离不开水一样,物联网也离不开通信技术。6月6日,工信部正式向三大运营商和广电颁发5G牌照。我国成为自韩国、美国、瑞士、英国之后,全球第五个开通5G服务的国家。超高速、高可靠、低时延等特性的5G技术,恰好能够满足智能安防发展所提出的诉求。5G技术不仅专为移动通讯而设定,在5G定义的三大运用情景包含移动宽带增强、海量机器类通信以及低时延通信,这些特性有效解决了视频监控设备在面向应用的过程中通讯传输层面的系列问题。与此同时,5G所具备的海量机器类通信特性也将促成安防监控范围的进一步扩大,获取到更多维的监控数据,这将能够为智能安防云端决策中心提供更周全、更多维度的参考数据,有利于进一步的分析判断,做出更有效的安全防范措施。4.大兴机场 9月25日,在历经四年建设、7次综合模拟演练、3场验证试飞之后,耗资800多亿的北京大兴国际机场迎来了正式投运。据悉,大兴机场重点建设了19个平台的68个系统,实现对机场全区域,全业务领域的覆盖和支撑。为旅客提供刷脸通行、智能安检、个性化导航、行李追踪等智能化服务,打造无感通行新体验。在大兴机场的建设中,自然少不了诸多科技企业的保驾护航,海大宇、商汤、云从、立方、同方威视等众多安防+AI的企业纷纷投身大兴机场建设。5.人脸识别技术国家标准工作组成立 2019年11月20日,人脸识别技术国家标准工作组正式成立,将推进人脸识别技术、产品的标准体系建设。商汤科技,腾讯、中国平安、蚂蚁金服、大华股份、科大讯飞、小米等诸多企业都列入本次正式成立的人脸识别国家标准工作组,工作重点是人脸识别领域国家标准体系架设及未来2年标准工作计划的制定。12月20日,全国人大a常委会法工委对外表示,我国2020年将制定个人a信息保护法和数据安全法。2014年,人脸识别算法的准确率首a次超过人眼识别,开启了人脸识别技术在各领域的大规模应用。如今,‘刷脸’已变成大众体验创新、享受便捷的日常标配,人脸识别解锁手机、人脸识别快捷支付、人脸识别打卡开门、人脸识别安检等纷纷落地。6.ZAO换脸协议引争议 8月末,一款名为“ZAO”的换脸社交软件在朋友圈刷屏,不少人称自己“刷了一整夜”。 这款主打视频换脸功能的App在8月31日凌晨突然蹿红,iOS商店内的App下载量也超越爱奇艺、腾讯视频两大应用,攀升至娱乐类第二位。ZAO使用AI技术,仅需要一张正脸照,用你的脸制作网络热门表情包,出演经典电影片段,跟idol、朋友飙戏。值得注意的是,该软件提示公众人物只能通过手机拍摄来添加面孔,确认肖像权有效后使用。而AI换脸早在19年初,一段通过AI技术将《射雕英雄传》中朱茵脸部替换成杨幂的视频就在网络引起热议。 接下来我们就看看物联网界的同行是上云的呢? 【杭州金通】智能终端数据上云案例摘要:杭州金通管理公共单车系统设备量指数增加,传统服务器无法承载的问题,利用阿里云物联网平台使具备亿级设备长连接、百万级高并发能力等,对于海量设备接入的场景很适用。【中石化】中石化转型“平台+应用”模式上云案例摘要:通过与阿里云的合作,促进了中国石化信息化架构向“平台+应用”模式的转型,为打造石化商业生态圈奠定了基础,使中国石化成为云上先行者。【绿立方】蔬菜加工也能搭上物联网,数字化蔬菜工厂上云故事 2020年蔬菜加工企业走向“移动菜园”,绿立方基于物联网平台,实现蔬菜工厂生产运营数字化和蔬菜产能的快速扩张,餐桌上的蔬菜能基于物联网变得智能。【咻电科技】共享充电宝竟然是这样管理的,看咻电科技如何在云端管理千万设备咻电充电宝存在设备上云难,连接稳定性差等问题。利用物联网平台实现了设备接入和管理,服务可用性有高,运维成本低,还能无缝对接阿里云其他服务。 更多案例,请访问 云栖号-案例库 看完同行案例,最佳实践将带你一步步上云! 智能媒体管理人脸语音识别在线教育行业,平台方希望更全面地、自动化地评估在线课程效果。本方案使用阿里云智能媒体管理服务以及OSS进行在线教育视频智能分析来评估课程效果。智能家电利用Serverless获取天气信息 物联网智能家电设备通过函数计算调用API接口快速获取全国天气控制家电设备。智能视频监控 线下监控摄像头实时上传到视频监控平台,通过智能视觉产品做AI智能分析。 更多实践,请访问 云栖号-最佳实践 云产品太多不知道该选择哪个?涉及到云产品不了解?接下来小编带你云产品快速入门! 物联网络管理平台提供网络管理服务,可快速组建LoRaWAN网络,解决讯号难以到达的地下室、无固定电源空间,适合公里级、低功耗与上万设备的网络需求。物联网平台物联网平台提供安全可靠的设备连接通信能力帮助用户将海量设备数据采集上云,提供功能丰富的设备管理和远程运维能力帮助用户更好地管理设备,提供丰富的开放API和与阿里云众多云产品打通的规则引擎,帮助用户快速完成应用开发。物联网平台一站式学习 摘要:阿里云物联网平台可以帮助设备数据快速上云,支持使用规则引擎将设备数据无缝流转至其他云产品。Learning Path 指导您由浅入深玩转物联网平台。手把手教你如何在物联网创建专属设备摘要:使用物联网平台的第一步是在云端创建产品和对应设备。仅需三步:登录物联网平台控制台,创建产品,创建设备!3步教你创建产品与设备,快来实践吧! 更多入门,请访问 云栖号-快速入门 总结:物联网的发展离不开技术的升级迭代和企业不断地实践,2019已然落下帷幕,这些事件也已写入物联网发展历程。2020,物联网将一如既往,与您同行,共同见证智联未来! <完结> 还想了解更多不同行业,不同产品的云资讯,云产品入门,上云案例和实践,请访问 云栖号

优秀的个人博客,低调大师

盘点:2019年十大数据泄露事件

关注安全漏洞的模式和趋势,有助于让消费者和企业意识到保护个人身份信息的重要性。 数据泄露可能涉及到方方面面,包括社保号码、信用卡号、受保护的健康信息、用户名等等。窃取数据的方式也是五花八门,包括内部窃取、外部黑客入侵、再到员工疏忽等等。 根据身份盗窃资源中心(Identity Theft Resource Center)和美国卫生与公众服务部(U.S. Department of Health and Human Services)收集的信息显示,2019年十大数据泄露事件中共有超过1.37亿条记录被泄露。 十大数据泄露事件中,有6个涉及到医疗机构,2个涉及到攻击政府机构,1个入侵了银行,1个攻击教育机构。下面让我们来看看完整名单: 10. 美国俄勒冈州公共服务部 泄露记录数量:645,000 黑客针对美国俄勒冈州公共服务部发起了一次电子邮件网络钓鱼攻击,导致该机构的客户社保号码和个人健康信息被泄露。 2019年1月8日俄勒冈州公共服务部的9名员工打开了他们收到的网络钓鱼电子邮件,然后单击网络链接,从而导致发件人可以入侵他们的电子邮件帐户。该机构找到了受影响的帐户,并于1月28日停止对这些帐户的访问,并在广泛调查之后,在6月最终确定了受影响用户的数量。 该机构称,泄露的客户信息包括姓名、地址、出生日期、社保号码、病例编号、个人健康信息、以及该机构各项目正在使用的其他信息。大多数被泄露的客户信息被放在了电子邮件附件中,公共服务部为受影响的个人提供身份窃取保护和监视服务。 9. 华盛顿大学医学系统(UW Medicine) 泄露记录数量:973,024 UW Medicine网站服务器上的一个“内部人为错误”,导致从2018年12月4日开始可以在互联网上搜索到并读取某些内部受保护的文件,其中包括患者姓名、病历编号、病情描述、共享患者信息的目的、共享方信息。 这些文件描述了患者病历中哪些部分被共享,而涉及实际的健康信息。在某些情况下,UW Medicine文件中包含了执行实验室测试的名称(但不包括结果),以及涉及到某种健康状况的研究主题。 UW Medicine于2018年12月26日在发现漏洞之后立即进行了修复,然后与谷歌合作删除了文件已保存的版本,阻止这些文件出现在搜索结果中。截止2019年1月10日,所有已保存的文件已从Google服务器中完全删除,这些数据泄漏事件在2月20日对外公开。 8. 佐治亚理工学院 泄露记录数量:130万 佐治亚理工学院的Web应用遭遇了未经授权的入侵,导致现有和前教职员工、学生、学生申请的个人信息。该学校进行了彻底的调查以确定从数据库中到底泄露了哪些信息,其中可能包括姓名、地址、社保号码和出生日期。 佐治亚理工学院在3月下旬发现的一系列迹象表明,黑客发现了通过学校Web服务器将查询请求发送到内部数据库的方法。结果该学校表示,黑客可能已经在2018年12月14日至2019年3月22日之间访问了数据库。 佐治亚理工学院在4月2日公开了这次泄露事件,并为那些社保号码可能遭到泄露的个人提供信用监控和身份盗窃保护服务。佐治亚理工学院表示,可以通过检查自己的信用报告以及信用卡、银行和其他财务报表中是否出现了未经授权的操作,来主动监控是否存在欺诈和身份盗用的可能性。 7. Inmediata Health Group 泄露记录数量:157万 Inmediata Health Group在1月发现,由于网页设置允许搜索引擎索引用于业务运营的内部网页,导致可以在线查看某些电子健康信息。这次数据泄漏可能涉及的信息包括患者姓名、地址、出生日期、性别、社保号码和医疗索赔信息。 这家位于波多黎各圣胡安的健康信息系统提供商表示,在意识到数据泄漏后已经立即停用了网站,并聘请了独立数字取证公司来协助调查。Inmediata表示,还没有证据表明有任何公开文件被复制、保存、被滥用。 Inmediata于4月22日公开了此次事件,并于同一天开始向可能受影响的个人邮寄通知信。10天后,密歇根州总检察长办公室称,已经有两个人联系了该机构,他们收到了Inmediata关于这次泄露事件的多封信件,并且其中有些信件被误寄给其他人了。 6. Clinical Pathology Laboratories 泄露记录数量:220万 Clinical Pathology Laboratories在5月的时候收到通知,称美国医学馆(AMCA)数据库在一次数据安全事件中受到影响,该数据库中包含了某些CPL患者的信息。AMCA是临床病理实验室和其他医疗保健公司使用的一家外部收集机构。 但是在收到AMCA最初通知的时候,Clinical Pathology Laboratories表示,他们缺少足够的信息找出可能受影响的患者,或者确认可能与该事件有关的患者信息的性质。因此,Clinical Pathology Laboratories直到7月才向患者公开这次泄露事件。 最终Clinical Pathology Laboratories表示,这些数据泄露事件可能涉及的信息包括姓名、地址、电话号码、出生日期、服务日期、余额信息、治疗信息。Clinical Pathology Laboratories表示,这次受到影响的患者大概有220万,其中约有34,500患者的信用卡或者银行信息可能也被泄露了。 5. 美国联邦紧急事务管理局(FEMA) 泄露记录数量:230万 美国劳工部监察长办公室(OIG)在3月表示,FEMA违反了1974年隐私法和国土安全部政策,透露了哈维、艾尔玛和玛丽亚飓风以及2017年加州野火幸存者的敏感个人身份信息,远远验证这些幸存者是否符合过渡住房援助计划所需条件的范围。 除了在避难登机手续过程中用来确认资格的信息之外,FEMA还向承包方透露了某些不不要的个人信息,以及20多种不是必须提供的信息,包括申请人的地址(街道地址、城市名称、邮政编码)、金融机构名称、电子资金转帐号码和银行转帐号码。 此前该援助计划要求提供申请人银行名称和帐号等信息,但是现在不需要了。OIG表示,FEMA并没有只提供所需的数据,加大了灾难幸存者遭遇身份盗用和信息欺诈的风险。 4. Dominion National 泄露记录数量:296万 Dominion National证实,早在2010年8月25日开始可能就有未经授权的黑客入侵了某些计算机服务器,这次事件可能泄露的信息包括姓名、地址、电子邮件地址、出生日期、社保号码、会员ID号、群组号、订阅用户数、银行帐户、路由号以及纳税人识别号。 这家总部位于弗吉尼亚州阿灵顿的牙科和视力保险公是在2019年4月24日的一次内部调查过程中发现了这一数据泄露情况,并在2019年6月21日对外公开。Dominion National表示已经快速清理了受影响的服务器,并部署了增强的监控和警报软件。 Dominion National表示,没有证据表明任何信息被访问、获取或滥用。该公司提供了一项为期两年的ID Experts MyIDCare会员服务,为那些可能受到影响的个人提供信用监控和欺诈防护服务。 3. LabCorp 泄露记录数量:770万 有数百万的LabCorp客户把自己的数据保存在美国医疗收集局(AMCA)的网上支付页面,而该机构在2018年8月1日至2019年3月30日期间遭到黑客入侵。AMCA是LabCorp和其他医疗保健公司所使用的一家外部收集机构。 泄露的信息可能包括姓名、出生日期、地址、电话、服务日期、提供者、余额信息、消费者提供给AMCA的信用卡或银行帐户信息。该机构为信用卡或者银行帐户信息可能已经被读取的20万消费者提供为期24个月的身份保护和信用监控服务。 作为对此次事件的回应,LabCorp不再向AMCA提出新的收集请求,并阻止AMCA继续处理涉及LabCorp消费者的未决收款请求。LabCorp没有向AMCA提供过订购测试、实验室结果、诊断信息等,AMCA方面表示,并未保存或者维护LabCorp客户的社保号码或者保险身份信息。 2. Quest Diagnostics 泄露记录数量:1190万 Quest Diagnostics在6月表示,帐单收集供应商的在线支付页面可能存在数据泄露问题,导致患者的财务和医疗信息被泄露。 根据美国证券交易委员会(SEC)的文件显示,这家位于纽约的临床实验室提供商表示,未经授权的黑客在2018年8月1日至2019年3月30日期间访问了美国医疗收集局(AMCA)系统,该系统中包含AMC从Quest Diagnostics和其他机构收到的信息,这些信息是由AMCA提供给Quest的。 根据Quest提交的信息显示,AMCA受影响系统中保存的信息包括医疗信息、财务信息(例如信用卡号和银行帐户信息)、以及其他个人信息(例如社保号码)。Quest称,实验室测试信息并未提供给AMCA,因此未受此次事件的影响。 1. Capital One 泄露记录数量:1.06亿 Capital One在7月份透露,黑客已经窃取了美国和加拿大约1.06亿信用卡申请人和客户的个人信息。 这家总部位于弗吉尼亚州麦克莱恩的金融服务业巨头表示,此次事件涉及100万个加拿大客户社保号码、14万美国客户的社保号码以及80,000个关联银行帐户号码,黑客窃取了在2005年至2019年初期间申请Capital One信用卡的客户的姓名、地址、邮编、电话号码、电子邮件地址、出生日期和收入等信息。 最终,前亚马逊网络服务人员Paige Thompson被指控窃取了Capital One信用卡申请人和客户的个人信息,以及其他30多家公司的数据。据称,他利用防火墙配置漏洞入侵Capital One在AWS存储空间中保存的文件夹或数据桶。

优秀的个人博客,低调大师

盘点:2019年炙手可热的10家SaaS初创公司

每年随着SaaS领导者增加新的功能以及初创公司加入竞争,软件即服务(SaaS)市场在不断地扩张着。据市场研究公司Gartner预计,到2020年全球公有云服务市场将实现两位数增长,增长17%达到2664亿美元。Gartner称,云增长的最大动力是SaaS,随着订阅软件产品的持续普及,SaaS将在明年继续保持领先。 面对巨大的市场机会,SaaS初创公司正在迅速推出各种各样的产品,从通讯和协作解决方案到基于软件的灾难恢复选件,以及基于大数据的产品。 下面就让我们来看看2019年最热门的这10家SaaS初创公司。 Assurance Software 首席执行官:Craig Potts 2018年,当Sungard将Assurance Business Continuity Management Planning(BCMP)软件业务卖给私募股权投资方Resurgens Technology Partners的时候,Assurance Software从母公司Sungard Availability Services分拆出来。 位于宾夕法尼亚州奥杜邦的Assurance Software公司,通过多租户SaaS解决方案帮助企业制定连续性管理策略,包括业务影响分析、事件管理、灾难恢复计划、报告以及紧急情况通知管理等功能。 CallHippo 创始人兼首席执行官:Ankit Dudhwewala SaaS初创公司CallHippo提供了一套智能虚拟电话解决方案,专为寻求经济高效的呼叫中心解决方案的企业用户而设计。这家位于特拉华州纽瓦克的初创公司表示,该产品可以帮助企业从全球50多个国家/地区购买本地支持电话和免费电话。 CallHippo创建于2016年,它允许用户记录呼叫内容以备将来参考,并将排序呼叫、共享语音文件、以及对呼叫进行数据分析。 CallHippo软件还可以与各种第三方解决方案集成,包括Slack和多个CRM系统。 Clearbit 联合创始人兼首席执行官:Alex MacCaw Clearbit创立有5年时间,开发的商业智能软件可以帮助企业查找与客户有关的更多信息,从而增加销售机会并减少欺诈行为。Clearbit的产品旨在让大数据成为销售、市场营销和产品工作流操作一个必不可少的组成部分。 这家位于旧金山的初创公司在今年9月推出了X平台,该平台是一款面向B2B营销和销售团队的平台,可以让企业使用他们自己平台所拥有的第一方数据和Clearbit所拥有的第三方数据,来改善客户交流和需求生成工具。 CloudScale 365 首席执行官:Patrick Hannon CloudScale365是一家由VAR转型为SaaS的厂商,主要提供托管服务、云服务和软件开发服务。CloudScale 365还拥有强大的渠道计划。 这家位于田纳西州纳什维尔的SaaS初创公司,主要针对小众市场——儿童倡导性案例管理——开发基于云的FuturTrak案例管理软件,于2017年进入市场。 Clumio 首席执行官:Poojan Kumar Clumio成立于2017年正式启动后,凭借基于SaaS的备份解决方案,于今年4月走出隐身模式。Clumio拥有来自VMware和Nutanix的多位工程师,他们很清楚如何降低云的复杂性。 这家位于加州圣克拉拉的初创公司于今年11月宣布已在C轮融资中筹集了1.35亿美元。 Clumio的创始人兼首席执行官Poojan Kumar表示,大部分资金将用于渠道扩展,并有望在明年启动官方合作伙伴计划。 Gem 首席执行官:Micah Winkelspecht 这家位于洛杉矶的加密货币初创公司正在帮助用户安全地管理和投资加密货币。Gem基于软件的加密货币投资组合跟踪工具,与包括Coinbase和Gemini在内的 25个加密货币交易所建立了合作关系。 Gem成立有6年时间,由区块链先驱Micah Winkelspecht创立。Gem团队由资深的区块链和加密货币工程师组成,他们曾为飞利浦、Mercer、Capital One和Toyota等大规模客户提供技术。 Hallwaze 创始人兼首席执行官:Saif Ahmad 这家位于弗吉尼亚州赫恩登的初创公司表示,他们提供了一个基于云的“现代”企业社交通信和网络平台。 Hallwaze成立于2014年,如今他们基于软件的产品提供了一个简单的用户界面,可以让通信更具交互性。Hallwaze的产品允许用户通过发布功能进行快速沟通,并进行民意调查以收集其他成员的意见。Hallwaze的产品还包括任务、事件、日历和多媒体内容共享等功能。 Kolide 首席执行官:杰森·梅勒 Kolide成立于2016年,专门研究基础设施、端点和应用安全性。Kolide由来自Facebook和Carbon Black等科技巨头的安全专家创立。Kolide的服务符合PCI标准,与Google和Slack进行了集成,具有基于角色的访问控制。这家位于马萨诸塞州剑桥市的初创公司表示,为确保产品高度安全性,该产品是托管在Heroku云平台上的。 Kolide在2018年首次推出了SaaS平台Kolide Cloud,同时宣布已经在由Venture Partners领投的一轮融资中筹集了800万美元。 Sweet Analytics 首席执行官:Oliver Spark Sweet Analytics成立于2018年,总部位于伦敦,其SaaS工具可以通过基于AI的营销建议为零售商客户简化数据挖掘和收集,以帮助他们发展业务。 Sweet Analytics计划在其平台上实施更多的自动化和可操作的洞察,并使其平台对最终用户更具个性化。自去年成立以来,Sweet Analytics已经进行了两轮融资。 Troop Messenger 创始人兼首席执行官:Sudhir Naidu Troop Messenger提供了基于SaaS的Slack替代方案。Troop的办公室聊天和即时消息传递应用在单一界面上为企业用户集成了多种功能,例如视频会议和桌面共享功能。Troop Messenger在9月推出了Orange Member功能,可让外部人员与内部团队展开互动。 Troop Messenger成立于2017年,总部位于印度。Troop Messenger一直致力于打造面向政府客户的安全解决方案,该解决方案可以保存和归档通信内容,包括聊天记录。Troop Messenger表示,客户还可以选择在他们的本地环境中自行托管该协作产品。

优秀的个人博客,低调大师

阿里小程序云生态及实践分享 内容盘点

沙龙介绍 主题:阿里小程序云生态及实践分享 - 阿里云、支付宝、淘宝、高德、钉钉专家齐聚,畅聊阿里小程序生态! 时间:2019年5月18日 地点:北京海淀中关村大街46号院1-4单元楼东侧 众海加速器 现场回顾 https://yq.aliyun.com/live/1051 现场直击 分享内容&QA Topic1:阿里小程序的一云多端 Q1: 阿里小程序云 API 有哪些能力? 云开发产品定位是一个 Serverless 套件,通过这个套件后续有一系列的业务的 API,通过云开发的 SDK 可以直接获取对应的业务能力,有些业务能力需要去其他平台或者入口去获取,后续可以直接通过云开发直接拿到,具体现在有些能力还没有完全梳理好,后续会陆续放出详细说明。 Q2: 跨端开源框架是什么?是不是开源的? 现在跨端开发框架我们正在和一个开源团队去合作,后续会

优秀的个人博客,低调大师

盘点:物流企业向平台转型的五条路径

未来,物流之间的竞合是通过平台和平台之间的跨界连接来实现的,通过搭建相互赋能、融合共生的协同网络,形成多层、跨界、立体的平台互联结构,超越传统物流和供应链竞争,创造生态共同体。 海尔集团董事局主席张瑞敏曾说过:“未来,没有企业,只有平台!只有拥有一批专家品牌的企业和强大的平台公司才能活下来!”专家预测继Web和移动之后,下一个平台是物流。40万家物流企业在平台化的大潮中,谁能够成为时代的弄潮儿,勇立涛头?本文围绕物流企业向平台转型的路径进行探讨。 一、什么是物流平台 在讨论物流企业转型平台之前,我们首先要弄清楚什么是物流平台及其相关的几组概念。平台是促进生产者和消费者进行价值互动的基础设施,平台上交换的是信息、商品、服务、货币,平台本身并不介入生产。平台是一场席卷全球的商业模式革命,它击败产品,吞噬传统管道(线性价值链),颠覆公司传统的组织结构,即企业和市场之外提供了第三种资源配置方式,是创新的基础设施,开发了价值创造的新来源。 物流平台是为物流市场上一些利益相关者构建分工协作关系,提供公共管理和公共服务的商业机构。未来的物流企业,必将是科技型、平台型企业。 平台以市场化、产品化、数字化为驱动,基于互联网系统实现资源的配置与优化,基于物联网系统提供服务与全过程透明管理,借助于数据驱动创造反馈回路,重构质量管控体系。平台以信息技术为组织工具,重构新内核,连接上下游资源,形成资源的集约效应,与服务的产品化输出。 二、转型需要具备的条件 物流企业向平台转型,是物流的结构形态、运作模型和从业人员的观念发生根本性转变的过程。转型是一个主动求新、求变的过程,是一个创新的过程,要创立一个符合当前时代要求的新模式。 遵循创新、协调、绿色、开放、共享的发展理念,实现从低附加值向高附加值升级,从高耗能转向低耗能,从粗放向集约型升级,组织方式由交易竞争关系向协作共创伙伴关系转变,经营理念由被动服务向主动引领的转变,资源配置方式由过去单一企业资源向整个生态的转变,说到底是物流的供给侧改革。 每个物流平台都是基于价值链、生态圈确定一个定位点,构建软件和硬件一体化结构,连接两边或者多边市场,激发网络效应,培育社群经济、体验经济和共享经济。 三、转型路径 物流企业转型平台的是一个谋篇布局、明道、优术和笃行的过程,即立足产业链,聚焦价值链优势环节,依托现代供应链提升多边协同性和粘性,明确平台定位,顺应时代发展趋势,以“通道+枢纽+网络”为载体,实现要素的分分合合,凝聚共识,优化存量,吸引增量,构建平台结构体系,通过模式创新,打造共赢高效的生态圈。 中国外运以商业成功推动时代进步为核心价值观,经过重组成为招商局集团业务的统一运营平台和统一品牌,以“智慧物流的引领者,供应链生态圈的构建者,中国物流产业的推动者”三大使命为驱动,确立了以“打造世界一流智慧物流平台企业”为发展愿景,实施了“一三五”战略,以全面数字化转型为基础开启了运营模式、商业模式和组织模式的全方面重构走上了由“物流提供商—物流整合商——物流平台商”的创新变革之路。 未来,物流之间的竞合是通过平台和平台之间的跨界连接来实现的,通过搭建相互赋能、融合共生的协同网络,形成多层、跨界、立体的平台互联结构,超越传统物流和供应链竞争,创造生态共同体。

优秀的个人博客,低调大师

五大微控制器板特性盘点

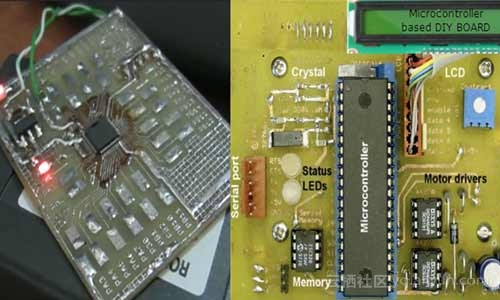
要开始嵌入式开发,我们需要两个主要的东西,即开发板和IDE(集成开发环境)。微控制器开发板是一种印刷电路板(PCB),其电路和硬件设计用于促进某些微控制器板功能的实验。开发板与处理器,存储器,芯片组和板载外设相结合,如LCD,键盘,USB,串行端口,ADC,RTC,电机驱动器IC,SD卡插槽,以太网等,具有调试功能。这将使我们免于弄乱跳线和电路板的连接。微控制器板的规格是总线类型,处理器类型,存储器,端口数,端口类型和操作系统。这些用于评估嵌入式设备的程序,例如不同的控制器,家用电器,机器人,收银(PoS)终端,信息设备。微控制器开发板也称为单板微控制器。如今,开发单板微控制器开发套件非常简单和便宜。如此多的开源软件(IDE)可用于开发微控制器板以开发实时应用程序。本文主要讨论当下市场上的不同微控制器版之间的特性。 **基于DIY的微控制器板**DIY(自己动手)的微控制器板可以在家自制,你需要所有单独的电子和电气元件,如微控制器(Atmel,ARM,MSP等),组件基座和外部外围设备,如RTC,串口,LCD模块,键盘,触摸板等。现在所有这些组件都应该小心地焊接在PCB上。完成硬件设置后,必须选择合适的IDE来编程微控制器以开发所需的应用程序。 Arduino UNOArduino是最受欢迎的开源电子原型制作平台,用于创建交互式电子应用程序。其受欢迎的原因是,它有一个用于开发草图的开源IDE,基于“C”语言的简单语法,代码易于学习。Arduino UNO板包含支持微控制器所需的一切。Arduino UNO微控制器板对于绝对的初学者和专家来说非常熟悉。它应该被认为是第一个基于微控制器的开发板之一。Arduino UNO R3是基于ATmega328P微控制器的最简单,最强大的原型设计环境。 Raspberry Pi开发板树莓派开发板很小(就像信用卡计算机的大小。树莓派可以很容易地插入监视器,电脑或电视。此外,它使用标准的键盘和鼠标。即使非技术用户依赖它用于配置数字媒体系统和监控摄像头。Raspberry Pi在定制的Debian Linux上运行,名为Raspbian,用于安装不同的软件包,包括Node.js,Java,LAMP堆栈,Python等等。通过使用树莓派板,可以开发一台迷你电脑。这对学生非常有用。还可以启动weight wed服务器,因为它可以支持HTML,JAVA等所有编程语言。它甚至可以处理WordPress,因此您可以管理自己的博客/网站。基于树莓派的机器人技术在自动化行业中具有巨大的应用。使用raspberry pi开发IOT应用程序非常容易。 BeagleBone黑色开发板BeagleBone Black是流行的开源计算机之一。现在它具有内置的无线网络功能。利用与Octavo Systems的合作伙伴关系并在CadSoft Eagle中设计,BeagleBone Black Wireless是最容易使用和修改信用卡大小的物联网Linux计算机。BeagleBone Black是面向嵌入式应用程序开发人员的低成本,社区支持的开发平台。安装Linux的启动时间需要10秒,只需一根USB线即可在不到5分钟的时间内开始开发。 AdaFruit Flora开发板Adafruit Flora开发板的主要目标是开发可穿戴电子设备。它是一种磁盘形状,可缝合,兼容Arduino的微控制器,旨在开发出令人惊叹的可穿戴项目。最新版本的Adafruit Flora配备了微型USB和Neopixel LED,可轻松实现可编程性和测试。

优秀的个人博客,低调大师

大型网站架构演进的五大阶段盘点

一个创业公司起步时很可能就两台机器,一台Web 服务器、一台数据库服务器,在一个应用系统中集成了所有功能模块,但随着业务的发展、流量的增长,单应用远远不能满足业务需求。 下面我们一同来聊聊网站架构发展所经历的几次主要演进,包括:从PHP 到Java 的改造、分布式改造、无线化改造、中台的改造、国际化改造。 阶段一 从PHP 到Java 很多网站早期都是基于Linux+Apache+MySQL+PHP 架构的网站,从当时来看,这种非常流行的个人网站架构的确也非常匹配当时的发展状态。PHP 语言的特性是快速发布,从页面渲染到数据库访问,均可以在一个页面里全部搞定。 即使放到今天,这种架构仍然还有很多人在用,它的优点就是非常简单高效,但缺点也非常明显:扩展性和分布式不好,不适合企业级的、复杂业务逻辑的大规模协同开发。 随着网站的发展,大家觉得应该将PHP 切换到Java。为什么要切换到Java 语言呢?一般来说,企业选择开发语言会有如下考虑。 (1)语言本身的特性。每种语言开发出来都有它的特性和所适合的场景,像Python、PHP 这类脚本语言非常适合快速简单的开发方式,而Java 则比较适合构建复杂业务逻辑的企业级开发,但是开发效率会比PHP 要差一点。 (2)程序员队伍。企业选择何种开发语言,还要看市场上的人才队伍是不是足够,是不是有很高层次的人才。是否有高层次的人才,取决于当前的行业老大是不是也在用这种语言,比如当前的顶级互联网公司如果在用Java,那么自然这些公司的Java人才比较多,这样,他们的经验可以被快速复制到其他公司中。 (3)语言所对应的工具生态是否完善。一个语言是否有生命力,要看这个语言对应的生态工具是否完善,它的社区是否活跃。因为我们要用到各种工具,而我们也不可能自己去写每种工具,因此,是否能方便地利用开源工具,快速提升开发效率也是非常关键的。像现在很多大公司开源了很多Java 的中间件产品,这些中间件可以直接拿来使用,就不需要再重新开发了。 综合以上因素,电商网站选择Java 语言作为主要的系统开发语言是非常合适的。 从PHP 切换到Java 后,整个网站采用WebX+EJB+iBatis+JBoss+Oracle(后面又将EJB 改成Spring)的架构,但是随着业务量的不断增大,存储层的瓶颈暴露出来。 为了解决存储问题,就逐渐用上了非常昂贵的IBM 小型机、Oracle 的数据库以及EMC的高端存储(IOE);并对数据库做了分库的拆分,分布式缓存(Tair)也随之诞生,分布式文件系统TFS 开始出现,CDN 也慢慢建立了。 阶段二 分布式改造 所谓分布式改造,就是尽量让系统无状态化,或者让有状态的信息封装在一定范围内,以免限制应用的横向扩展。简单来说,就是即便某个应用的少数服务器“宕”掉,也不会影响整体业务的稳定性。 要实现应用的分布式改造必须先解决以下几个问题。 (1)把应用微服务化:即将大量粗粒度的应用逻辑拆小,做服务化改造。 (2)必须先建立分布式服务框架。必须具备分布式RPC 框架、异步消息系统、分布式数据层、分布式文件系统、服务的发现、注册和管理。 (3)必须要解决分布式Session 问题。 为了做业务的服务化改造,我们大量拆分了当时的业务系统,形成了商品中心、交易中心、用户中心、店铺中心。这些服务作为底层服务供上层的前台系统调用,此时的系统架构变成了下面的形式。 现在来看,系统的分布式改造为网站接下来5 年的发展奠定了很好的基础,整个网站的扩展性非常好。几乎每个初创企业都必须经历一次分布式化的改造,才能为企业的长期发展奠定基础。笔者前面提及的几个重要的中间件产品和关键的分布式Session 等技术在《深入分析Java Web 技术内幕(修订版)》一书中有详细的介绍,感兴趣的读者可以自行去学习了解。 阶段三 无线化改造 到了2013 年,无线技术已经非常火爆了。在此之前,无线的业务总是跟着PC 走,基本上是PC 做好后无线再复制一份,而且无线和PC 还不是同一个前台系统,导致一个功能要做两遍,并且无线部门的开发人员本来就不多。这些给业务的发展带来很多问题。因此2013 年底,启动了All in 无线项目,目标就是用一套系统、一套架构快速支撑多端的个性化,并在服务端做了很多模块化和组件化的改造。 随着无线技术的发展,我们也开始尝试一些新技术,最具代表性的就是Node。 Node 在业界很火,前端同学非常推崇,而且它也大幅提升了前端的开发效率和体验。 目前大家也多方尝试使用Node 技术,并且用在一些业务线上。但是,从今天来看,Node 并没有达到我们想象中的发展前景。这其中有多种原因,本书的后续章节会专门介绍网站的无线化改造实践,也将分享Node 在实际使用中的一些思考。 经过无线化改造的应用系统架构如图。 阶段四 中台改造 中台这个概念早期是由美军的作战体系演化而来,技术上的“中台”主要是指学习这种高效、灵活和强大的指挥作战体系。电商经过十几年的发展,组织已经庞大而复杂,业务不断细化拆分,也导致野蛮发展的系统越来越不可维护,开发和改造效率极低,也有很多新业务不得不重复造轮子,所以中台的目标是为了解决效率问题,同时降低创新成本。 阶段五 国际化 国际化一般会有两种思路:一种是一套原始代码部署到多个地方,各地的系统基本没有什么关联、保持相互独立,每个地方再根据本地实际情况做一些个性化的定制。一般来说,会精简原始代码,减少不必要的依赖。这种思路在一些跨国公司用得比较多,但是这个对技术要求比较低。 另一种思路就是我们所说的国际化,它主要是解决如何将一套系统部署到多地的问题。一般国际化有两个发展阶段:第一个阶段是在国内实现了交易的单元化;第二个阶段是实现了中美的跨国部署。 国际化的本质仍然是要解决以下的通用问题:多语言问题、多时区问题、数据路由问题、全球数据的同步与复制问题。 本文摘自《大型网站技术架构演进与性能优化》一书前言,作者许令波 ,电子工业出版社6月出版。 罗马不是一天建成的,能够支撑亿级交易量的大型网站也不是一蹴而就的。作者以一名亲历者的身份,阐述了一个大型网站在数年时间内从雏形成长为巨人时所经历的技术选型思考、方案选择,以及遇到的众多性能瓶颈和优化方案。 本书要表达的内容并不是简单罗列所做过的事情,而主要是帮助读者了解当网站遇到类似问题时,应如何思考不同的解决思路、为什么要这样做、如何做出最终的方案选择…… 图书详情:https://item.jd.com/12371801.html

资源下载

更多资源
Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册