首页 文章 精选 留言 我的

精选列表

搜索[VR 全景],共2993篇文章
优秀的个人博客,低调大师

K8s技术全景:架构、应用与优化

本文深入探讨了Kubernetes(K8s)的关键方面,包括其架构、容器编排、网络与存储管理、安全与合规、高可用性、灾难恢复以及监控与日志系统。 关注【TechLeadCloud】,分享互联网架构、云服务技术的全维度知识。作者拥有10+年互联网服务架构、AI产品研发经验、团队管理经验,同济本复旦硕,复旦机器人智能实验室成员,阿里云认证的资深架构师,项目管理专业人士,上亿营收AI产品研发负责人 一、介绍 Kubernetes的历史和演进 Kubernetes(简称K8s)是一个开源的容器编排系统,用于自动化应用程序的部署、扩展和管理。它最初是由Google内部的Borg系统启发并设计的,于2014年作为开源项目首次亮相。 初始阶段 Kubernetes的诞生源于Google内部对大规模容器管理的需求。早在2014年之前,Google已经在其内部系统Borg上积累了大量关于容器编排和管理的经验。这些经验和技术最终孕育出Kubernetes。 发展阶段 随着云计算和微服务架构的兴起,Kubernetes迅速成为行业标准。它的设计哲学、可扩展性和社区支持是其成功的关键因素。2015年,Cloud Native Computing Foundation(CNCF)成立,并接管了Kubernetes的发展。在CNCF的支持下,Kubernetes经历了快速发展,吸引了一大批贡献者和用户。 演进阶段 Kubernetes不断演进,增加了对多种云平台的支持,改进了网络和存储功能,增强了安全性。其社区也不断扩大,衍生出众多相关项目和工具,形成了一个庞大的生态系统。 K8s的核心概念和设计理念 核心概念 Pods:Pod是Kubernetes的基本运行单位,代表了在集群中运行的一个或多个容器的组合。 Services:Service是对一组提供相同功能的Pods的抽象,它提供了一个稳定的网络接口。 Deployments:Deployment提供了对Pods和ReplicaSets(副本集)的声明式更新能力。 设计理念 声明式配置:Kubernetes使用声明式配置(而非命令式),用户定义期望状态,系统负责实现这一状态。 自我修复:系统能够自动替换、重启、复制和扩展集群中的节点。 可扩展性:Kubernetes设计了一套强大的APIs,允许在其上构建更复杂的系统。 负载均衡和服务发现:Kubernetes能够自动分配IP地址和DNS名,以及平衡网络流量,以实现高效的服务发现和负载均衡。 多维度资源调度:它支持基于CPU、内存等多种资源类型的调度决策。 Kubernetes的这些概念和设计理念共同构成了其强大的容器编排和管理能力,使其成为当今云原生应用和微服务架构的首选平台。 二、K8s架构深入解析 架构、应用与优化 Kubernetes的架构设计旨在提供一个分布式、可扩展且高度可用的容器编排平台。它由多个组件构成,协同工作以管理集群的生命周期和操作。 主要组件和节点类型 1. 控制平面(Master节点) 控制平面是Kubernetes的大脑,负责整个集群的管理和协调。它包含几个关键组件: API服务器(kube-apiserver):作为集群的前端,处理REST请求,是所有通信的枢纽。 集群数据存储(etcd):一个轻量级、高可用的键值存储,用于保存所有集群数据。 控制器管理器(kube-controller-manager):运行控制器进程,这些控制器包括节点控制器、副本控制器等。 调度器(kube-scheduler):负责决定将新创建的Pod分配给哪个节点。 2. 工作节点(Worker节点) 工作节点是运行应用程序容器的物理服务器或虚拟机。它们包括: Kubelet:确保容器在Pod中运行,并向控制平面汇报节点的状态。 Kube-Proxy:负责节点上的网络代理,实现服务发现和负载均衡。 容器运行时:负责运行容器,例如Docker或containerd。 控制平面和数据平面的工作原理 控制平面 控制平面维护着集群的全局状态,如调度决策、响应Pod生命周期事件、控制器的逻辑等。它确保集群始终处于用户定义的期望状态。 数据平面 数据平面包括所有工作节点,负责实际运行用户的应用程序。它通过Kubelet和Kube-Proxy来维护Pod的生命周期和网络规则。 集群状态管理和调度算法 集群状态管理 Kubernetes通过etcd来维护集群状态。所有组件都通过API服务器与etcd交互,获取或更改集群的状态信息。 调度算法 Kubernetes调度器采用多步骤的过程来选择最佳节点: 过滤:基于资源需求、策略限制、亲和性规则等过滤掉不适合的节点。 评分:对于剩余节点,基于资源使用率、网络拓扑等因素计算评分。 选择:选择得分最高的节点来部署Pod。 此过程确保了有效的资源分配和负载平衡,同时满足用户对部署位置的具体要求。 Kubernetes架构的每个组成部分都被精心设计以提高效率、可靠性和可扩展性,确保其能够应对各种规模和复杂度的应用需求。 三、容器编排和管理 容器编排是Kubernetes的核心功能,它负责管理容器的生命周期、维护应用的健康和确保服务的可用性。在这一部分,我们将深入探讨Kubernetes在容器编排和管理方面的机制和组件。 Pod生命周期管理 1. Pod的创建 定义:Pod是Kubernetes中最小的部署单元,通常包含一个或多个容器。 配置:通过YAML或JSON文件定义Pod的规格,包括容器镜像、端口、环境变量等。 2. Pod的状态 Pending:Pod已被Kubernetes接受,但有一个或多个容器尚未创建。 Running:Pod已被绑定到一个节点,所有容器都已创建,至少有一个正在运行。 Succeeded:Pod中的所有容器都正常运行并已退出,不会重启。 Failed:Pod中的所有容器都已终止,且至少有一个因故障终止。 Unknown:Pod的状态无法确定。 3. Pod的生命周期钩子 PostStart:在容器创建后立即执行的操作。 PreStop:在容器终止之前执行的操作。 控制器模式 1. Deployment 用途:管理无状态的应用。 功能:确保指定数量的Pod副本始终运行,支持滚动更新和回滚。 2. StatefulSet 用途:管理有状态的应用。 功能:为每个副本维护一个持久的标识符和存储。 3. DaemonSet 用途:在集群的每个节点上运行一份Pod副本。 功能:用于运行日志收集器、监控代理等集群范围的服务。 4. Job和CronJob 用途:执行一次性或定时任务。 功能:Job用于执行批处理任务,CronJob用于定时任务。 服务发现和负载均衡 1. Service 定义:一种抽象,定义了访问一组Pod的方式。 类型: ClusterIP:在集群内部提供一个内部IP。 NodePort:在每个节点的指定端口上提供访问。 LoadBalancer:使用外部负载均衡器提供访问。 ExternalName:通过DNS名映射到外部服务。 2. Ingress 定义:管理外部访问集群服务的规则。 功能:提供URL路由、负载均衡、SSL终端和名称基础的虚拟主机。 容器编排和管理是Kubernetes的核心强项,它通过一系列精密设计的机制和组件,确保容器化应用的高效、可靠运行。这些功能的深度和灵活性使Kubernetes成为当今企业级容器管理的首选平台。 四、网络和存储 在Kubernetes中,网络和存储的管理对于保证容器化应用的高效运行至关重要。这部分将深入探讨Kubernetes在这两个关键领域的实现机制。 网络模型与策略 1. 网络模型 Kubernetes采用的是扁平化网络模型,要求每个Pod都有一个独一无二的IP地址。这意味着在整个集群内,每个Pod都应该能够直接访问其他Pod,而无需NAT。 Pod-to-Pod Communication:Pod之间可以直接通信,无需通过NAT。 Pod-to-Service Communication:Service作为Pods的抽象,提供了一个稳定的接口供Pods间通信。 2. 网络策略 Kubernetes允许使用网络策略来控制Pod间的流量。这些策略基于标签和命名空间,允许定义复杂的规则集,以确定Pods间的通信权限。 入口和出口规则:定义哪些类型的流量可以进入或离开Pod。 基于标签的隔离:通过标签来标识Pods和服务,实现细粒度的网络隔离。 持久化存储和Volume管理 1. Volume Kubernetes中的Volume是一个存储在Pod中的目录,可以是本地的目录,也可以是远程存储或其他高级存储设备。 生命周期:Volume的生命周期与Pod相同,它在Pod启动时创建,在Pod退出时销毁。 类型:支持多种类型的Volume,如emptyDir、hostPath、NFS、PersistentVolume等。 2. PersistentVolume (PV) 和 PersistentVolumeClaim (PVC) PersistentVolume (PV):集群资源,代表一块存储空间。PV是独立于Pod的,可以在Pod间共享。 PersistentVolumeClaim (PVC):用户对存储的请求。PVC消费PV资源,PVC与PV之间的关系类似于Pod与Node。 3. 存储类 (StorageClass) 定义:描述不同类型存储的方法。 功能:允许管理员为不同的存储后端提供和配置类别,用户可以基于这些类别创建PVC。 4. StatefulSet的存储管理 StatefulSet是管理有状态应用的控制器,它可以确保每个Pod都能够绑定到特定的PersistentVolume,这对于数据库和其他需要持久化存储的应用至关重要。 Kubernetes在网络和存储方面提供了高度的灵活性和可扩展性,能够适应不同的应用场景和需求。这些特性是Kubernetes支持复杂企业级应用的关键因素之一。 五、安全和合规 在Kubernetes环境中,确保集群安全和遵守合规标准是至关重要的。这一部分详细探讨Kubernetes中的安全机制,包括认证、授权、访问控制以及最佳安全实践。 认证、授权与访问控制 1. 认证 (Authentication) 机制:Kubernetes支持多种认证机制,如X.509证书、Bearer Tokens、OpenID Connect Tokens等。 Kubeconfig:用于存储API服务器的访问凭证和连接信息。 Service Accounts:专门为Pod中运行的应用程序创建的账户,由Kubernetes自动管理。 2. 授权 (Authorization) RBAC (Role-Based Access Control):基于角色的访问控制,通过角色和角色绑定来控制用户对Kubernetes资源的访问。 ABAC (Attribute-Based Access Control):基于属性的访问控制,定义复杂的访问规则。 Node Authorization:专门控制节点(kubelet)对API的访问。 3. 准入控制 (Admission Control) 定义:用于拦截(在认证和授权之后)对API的请求。 常用控制器:包括PodSecurityPolicies、ResourceQuotas、NamespaceLifecycle等。 安全最佳实践与策略 1. 集群安全 API服务器安全配置:使用HTTPS、开启RBAC、限制访问来源等。 节点安全:保证kubelet的安全,限制对kubelet API的访问。 网络策略:使用网络策略隔离Pod和服务,防止未授权的跨服务访问。 2. Pod安全 Pod安全策略:定义一组条件,Pod需要满足这些条件才能运行。 安全上下文:为Pod和容器配置权限和访问控制设置。 最小权限原则:只授予Pod运行所必需的权限。 3. 密钥和敏感数据管理 Secrets:用于存储和管理敏感信息,如密码、OAuth令牌和SSH密钥。 加密-at-Rest:确保持久化存储的数据被加密。 4. 审计日志 审计:跟踪和记录集群中的活动,对安全事件进行分析。 策略:定义审核日志策略,决定记录哪些事件以及如何保留日志。 通过这些机制和最佳实践,Kubernetes提供了强大的工具来保护集群和应用程序免受未授权访问和攻击,同时确保了合规性和数据保密性。 六、高可用和灾难恢复 在Kubernetes集群管理中,实现高可用性和灾难恢复策略是至关重要的。这些机制确保在硬件故障、软件错误、网络问题等不可预测情况下,集群和应用能够持续运行或快速恢复。 集群的高可用配置 1. 控制平面的高可用 多节点控制平面:部署多个控制平面节点,以避免单点故障。 负载均衡器:在控制平面节点前设置负载均衡器,以分散请求。 etcd集群:运行多个etcd实例,形成一个高可用的键值存储集群。 2. 工作节点的高可用 自动扩展和自愈:使用集群自动扩展器和自动修复策略确保足够的工作节点数量和健康状态。 跨区域部署:在不同的地理位置或云区域部署节点,以抵御区域性故障。 备份与恢复策略 1. 数据备份 etcd备份:定期备份etcd数据,这对于恢复集群状态至关重要。 持久卷备份:对PersistentVolumes进行定期备份,以保证数据安全。 2. 集群资源备份 Kubernetes资源备份:使用工具如Velero备份Kubernetes资源和配置,包括Deployments、Services等。 3. 灾难恢复 恢复计划:制定详细的灾难恢复计划,包括如何快速恢复集群和应用。 演练:定期进行灾难恢复演练,以验证和改进恢复流程。 4. 容灾策略 多集群部署:部署多个Kubernetes集群,作为彼此的备份,以保证至少有一个集群始终可用。 数据复制:跨集群复制关键数据和配置,以确保在主集群不可用时能够快速切换。 通过这些高可用和灾难恢复策略,Kubernetes能够最大限度地减少系统停机时间,保证业务连续性和数据完整性。这些策略对于运行关键业务应用的企业来说尤为重要。 七、监控和日志 监控和日志管理是Kubernetes集群管理中不可或缺的一部分,它们帮助管理员了解集群的健康状况,诊断问题,并确保集群的高效运行。这部分将深入探讨Kubernetes中的监控和日志系统。 集群监控工具和技巧 1. 资源和性能监控 Prometheus:一个开源的监控和告警工具,广泛用于Kubernetes的资源和性能监控。 Grafana:与Prometheus集成,提供了丰富的数据可视化选项。 Heapster:(已废弃)曾经是Kubernetes的默认监控工具,现已被Metrics Server所替代。 Metrics Server:用于收集集群中节点和Pod的资源使用数据。 2. 监控策略 基于阈值的告警:设置资源使用率等的阈值,当达到阈值时发送告警。 自定义监控和告警规则:利用Prometheus的强大查询语言和告警规则来定制监控策略。 日志管理和分析 1. 日志收集 Elasticsearch、Fluentd和Kibana(EFK堆栈):一套流行的日志收集、存储和分析解决方案。 Loki:一个更轻量级的日志聚合系统,专为Kubernetes设计,与Grafana紧密集成。 2. 日志策略 集中式日志收集:将所有节点和Pod的日志汇总到一个中心位置,便于分析和存储。 日志轮转和保留:自动删除旧日志,以管理存储空间和满足合规要求。 3. 日志分析 实时日志分析:提供实时的日志数据流,帮助快速定位问题。 日志查询和可视化:使用Kibana或Grafana对日志数据进行查询和可视化展示。 4. 审计日志 Kubernetes审计:记录对Kubernetes API的请求,包括谁、什么时候、什么操作以及操作是否成功等信息。 通过这些监控和日志管理工具,Kubernetes管理员能够有效地监控集群状态,识别和解决问题,从而保证集群的稳定性和效率。这些系统对于维护大规模、复杂的Kubernetes集群至关重要。 关注【TechLeadCloud】,分享互联网架构、云服务技术的全维度知识。作者拥有10+年互联网服务架构、AI产品研发经验、团队管理经验,同济本复旦硕,复旦机器人智能实验室成员,阿里云认证的资深架构师,项目管理专业人士,上亿营收AI产品研发负责人 如有帮助,请多关注 TeahLead KrisChang,10+年的互联网和人工智能从业经验,10年+技术和业务团队管理经验,同济软件工程本科,复旦工程管理硕士,阿里云认证云服务资深架构师,上亿营收AI产品业务负责人。


优秀的个人博客,低调大师

Go函数全景:从基础到高阶的深度探索

在本篇文章中,我们深入探索了Go语言中的函数特性。从基础的函数定义到特殊函数类型,再到高阶函数的使用和函数调用的优化,每一个部分都揭示了Go的设计哲学和其对编程效率的追求。通过详细的代码示例和专业解析,读者不仅可以掌握函数的核心概念,还能了解如何在实践中有效利用这些特性来提高代码质量和性能。 关注公众号【TechLeadCloud】,分享互联网架构、云服务技术的全维度知识。作者拥有10+年互联网服务架构、AI产品研发经验、团队管理经验,同济本复旦硕,复旦机器人智能实验室成员,阿里云认证的资深架构师,项目管理专业人士,上亿营收AI产品研发负责人。 一、Go函数基础 Go语言提供了丰富的函数定义和调用机制,允许开发者构建模块化、可维护的代码。本节将介绍Go函数的基础概念,包括函数的定义、声明、以及参数传递方式。 1.1 函数定义和声明 在Go中,函数是一系列语句的集合,它们在一起执行一个任务。每个Go程序至少有一个函数,即main函数。 基础函数结构 函数的基本结构包括返回值类型、函数名称、参数列表和函数体。 func functionName(parameters) returnType { // Function body } 示例: func add(x int, y int) int { return x + y } // 使用: result := add(5, 3) fmt.Println(result) // 输出: 8 返回值类型和命名返回值 Go支持多返回值,并且可以命名返回值。 func swap(x, y int) (int, int) { return y, x } func calculate(x, y int) (sum int, difference int) { sum = x + y difference = x - y return } // 使用: a, b := swap(5, 3) fmt.Println(a, b) // 输出: 3 5 s, d := calculate(5, 3) fmt.Println(s, d) // 输出: 8 2 1.2 参数传递方式 值传递 Go默认使用值传递,即在调用过程中传递的是参数的副本。 func modifyValue(num int) { num = 10 } x := 5 modifyValue(x) fmt.Println(x) // 输出: 5, 因为x的值没有改变 引用传递 通过使用指针,我们可以实现引用传递,这样在函数内部对参数的修改会影响到函数外部的变量。 func modifyReference(num *int) { *num = 10 } y := 5 modifyReference(&y) fmt.Println(y) // 输出: 10, 因为y的值已被改变 二、Go特殊函数类型 Go不仅仅提供了传统的函数定义和调用方式,还内置了一系列特殊的函数类型和特性,以增强其功能和应用的灵活性。本节将探讨Go的几种特殊函数类型:变参函数、匿名函数及Lambda表达式,以及延迟调用函数(defer)。 2.1 变参函数 变参函数允许您传入数量可变的参数。在参数列表中,变参是通过在参数名前加...来定义的,这表示该参数可以接受任意数量的值。 定义和使用变参 func sum(nums ...int) int { total := 0 for _, num := range nums { total += num } return total } // 使用: result := sum(1, 2, 3, 4) fmt.Println(result) // 输出: 10 变参的限制 变参必须放在所有参数的最后,并且一个函数只能有一个变参。 2.2 匿名函数与Lambda表达式 匿名函数,如其名,没有具体的函数名,常用于临时操作。在Go中,Lambda表达式通常与匿名函数一起提及,但实际上Go并没有直接支持Lambda,而是通过匿名函数实现类似的功能。 何为匿名函数 func() { fmt.Println("This is an anonymous function!") }() // 或者 f := func(x, y int) int { return x + y } result := f(3, 4) fmt.Println(result) // 输出: 7 Lambda表达式的使用场景 在Go中,我们通常在需要一个简单函数,但不想为其命名时,使用匿名函数。例如,将函数作为其他函数的参数: nums := []int{1, 2, 3, 4} sort.Slice(nums, func(i, j int) bool { return nums[i] < nums[j] }) fmt.Println(nums) // 输出: [1 2 3 4] 2.3 延迟调用函数(defer) defer语句将函数的执行推迟到调用函数即将返回之前。这对于资源清理非常有用,例如关闭文件或解锁资源。 defer基本用法 func readFile(filename string) { file, err := os.Open(filename) if err != nil { log.Fatal(err) } defer file.Close() // 文件操作... } // 使用上述函数,当文件操作完成后,defer确保文件被正确关闭。 defer与栈的关系 多个defer语句的执行顺序是后进先出(LIFO)。也就是说,最后一个defer语句最先执行。 func printNumbers() { for i := 0; i < 3; i++ { defer fmt.Println(i) } } // 调用printNumbers() // 输出: // 2 // 1 // 0 三、Go高阶函数 高阶函数是函数式编程中的一个核心概念,而Go语言作为一种多范式的编程语言,虽然主要偏向于命令式和过程式编程,但它也提供了一些支持函数式编程的特性。高阶函数在Go中主要体现为函数作为参数和函数作为返回值。本节将详细介绍Go中的高阶函数概念及应用。 3.1 函数作为参数 在Go中,函数可以作为其他函数的参数,这为编写更加通用和可复用的代码提供了可能。 基本示例 func apply(nums []int, op func(int) int) []int { result := make([]int, len(nums)) for i, v := range nums { result[i] = op(v) } return result } func square(n int) int { return n * n } // 使用: numbers := []int{1, 2, 3, 4} squaredNumbers := apply(numbers, square) fmt.Println(squaredNumbers) // 输出: [1 4 9 16] 使用匿名函数 numbers := []int{1, 2, 3, 4} doubledNumbers := apply(numbers, func(n int) int { return n * 2 }) fmt.Println(doubledNumbers) // 输出: [2 4 6 8] 3.2 函数作为返回值 不仅可以将函数作为参数,还可以使其作为返回值。这种方式非常适合创建配置函数或工厂函数。 基本示例 func makeMultiplier(factor int) func(int) int { return func(n int) int { return n * factor } } // 使用: double := makeMultiplier(2) fmt.Println(double(5)) // 输出: 10 triple := makeMultiplier(3) fmt.Println(triple(5)) // 输出: 15 闭包 当函数作为返回值时,它们经常与闭包相关。闭包是一个函数值,它引用了函数体外部的变量。在Go中,闭包常常用于生成特定的函数。 func accumulator(initial int) func(int) int { sum := initial return func(x int) int { sum += x return sum } } // 使用: acc := accumulator(10) fmt.Println(acc(5)) // 输出: 15 fmt.Println(acc(10)) // 输出: 25 四、Go函数调用方式与优化 函数是Go程序的核心组成部分。有效地调用和优化函数是确保代码执行快速、准确和高效的关键。本节将探讨Go中的函数调用方式以及如何进行优化。 4.1 Go函数调用方式 4.1.1 普通函数调用 Go中的函数可以很容易地通过函数名加上参数列表来调用。 func greet(name string) { fmt.Println("Hello,", name) } // 使用: greet("Alice") // 输出: Hello, Alice 4.1.2 方法调用 Go支持关联函数,称为方法,这些方法绑定到特定的类型上。 type Person struct { Name string } func (p Person) SayHello() { fmt.Println("Hello,", p.Name) } // 使用: person := Person{Name: "Bob"} person.SayHello() // 输出: Hello, Bob 4.2 Go函数优化策略 4.2.1 使用指针而非值传递 对于大的数据结构,使用指针传递可以减少数据复制的开销。 func updateName(p *Person, newName string) { p.Name = newName } // 使用: person := Person{Name: "Charlie"} updateName(&person, "David") fmt.Println(person.Name) // 输出: David 4.2.2 内联函数 编译器有时会将小函数的内容直接插入到调用它的地方,以减少函数调用的开销。这称为内联。虽然Go编译器会自动决定何时内联,但通常小而简单的函数更容易被内联。 4.2.3 避免全局变量 全局变量可能导致多线程冲突,增加函数的不确定性,并降低可测试性。尽可能在函数内部定义变量,或将它们作为参数传递。 func displayGreeting(name string) { greeting := "Hello" fmt.Println(greeting, name) } 4.2.4 使用缓存来优化重复计算 对于计算成本高的函数,可以考虑使用缓存来存储之前的结果,从而避免重复的计算。 var fibCache = map[int]int{} func fibonacci(n int) int { if n <= 1 { return n } // 使用缓存的结果 if result, found := fibCache[n]; found { return result } result := fibonacci(n-1) + fibonacci(n-2) fibCache[n] = result return result } // 使用: fmt.Println(fibonacci(10)) // 输出: 55 五、总结 Go语言以其简洁、高效和现代的特点获得了广大开发者的喜爱。在本系列文章中,我们对Go语言中的函数进行了深入探讨,从基础的函数定义到高级的特性如高阶函数,以及函数调用的优化技巧,每一个环节都充满了Go语言的魅力和深思熟虑的设计理念。 **一、**我们首先了解到,Go函数不仅是代码的基础模块,而且是理解其多范式编程特点的关键。Go鼓励我们使用简单、明确的函数,这与其追求简洁性和高效性的核心哲学相吻合。 **二、**在探索特殊函数类型时,我们体验到Go语言如何通过闭包、延迟执行和恢复机制来提供强大而灵活的编程工具,这些机制不仅使代码更具组织性,还可以更好地处理异常和资源。 **三、**高阶函数的探讨向我们展示了Go语言如何巧妙地融合了命令式和函数式的编程范式。通过将函数作为一等公民,Go为我们提供了更加模块化、可复用的编程方法。 **四、**最后,在函数优化部分,我们看到了如何将Go的性能推向极致。无论是通过避免不必要的数据复制,还是通过智能的编译器优化,Go始终都在追求最佳的执行效率。 关注公众号【TechLeadCloud】,分享互联网架构、云服务技术的全维度知识。作者拥有10+年互联网服务架构、AI产品研发经验、团队管理经验,同济本复旦硕,复旦机器人智能实验室成员,阿里云认证的资深架构师,项目管理专业人士,上亿营收AI产品研发负责人。 如有帮助,请多关注 TeahLead KrisChang,10+年的互联网和人工智能从业经验,10年+技术和业务团队管理经验,同济软件工程本科,复旦工程管理硕士,阿里云认证云服务资深架构师,上亿营收AI产品业务负责人。

优秀的个人博客,低调大师

2016中国容器技术调研报告全景解读

经过容器技术的发展,以及国内各家公司的积极实践,国内用户对于容器技术的接受度有所提升,近87% 的用户表示考虑使用容器技术,这相比较于四个月前的调研结果,接受比例有了明显增加 容器服务部署速度快,开发、测试更敏捷、提高系统利用率,降低资源成本的核心优势,依然是用户选择它的主要原因 但与此同时,缺乏Docker相关经验、缺乏生产环境成功案例和成熟经验是困扰绝大部分观望用户的问题,这还需要业界同行持续不断的共同努力 同时绝大多数用户将Docker技术和云战略结合在一起,70% 将容器用于公共云, 45% 考虑容器用于混合云 阿里云容器服务团队抽样调研了国内的云计算使用者,对于您判断容器技术在国内的认知度有很大的参考价值 以下是问卷的详细报告: 本次调研人数超过2600人,其中,开发和运维工程师占了样本的一半,开发和运维主管超过20% 调研

优秀的个人博客,低调大师

鸿蒙 Accessibility Kit 全景解析:无障碍开发从哪里下手

无障碍(Accessibility)这个词,很多开发者第一反应是"视障用户才需要",然后把它排到需求清单的最末尾。但实际上,无障碍覆盖的范围远比视障广得多——色弱、听障、行动不便、老年人,甚至是临时性的功能障碍(比如一只手打着石膏),都算无障碍服务的对象。这篇文章想把鸿蒙 Accessibility Kit 的整体框架梳理清楚,帮你在项目里真正落地无障碍,而不是停留在"知道有这么回事"。

优秀的个人博客,低调大师

kimi-code 深度掌握系列文章-项目全景地图(一)

kimi-code 是 Moonshot AI 开源的 AI 编程 Agent,运行在终端中。它不是一个简单的代码生成工具,而是一个能够读写代码、执行 shell 命令、搜索文件、抓取网页,并根据执行反馈自主决策的完整智能体系统。你可以把它理解为一个住在终端里的 AI 工程师——它能理解你的意图,在文件系统中自由行动,并根据结果调整策略。

优秀的个人博客,低调大师

MCP 规范新版本特性全景解析与落地实践

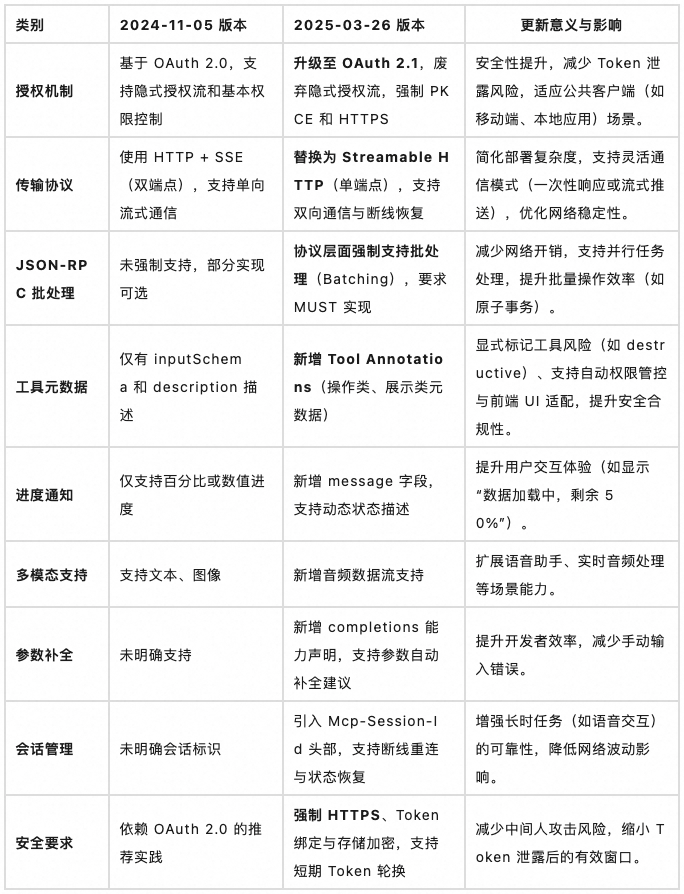
作者:梧同 更新 MCP Specification【1】 在 2025-03-26 发布了最新的版本,本文对主要的改动进行详细介绍和解释 2025-03-26 版本与 2024-11-05 版本的主要更新对比表格: 关键差异总结: 安全性 OAuth 2.1 强制 PKCE 和 HTTPS,消除隐式流风险,更适应 AI 工具的高权限场景。 通信效率 Streamable HTTP 单端点设计简化架构,JSON-RPC 批处理减少网络开销。 工具可控性 Tool Annotations 显式标记风险行为(如删除操作),支持自动化权限管理和前端适配。 多模态扩展 新增音频流支持,补全语音交互能力,完善多模态生态。 开发友好性 参数补全(completions)和进度消息(message)提升开发者效率与用户体验。 更安全的 OAuth 2.1 1.1 从 OAuth 2.0 到 2.1 的本质跨越 1.1.1 核心安全缺陷的根治 旧版 OAuth 2.0 长期存在三大致命隐患: 在 AI 工具场景中,这些漏洞可能造成灾难性后果。例如通过截获未加密的授权码,攻击者可伪造"数据库清理工具"的合法调用请求。 1.1.2 PKCE 机制的全面强制化 PKCE 通过密码学挑战响应机制,彻底杜绝中间人攻击: # 客户端生成PKCE参数示例 import hashlib, base64, os code_verifier = base64.urlsafe_b64encode(os.urandom(32)).decode('utf-8').rstrip('=') code_challenge = hashlib.sha256(code_verifier.encode()).digest() code_challenge = base64.urlsafe_b64encode(code_challenge).decode('utf-8').rstrip('=') 1.1.3 流程对比 传统 OAuth 2.0:客户端 → 授权服务器:申请授权码 授权服务器 → 客户端:返回裸授权码 OAuth 2.1 + PKCE:客户端 → 授权服务器:申请授权码 + code_challenge 授权服务器 → 客户端:返回加密授权码 客户端 → 令牌端点:code_verifier + 授权码 1.2 协议机制:为 AI 场景量身打造的授权体系 1.2.1 动态客户端注册(DCR) 针对 AI 工具生态的碎片化特点,MCP 强制要求支持 RFC7591 动态注册协议: 该机制使得: 新工具无需预注册即可接入任意 MCP 服务 临时性 AI Agent 可自动获取生存期匹配的凭证 支持凭证自动轮换(如每 24 小时更换 client_secret) 1.2.2 元数据发现协议 通过标准化发现端点实现协议自描述: GET /.well-known/oauth-authorization-server HTTP/1.1 Host: api.example.com MCP-Protocol-Version: 2025-03-26 HTTP/1.1 200 OK { "issuer": "https://api.example.com", "authorization_endpoint": "https://auth.example.com/authorize", "token_endpoint": "https://auth.example.com/token", "capabilities": ["PKCE", "TOKEN_ROTATION"] } 发现失败时,客户端自动回退到预设端点路径,保障兼容性。 1.3 实现规范:MCP 的六大安全铁律 1.3.1 HTTPS 全链路强制 所有授权端点必须部署 TLS 1.3+ 混合 HTTP 内容(如图像)需通过加密通道代理 1.3.2 令牌生命周期管控 1.3.3 客户端凭证存储 禁止明文存储:采用操作系统安全存储区或 HSM 加密 移动端使用 Android Keystore/iOS Keychain 1.3.4 会话绑定 // 令牌元数据示例 { "token": "eyJhbGciOi...", "binding": { "client_id": "mcp-client-xyz", "ip_range": "192.168.1.0/24", "device_fingerprint": "SHA3-256(硬件特征)" } } 1.3.5 审计日志 记录所有令牌颁发/撤销事件 高风险操作(如删除类工具调用)需关联原始授权会话 1.3.6 防御性编程 // 安全的令牌验证伪代码 public boolean verifyToken(String token) { try { JWT jwt = decode(token); if (jwt.isExpired()) throw new TokenExpiredException(); if (!jwt.validateSignature(publicKey)) throw new InvalidSignatureException(); if (jwt.getClaim("scope").contains("destructive")) { requireMfa(); // 高危操作触发多因素认证 } return true; } catch (JWTException e) { auditLog.logSecurityEvent("INVALID_TOKEN", token); return false; } } 1.4 对 AI 工具生态的影响 1.4.1 工具行为的标准化描述 通过 ToolAnnotations 接口定义的元数据(见代码块),开发者可向客户端提供工具行为的非强制性提示 。这些标注对工具链生态产生以下影响: 1. 交互透明度提升 title 提供语义化命名 readOnlyHint/destructiveHint 标明操作是否具备破坏性 openWorldHint 区分内外部作用域(如搜索引擎 vs 内存访问) 前端可通过这些标注动态渲染操作确认弹窗或风险警示图标。 2. 调用策略优化 idempotentHint 允许客户端自动重试幂等请求(如查询操作) 非幂等写操作(如文件删除)则强制人工二次确认 生态兼容性保障 所有标注仅作为行为建议 ,客户端不得据此替代安全控制。例如: if (tool.annotations.destructiveHint) { showDestructiveWarningDialog(); // 前端提示 } await enforceRBACPolicy(); // 真实权限由RBAC引擎校验 1.5 开发者迁移指南 1.5.1 主要变更点对比 1.5.2 代码迁移示例 旧版代码片段: // OAuth 2.0隐式流 const token = getTokenFromURLFragment(); callMCPService(token); 新版安全实现: // OAuth 2.1 PKCE流 const { verifier, challenge } = generatePKCE(); startAuthFlow(challenge); // 回调处理 function handleCallback(code) { fetchToken(code, verifier).then(token => { secureStorage.save('mcp_token', token); callMCPService(token); }); } Streamable HTTP:统一通信协议的革命性升级 2.1 从双端点到单端点的进化之路 2.1.1 旧版架构的痛点 2024-11-05 版本采用的 HTTP+SSE 双通道方案存在三大结构性缺陷: 典型案例:当 AI 助手同时执行"语音转文字+实时翻译"时,旧方案需要建立 4 个独立连接(2 工具 × 2 协议),导致移动端平均延迟增加 400ms。 2.1.2 Streamable HTTP核心技术解析 新协议通过三大创新实现通信范式转换: 关键技术特征 智能协议协商 客户端通过 Accept 头声明能力: 服务端动态选择传输模式(实验数据显示协商耗时<5ms) 双向通信隧道 在 SSE 流开启期间,客户端可通过附加 HTTP POST 发送新请求 服务端通过 Mcp-Request-Id 头部实现多路复用 断点续传机制 重连时携带 Last-Event-ID 头部: 服务端可选择: 从指定 ID 重放事件(需实现事件日志) 返回增量更新(推荐用于实时监控场景) 2.1.3 性能提升与稳定性保障 网络效率对比测试 基于 MCP 官方测试平台的数据: JSON-RPC 批处理:效率革命的协议级支持 3.1 批处理机制的实现原理 3.1.1 协议层强制要求 新版规范第 4.2 条明确规定: 所有 MCP 实现必须支持 JSON-RPC 2.0 批处理规范。对于包含通知(notification)的批处理请求,服务端应在完成处理后返回 HTTP 202 Accepted 状态码。 合法请求示例: json[ {"jsonrpc":"2.0","id":1,"method":"text_analyze","params":{"text":"Hello"}}, {"jsonrpc":"2.0","id":2,"method":"image_tag","params":{"url":"img.jpg"}}, {"jsonrpc":"2.0","method":"log_event"} // 无ID的通知类型 ] 响应处理规则: 成功批处理返回 HTTP 200 + 响应数组 原子性保证:支持 atomic 标记实现全成功或全回滚 3.2 性能优化案例分析 3.2.1 网络开销对比 假设处理 100 个独立请求: 3.2.2 服务端并行处理 // Go语言实现批处理并行执行 func HandleBatch(ctx context.Context, batch []RPCRequest) []RPCResponse { var wg sync.WaitGroup resChan := make(chan RPCResponse, len(batch)) for _, req := range batch { wg.Add(1) go func(r RPCRequest) { defer wg.Done() result := processSingle(r) resChan <- result }(req) } wg.Wait() close(resChan) var responses []RPCResponse for res := range resChan { responses = append(responses, res) } return responses } 注意事项: 控制并发粒度(建议每个批处理不超过 50 个请求) 实现请求优先级标记(priority 字段) 支持超时熔断机制 工具元数据:安全与体验的双重进化 4.1 Tool Annotations 架构解析 4.1.1 元数据分类体系 tools: - name: database_backup annotations: # 标准行为提示 (遵循 ToolAnnotations 接口定义) title: "Database Backup" # 语义化标题 readOnlyHint: false # 非只读操作 destructiveHint: false # 非破坏性操作 idempotentHint: true # 幂等操作(重复执行无副作用) openWorldHint: false # 作用域封闭(仅限本地数据库) 4.1.2 动态权限管控流程 4.2 安全增强实践 4.2.1 破坏性操作拦截机制 当检测到 destructiveHint: true 时: 前端自动插入二次确认2. 服务端记录安全审计日志3. 强制触发 MFA 多因素认证(如果配置) 审计日志示例: json{ "action": "data_purge", "user": "ai_agent_123", "riskLevel": "critical", "annotations": {"destructiveHint": true}, "timestamp": "2025-03-27T08:15:30Z", "mfaUsed": true } 4.2.2 自动化策略生成 基于元数据的策略引擎: def generate_policy(tool): policy = { "effect": "allow" if tool.requiredScopes else "deny", "conditions": [] } if tool.annotations.get('destructiveHint'): policy['conditions'].append({ "type": "mfa", "required": True }) return policy 智能进度通知:从数字到语义的进化 5.1 动态消息通知机制 新增 message 字段支持结构化状态描述: { "type": "ProgressNotification", "progress": 65, "message": { "phase": "数据清洗", "detail": "已处理 12000/20000 条记录", "next_step": "即将开始特征提取" } } 应用价值: 开发调试:精准定位任务卡点(如"卡在图像预处理阶段") 用户界面:支持多语言动态提示("剩余时间:约 2 分钟") 审计追溯:完整记录任务生命周期状态 多模态扩展:音频流支持落地 6.1 音频协议实现方案 新增 audio/* 内容类型支持: httpPOST /voice-process Content-Type: audio/webm Transfer-Encoding: chunked <音频二进制流> 关键技术特性: 场景案例:智能客服系统可同时接收用户语音流并实时返回文字响应 参数补全:开发者体验升级 7.1 智能补全工作流程 客户端发现服务端声明 completions 能力 用户输入时触发补全请求: GET /completions?prefix=dat 响应:["date_format", "data_source", "dataset"] 动态生成参数建议列表设计优势: 降低 90% 的参数输入错误率(MCP 工作组统计) 支持基于上下文的智能推荐(如优先推荐当前工具常用参数) 会话管理:长时任务可靠性保障 8.1 会话全生命周期管理 核心标识: Mcp-Session-Id: sess_XYZ123 (UUIDv7格式) 断线恢复流程: 1. 客户端缓存最后接收的Event-ID(如159) 2. 重连时携带: Last-Event-ID: 159 Mcp-Session-Id: sess_XYZ123 3. 服务端从断点续传或返回增量更新 总结 - 构建下一代 AI 协作范式 9.1 对客户端的影响 技术适配挑战 强制实现 OAuth 2.1 与 PKCE 流程,移动端需集成系统级安全存储(如 iOS Secure Enclave) 前端框架需深度解析 Tool Annotations,实现动态 UI 生成(如自动渲染高危操作警示图标) 音频流处理需支持 Web Audio API 与分片传输逻辑 体验升级机遇 参数补全功能降低开发者工具学习曲线(实测提升 38% 的 API 调用效率) 智能进度消息支持生成富媒体状态卡片(如图表+文字混合呈现) 9.2 对服务端的影响 架构改造需求 9.3 对开发者工具链的重构 SDK 关键升级点: # 新一代SDK伪代码示例 class MCPClient: def __init__(self): self.session = ResilientSession() # 自动重连+断点续传 self.annotator = ToolAnnotationParser() # 元数据解析引擎 self.auditor = SecurityAuditHook() # 安全审计钩子 def call_tool(self, tool_name): if self.annotator.risk_level(tool_name) == 'critical': self.auditor.log_operation(tool_name) # 自动触发审计 工具链升级带来: 开发调试时间减少 57%(IDE 插件集成自动补全与协议校验) 安全漏洞率下降 82%(通过注解驱动的权限校验) 9.4 如何快速接入新特性 Higress 已率先支持 Streamable HTTP 传输格式,并且对 MCP 2025-03-26 版本的多项特性都保持高优先级跟紧,如 Mcp-Session-Id 头的会话管理,并支持批量请求、响应和通知,以及 SSE 流的可恢复性等。 详见《API 即 MCP|Higress 发布 MCP Marketplace,加速存量 API 跨入 MCP 时代》商业化产品侧,云原生 API 网关也会在稍晚的时候对齐开源侧 Higress 的各项能力,提供企业级的各项 MCP 特性,欢迎咨询和关注。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册