首页 文章 精选 留言 我的

精选列表

搜索[安全相关],共10000篇文章
优秀的个人博客,低调大师

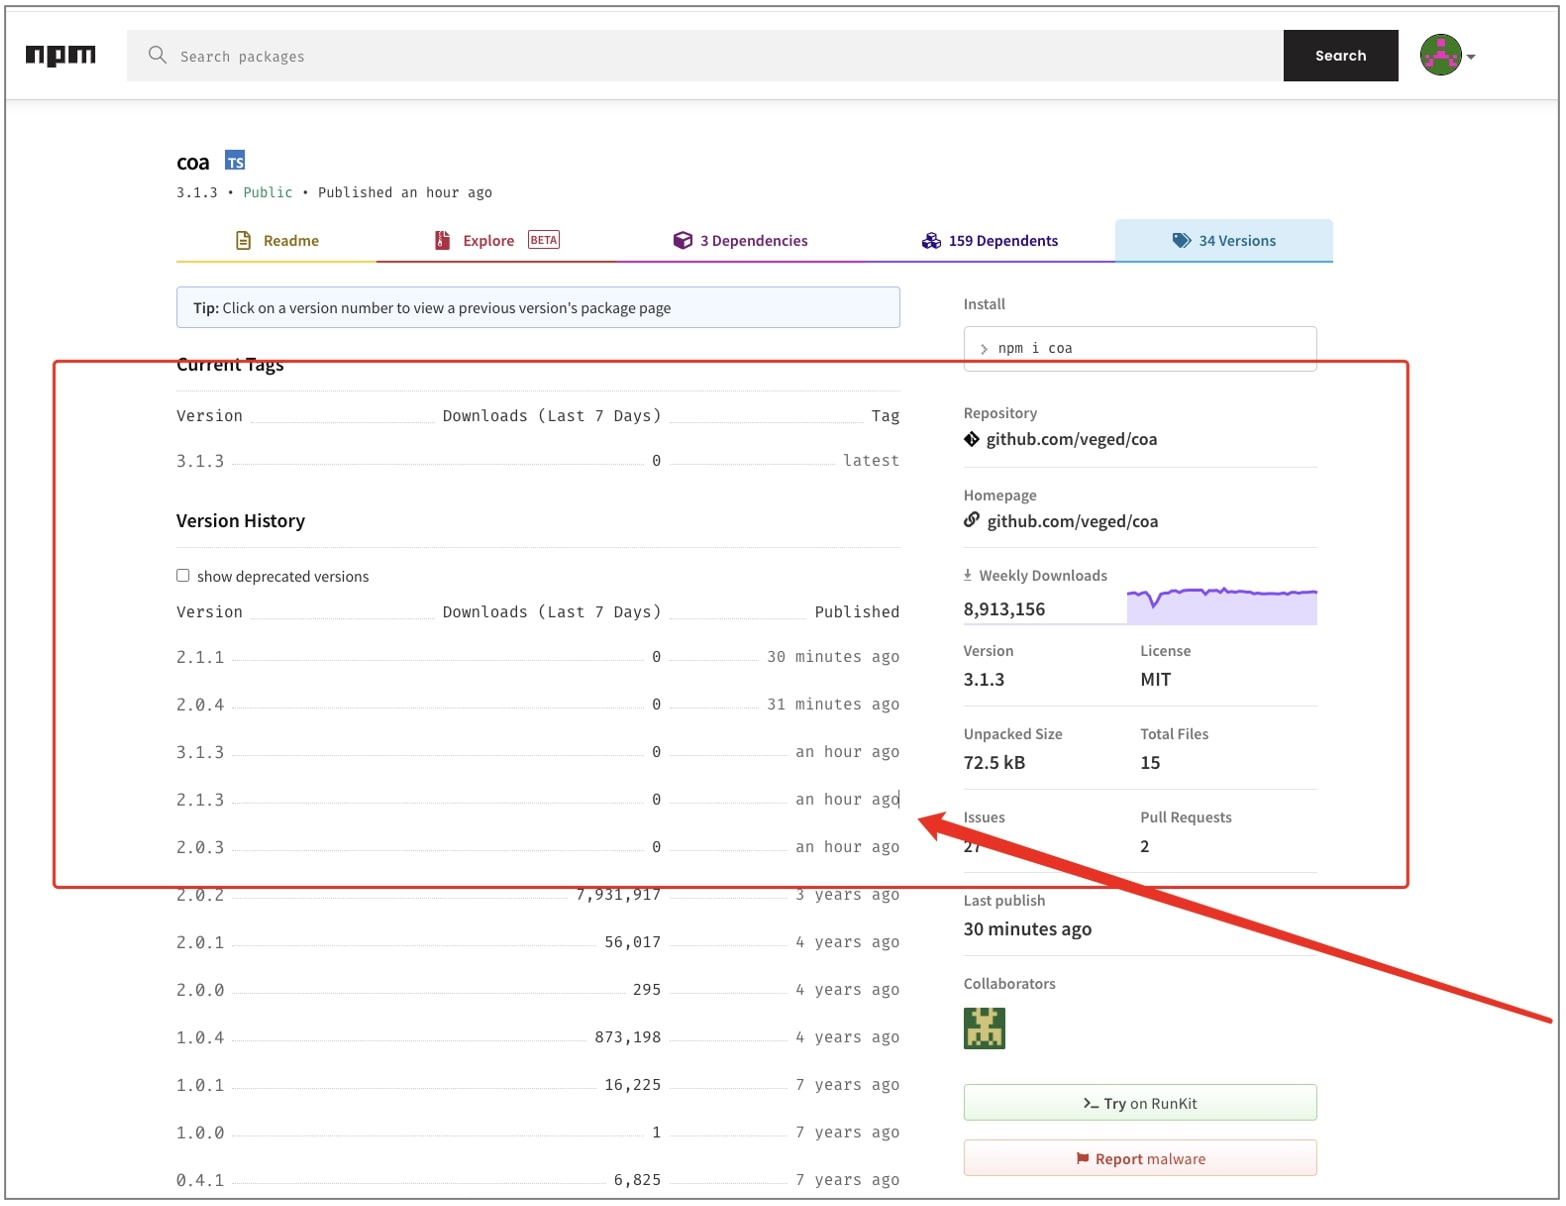
周下载 900 万次的 npm 库 coa 被劫持,相关 React 项目受影响

据 bleepingcomputer 报导,11 月 4 日,流行的 npm 库“coa” 被劫持,其中注入了恶意代码,短暂地影响了世界各地依赖于“coa”的 React 包。 “coa”是 Command-Option-Argument 的缩写:Node.js 项目的命令行选项解析器。这个库每周在 npm 上的下载量约为 900 万次,被 GitHub 上近 500 万个开源存储库使用。 该项目的最后一个稳定版本 2.0.2 于 2018 年 12 月发布。但是,在 npm 上突然出现了几个可疑版本 2.0.3、2.0.4、2.1.1、2.1.3 和 3.1.3,这些恶意版本破坏了依赖于“coa”的 React 包: 目前这些恶意版本已被 NPM 删除。 相似的攻击方式 10 月,我们报导了另一个流行的 npm 库“ ua-parser-js ”遭到劫持,而这次被黑的 “coa” 版本中包含的恶意混淆的 JavaScript 代码,与上次被劫持的 ua-parser-js 版本几乎相同,可能两起事件背后的威胁参与者建立了一些联系。 而它的 batch 脚本内容,又跟我们报导的假的 Noblox npm 包里面的 .bat 脚本风格非常相似:在受感染的机器上安装勒索软件和账号密码窃取程序,甚至连变量扩展 (variable expansion)这种加密方法都一模一样: 而 coa 最后释放的恶意软件,是 Windows 的 Danabot 密码窃取木马,它会盗取这些数据并发送给攻击者: 从各种网络浏览器窃取密码,包括 Chrome、Firefox、Opera、Internet Explorer 和 Safari。 从各种应用程序窃取密码,包括 VNC、应用程序、FTP 客户端和邮件帐户。 窃取存储的信用卡。 截取活动屏幕的屏幕截图。 记录按键。 出于这类供应链攻击的广泛影响,强烈建议 “coa” 库用户检查自己的项目是否有恶意软件,包括检查compile.js、 compile.bat、sdd.dll 这些文件是否存在。如果确认已经受感染,请更改设备上的密码、密钥和令牌,同时将 coa 的 npm 版本固定到稳定版本“2.0.2”。

优秀的个人博客,低调大师

2017互联网女皇报告发布,AI相关要点都在这里(附报告全文)

本文来自AI新媒体量子位(QbitAI) 今日凌晨,来自KPCB的“互联网女皇”玛丽·米克尔(Mary Meeker)照例在Code大会上发布《互联网趋势2017报告》。 自从1995年以来,这已经是报告的第22次发布。 整份报告共有11个组成部分、355页,涉及全球互联网趋势、在线广告、互动娱乐、媒体、云、中国、印度、健康、公司、宏观局势等多个方面。 核心要点包括: 智能手机出货量继续放缓,2016的年度增长仅有3% 全球互联网使用以10%的速度继续增长,2016年全球互联网用户达34亿 互联网广告投放将在2017年超过电视广告 2015到2016年间的互联网广告营收增加,85%被Google和Facebook占据 在广告界图像和音频正在取代文字 Google的语音识别率达到95% 全球游戏玩家26亿,比1995年增加1亿 报告中多次提及包括机器学习、

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册