首页 文章 精选 留言 我的

精选列表

搜索[elk],共1229篇文章
优秀的个人博客,低调大师

ELK调优篇1

参考:http://www.ksearch.cn/search-engine/elasticsearch-config-performance.html [本环境为rpm安装的elasticsearch2.x版本] 置了传递给JVM的启动参数JAVA_OPTS。其中最重要的参数是-Xmx和-Xms,分别用来控制分配给es进程的最大内存、最小内存。(一般来说内存越多越好) 通常来说,JAVA_OPTS使用默认值不要修改,而是通过ES_JAVA_OPTS环境变量来设置和修改JVM配置参数。 ES_HEAP_SIZE环境变量用来设置分配给es的java进程的堆内存,设置了ES_HEAP_SIZE变量它也会同时设置最小、最大内存。也可以单独分别设置ES_MIN_MEM、ES_MAX_MEM参数来决定分配的最小、最大内存。 推荐最小、最大内存设置成相同值,并且打开mlockall开关。 修改文件: /etc/sysconfig/elasticsearch 修改内容: # Heap size defaults to 256m min, 1g max # Set ES_HEAP_SIZE to 50% of available RAM, but no more than 31g #ES_HEAP_SIZE=2g ES_HEAP_SIZE=31g 【修改结果】 前: 后: 本文转自残剑博客51CTO博客,原文链接http://blog.51cto.com/cuidehua/1774403如需转载请自行联系原作者 cuizhiliang

优秀的个人博客,低调大师

《ELK Stack权威指南 》导读

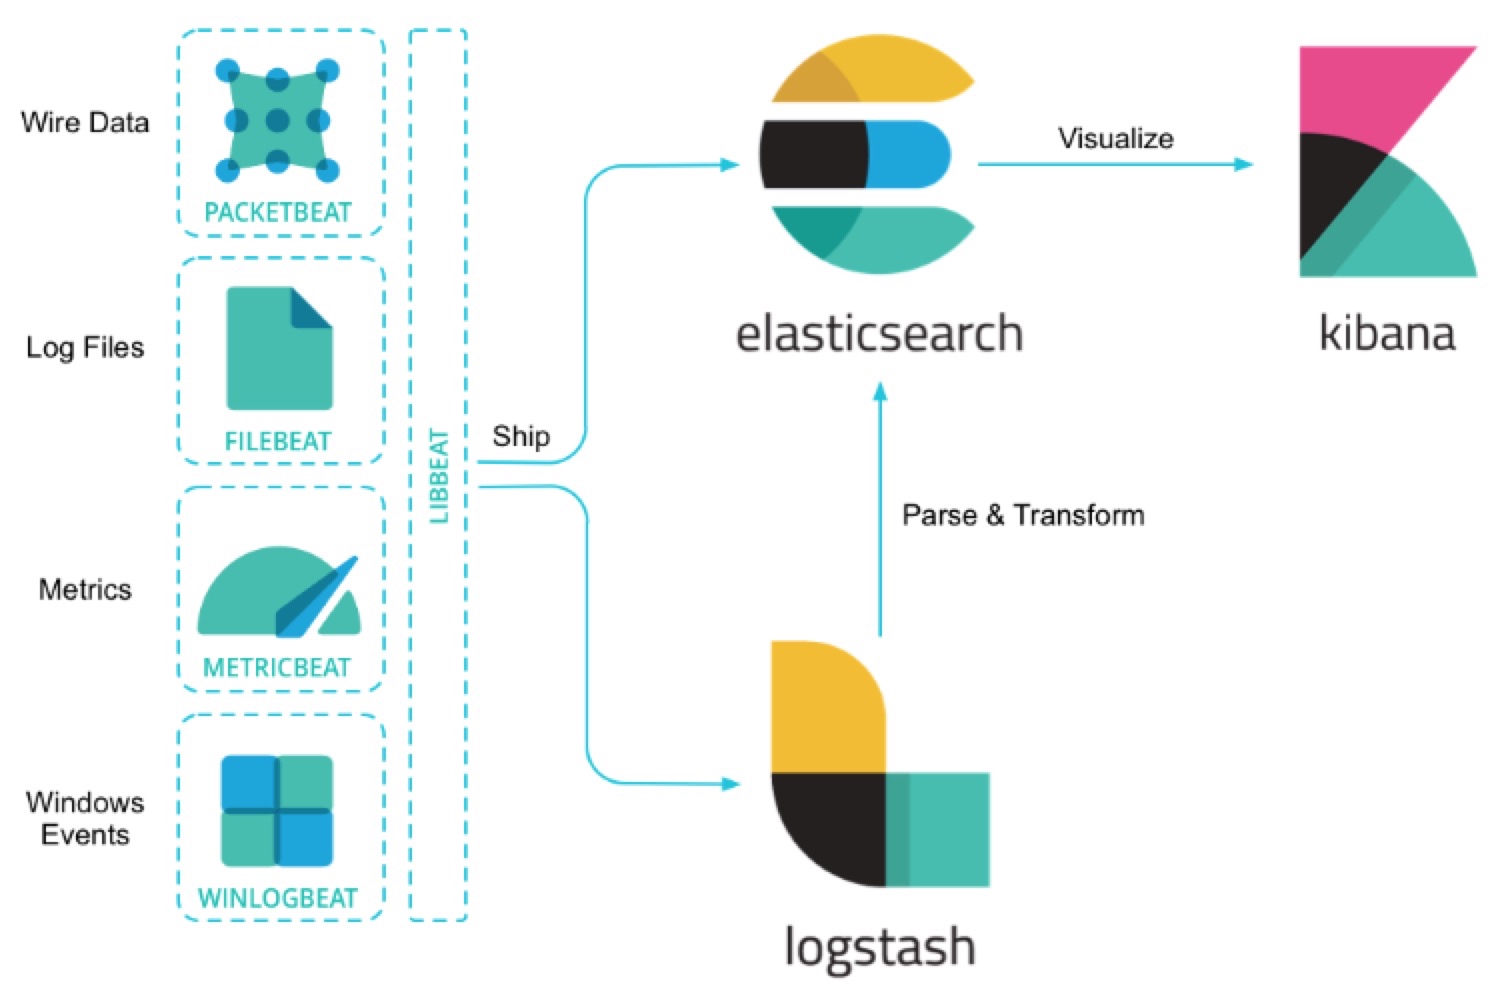
目 录Contents 前 言 第一部分 Logstash 第1章 入门示例 1.1 下载安装 1.2 Hello World 1.3 配置语法 1.3.1 语法 1.3.2 命令行参数 1.3.3 设置文件示例 1.4 插件安装 1.5 长期运行方式 第2章 插件配置 2.1 输入插件 2.1.1 标准输入 2.1.2 文件输入 2.1.3 TCP输入 2.1.4 syslog输入 2.1.5 http_poller抓取 2.2 编解码配置 2.2.1 JSON编解码 2.2.2 多行事件编码 2.2.3 网络流编码 2.2.4 collectd输入 2.3 过滤器配置 2.3.1 date时间处理 2.3.2 grok正则捕获 2.3.3 dissect解析 2.3.4 GeoIP地址查询 2.3.5 JSON编解码 2.3.6 key-value切分 2.3.7 metrics数值统计 2.3.8 mutate数据修改 2.3.9 随心所欲的Ruby处理 2.3.10 split拆分事件 2.3.11 交叉日志合并 2.4 输出插件 2.4.1 输出到Elasticsearch 2.4.2 发送email 2.4.3 调用系统命令执行 2.4.4 保存成文件 2.4.5 报警发送到Nagios 2.4.6 statsd 2.4.7 标准输出stdout 2.4.8 TCP发送数据 2.4.9 输出到HDFS 第3章 场景示例 3.1 Nginx访问日志 3.1.1 grok处理方式 3.1.2 split处理方式 3.1.3 JSON格式 3.1.4 syslog方式发送 3.2 Nginx错误日志 3.3 Postfix日志 3.4 Ossec日志 3.4.1 配置所有Ossec agent采用syslog输出 3.4.2 配置Logstash 3.4.3 推荐Kibana仪表盘 3.5 Windows系统日志 3.5.1 采集端配置 3.5.2 接收解析端配置 3.6 Java日志 3.6.1 Log4J配置 3.6.2 Logstash配置 3.6.3 异常堆栈测试验证 3.6.4 JSON Event layout 3.7 MySQL慢查询日志 3.8 Docker日志 3.8.1 记录到主机磁盘 3.8.2 通过logspout收集

优秀的个人博客,低调大师

ELK索引备份,迁移及恢复

由于公司的elasticsearch集群只是用了两台服务器。只要一台服务器数据丢失elasticsearch将丢失一半数据。所以数据的备份恢复就相当重要。elasticsearch 快照和恢复模块可以创建单个索引或者整个集群的快照到远程的仓库实现数据的备份及恢复。 下面以备份恢复.kibana索引为例 数据备份及恢复 1、修改elasticsearch配置文件 vim elasticsearch.yml 添加path.repo: ["/mnt/bak"] #设置仓库路径 备注如果你有多台ealsticsearch服务器作为集群可以先关闭分片服务器只在master主节点服务器上更改。或者在创建库的之前设置创建共享文件夹 2、创建仓库 1 2 3 4 5 6 7 8 9 curl-XPUThttp: //192 .168.10.49:9200 /_snapshot/my_backup -d' { "type" : "fs" , "settings" :{ "location" : "/mnt/bak" , "compress" : true } } ' 运行上面的命令后返回结果{"acknowledged":true} 说明仓库创建成功。 compress 是否压缩 max_snapshot_bytes_per_sec 制作快照的速度默认20mb/s max_restore_bytes_per_sec 快照恢复的速度默认20mb/s 查看仓库 1 2 curl-GEThttp: //192 .168.10.49:9200 /_snapshot { "my_backup" :{ "type" : "fs" , "settings" :{ "compress" : "true" , "location" : "/mnt/bak" }}} 3、备份数据 1 curl-XPUThttp: //192 .168.10.49:9200 /_snapshot/my_backup/snapshot_20161207 执行上面的命令会快照ealsticsearch上所有的索引。 如果需要快照指定的索引 1 2 3 4 5 curl-XPUThttp: //192 .168.10.49:9200 /_snapshot/my_backup/snapshot_20161207 -d' { "indices" : ".kibana" } ' 如果成功返回结果显示{"accepted":true} 4、查看备份 1 curl-XGEThttp: //192 .168.10.49:9200 /_snapshot/my_backup/snapshot_20161207 此命令是查看快照的情况返回的数据会比较多 {"snapshots":[{"snapshot":"snapshot_20161207","version_id":2030599,"version":"2.3.5","indices":["es-index- .........中间N行数据.......... {"total":71,"failed":0,"successful":37}}]} 也可以使用下面的命令查看快照的状态 1 2 curl-XGEThttp: //192 .168.10.49:9200 /_snapshot/my_backup/snapshot_20161207/_status { "snapshots" :[{ "snapshot" : "snapshot_20161207" , "repository" : "my_backup" , "state" : "SUCCESS" , "shards_stats" :{ "initializing" :0, "started" :0, "finalizing" :0, "done" :1, "failed" :0, "total" :1}, "stats" :{ "number_of_files" :14, "processed_files" :14, "total_size_in_bytes" :143273, "processed_size_in_bytes" :143273, "start_time_in_millis" :1481060674078, "time_in_millis" :50}, "indices" :{ ".kibana" :{ "shards_stats" :{ "initializing" :0, "started" :0, "finalizing" :0, "done" :1, "failed" :0, "total" :1}, "stats" :{ "number_of_files" :14, "processed_files" :14, "total_size_in_bytes" :143273, "processed_size_in_bytes" :143273, "start_time_in_millis" :1481060674078, "time_in_millis" :50}, "shards" :{ "0" :{ "stage" : "DONE" , "stats" :{ "number_of_files" :14, "processed_files" :14, "total_size_in_bytes" :143273, "processed_size_in_bytes" :143273, "start_time_in_millis" :1481060674078, "time_in_millis" :50}}}}}}]} 5、取消备份 1 curl-XDELETEhttp: //192 .168.10.49:9200 /_snapshot/my_backup/snapshot_20161207 6、恢复备份 1 curl-XPOSThttp: //192 .168.10.49:9200 /_snapshot/my_backup/snapshot_20160812/_restore 如果你的是集群而且在创建仓库的时候没有配置共享文件夹那会报下面的错误 1 { "error" : "RepositoryException[[my_backup]failedtocreaterepository];nested:CreationException[Guicecreationerrors:\n\n1)Errorinjectingconstructor,org.elasticsearch.repositories.RepositoryException:[my_backup]location[/mnt/bak]doesn'tmatchanyofthelocationsspecifiedbypath.repobecausethissettingisempty\natorg.elasticsearch.repositories.fs.FsRepository.<init>(UnknownSource)\nwhilelocatingorg.elasticsearch.repositories.fs.FsRepository\nwhilelocatingorg.elasticsearch.repositories.Repository\n\n1error];nested:RepositoryException[[my_backup]location[/mnt/bak]doesn'tmatchanyofthelocationsspecifiedbypath.repobecausethissettingisempty];" , "status" :500} 解决方法关闭支点服务器elasticsearch服务重新执行即可成功。 如果已经存在.kibana索引可以先关闭掉。 成功恢复数据后只有主节点服务器存在.kibana索引。我们希望所有的节点服务器都存在此索引时执行下面的命令 1 2 3 4 5 6 curl-XPUT 'http://192.168.10.49:9200/.kibanna/_settings' -d' { "index" :{ "number_of_replicas" :1 } }' 本文转自 irow10 51CTO博客,原文链接:http://blog.51cto.com/irow10/1880365,如需转载请自行联系原作者

优秀的个人博客,低调大师

CentOS7上配置ELK

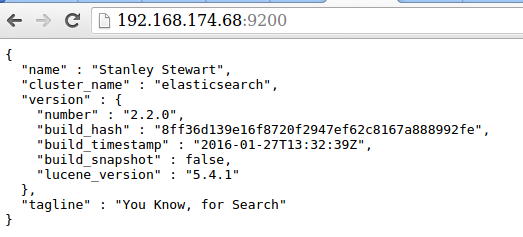
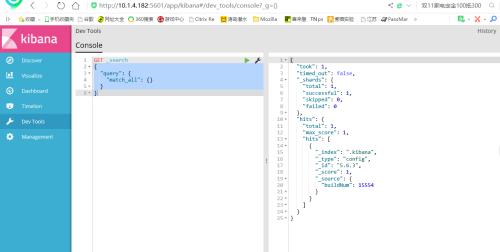
一、Elasticsearch 1,从Elastic下载包到本地后解压缩。 2,Elasticsearch不让从root用户启动,所以需要单独建个用户 1 2 useradd elastic chown -Relastic:elasticelasticsearch-5.3.0 3,允许外网访问,修改conf里elasticsearch.yml,解注释: 1 network.host:0.0.0.0 4,启动elasticsearch 1 2 su elastic shelasticsearch-5.3.0 /bin/elasticsearch -d 5,验证,浏览器访问服务器9200端口,应看到类似: 1 2 3 4 5 6 7 8 9 10 11 12 13 { "name":"ufJRIlo", "cluster_name":"elasticsearch", "cluster_uuid":"_na_", "version":{ "number":"5.3.0", "build_hash":"3adb13b", "build_date":"2017-03-23T03:31:50.652Z", "build_snapshot":false, "lucene_version":"6.4.1" }, "tagline":"YouKnow,forSearch" } 二、LogStash 1,从elastic官网下包到本地解压。 2,创建配置文件logstash.conf 1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 input{ file{ path=>[ "/tmp/*.log" , "/root/zhoulei/new/loginserver/logs/packages/*ACCOUNT.log" ] exclude=>[ "*DEBUG.log" , "*INFO.log" , "*ERROR.log" ] start_position=> "beginning" } } filter{ grok{ match=>{ "message" => "%{DATA:logTime}\|%{DATA:gameId}\|%{DATA:serverId}\|%{DATA:version}\|%{DATA:logType}\|%{DATA:behavior}\|%{DATA:channelId}\|%{DATA:clientVersion}\|%{DATA:platform}\|%{DATA:accountId}\|%{DATA:accountName}\|%{DATA:roleId}\|%{DATA:roleName}\|%{DATA:etc}\|*" } } date{ match=>[ "logTime" , "yyyy-MM-ddHH:mm:ss.SSS" ] target=> "@timestamp" locale=> "en" remove_field=>[ "logTime" ] } if ([logType]== "SERVER" ){ mutate{ split=>[ "message" , "|" ] add_field=>{ "online" => "%{[message][22]}" "onlineMax" => "%{[message][23]}" } remove_field=>[ "onlineNum" ] remove_field=>[ "maxNum" ] } mutate{ convert=>{ "online" => "integer" } convert=>{ "onlineMax" => "integer" } } } } output{ elasticsearch{ hosts=>[ "127.0.0.1:9200" ] } } 3,创建服务启动后台运行脚本 1 2 3 #!/bin/bash nohup . /logstash -flogstash.conf> nohup .out& 三、Kibana 1,下载安装包,可以下windows版,解压。 2,编辑conf里kibana.yml,设置elasticsearch服务url 1 elasticsearch.url: "http://127.0.0.1:9200/" 3,验证服务,浏览器访问kibana所在机器的5601端口,可以看到Kibana页面。 本文转自 zl1030 51CTO博客,原文链接:http://blog.51cto.com/zl1030/1919697

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册