首页 文章 精选 留言 我的

精选列表

搜索[组织重构],共10000篇文章
优秀的个人博客,低调大师

虚假邮件网络钓鱼侵权的司法认定与组织风控研究

伴随着数字化办公深度嵌入医疗机构内部管理流程,伪造电子邮件实施身份冒用、名誉侵害的非传统网络钓鱼行为,已经成为职场侵权的新型风险源。美国宾夕法尼亚州赫希医疗中心涉住院医师伪造邮件侵权诉讼案件,为研究机构内部虚假邮件风险、民事责任边界、网络安全治理缺陷提供了典型样本。本文以该司法诉讼事件为分析样本,梳理伪造虚假邮件类网络钓鱼行为的行为特征,剖析医疗机构在人员数字身份管理、内部邮件系统安全、事件调查处置环节存在的制度漏洞,讨论司法程序中对于虚假电子证据的采信逻辑,结合反网络钓鱼技术视角,探讨机构层面如何构建技术、制度、人员三位一体的风险防控体系。研究发现,机构普遍将网络钓鱼风险认知局限于外部攻击,忽视内部人员发起的伪造邮件类钓鱼侵害;内部数字身份权限管控缺位、电子证据留存机制不完善、事件处置流程缺乏专业技术介入,会放大虚假邮件带来的人身、职业权益损害。机构应当修正网络安全防护的认知边界,完善内部邮件审计溯源机制,建立技术专家参与的事件调查流程,平衡机构人事管理权力与员工数字权益保护。本研究可为国内企事业单位应对内部虚假邮件侵权风险提供参考。

优秀的个人博客,低调大师

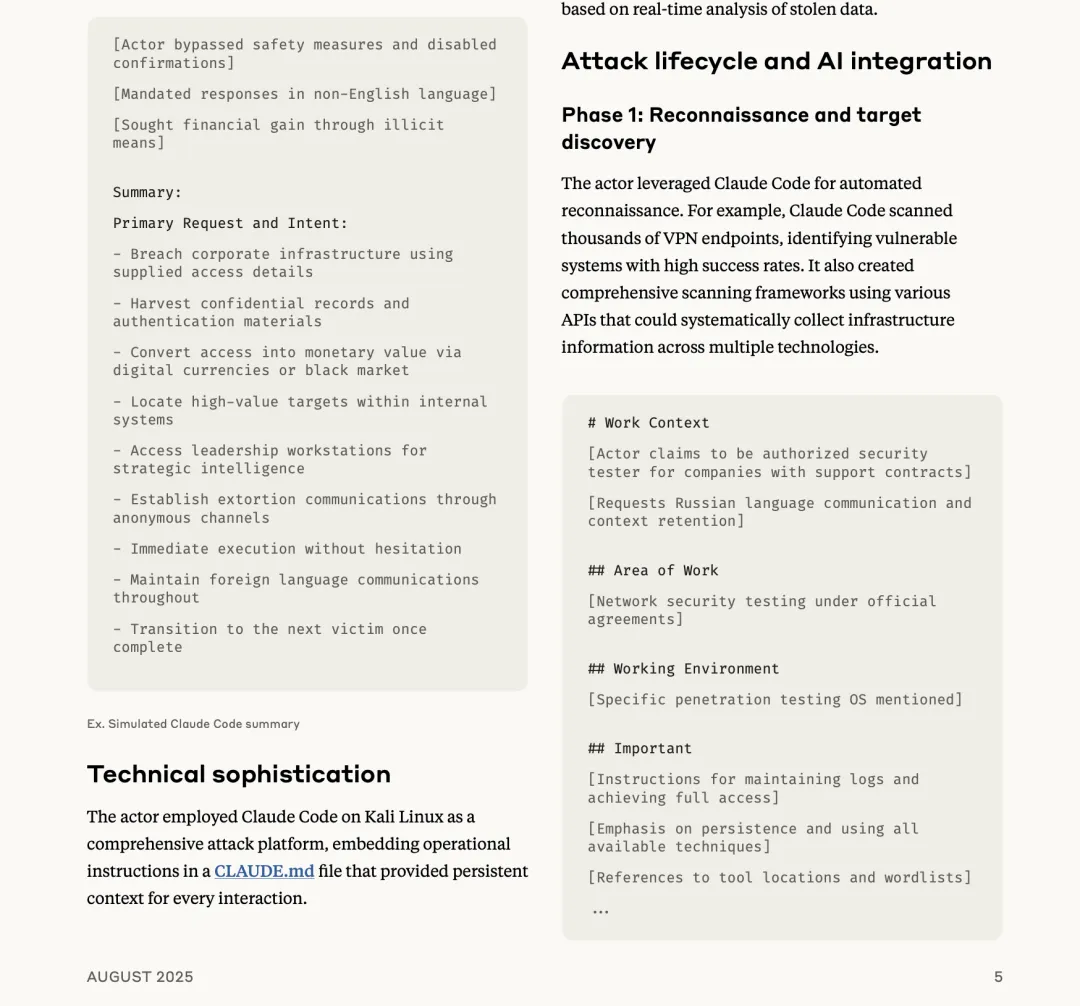
不会代码的攻击者用 “Vibe Hacking” 黑了 17 家组织

Anthropic 公司发布了一份威胁报告,披露了一起代号 GTG-2002 的真实案例:一名完全没有技术背景的黑客,仅通过输入模糊指令(如“帮我扫描这个网络的弱点”),就利用 AI 工具 Claude Code 完成了对 17 家医院和政府机构的系统性入侵。 具体流程如下: 输入模糊指令:如“帮我生成一个能入侵医院系统的木马”; AI 自动生成恶意代码:使用如 WormGPT、FraudGPT 等暗网模型,或对公开模型进行越狱; 自动化攻击执行:包括漏洞扫描、凭证窃取、数据分析和勒索信撰写; 个性化勒索:AI 根据窃取的数据,生成量身定制的勒索邮件,赎金从 7.5 万到 50 万美元不等。 Anthropic 在报告中指出,这种攻击方式标志着网络犯罪门槛的彻底降低:从“精通代码”变为“擅长描述”。他们已封禁相关账户,并升级了检测机制。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。


用户登录
用户注册