首页 文章 精选 留言 我的

精选列表

搜索[MIE防护],共4698篇文章
优秀的个人博客,低调大师

linux认证和防护机制

第一章Tcp-Wrapper 一、Tcp_wrapper 1、独立守护进程(standalone) 类似独立经营的专卖店。 2、xinetd(非独立守护进程,超级进程) 类似大商场里面的专卖店。xinetd如果接受wrapper访问控制,那么里面的所有子进程都接受wrapper的控制。 3、tcp-wrapper的配置文件 /etc/hosts.allow /etc/hosts.deny 注意:进程访问会先通过/etc/hosts.allow,如果有匹配规则就放行,然后检查hosts.deny进行检查如果有匹配就拒绝,如果没有就放行进入下一个默认规则,tcp_wrapper的默认规则就是放行。 4、语法格式 daemon_list:client_list[:options] Daemon_list 使用服务程序的可执行文件名,通常在/usr/bin,/bin/等目录下。 多个daemon之间用逗号隔开。 ALL表示所有服务。 daemon@host表示当主机有多个ip地址时,可以对不同的ip地址访问采用不同的访问策略。 Client-list 直接指定具体ip地址的主机 使用network/mask的形式指定主机范围,格式必须是10.0.0.0/255.0.0.0的格式 使用主机名或FQDN名 all,表示所有 local,表示和本地主机在同一网段的主机 konwn,表示FQDN可以被解析的 unknown,表示主机名不能被解析的。 paranoid,正向和反向解析不匹配的 except,不包括,除。。。。之外。 实例: Telnet服务不允许172.16.0.0/16访问,但允许172.16.100.200访问,其他客户端不受控制。 方法1: /etc/hosts.allow In.telnetd:172.16.100.200 /etc/hosts.deny In.telnetd:172.16. 方法2: /etc/hosts.deny In.telnetd:172.16.EXCEPT 172.16.100.200 方法3: /etc/hosts.allow In.telnetd: ALL EXCEPT 172.16. EXCEPT 172.16.100.200 options: spawn:启动一个日志追加功能。 deny: allow: sshd:192.168.1.89 EXCEPT 192.168.1.: spawn echo 'somebody enter `who`'>>/var/log/tecwrapper.log ~ tcp_wrapper宏: %c:客户端信息(user@host) %s:服务器端信息(server@host) %h:客户端主机名 %p:服务器端PID 通过以下命令获取详细信息: [root@ms.dtedu.com~]$man 5 hosts_access 二、Xinetd 1、配置文件/etc/xinetd.conf 全局配置文件,对片段配置文件都生效。 可以将xinetd的日志文件单独定义到一个独立文件中,使用FILE /var/log/xinetd.log的形式。 服务配置段,通过service开头并定义。 # Define general logging characteristics. log_type =SYSLOGdaemoninfo使用FILE/var/log/xinetd.log的形式定义日志到独立的文件中。info表示日志记录级别。 log_on_failure=HOST记录登录失败时记录的信息为主机信息。 log_on_success=PIDHOSTDURATIONEXIT记录登录成功的信息包括PID,主机名,登录时长,退出时间。 通过man xinetd.conf查看配置文件使用方法。 2、片段/etc/xinetd.d/* # default: off # description: The rsync server is a good addition to an ftp server, as it \ # allows crc checksumming etc. servicersync要和文件名相同 { disable=yes是否启用,yes是禁用 flags =IPv6 socket_type =stream套接字类型,常用的是tcp/udp/rpc三种。stream表示tcp,dgram表示udp。 wait =no是否等待进程完成,适用于tcp套接字。 user =root server =/usr/bin/rsync server_args =--daemon log_on_failure+=USERID在原有赋值的基础上,增加新的值。 log_type= FILE /var/log/rsync.log } ~ ~ 扩展知识: 访问控制: only_from = :允许哪些地址访问 ip:10.10.10.10 network= 10.10.10.0/24,10.10.10.0/255.255.255.0 hostname:www.dtedu.com domain:www.dtedu.com no_access = 拒绝哪些地址访问 access_time = 设置访问时间范围,hh:mm-hh:mm bind = 设置主机监听的地址,当一台主机有多个ip地址时,可以设置提供服务的在那个地址上。 cps = 第一个参数设置每秒钟连接进来的最大数量,当超过最大连接数时会暂停提供服务,第二个参数定义暂停时间长度。 per_source = 用来设置一个单独ip地址最大并发连接请求。 instances = 用来定义当前服务最大提供能力,通常为连接数 service_args = 用来设置默认启动服务时,附加的参数 banner = 用来定义连接进来时提供的标语信息,可以指定一个文件。 知识点:系统日志记录是通过syslogd这个程序来完成的,它生成两个进程syslogd和klogd,这个是早期的进程,后来系统日志通过rsyslog进行管理,生成的进程只有rsyslogd一个了。 [root@ms.dtedu.com~]$service rsyslog status rsyslogd (pid 1280) is running... 提供rpc服务的是portmap应用程序。 第二章authentication(认证) 验证一个客户端的用户名和密码是否能通过检验。那么这个验证的数据库必然在验证方。 一、用户名认证原理 在计算机中,能够识别的并非是我们输入的用户名,而是UID,GID,就像是主机名对应一个ip地址,一个服务对应一个端口一样。需要一种名称转换机制,这里就称为名称解析。这个解析需要一个数据库或表来完成,常见的有dns、/etc/hosts、mysql、nis、ldap。 在计算机系统中,我们常见的登录服务、ftp服务等都要涉及到用户身份验证,比如登录会调用一个login的程序,由这个程序来验证用户身份,当用户输入用户名时,要转换成UID,需要名称解析库那么有那么多的名称解析库用哪个呢?这里使用的是/etc/passwd,而如果另一个服务也要验证可能调用的就是另一个库了,这样纷杂的情况会给程序带来很大设计压力,所以就在app和名称解析之间有了一个中间件-nsswitch。 那么程序在进行用户名认证的时候使用了nssswitch,nsswitch要调用具体的数据库文件,就需要一个“解析的过程”,这个就由/usr/lib下的库文件来完成。 [root@ms.dtedu.com~]$ls /usr/lib64/ |grep nss libnss3.so libnssckbi.so libnss_compat.so libnssdbm3.chk libnssdbm3.so libnss_dns.so libnss_files.so libnss_hesiod.so libnss_nisplus.so libnss_nis.so libnsspem.so libnsssysinit.so libnssutil3.so nsswitch 配置文件位置:/etc/nsswitch.conf 配置讲解: success:服务ok,名称解析ok notfound:服务ok,名称解析fail unavail:服务fail tryagain: 默认是在首个库解析成功后就返回信息,否则没有找到就继续 passwd:nis [NOTFOUND=return] files 表示如果对passwd验证的时候,首先进行nis解析,如果nis没有解析出来就不再从files中解析了,只有当nis服务不可用的时候才从files中解析。 小工具: getent,用来验证通过nsswitch进行配置后,当解析时是否从指定的库中进行解析的。比如: 验证nsswitch中的hosts是否是从/etc/hosts文件进行验证。 [root@ms.dtedu.com~]$getent hosts 127.0.0.1 localhost localhost.localdomain localhost4 localhost4.localdomain411 10.40.0.225 node5.dtedu.com node5 192.168.1.11 ms.dtedu.com ms 10.40.0.226 node6.dtedu.com node6 127.0.0.1 localhost localhost.localdomain localhost6 localhost6.localdomain6 只验证其中的一个信息: [root@ms.dtedu.com~]$getent hosts node5.dtedu.com 10.40.0.225 node5.dtedu.com node5 认证和名称解析是两套完全独立的运行机制,认证过程的密码验证是通过对密码进行md5计算后生成校验码然后和系统内部shadow中保存的md5验证码进行对比来验证密码正确性的。 二、密码认证原理 1、密码的认证机制有多种手段,主要包括: 1、md5认证,就是前面说的通过/etc/shadow的验证方法。 pam_unix.so 2、直接查看密码的验证方式。 3、ldap验证pam_winbind.so 4、nis验证 5、kerberos验证 2、同样对于密码认证的多样性,造成了也需要一个专门的中间件,来管理程序使用不同的认证方式,这个中间件就是PAM,它本身是一个framwork(框架),并不做真正的认证,只是提供认证的方法(库文件,/lib64/security)。 [root@ms.dtedu.com~]$ll /lib64/security/ 总用量 732 -rwxr-xr-x. 1 root root 18552 10月 15 2014pam_access.so -rwxr-xr-x. 1 root root 7504 12月 7 2011pam_cap.so -rwxr-xr-x. 1 root root 10272 10月 15 2014pam_chroot.so -rwxr-xr-x. 1 root root 27080 10月 15 2014pam_console.so -rwxr-xr-x. 1 root root 14432 10月 15 2014pam_cracklib.so 3、配置文件/etc/pam.d/* [root@ms.dtedu.com~]$ls /etc/pam.d/ chfn login runuser su chsh newrole runuser-l sudo config-util other smartcard-auth sudo-i crond passwd smartcard-auth-ac su-l cvs password-auth smtp system-auth fingerprint-auth password-auth-ac smtp.postfix system-auth-ac fingerprint-auth-ac remote sshd hbmgmtd run_init ssh-keycat 4、PAM(可插入式认证模块) 基本格式:Typecontrolmodule-path[module-arguments] 4.1type类型: auth:用来检查认证密码是否匹配 acct:验证用户账户是否有效,就是匹配但不有效比如锁定。 password:验证密码修改时是否符合密码安全属性要求,比如长短,时间 session:会话验证 4.2control类型: required:一票否决权,就是说自己这一关一定要通过,通过后其他关要不要检查自己不做决定。required必须都通过 requisite:真正意义上的一票否决权,没有一票肯定权。 sufficient:表示自己这一关如果通过了,就可以直接晋级过关了。不用检查后面的了。一票通过权,如果没有通过并没有否决权。 optional:可选项,通过就继续检查其他选项,错误就忽略。 include: 5、模块的用途 pam_unix模块,常规的登录检查模块,参数有nullok、shadow、md5 参考文件:The Linux-PAM System Administrators' Guide 二、authorization(授权) 验证一个用户是否拥有访问一个服务器提供的某项服务的能力。 本文转自 blackstome 51CTO博客,原文链接:http://blog.51cto.com/137783/1968568,如需转载请自行联系原作者

优秀的个人博客,低调大师

Linux 内核自防护项目

"2015年11月,华盛顿邮报发布了一篇关于Linux内核安全性的报道, 厂商们多年以来极力掩饰的Linux内核安全状况第一次呈现在了公众面前,虽然在黑客圈Linux内核自身安全的脆弱性早已经不是秘密,而多年以来自由软 件社区和商业用户也用各种各样的方式来规避Linux内核本身的安全性问题,由于Mobile和IoT的趋势,越来越多的人开始关注这个基础架构中的基础 架构和担心Linux的安全性会影响到未来重度依赖自由软件的IoT体系,由Kees Cook主导的Kernel Self-Protection Project( KSPP)应运而生,目标是为了让Linux内核本身具有对漏洞利用的防御能力,主要工作是参考PaX/Grsecurity的实现来移植或者重新实现类似的功能然后推进到Linux内核主线。随着Linux 4.6的发布,第一个加固patch合并到了主线,而Kees Cook也为KSPP编写了介绍性文档以让更多的人能了解和参与到KSPP中。" 文章转载自 开源中国社区[http://www.oschina.net]

优秀的个人博客,低调大师

绕过Cloudflare-JSfuck防护验证

近日在爬取某个站点的时候发现,默认必须通过首页跳转才可以访问其内容页,就像这样.. 经过使用Chrome调试工具审查Network过程后我们可以发现,在未设置cf_clearancecookie时,访问将无法进行。 我们可以红框内容看到首次访问返回503其后通过访问chk_jschi后触发302跳转至main并成功响应,并且在绿框中我们可以看到在第二个set-cookie取到后再次加载main界面成功 通过查看 chk_jschi 响应头我们可以看到其中的set-cookie内容正是我们所需要的 那么问题来了,这个是请求是怎么生成的呢?此时我们通过搜索蓝框内的键 我们来测试一下如果通过View-source会返回怎么样的结果,这里要注意要先将cookie清理干净 成功找到相关参数,看起来似乎是没啥问题了。不过有没有注意到jschl_answer并没有内容 并且存在一个id属性 这就让我立即想到会通过js将其赋值的可能。 于是根据ID查找,发现了惊喜 那么上面一堆乱七八糟的东西是什么呢。。 或许大部分人并不知道,这就是Jsfuck 也就是说,这些代码是可执行的 我们直接取出部分代码丢入console 非常好,接下来就到了根据JS转写成python的过程了,这里我们使用execjs作为执行模块。 源码地址: https://github.com/aoii103/AntiCloudFare 有需要的同学可自行前往下载。 ###测试执行结果 可以看到成功生成了相应的url,这里有一点要注意下,在生成成功后,任然需要等待4秒钟再访问该链接才可以取到对应cookie。所以转写代码能全则全,毕竟用来做摆设的占少数。 最后欢迎关注我的公众号获取最新资讯 个人博客地址: https://whereme.top

优秀的个人博客,低调大师

ZipperDown漏洞简单分析及防护

0x00 序 盘古实验室在针对不同客户的iOS应用安全审计过程中,发现了一类通用的安全漏洞。该漏洞被发布在了[1]。经过盘古的分析,确认微博、陌陌、网易云音乐、QQ音乐、快手等流行应用受影响,另外还有大约10%的iOS应用应用可能受此漏洞的影响。 根据漏洞名称大概可以猜测出与zip文件有关,查询iOS上与解压相关资料可以看到,iOS并没有提供官方的unzip API函数,基本上现有的iOS app都是使用的SSZipArchive或ziparchive这两个第三方库来实现解压的功能。随后根据盘古在SSZipArchive项目的issue中提交的漏洞报告[2]可以大概确定漏洞原理是:使用第三方zip库在解压zip文件过程中没有考虑文件名中带有”../../”这样的情况,从而产生了目录穿越漏洞。因此,如果一个iOS应用下载了恶意的zip文件,并且使用ziparchive库解压,利用漏洞可以做到app container目录下的任意文件覆盖,如果覆盖了应用重要的文件会造成应用崩溃(DOS),如果覆盖了app的hotpatch文件则会造成代码执行。 0x01 构造恶意的ZIP文件(POC) (因为很多app并没有修复该漏洞,因此POC暂不公布,想要了解细节的同学可以联系阿里巴巴SRC) 0x02 复现攻击 正常情况下,应用会在启动或者某些情况下会执行hotpatch的js脚本。在我们用来demo的应用中需要点击一下”Run Hotpatch”来运行js脚本: 点击完后,应用会加载自己目录下的“/Library/Caches/hotpatch/patch.js”并执行: 随后我们点击“Download and Unzip”,应用会通过http下载一个zip包到本地,并使用SSZipArchive库进行解压,如果我们采用DNS劫持将正常的zip包替换为恶意的zip包的话,虽然程序会将zip解压到download目录,但是我们成功利用目录穿越漏洞,让patch.js解压到了如下位置:/Library/Caches/download/../hotpatch/patch.js,并成功将正常的patch.js给替换成了恶意的patch.js: 演示DEMO:https://v.qq.com/x/page/a0655dtirv7.html 0x03 防御方案 最完整的解决方案是对SSZipArchive库进行修补,在解压函数: + (BOOL)unzipFileAtPath:(NSString *)path toDestination:(NSString *)destination preserveAttributes:(BOOL)preserveAttributes overwrite:(BOOL)overwrite nestedZipLevel:(NSInteger)nestedZipLevel password:(nullable NSString *)password error:(NSError **)error delegate:(nullable id<SSZipArchiveDelegate>)delegate progressHandler:(void (^_Nullable)(NSString *entry, unz_file_info zipInfo, long entryNumber, long total))progressHandler completionHandler:(void (^_Nullable)(NSString *path, BOOL succeeded, NSError * _Nullable error))completionHandler 中对最终解压的strPath进行检测,如果出现可能造成目录穿越的”../”字符串时进行拦截。 另外,Hotpatch包除了传输过程中要加密外,在本地也需要加密保存,并且运行前做完整性校验。虽然漏洞覆盖某些重要的文件可能会造成拒绝服务攻击,但至少不会造成代码执行。 0x04 总结 正如JSPatch的作者bang所讲的:“攻击条件:1.APP用了ZipArchive 2.原APP下发的某个zip包传输过程没加密,zip包也没加密 3.原APP使用了JSPatch或其他执行引擎,且本地脚本没有加密,只要把脚本放指定目录即可执行 4.用户连上第三方wifi遭受攻击。恰好视频中的微博满足这些苛刻条件。危害很小,能被攻击的APP也很少。” 因此,能够造成代码执行的应用可能没有想象中那么多,但黑客依然有可能利用任意文件覆盖的漏洞能力对应用进行攻击,造成意想不到的效果。 0x05 参考资料 zipperdown.org github.com/ZipArchive/… 蒸米,白小龙 @ 阿里基础安全研究 原文发布时间为:2018-05-18 本文来自云栖社区合作伙伴“嘶吼网”,了解相关信息可以关注“嘶吼网”。

优秀的个人博客,低调大师

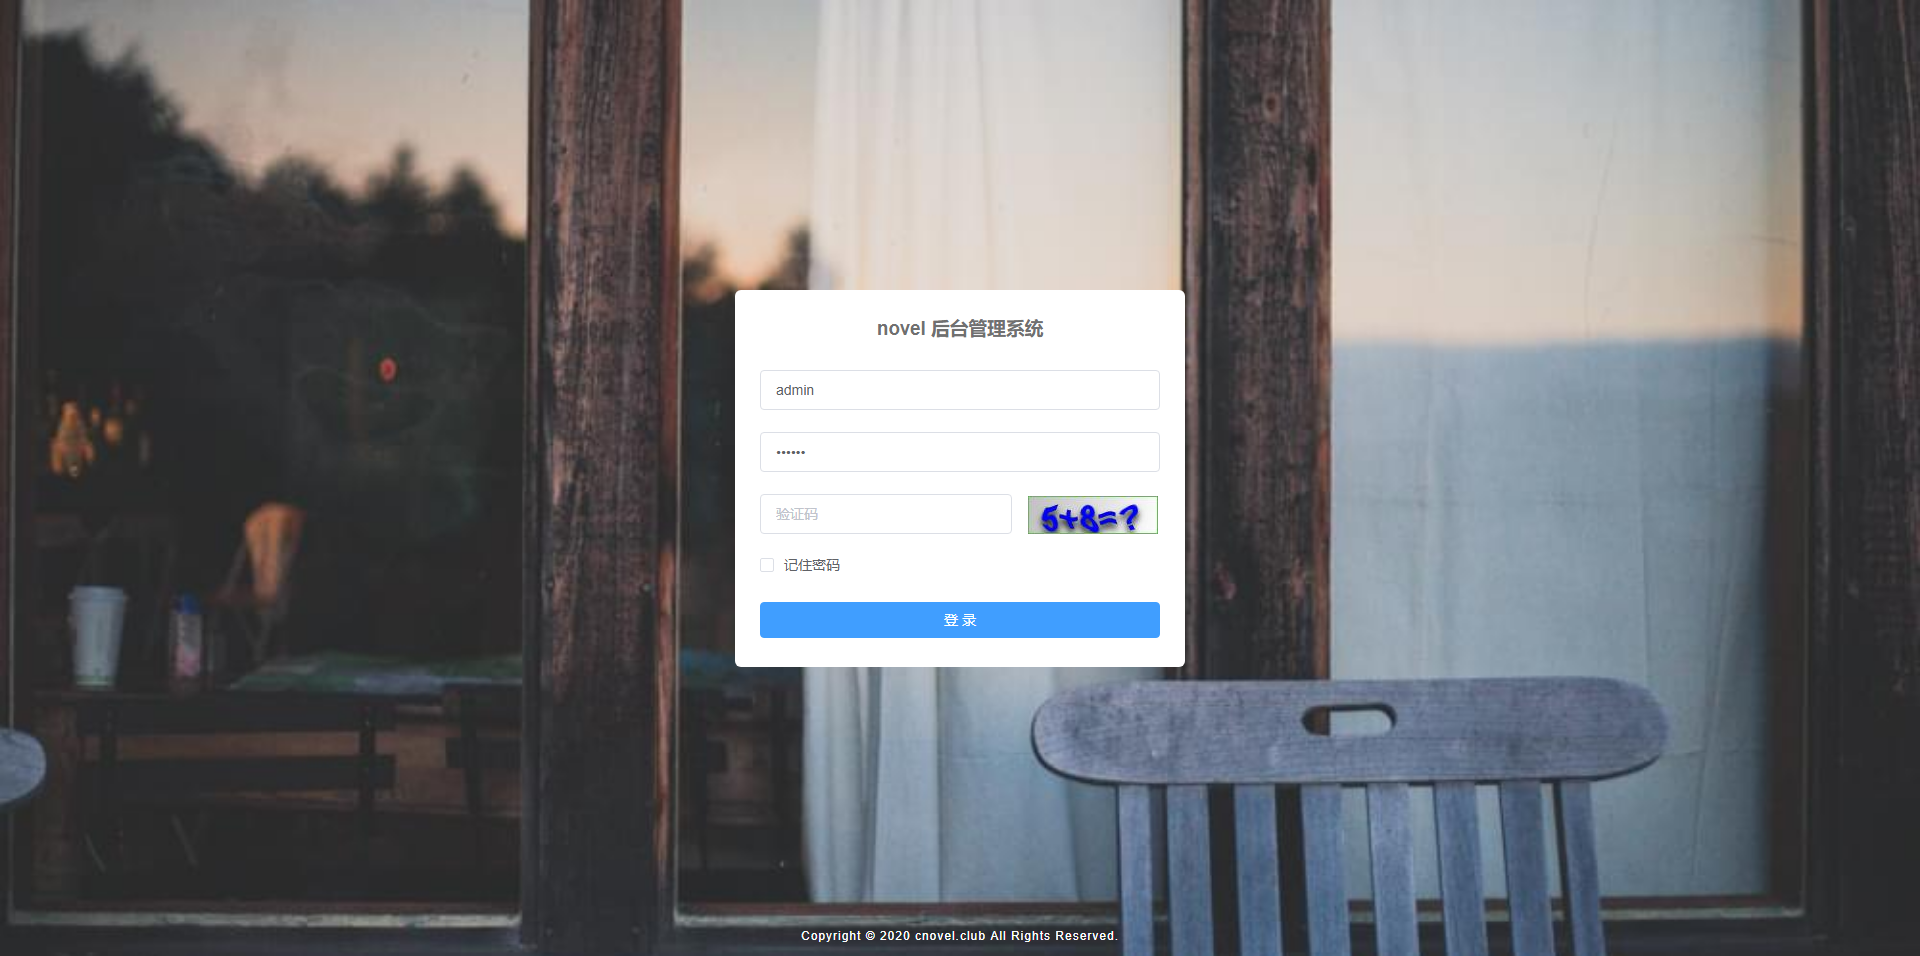
Novel 1.4.3 发布,新增 xss 攻击防护

Novel v1.4.3 已发布,更新日志: 添加后端数据校验回显到表单功能 优化在线用户查询速度,多次查询改为批量查询 优化redis查询 新增xss攻击过滤 更新项目依赖 更新本地ip库 其他优化 Novel 简介 一直想做一款后台管理系统,看了很多优秀的开源项目,从中发现了若依开源框架,从她出现以来就一直关注,但发现其中的功能太过强大,部分功能也不太适合自己,并且自己也一直想要动手学习一下若依的强大之处,便有了自己现在的novel。 它可以用于所有的Web应用程序,如网站管理后台,网站会员中心,CMS,CRM,OA等等,当然,您也可以对她进行深度定制,以做出更强系统。所有前端后台代码封装过后十分精简易上手,出错概率低。同时支持移动客户端访问。系统会陆续更新一些实用功能。 在线体验 后端项目地址:Novel-api 前端项目地址:Novel-vue 演示地址:http://cnovel.club 演示图 用户管理:用户是系统操作者,该功能主要完成系统用户配置。 部门管理:配置系统组织机构(公司、部门、小组),树结构展现。 岗位管理:配置系统用户所属担任职务。 菜单管理:配置系统菜单,操作权限,按钮权限标识等。 角色管理:角色菜单权限分配、设置角色按机构进行数据范围权限划分。 操作日志:系统正常操作日志记录和查询;系统异常信息日志记录和查询。 登录日志:系统登录日志记录查询包含登录异常。 服务监控:监视当前系统CPU、内存、磁盘、堆栈等相关信息。 在线用户:当前系统中活跃用户状态监控。 连接池监视:监视当前系统数据库连接池状态,可进行分析SQL找出系统性能瓶颈。 定时任务:在线(添加、修改、删除)任务调度包含执行结果日志。 代码生成:前后端代码的生成支持CRUD下载。

优秀的个人博客,低调大师

实现SPF垃圾邮件防护功能

SenderID (寄件人身份识别技术)。 SPF(SenderPolicyFramework,寄件人政策架构)。 SenderID技术与 SPF一样,都是一种以IP(互联网协定)位址认证电子邮件寄件人身份的技术。 SenderID的创建向导地址是: http://www.microsoft.com/mscorp/safety/content/technologies/senderid/wizard/ 要查看其他邮件域的SPF值,只需要在CMD下运行: nslookup set type=txt 这里假如我们要查询163.com的SPF值,那么就键入163.com 会得到以下结果: 163.com text = "v=spf1 ip4:220.181.12.0/22 ip4:202.108.9.128/25 ip4:202.108.5.0/24 ?all" 163.com nameserver = ns3.nease.net 163.com nameserver = ns.nease.net ns.nease.net internet address = 202.106.185.75 ns3.nease.net internet address = 220.181.28.3 其中红色高亮部分就是SPF值,从这个值中我们可以得到163.com有效的邮件服务器是哪些。 本文转自 苏繁 51CTO博客,原文链接:http://blog.51cto.com/goxia/226688,如需转载请自行联系原作者

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册