首页 文章 精选 留言 我的

精选列表

搜索[强化学习],共10006篇文章
优秀的个人博客,低调大师

Google Drive强化企业功能 带来一系列改善

面向企业的Cloud Next峰会上,Google宣布旗下的云存储服务Google Drive将迎来一系列针对企业环境的改进,同时增强对常规消费者的吸引力。其中最值得关注的新功能就是“Team Drives”,这是一个共享云端文件夹,企业员工可以将文件上传到该文件夹中同其他同事分享。 而该文件夹的最大亮点在于这些文件具备权限和组织架构关系,能够非常快速的应对各种企业内部调整。例如当某位员工离职之后,这些文件他就没有权限继续访问。Team Drive确保通过访问文件夹来让每位企业员工成为文件的“共同拥有者”。 此外还有很多针对企业的改善,Google更广泛的部署“Vault”功能,从而让管理员更好的管理和导出Google Drive数据。 对于消费者,Google Drive引入了名为“Drive File Steam”的有趣功能。这项功能有点类似于Dropbox的“Smart Sync”功能,它不会下载所有的文件,而是智能的猜测你可能需要哪些文件,而生下来的就会按需进行同步下载,让你更倾向于在PC或者手机上安装Google Drive应用。 本文转自d1net(转载)

优秀的个人博客,低调大师

美高森美强化数据中心市场领导地位

随着物联网、云计算等新兴技术和应用的快速发展,中小型企业数据机房以及大型互联网数据中心,时刻在存储、交换和管理着大量资源,数据在爆炸式增长,这对存储技术提出了更高的要求。中国数据中心建设必然是刚性需求,良好的储存设备是保障数据安全可靠的重中之重,直接影响着企业的经营安全和竞争力。 如今的数据中心存储系统更为关注存储的性能、可靠性、功耗和安全,而美高森美芯片家族及存储解决方案能够满足这些需求。美高森美推出了覆盖SAS/SATA和NVMe存储解决方案、服务器基础设施组件以及数据中心互连(DCI)技术等领域的产品组合,这些产品都具有高性能、低功耗、高可靠性、安全以及可扩展等特点。 美高森美市场营销企业副总裁AmrEI-Ashmawi表示:首先,美高森美产品性能根据用户需求配置产品属性,以确保产品是高性能、高可靠的;其次,在可靠性方面,确保提供的解决方案是长期持续可用的;再次,在安全方面,除了在软件层面,美高森美还在硅芯片等物理层面确保产品安全;最后,美高森美密切关注产品功耗,确保提供的产品及解决方案是低功耗的。 半导体公司实现多元化至关重要,在航空、通信、业务中心、工业等方面,美高森美市场拓展良好,其中通信市场占总收入的36%。 与5年前相比,美高森美收入大约翻了一番,截至2015财年,美高森美实现了近12.5亿美元的收入,美高森美去年以25亿美元收购PMC-Sierra后,预计收入将进一步增长。AmrEI-Ashmawi表示,美高森美在数据中心和存储领域具有领导地位,随着并购PMC-Sierra公司的完成,结合双方优势,加固了美高森美在闪存和数据中心业务的市场地位。本文转自d1net(转载)

优秀的个人博客,低调大师

Proxy-Go v15.3 发布,强化融合代理 + 内网穿透!

Proxy 是 golang 实现的高性能 http、https、websocket、tcp、udp、socks5 代理服务器,支持正向代理、反向代理、透明代理、内网穿透、TCP/UDP 端口映射、SSH 中转、TLS 加密传输、协议转换、DNS 防污染智能代理、前置 CDN/Nginx 反代、代理连接重定向、API 动态调用上级代理、限速限连接数。提供全平台的命令行版本,友好易用的 Windows&Linux&macOS 控制面板,强大的安卓版。 更新内容 1、内网穿透bridge新增独立HTTP认证API,覆盖client/server的session与stream四类事件;该功能不复用、不修改HTTP/SOCKS5/SPS的BasicAuth。 2、bridge新增--server-keys白名单;普通server和SPS统一使用--server-key向bridge传递server key,不增加其它同义参数。 3、bridge认证API携带双方key、远端/本地地址、目标、server/session/stream关联ID、SPS标记、bridge运行信息及独立machine_id;支持超时、重试、成功/失败缓存、认证日志和认证代理。 4、bridge新增认证API --auth-url 相关参数。启用server key白名单或认证API时,bridge、server和SPS要求版本不低于v15.4;client协议不变,旧client仍兼容。 5、未启用bridge认证且不传--server-key时保持旧协议,新增新旧bridge/client/server/SPS双向混合黑盒测试。 6、优化--forever逻辑,对于认证失败的情况,限制重试次数,避免过多无效重启。 7、SPS的API认证返回的upstream新增bridge路由,支持通过TCP或WS连接bridge,并按client key把HTTP(S)、SOCKS5的TCP流量交给对应client直连目标。 8、SPS新增--session-count参数,默认10,用于设置每个bridge接入端点的独立session池容量;停止SPS时会完整释放池内session和关联连接。 9、原有http(s)、socks5、ss upstream格式和内网穿透client使用方式保持兼容。bridge upstream功能要求SPS和bridge版本不低于v15.3,详细格式见中英文手册。 10、修复HTTP(S)/SOCKS5/SPS的--auth-timeout参数未实际应用到认证API请求的问题。 更新: v10.7 及以后版本,执行:proxy update,即可完成快速更新到最新版。 本次更新的重点,是让 SPS 的认证 API 可以直接返回一个内网穿透 bridge upstream。SPS 收到代理请求后,不再只能连接传统的 HTTP、SOCKS5 或 SS 上级,而是可以根据用户、来源地址或访问目标,动态选择一个内网穿透 client,由该 client 直连目标。 这使同一个 SPS 可以按请求把流量送到不同的内网环境,同时保留现有的代理协议入口和认证策略。 特色功能 链式代理,程序本身可以作为一级代理,如果设置了上级代理那么可以作为二级代理,乃至 N 级代理。 通讯加密,如果程序不是一级代理,而且上级代理也是本程序,那么可以加密和上级代理之间的通讯,采用底层 tls 高强度加密,安全无特征。 智能 HTTP 代理,HTTPS 代理,SOCKS5 代理,会自动判断访问的网站是否屏蔽,如果被屏蔽那么就会使用上级代理 (前提是配置了上级代理) 访问网站;如果访问的网站没有被屏蔽,为了加速访问,代理会直接访问网站,不使用上级代理。 域名黑白名单,更加自由的控制网站的访问方式。 跨平台性,无论你是 widows,linux,还是 mac,甚至是树莓派,都可以很好的运行 proxy。 多协议支持,支持 HTTP (S),TCP,UDP,Websocket,SOCKS5 代理。 TCP/UDP 端口转发。 游戏盾,游戏代理,高仿服务器。 内网穿透,P2P 传输,协议支持 TCP 和 UDP,针对 HTTP 的优化穿透。 SSH 中转,HTTP (S),SOCKS5 代理支持 SSH 中转,上级 Linux 服务器不需要任何服务端,本地一个 proxy 即可开心上网。 KCP协议支持,HTTP (S),SOCKS5 代理支持 KCP 协议传输数据,降低延迟,提升浏览体验。 动态选择上级代理,通过外部 API,HTTP (S),SOCKS5,SPS 代理可以实现基于用户或者 IP 的限速,连接数限制,动态获取上级。 灵活的上级分配,HTTP (S),SOCKS5,SPS 代理可以通过配置文件实现基于用户或者 IP 的限速,连接数限制,指定上级。 反向代理,支持直接把域名解析到 proxy 监听的 ip,然后 proxy 就会帮你代理访问需要访问的 HTTP (S) 网站。 透明 HTTP (S) 代理,配合 iptables,在网关直接把出去的 80,443 方向的流量转发到 proxy,就能实现无感知的智能路由器代理。 协议转换,可以把已经存在的 HTTP (S) 或 SOCKS5 或 SS 代理转换为一个端口同时支持 HTTP (S) 和 SOCKS5 和 SS 代理,转换后的 SOCKS5 和 SS 代理如果上级是 SOCKS5 代理,那么支持 UDP 功能,同时支持强大的级联认证功能。 自定义底层加密传输,http (s)\sps\socks 代理在 tcp 之上可以通过 tls 标准加密以及 kcp 协议加密 tcp 数据,除此之外还支持在 tls 和 kcp 之后进行自定义加密,也就是说自定义加密和 tls|kcp 是可以联合使用的,内部采用 AES256 加密,使用的时候只需要自己定义一个密码即可。 底层压缩高效传输,http (s)\sps\socks 代理在 tcp 之上可以通过自定义加密和 tls 标准加密以及 kcp 协议加密 tcp 数据,在加密之后还可以对数据进行压缩,也就是说压缩功能和自定义加密和 tls|kcp 是可以联合使用的。 安全的 DNS 代理,可以通过本地的 proxy 提供的 DNS 代理服务器与上级代理加密通讯实现安全防污染的 DNS 查询。 负载均衡,高可用,HTTP (S)\SOCKS5\SPS 代理支持上级负载均衡和高可用,多个上级重复 - P 参数即可。 指定出口 IP,HTTP (S)\SOCKS5\SPS\TCP 代理支持客户端用入口 IP 连接过来的,就用入口 IP 作为出口 IP 访问目标网站的功能。如果入口 IP 是内网 IP,出口 IP 不会使用入口 IP 支持限速,HTTP (S)\SOCKS5\SPS\TCP 代理支持限速。 支持限连接数,HTTP (S)\SOCKS5\SPS\TCP 代理支持限连接数。 SOCKS5 代理支持级联认证。 证书参数使用 base64 数据,默认情况下 - C,-K 参数是 crt 证书和 key 文件的路径,如果是 base64:// 开头,那么就认为后面的数据是 base64 编码的,会解码后使用。 支持客户端 IP 黑白名单,更加安全的控制客户端对代理服务的访问,如果黑白名单同时设置,那么只有白名单生效。socks/http (s)/sps/tcp/udp/dns/ 内网穿透 bridge / 内网穿透 tbridge,都支持客户端 IP 黑白名单。 端口范围批量监听,HTTP (S)\SOCKS5\SPS\TCP 代理支持指定端口范围监听,避免启动过多进程,提高性能。 下载地址: Gitee Github

优秀的个人博客,低调大师

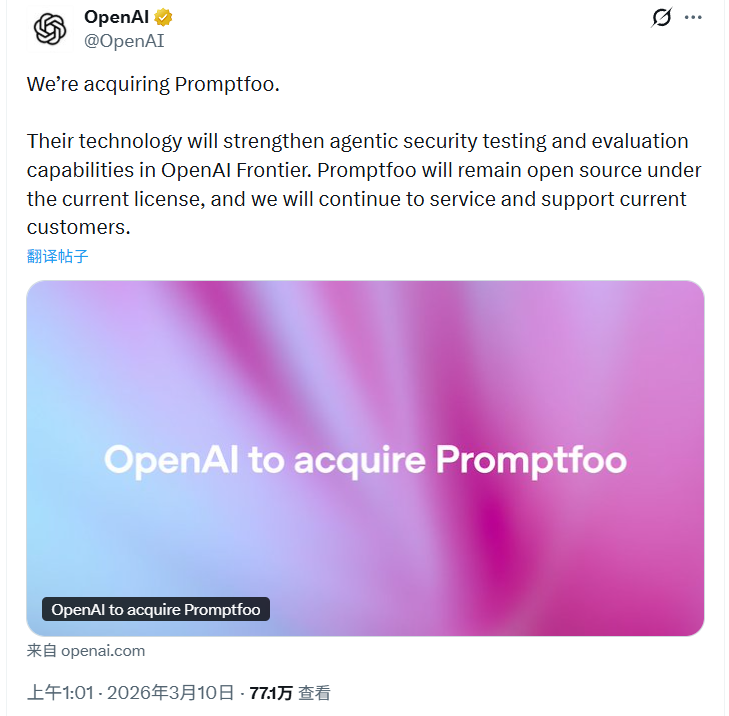
OpenAI 收购 AI 安全平台 Promptfoo,强化 AI Agent 安全测试能力

OpenAI 宣布收购 AI 安全创业公司 Promptfoo,以增强其在 AI 应用与智能代理(Agent)安全测试方面的能力。交易金额尚未披露。此次收购将把 Promptfoo 的安全测试与“红队攻击”(red teaming)技术整合进 OpenAI 的企业级 AI Agent 平台,用于提前发现潜在漏洞与滥用风险。 AI Agent 时代,安全成为关键基础设施 随着 AI 从单纯的聊天模型逐渐演进为能够执行复杂任务的 AI Agent,系统安全问题变得愈发关键。OpenAI 表示,未来企业是否愿意大规模部署 AI,很大程度上取决于其安全性、可靠性与可控性。因此,在模型能力之外,安全验证与风险评估正在成为核心竞争力。 Promptfoo 的技术正是围绕这一需求构建。该平台能够模拟真实用户或恶意攻击者,对 AI 应用进行自动化测试,例如: Prompt Injection 攻击检测 数据泄露风险识别 工具调用权限滥用检测 LLM 与 Agent 的对抗测试(red teaming) 这些能力可以在 AI 系统上线前发现潜在漏洞,从而减少被攻击或滥用的风险。 从 Prompt 测试到 AI 安全栈 Promptfoo 成立于 2024 年,总部位于旧金山。其开源工具已被超过 10 万开发者使用,并在多家《财富》500 强企业的 AI 开发流程中部署。 最初,Promptfoo主要用于 Prompt 和模型评估测试。随着生成式 AI 应用复杂度提高,该平台逐渐扩展到完整的 AI 安全测试与红队攻击体系,可对 RAG 系统、AI Agent、多模型应用进行自动化压力测试。 OpenAI 加速布局企业级 AI 安全 业内认为,这笔收购反映出 OpenAI 在企业市场的战略变化。随着 AI Agent 开始被用于自动处理企业邮件、工作流、数据查询等任务,安全问题已经成为企业采用 AI 的关键门槛。 通过收购 Promptfoo,OpenAI 希望建立一套“AI 应用安全基础设施”: 在开发阶段进行自动化安全测试 在部署阶段监控 Agent 行为 在运行阶段及时发现异常操作 这一体系将帮助企业在大规模部署 AI Agent 时降低风险,同时提升对 AI 系统的信任度。

优秀的个人博客,低调大师

Qt 推出自动化工具强化 CUDA 编码安全规范

Qt近日发布Axivion 7.11工具集,新增自动检测功能,可验证采用英伟达加速计算的程序是否符合CUDA编码安全规则。 Axivion是一套用于执行C/C++静态代码分析与架构验证的工具集,其7.10版已支持CUDA环境,而最新的7.11版本进一步实现了对英伟达CUDA C++编码指南的自动化强制执行。 Axivion for CUDA现在支持以下功能: 自动检查CUDA代码是否符合行业标准的安全指南(例如MISRA、CERT、英伟达的 CUDA C++编码指南)以及企业自定义指南。 提供完整可追溯、基于证据的审计轨迹,及早发现标准C++与CUDA源代码中的死代码、代码重复、不安全依赖关系及免于干扰(FFI)等问题,确保符合ISO 26262、IEC 62304与IEC 61508等严格的安全标准。 确保软件架构在受监管环境中持续保持一致性与安全性。 此项原生支持将使企业能够在安全认证项目中依据行业标准快速验证代码。从长远来看,这将有助于早期发现缺陷、最小化技术债务,并缩小GPU加速代码的合规差距。

优秀的个人博客,低调大师

Grafana Labs 收购 k6,将强化 Grafana 负载测试功能

Grafana Labs 的首席执行官 Raj Dutt 对外宣布,他们已经收购了 k6。k6 是一家位于斯德哥尔摩的初创公司,为工程团队提供开源负载测试工具。通过 k6,Grafana Labs 将可扩展的测试添加到其开放和可组合的 Grafana 可观察性堆栈中。 k6 的首席执行官 Robin Gustafasson 表示:"Grafana Labs 是可观察性领域无可置疑的领导者。无论是在开源还是企业方面,他们在为用户建立一个开放和可组合的可观察性堆栈方面做了令人难以置信的工作。加入 Grafana Labs 的大家庭将加速我们为工程团队提供更好的观察和构建可靠应用的能力。" Grafana Labs 和 k6 将致力于提供一个集成的产品,以作为 Grafana 可观察性堆栈的一部分。企业、组织和开发者可以从运行 k6 负载测试中受益,同时完全监控和连接日志、指标和跟踪,在影响客户之前快速诊断性能问题。 Raj Dutt 补充道:"当我们第一次与 k6 团队进行交谈时,我们对他们实现负载测试现代化的方法,以及开源的共同热情所打动。过去,负载测试需要在基础设施进行大量投资才能运转。如今,计算和微服务都可按需提供,所以运行测试模拟的成本要低得多。再加上 k6 是开源的,而且还有云服务,所以开发者借助这些优势可以更迅速地实现开发。通过将 k6 和 Grafana 结合在一起,我们使团队能够在问题影响最终用户之前从根本上缩短预防、检测和修复问题的时间。” 关于 Grafana Labs Grafana Labs 提供了一个围绕 Grafana 的开放和可组合的监控和可观察性堆栈,Grafana Labs 有1000 多家客户,包括彭博社、摩根大通、eBay、PayPal 和索尼,全球有超过 75 万个 Grafana 的活跃安装。Grafana Labs 目前已获得 Lightspeed Venture Partners 和 Lead Edge Capital 的投资。

优秀的个人博客,低调大师

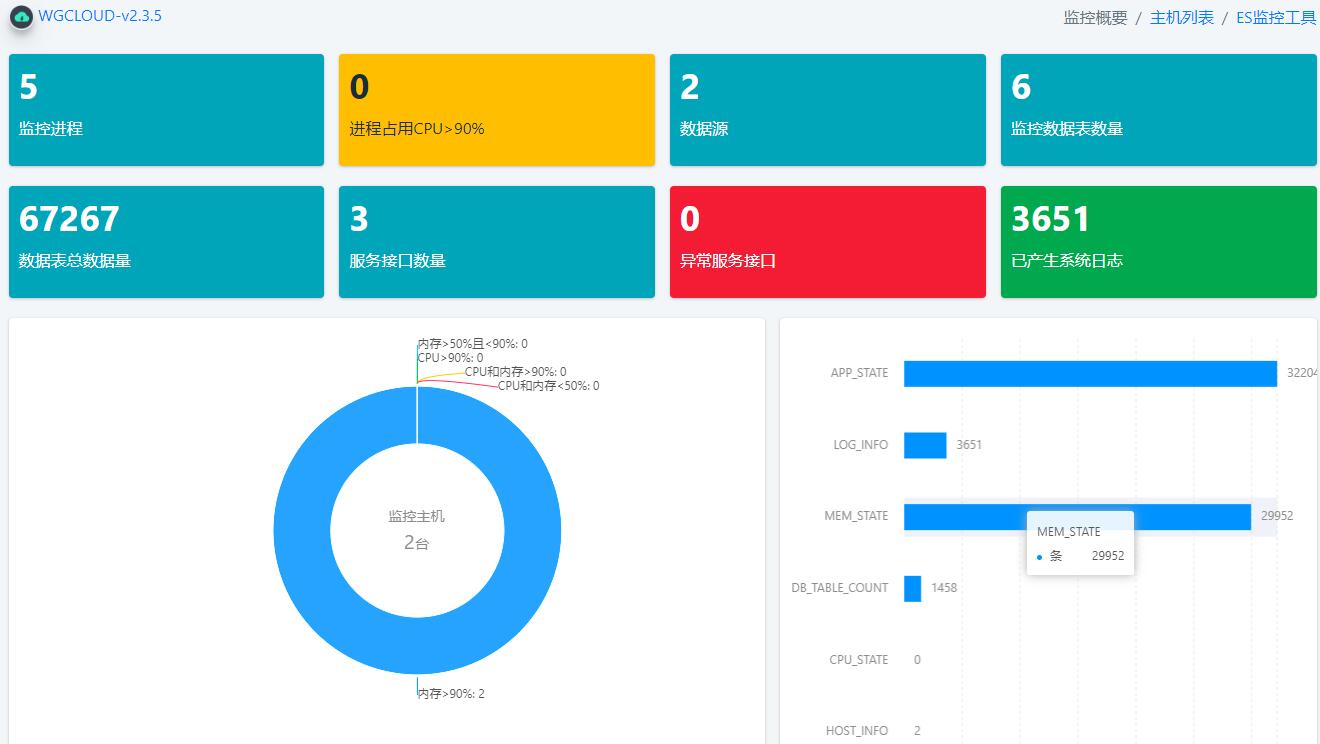
分布式监控系统 WGCLOUD,防篡改机制强化和升级

WGCLOUD,server端基于springboot开发,agent端使用go编写。支持高并发高性能,核心模块包括:服务器集群监控,ES集群状态监控,CPU监控,内存监控,数据监控,docker监控,网络流量监控,服务心跳检测,应用进程管理,磁盘IO监控,系统负载监控,监控告警信息推送。 说明: 1.对防篡改机制进行了优化和升级 码云源码下载:https://gitee.com/wanghouhou/wgcloud GITHUB源码下载:https://github.com/tianshiyeben/wgcloud 安装包下载:http://www.wgstart.com

优秀的个人博客,低调大师

IBM强化全闪存实力 专注云和服务质量

IBM本周三对全闪存阵列家族进行了扩充,增加两款新的高性能型号,专门用于将客户的IT环境与云连接起来。另外,还推出了一款针对高性能服务器和大型机服务器的新全闪存阵列,并表示今年年底预计会推出一个专门针对大数据环境的型号。 IBM市场副总裁Eric Herzog表示,这次推出的新产品是IBM扩展在全闪存存储市场覆盖面的举措之一。我们看到全闪存阵列对于全方位的用户平台是很重要的,所以我们正在将这项技术扩大的大型机和云。因为IBM身处于一个竞争非常激烈的环境中,在全闪存存储阵列市场占有份额排名第二,仅次于EMC。并且在软件定义存储业务方面处于领跑位置," 在周三的消息公布之前,IBM已经有两项采用IBM FlashCore技术的新型号。与大多数全闪存阵列中采用SSD不同的是,IBM FlashCore是客户定制化的,IBM与美光公司合作,专门针对在高性能闪存阵列中的使用进行了设计,Herzog表示。 IBM新推出的FlashSystem A9000,在8U机箱内通过采用压缩和重复数据删除技术可实现最高300TB的FlashCore容量。性能最高可达到500000 IOPS。 IBM还推出了FlashSystem A9000R,可扩展到全机架的全闪存阵列,最高可达到900TB的原始容量或者1.8PB的有效容量,性能最高可达到200万IOPS。 Herzog表示,这两个型号的延迟最低可达到250微秒。延迟数据可能要比初看更好一些。很多全闪存阵列的延迟大约是100微秒。但是这是在没有运行数据服务的情况下。A9000和A9000R 250微秒的延迟是在运行了复制和数据安全等数据服务的情况下测量出来的。" 这两个型号都针对云环境进行了优化,包括增加了多租户运行、内嵌的服务质量、连接到IBM SoftLayer和OpenStack云。 Lumenate是一家总部在达拉斯的解决方案提供商、IBM渠道合作伙伴,该公司医疗保健和战略高级副总裁Jamie Shepard认为,这些云优化的能力和原始性能同样重要。 除了IBM SoftLayer和OpenStack之外,新推出的阵列还有针对Amazon Web Services和微软Azure的原生API支持,Shepard表示。"新的全闪存存储可以连接到云, IBM的闪存开发人员正在与IBM的云开发团队紧密合作中。" 混合工作负载的服务质量,以及提供多租户的能力,这对于新的IBM解决方案来说一个重要的优势,Shepard表示。"看看金融机构,他们可能想把所有工作负载都放在闪存上。但是对于需要在年底运行的工作负载来说,他们并不想增加更多容量。所以他们可以在这个时候连接到云中。IBM正在将云效率带入数据中心。" "IBM全闪存阵列产品线的另一个新成员是DS8888,该阵列采用IBM基于Power8的控制器,以及IBM大型机和Power8服务器家族所采用的光纤通道和FICON连接性。DS8888在40U控制器内最多可达到192TB容量,提供低于1毫秒的延迟和最高250万的IOPS性能。" Herzog表示,今年第三季度IBM还计划推出一款专门针对大数据的全闪存阵列。这款与SanDisk合作设计的新阵列,又称为"Big Data Flash",将瞄准像集群横向扩展NAS、大数据就地分析、针对文件的OpenStack等使用实例,他说。 原文发布时间为:2016年04月28日 本文来自云栖社区合作伙伴至顶网,了解相关信息可以关注至顶网。

优秀的个人博客,低调大师

NI强化半导体测试布局 弹性/高性价比打败不景气

物联网与穿戴式装置兴起,使得元件模组化设计的必要性大增,但也造成越来越越多原本在系统成品阶段进行测试项目必须往前移到晶圆阶段就进行。国家仪器(National Instruments, NI)看好半导体测试需求的成长潜力,不断推出各种高性价比与灵活性的PXI模组抢市,藉此争取半导体业者有限的资本支出预算。 NI技术行销工程师叶俊宽表示,物联网应用与穿戴式装置的崛起,使得电子产品必须在更狭小的空间内整合更多功能,而且产品价格必须更低廉。为了达成目标,应用开发者在设计产品时,导入更多微型化、模组化的解决方案,但也造成许多原本在系统阶段进行的产品测试项目必须提前到晶圆阶段就进行,因为许多晶片模组根本没有测试点可供测试。 因此,即便从半导体到应用端,整个产业链都面临很大的成本压力,市场景气不是很好,但只要能推出高性价比、简单易用、高整合度的测试解决方案,半导体业者还是非常乐意采用,因为量测是为产品品质把关不可或缺的步骤。 以NI近期发表的PXIe-4135电源量测单元(SMU)为例,该产品的量测灵敏度可达10法安(fA),电流电压输出最高则可达200V、1安培,并具备高通道密度。相较于传统箱型解决方案,该SMU的单位价格相当具有竞争力,且由于半导体测试通常需要非常高的通道数,因此台湾的半导体客户常常一次下单就是十多张。 工程师可透过PXI SMU打造体积精巧、平行的多通道系统。单一PXI机箱最多可具备68个SMU通道,能够针对数百个通道执行晶圆稳定性测试与平行测试。 此外,使用者可善用高速通讯汇流排、精确的硬体序列与数位控制回路技术,藉此提高测试输出率并客制微调任何待测装置的SMU响应,例如透过NI的VeriStand现场改写FPGA内的程式码,便可动态地任意调整各种电流、电压配置,不用受限于设备商提供的参数组态。 使用者也可以运用软体控制SMU响应,不仅可缩短 SMU 趋稳作业漫长的等待时间,还能藉由软体的弹性减少过冲与震荡,即使是高电容负载也一样。至于其他软体支援方面,NI还备有TestStand、DIAdem、LabView等各种套件及开发环境,分别可串接各种常见的程式语言、实现资料库管理与应用程式开发。 叶俊宽认为,终端应用产品越来越智慧,测试系统也必须跟着进化。NI相信,用开放的软体环境加上模组化的硬体,才能打造出符合未来需求的智慧测试系统。 ====================================分割线================================ 本文转自d1net(转载)

优秀的个人博客,低调大师

DBPanel 1.1.0 发布:强化网站防护与 SSL 证书续签稳定性

DBPanel 1.1.0 正式发布。 DBPanel 是一款面向 Linux 服务器 的中文管理面板,提供网站管理、Nginx、PHP、MySQL、Redis、SSL 证书、备份恢复、安全防护、日志、任务中心等能力,同时针对 DBShop、DBErp 等珑大产品提供安装、部署、诊断和运维支持。 本次 1.1.0 主要围绕 网站防护规则、SSL 证书续签、异常提示与配置一致性 进行完善。 重点更新 网站防护规则进一步加强 网站防护规则改为匹配 原始请求 URI,降低路径穿越、PHP 包装器等场景通过编码方式绕过防护规则的风险。 同时,如果防护策略已经保存,但还没有真正应用到 Nginx,面板会明确提示当前状态。 管理员需要按照: 预览 → 测试 → 应用 完成配置生效,避免出现“策略已保存,但实际防护尚未生效”的情况。 SSL 证书续签更加稳妥 本次进一步完善证书申请与续签流程。 通配符域名续签时使用 DNS 验证。 如果证书中的域名没有在当前记录中登记,会明确提示重新申请证书,而不是继续执行不确定的续签流程。 同时优化失败原因提示,例如: CAA 记录不允许当前 CA 签发 服务器防火墙导致二次验证超时 域名登记信息不符合续签条件 这样在证书申请或续签失败后,可以更快定位问题。 优化与修复 网站防护命中同步会统计失败站点,便于排查同步异常。 防护命中查询兼容旧版本日期时间格式。 网站防护生成的 Nginx 配置补充错误页处理。 证书续签按已登记域名解析。 HTTP 01 预检完成后正确清理临时验证文件。 升级建议 已经安装 DBPanel 的用户,可以直接进入后台: 设置 → 面板更新 → 检查更新 → 执行更新 升级到 v1.1.0。 如果当前服务器已经启用了网站防护,建议升级完成后重新执行: 预览 → 测试 → 应用 确保新版本防护规则已经正确写入 Nginx。 在线体验 在线体验地址: http://120.48.44.186:8704/p/dbpanel/overview 账号: demo 密码: 12345678 演示环境主要用于功能和界面体验,部分涉及安装、删除、更新、重启等高风险操作会受到限制。 全新安装 DBPanel 官网: https://panel.loongdom.cn/ Linux 服务器可执行以下命令安装: curl -fsSL https://download-loongdom.oss-accelerate.aliyuncs.com/dbpanel/install.sh | bash 关于 DBPanel DBPanel 持续围绕 Linux 服务器管理、网站运维、数据库管理、安全防护、备份恢复,以及珑大产品部署运维闭环 进行完善。 相比单纯增加更多功能入口,我们更关注生产环境中的安全性、配置一致性和故障可定位性。

优秀的个人博客,低调大师

DBPanel 1.0.7 发布:强化恢复、备份与网站运维稳定性

DBPanel 1.0.7 正式发布。 DBPanel 是一款面向 Linux 服务器的中文管理面板,提供网站、Nginx、PHP、MySQL、Redis、SSL、备份恢复、安全、日志、任务和服务器运维等功能,同时针对 DBShop、DBErp 等珑大产品提供安装、部署、诊断和备份恢复支持。 本次 1.0.7 主要围绕 稳定性、恢复安全和环境安装 进行完善。 重点更新 1. 面板运维恢复体验完善 以下操作完成后增加恢复提示,并在服务恢复后自动刷新: 面板重启 服务器重启 面板更新重启 HTTPS 开关 后台入口变更 同时优化健康探测和超时处理,修复面板重启过快时恢复页面一直等待,以及更新后过早刷新、反复刷新的问题。 2. 修复停用网站状态被误改 管理员主动停用的网站,在执行状态检测后会继续保持停用状态。 修复此前部分情况下检测结果覆盖停用状态,并可能错误同步 Nginx 配置的问题。 3. 数据库恢复增加恢复前备份 数据库恢复时可先备份当前数据库,并在恢复记录中关联对应备份。 这样即使恢复结果不符合预期,也能够保留恢复前的数据状态,进一步降低生产数据库恢复风险。 4. Laravel 网站恢复流程增强 Laravel 网站恢复完成后,DBPanel 会自动执行缓存清理和生产优化,减少恢复后因为旧缓存导致的运行异常。 5. 新增网站默认错误页 增加默认: 403 404 502 504 错误页面,减少直接展示 Nginx 默认错误页的情况。 6. 网站域名与 HTTPS 配置优化 绑定域名变更后自动同步 Nginx 配置。 完善 HTTPS 域名跳转规则,避免无效自跳转。 部分无效跳转配置可降级为告警,减少不必要的配置阻断。 7. ACME 证书申请更加稳定 申请或续签证书时,优化 HTTP 01 校验路径处理,避免网站 HTTPS 或域名跳转规则影响 ACME 验证。 8. 部署与文件处理安全增强 部署包安全扫描增加防重复启动。 同时优化 PHP 入口判断、归档解压以及符号链接恢复等文件处理逻辑。 9. 数据库配置继续完善 数据库基础配置增加部分 InnoDB 相关选项,继续补强 DBPanel 的数据库管理能力。 10. 环境安装源策略更新 PHP:Ubuntu 26.04 及后续适配环境使用 Sury 源 Redis:默认采用官方 Redis 8.2 源 数据库:继续以国内加速源为主,部分新系统可回退官方源 同时继续完善安装源修改和高风险配置确认流程。 主要修复 本次修复包括: 停用网站检测后状态被误改的问题 停用网站可能误写 Nginx 的问题 面板更新重启状态与恢复提示不一致的问题 面板重启过快时恢复页面一直等待的问题 面板更新恢复过早刷新或反复刷新的问题 另外,多处表单校验和中文提示也进行了优化。 在线体验 无需安装即可体验 DBPanel: 体验地址 http://120.48.44.186:8704/p/dbpanel/overview 账号demo 密码 12345678 演示环境主要用于功能和界面体验,部分安装、删除、更新、重启等高风险操作会受到限制。 已安装用户更新 进入 DBPanel 后台: 设置 → 面板更新 → 检查更新 → 执行更新 即可升级到 1.0.7。 全新安装 DBPanel 官网 https://panel.loongdom.cn/ 安装命令: curl -fsSL https://download-loongdom.oss-accelerate.aliyuncs.com/dbpanel/install.sh | bash DBPanel 会继续把重点放在 Linux 服务器管理、数据库管理、安全运维、备份恢复,以及珑大产品的一体化部署与运维闭环 上。 欢迎安装体验并反馈问题。

优秀的个人博客,低调大师

Anthropic 收购 SDK 工具厂商 Stainless,强化 AI 智能体连接能力

Anthropic 宣布收购 Stainless,后者是 SDK 和 MCP 服务器工具领域的领先厂商。Anthropic 表示,此次收购旨在进一步扩展 AI 智能体的连接能力,让智能体能够触达更多系统。 Stainless 成立于 2022 年,自 Anthropic API 最早期起即为所有官方 Anthropic SDK 的生成提供支持。数百家公司依赖 Stainless 来生成 SDK、CLI 和 MCP 服务器——这些库、命令行工具和连接器让开发者和智能体能够使用 API。Stainless 将 API 规范转换为 TypeScript、Python、Go、Java、Kotlin 等多种语言的 SDK,每一种都快捷可靠,并在各自语言中具有原生体验。 Anthropic 表示,AI 的前沿正在从"回答问题的模型"转向"执行动作的智能体",而智能体的能力取决于它们能够连接的系统。Anthropic 创建了 MCP 协议,使智能体连接成为可能。通过将 Stainless 和 Anthropic 团队整合在一起,Claude Platform 将继续推动开发者体验和智能体连接的前沿发展。 Anthropic 平台工程负责人 Katelyn Lesse 表示:"Stainless 从一开始就塑造了开发者对 Claude API 的体验,很高兴与他们在这方面合作。智能体只有在能够连接的情况下才有价值。我们很高兴能将 Stainless 团队引入 Anthropic,推进 Claude 连接数据和工具的能力。" Stainless 创始人兼 CEO Alex Rattray 表示:"我创立 Stainless 是因为 SDK 值得像它们所包装的 API 一样受到重视。Anthropic 是最早与我们一起下注的团队之一。过去几年,我们一直在关注开发者基于 Claude 构建的产品,这使得将我们的团队聚集在一起成为一个简单的决定。团队可以继续做他们热爱的工作,在最重要的平台上发挥价值。" 参考来源: Anthropic 官方公告:https://www.anthropic.com/news/anthropic-acquires-stainless

优秀的个人博客,低调大师

MDP 主数据平台 V0.0.6,岁末大升级,功能全面强化

版本概览 版本号:V0.0.6 发布日期:2025 年 12 月 31 日 核心亮点:新增个人中心、消息体系等功能,重构登录验证逻辑。 项目地址 喜欢这个项目的同学,可以点个 star 支持一下哦。 👋👋👋 https://github.com/henhen6/mdp https://gitcode.com/henhen6/mdp https://gitee.com/henhen6/mdp 主要更新内容 1. Build 依赖更新 sms4j 3.3.5 aieditor 1.0.13 vue-codemirror 6.1.1 @codemirror/lang-html 6.4.11 @codemirror/lang-java 6.0.2 @codemirror/lang-javascript 6.2.4 @codemirror/lang-json 6.0.2 @codemirror/lang-markdown 6.5.0 @codemirror/lang-sql 6.10.0 @codemirror/lang-xml 6.1.0 @codemirror/theme-one-dark 6.1.3 2. Fix 问题修复 fix(open-controller): 修复开放平台应用申请和应用管理的数据问题 fix(console-controller): 修正文件上传接口日志注解参数 3. Feat 功能新增 feat(workbench): 完善个人中心,支持用户修改个人信息 feat(workbench): 安全设置,支持修改个人手机号、邮箱、登录密码等 feat(workbench): 登录日志,支持查看个人登录日志 feat(workbench): 消息中心,支持查看系统站内消息 feat(console): 消息管理,提供给管理者发送站内消息(通知、公告等) feat(console): 消息模板,支持创建、修改、删除、查询消息模板,为通过接口发送消息配置模板能力 feat(console): 接口配置,为不同的消息模板配置不同的接口和接口配置信息,并负责最终的消息发送功能 feat(console): 接口统计,记录和统计接口的执行情况和执行详细记录 feat(消息中心): 内置消息模板、接口配置,并封装统一接口支持发送邮件、站内信、创蓝短信、阿里云短信、百度短信、腾讯云短信(其他的短信仅需实现一个接口即可轻松接入) feat(console): 角色管理,支持创建、修改、删除、查询角色,并支持分配权限、分配用户 feat(md-captcha-starter): 新增图片验证码和行为验证码后端公共组件(滑块、点击等) feat(shadcn-ui): 封装 input-captcha(图片验证码)、behavior-captcha(行为验证码)前端组件 4. Refactor 架构重构 refactor(web-workbench): 登录页面重构,账号密码登录集成图片验证码、手机和邮件登录集成行为验证码 项目介绍 主数据平台(master-data-platform),简称 MDP。MDP 基于 Java17、SpringBoot、vue3、ant-design-vue 等主流技术构建的中后台快速开发平台,立志打造为一个企业级的软件开发基础脚手架,帮助企业快速搭建一个基础开发框架。 简单来说,可以理解为 MDP 是集 单点登录系统、主数据(基础数据)维护与管理、开发者平台(开放平台)等功能于一身的平台。 该项目主要功能包含:基础数据管理、权限管理、用户身份认证、应用(子系统)集成。 基础数据管理 组织机构管理、岗位管理、用户管理 钉钉等三方数据同步 菜单管理、角色模板管理、角色管理 字典管理、配置管理 权限管理 应用权限管控 菜单、按钮、数据、字段权限的配置、授权和鉴权 接口权限的配置、授权和鉴权 用户身份认证 SSO、Oauth2 等多种主流的单点登录协议。 应用(子系统)集成 接入与审批 免密登录与一键跳转 数据订阅与拉取 接口调用与管控 SDK 下载 文档生成与查看 其他功能 消息中心 用户个人中心 可视化代码生成 短信、邮件、站内信功能 文件存储 登录日志、操作日志 核心功能特性 统一身份认证体系 支持 SSO、OAuth2 等多种主流单点登录协议 实现多系统间的无缝登录体验 统一的权限管理和访问控制 应用生态管理 子应用的快速接入与审批流程 统一的应用门户和工作台 完整的应用生命周期管理 基础数据治理 标准化的主数据管理 数据质量控制和一致性保障 灵活的数据服务接口 核心子应用 MDP 内置了 3 个子应用,分别是:工作台、控制台、开放平台,满足不同场景下的使用: 子系统 代码简称 核心功能 工作台 mdw 用户统一操作入口、我的应用、统一登录、统一注册、消息中心 控制台 mdc 主数据维护、系统配置、应用审批、接口管理、文档配置、组织架构、数据字典、参数配置 开放平台 mdo 第三方应用申请和管理、接口调用、文档查看、SDK 支持、接口调用次数查询 项目演示环境 工作台 控制台 开发者中心

资源下载

更多资源
Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册