计算机系统泄密隐患有哪些?自下而上排查
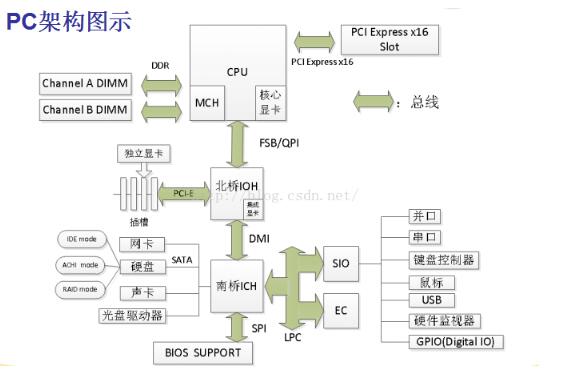
上一类思路是画"数据从哪儿跑出去"的地图。 但光看出口还不够——很多泄露不是出口没堵,而是系统本身就有暗伤: 一个默认密码、一个开着写权限的共享、一份忘清的页面文件,都能让前面所有防护形同虚设。 做防泄漏,得把系统从底往上拆一遍,看哪些地方天生容易漏。  ## 硬件层:被忽略的物理起点 最容易忘的是物理设备本身。 报废的硬盘直接扔、旧笔记本转手前只格式化——格式化恢复软件几步就能把数据捞回来; BIOS 不设密码,任何人插个 U 盘就能启动拷走全盘;笔记本不加密,丢了就是裸奔。 排查动作: 设备入账和退役走流程,退役盘消磁或物理破坏; 笔记本启用磁盘加密(如 BitLocker),密钥托管到域;BIOS/UEFI 加口令,禁止随意从外部介质启动。 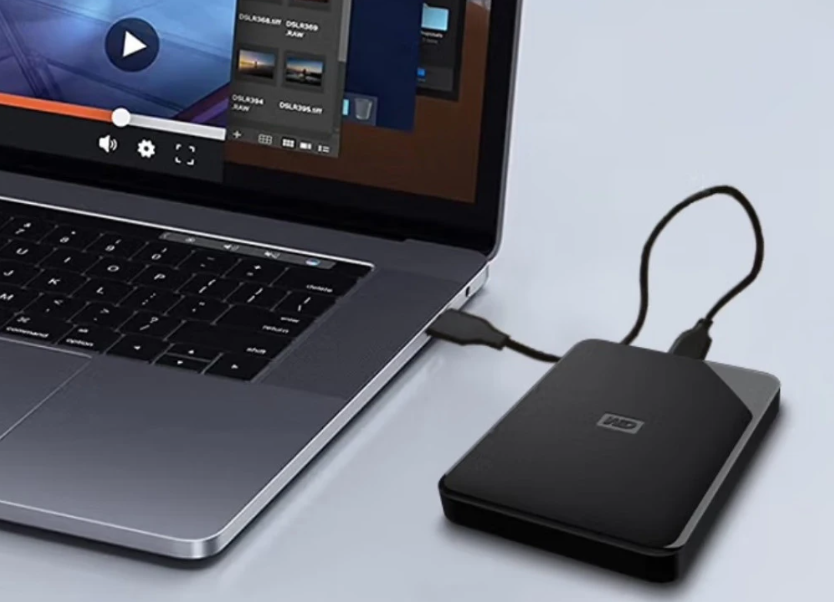 ## 操作系统层:权限的口子最大 这一层是重灾区。 共享管理员账号、人人都是本机管理员、离职账号不注销、组策略常年不更新——任何一条都能让"权限"这张网破个大洞。 典型隐患: 开发机人人本地管理员,装个恶意脚本就是全网通行; 域里留着三年前离职的账号,夜里还能登; 文件共享设成"Everyone 可写",谁都能往里塞也能从里拿。 排查动作: 本地管理员账号收口,日常用标准用户; 账号专人专用,禁用共享; 离职当天禁用并回收权限; 共享目录按角色设读写,关掉 Everyone 可写; 域策略定期审计。  ## 应用与数据残留层:看不见的副本 应用很贴心,但也很危险——它帮你"记住"的东西,恰恰是最该忘的。 典型隐患: 浏览器自动保存密码,谁用这台电脑谁就能登你的各种后台; 剪贴板历史里还留着刚复制的客户名单; 回收站、页面文件(pagefile)、休眠文件(hiberfil)里存着打开过的明文; 应用缓存、临时文件散在各处,重装系统都不一定清得掉; 日志里记着完整请求,含 token 和身份证号。 排查动作: 办公机禁用密码自动保存,改用凭证管理器; 敏感操作环境定期清剪贴板;页面文件、休眠文件加密或禁用; 日志脱敏,不记完整敏感字段;临时目录定期清理。  ## 网络层:开着的后门和明文 网络配置里的隐患更隐蔽。 明文协议、开放的共享、配置错的云桶,都是"以为在内网很安全"翻的车。 典型隐患:内部系统还跑 HTTP 明文,内网抓包就能看到账号密码; NAS、文件服务对全网开放读写; 对象存储桶设成公开可读,搜一下就能下载; VPN/远程桌面端口暴露公网还用弱密码。 排查动作: 内部服务强制 TLS,禁明文协议; 网络分区,敏感段不对外开放; 存储桶默认私有权限,公开需审批; 远程访问走零信任或堡垒机,弱密码强制整改。  ## 人员与流程层:最后的变量 技术再严,人这个变量兜不住就白搭。 弱密码、把口令写便利贴、外包人员无隔离、离职不清权,都是老生常谈却反复出事的口子。 排查动作: 密码策略加多因素认证;密钥进保管库,不进代码不进文档;外包独立环境与账号,到期回收;离职清单化,系统、账号、设备一次性收口。 ---- 把五层捋完会发现,泄密隐患从来不是某一个点,而是"硬件没管、系统权限松、应用留副本、网络开着口、人还随意"叠出来的。 自下而上排查一遍,比追着买设备管用。 市面上这类带设备管控、权限审计和残留清理能力的终端安全产品,价值也正落在这儿——把每层该收的口子在终端上统一收住,而不是靠某个人记性。 责编:小赵