首页 文章 精选 留言 我的

精选列表

搜索[快直播],共10000篇文章
优秀的个人博客,低调大师

【直播】React、AliSQL、BeeHive、JStorm等8大阿里开源项目最佳实践分享

3月1号下午,云栖社区将迎来2017在线技术峰会——“阿里开源项目最佳实践”。来自淘宝、天猫、阿里云、蚂蚁金服的8位项目核心成员将现场剖析阿里开源项目背后的技术实践,分享开源经验。 本次峰会精选了目前较为活跃的阿里开源项目,其中较为有看点的是:在GitHub上拥有超过一万Star、在阿里内部落地超过400个项目的React 组件库 antd在蚂蚁金服的实践;MariaDB基金会唯一的中国成员详解AliSQL功能特性;已在天猫、喵师傅,天猫家装等App中应用大型iOS项目解耦方法——BeeHive;Android平台页面路由框架ARouter的一手开发经验;开源的 Android 平台上的秒级编译方案、阿里巴巴 Github 下排行前十的开源项目Freeline背后的奥秘;Jstorm在阿里内部的使用场景、版本/功能演进,以及一些开

优秀的个人博客,低调大师

10GB 数据 12 秒入库,计算比 Python 快 71 倍!DolphinDB 新能源场景实测曝光

在我国“双碳”目标驱动下,新能源装机规模持续增长,新能源场站正加速向规模化、智能化演进,随之而来的是设备监测数据量的极速攀升。与此同时,光伏、储能、叶片监测等业务场景多元发展,数据来源多样、格式繁杂、时效要求各异,如何高效存储与计算这些海量高频数据,正成为新能源企业数字化建设进程中必须直面的命题。

优秀的个人博客,低调大师

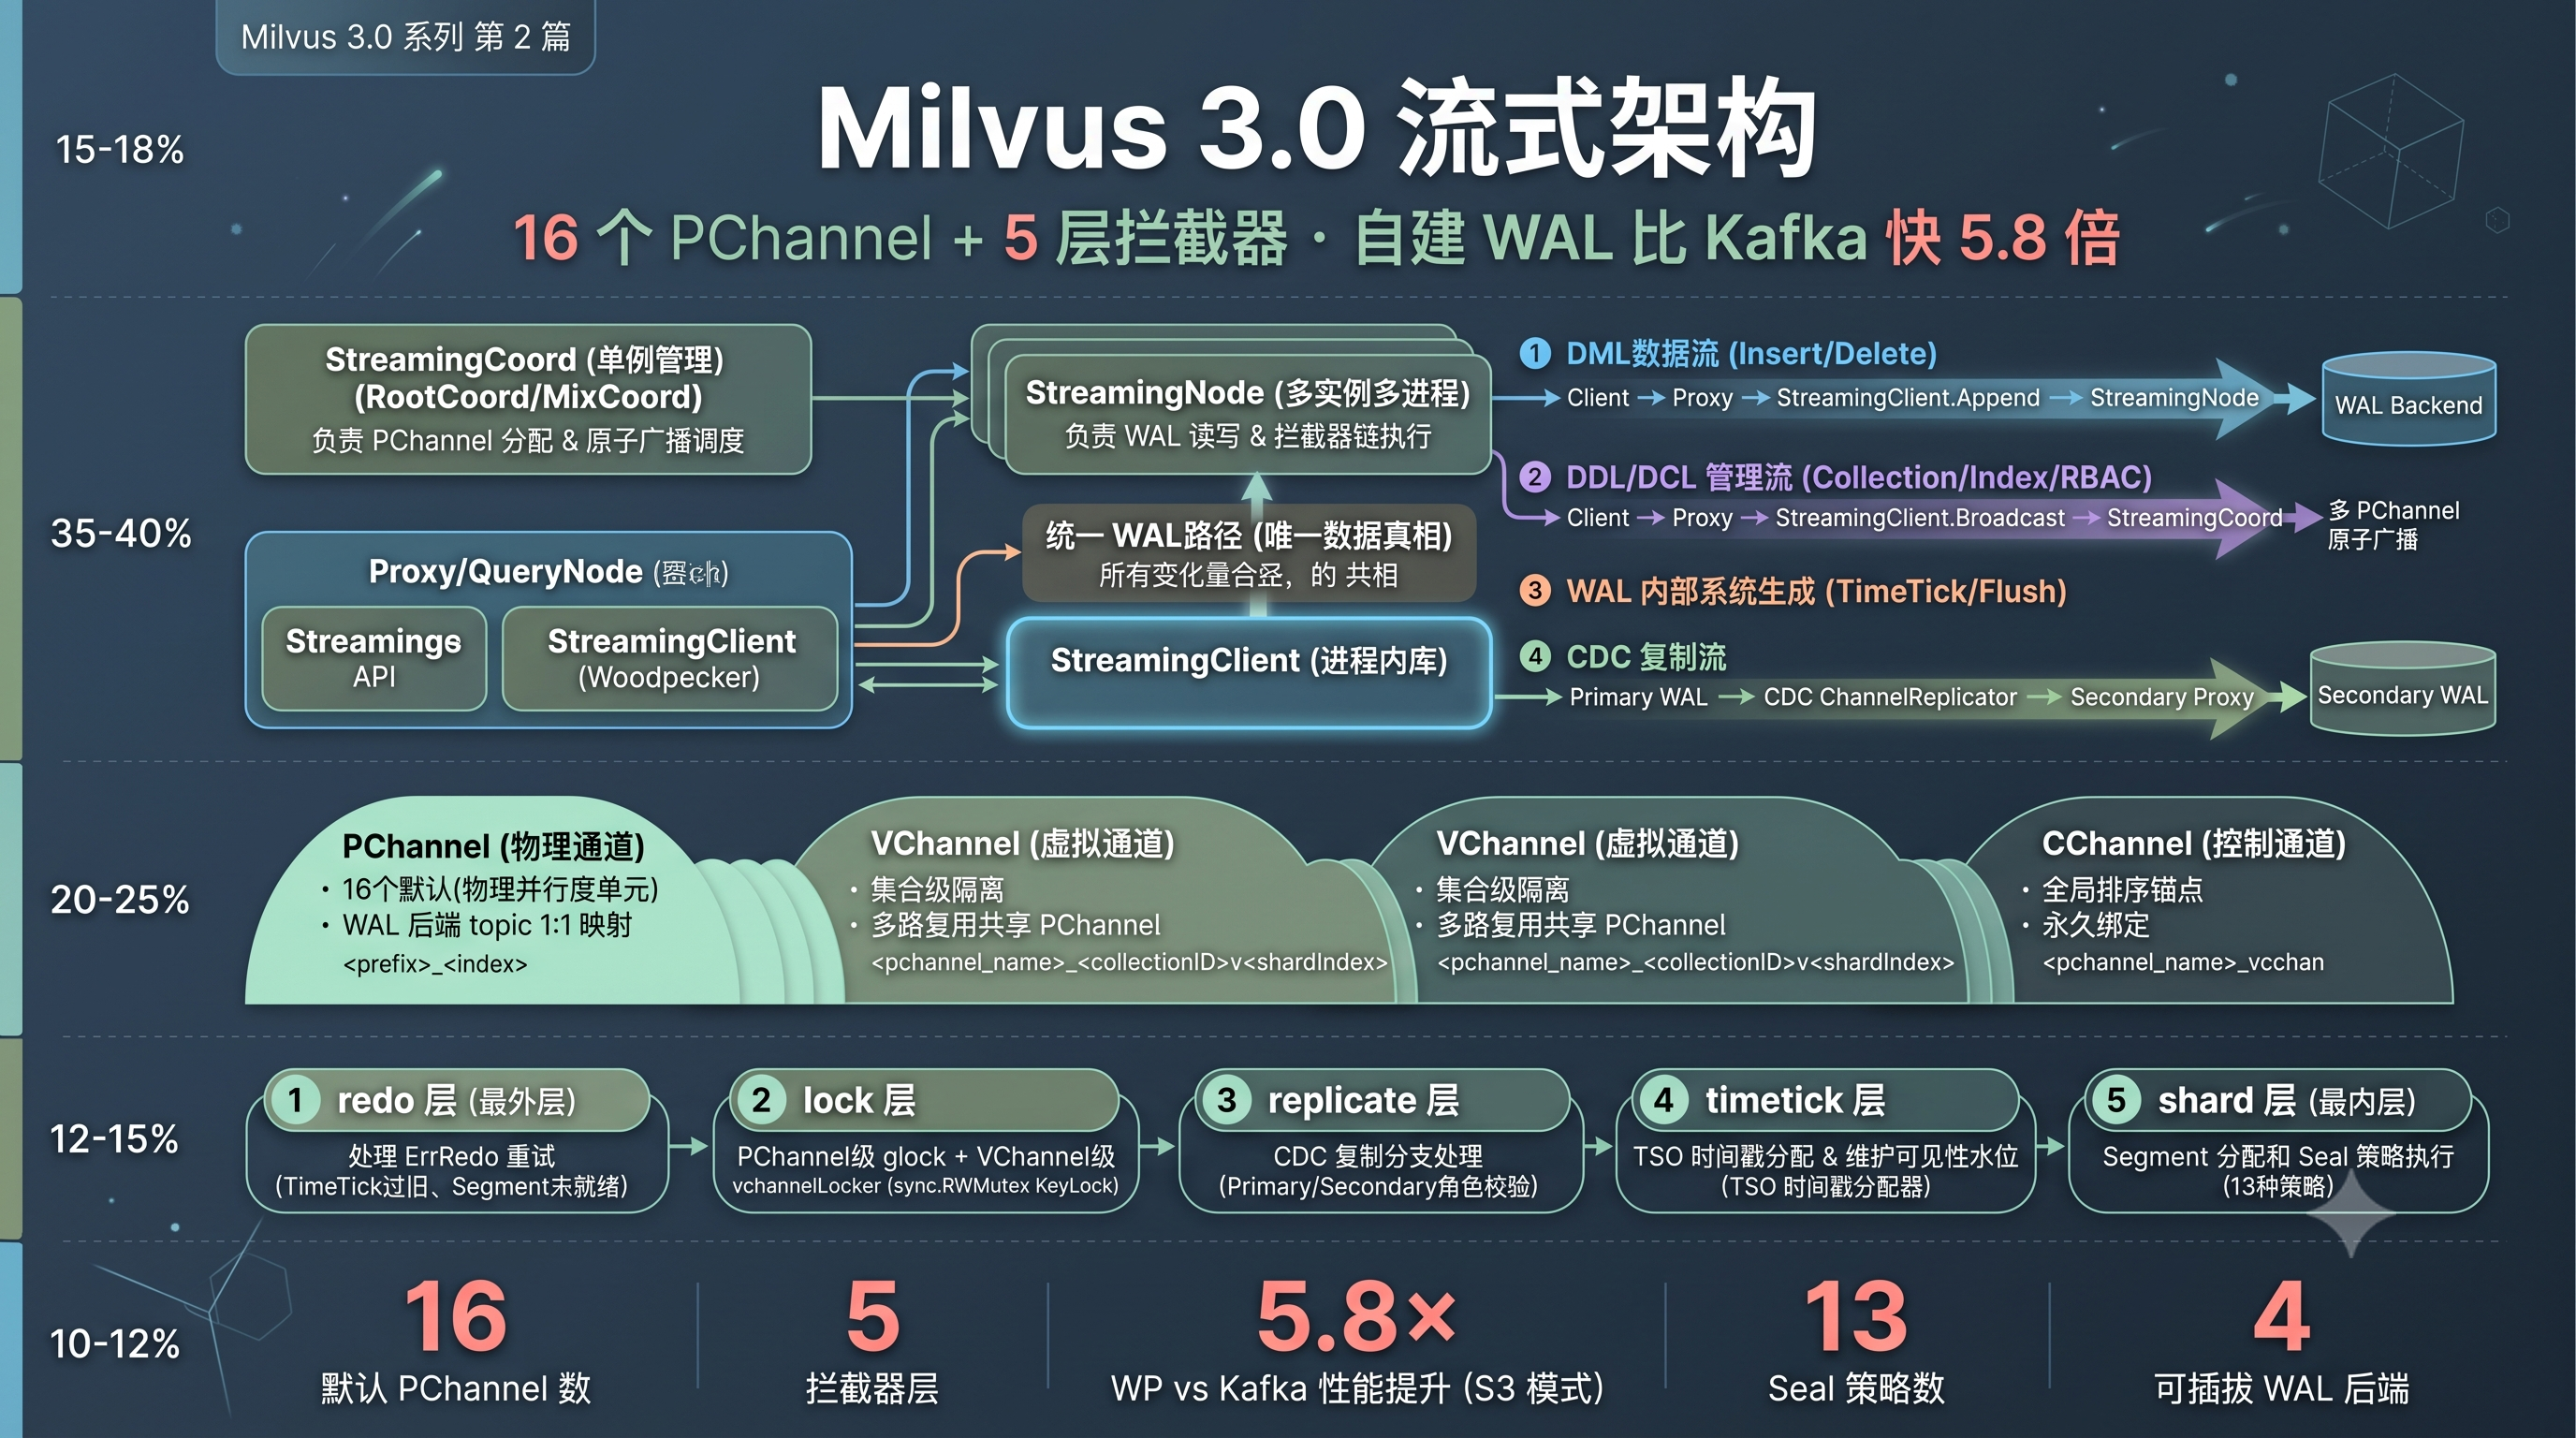
Milvus 3.0 流式架构:16 个 PChannel + 5 层拦截器,自建 WAL 比 Kafka 快 5.8 倍

如果你在 2.x 时代用过 Milvus 大规模集群,可能踩过这种坑:在高并发写入时插一条数据,有时能看到,有时看不到。原因不复杂——DML 走 Proxy→msgstream→DataNode 这条链路,DDL 走 Proxy→etcd→RootCoord 那条链路,两条链路物理隔离,谁也不等谁。一个 CreateCollection 还没在 etcd 里落地,另一个 Proxy 已经把 Insert 写进 msgstream 了。

优秀的个人博客,低调大师

Gitee 软件工厂新范式:高安全、强协同、快交付,一体化研发全打通

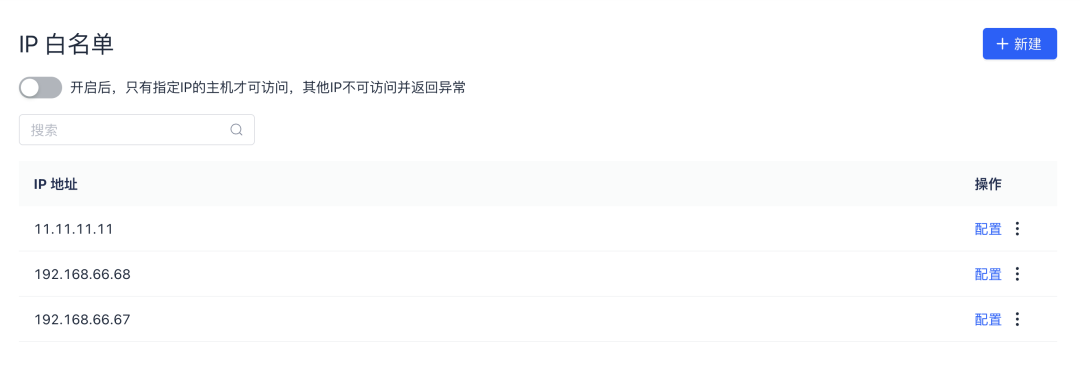
随着国家安全领域的快速发展,国家安全领域软件研发正面临着双重挑战。一方面需要满足《GJB5000B》军用软件研发能力成熟度模型和等保2.0三级标准等要求,另一方面要应对智能化装备带来的软件复杂度倍增。 传统的国家安全领域研发模式在管理协作方面暴露出以下几大痛点: 跨平台协作效率低下,管理困难。 安全管控存在盲区,越权问题频发。 交付周期长,难以压缩。 软件工厂通过构建「标准化工具链」、「自动化流程」与「安全体系」于一体的研发平台,实现端到端的高效研发。其核心目标在于提升协作效率、缩短交付周期,并确保软件质量。 Gitee 提供统一底座管理、精细化权限控制以及标准化模板等功能,助力国家安全领域的企业打造高安全性、可扩展的软件工厂治理体系,实现研发资源的合理分配与安全可控。 统一底座管理:国家安全软件工厂的「数字基石」 国家安全领域的软件研发既要符合GJB5000B/等保三级等严苛标准,又要支撑装备快速迭代,传统信息化建设往往使用独立的系统,难以兼顾。统一底座管理成为破局关键: ⚙️集中化资源治理,破解协作低效痛点 Gitee软件工厂通过统一管理平台,实现多应用的集中化管控; 在保障不同组织和项目间数据隔离与安全可控的同时,实现高效协作和管理。 🔐安全管控无盲区,筑牢数据防线 全链路审计溯源:从需求设计到部署运维过程操作留痕,满足等保三级「6个月日志可追溯」。 国产化安全加固:传输链路基于SM2算法实现加密通信,存储层通过SM4算法进行数据加密存储,满足链路安全防护。 Gitee 在软件工厂中的核心能力 🔐数据安全的「智能门禁」,保障数据安全 Gitee 通过 IP 白名单管控与动态水印管理,构建军工级数据安全防线,实现「进不来、拿不走、赖不掉」的核心目标: IP白名单管控:仅指定已授权IP网段可访问系统,精准拦截非法访问。 动态水印管理:实时展示水印信息(如操作者用户名/时间等),实现涉密界面截屏溯源,精准定位泄密源。 🔐细粒度权限控制:军工级访问安全的「精准锁扣」 Gitee通过军标合规权限体系与原子级管控能力,满足国家安全领域对访问安全的极致要求。 统一权限模板:采用统一权限模板集中管理各角色权限配置,确保权限设置的规范性与一致性,有效杜绝项目组权限配置的随意性,提升整体安全管理水平。 精细化权限管理:实现更细粒度的权限控制(如一条流水线、一个代码库、一个制品库),确保权限分配精准无误,有效防范越权访问与数据泄露风险。 🛠️标准化管理,打通「作战指挥链」 Gitee提供标准化模板与导航管理能力,为团队成员提供清晰的研发路径指引,有效提升协同效率,同时保障研发过程的规范性和一致性。 软件工厂车间模式:构建软件工厂车间模式(涵盖需求车间、研发车间、质控车间等),实现团队成员如工业生产线般的高效协同。从需求分析至持续部署,各环节责任明确、流程标准化,确保研发流程的顺畅与高效。 流程标准化:支持将国家安全领域的软件开发的流程进行标准化,确保不同项目遵循相同的开发流程,提高了开发效率和质量。 🤖未来展望:智能化安全管控体系 随着国家安全领域对软件研发效率与安全性的要求持续提升,多租户软件工厂架构下的 DevSecOps 实践将进一步深化,推动行业向“智能化管控、动态化防御、体系化协同”的方向发展。 持续身份验证机制:融合多因素认证(MFA)与用户行为分析技术,构建端到端的动态身份认证体系,确保每个访问请求均通过多维度验证。 三员权限治理模型:预置GJB5000B“三员管理”模板(系统管理员、安全员、审计员),权限分离符合等保三级要求。 自适应权限管理:基于用户行为画像和环境风险态势,建立动态权限调整策略,实现"最小权限"的精准管控。 Gitee DevSecOps 的现代化研发生态 Gitee DevSecOps 是一站式国产化研发与交付平台,集成了代码托管(Code)、项目协作(Team)、持续集成(CI)、持续部署(CD)、代码安全(Scan)、数据洞察(Insight)等多项能力,致力于打造具备全生命周期管控能力的现代软件工厂。 平台设计充分考虑关键领域行业对安全性、可控性、合规性的极高要求,具备以下核心特征: 国产化适配与私有化部署能力:全面兼容国产操作系统与基础设施,支持灵活部署于内网环境,保障数据主权; 全流程 DevSecOps 管控体系:代码从提交、审核、构建、扫描、部署到发布全流程可视、可追溯、安全可控; 模块化产品结构:各能力模块(如 Code、Team、Repo、Pipe、Scan、Insight等)可灵活组合、渐进集成,适配多样化团队与流程要求; 深度可观测与度量体系:内置研发效能度量与数据洞察引擎,支撑管理者宏观掌控项目态势与交付健康度。 在多个国家级重大项目与关键领域单位落地实践中,Gitee DevSecOps 已成为构建「自主、可控、高效、安全」的软件工程体系的重要基石。

优秀的个人博客,低调大师

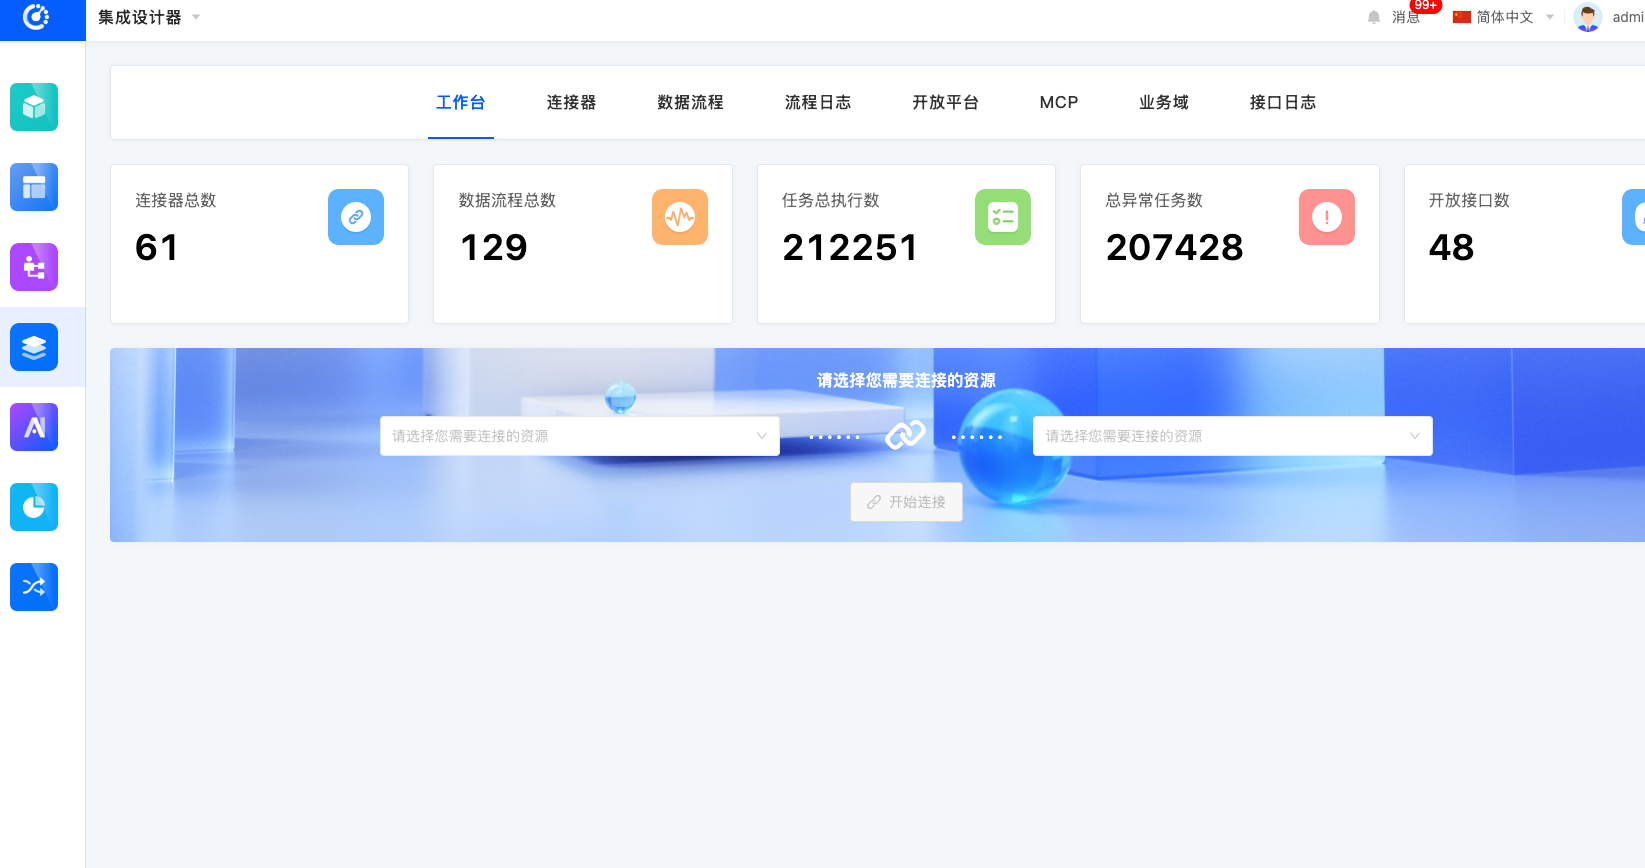
从项目制集成到产品化连接:Oinone iPaaS 快部署、好适配、低成本接全域

价值摘要:快速部署|灵活适配不同系统|低成本连接方案|AI 与各类业务系统无缝对接 DEMO 体验 演示环境 相关视频 ⚡ 直达演示环境 ☕ 账号:admin ☕ 密码:admin 🎬 1. [数式Oinone] #产品化演示# 后端研发与无代码辅助 🎬 2. [数式Oinone] #产品化演示# 前端开发 🎬 3. [数式Oinone] #个性化二开# 后端逻辑 🎬 4. [数式Oinone] #个性化二开# 前端交互 🎬 5. [数式Oinone] #个性化二开# 无代码模式 1. 市场背景与痛点 接口管理失控:IT 白名单维护繁琐、跨系统调用链排查低效、接口分发能力不足。 协同瓶颈:系统数量增长,点对点集成复杂度呈指数级上升,耦合难解。 ESB 限制:中心化路由/编排固化,扩展新范式(事件流、Serverless、AI 工具调用)成本高。 运维不可视:缺乏端到端追踪、拓扑与统一权限策略,重复排障占用大量人力。 2. 目标与设计原则 统一标准:以 OpenAPI/JSON Schema 为契约,标准化接口生命周期与版本治理。 一体化平台:连接器市场 + 编排引擎 + API 管理 + 治理与安全 + 可观测性。 AI Native:从“人写脚本”升级为“人机协同”:自然语言生成功能流、语义映射、异常根因建议。 可扩展架构:规则与架构统一,系统规模扩展时仅线性增加连接器与策略,不增长复杂度。 3. 参考架构 ┌───────────────────────────────────────────┐ │ 开发者门户/运维台 │ │ Dev Portal · Catalog · Mock · Test · Docs │ └───────────────────────────────┬───────────┘ │ ┌────────────────────────────┴─────────────────────────────┐ │ OiPaaS │ │ API & Gateway | Orchestrator | Governance | Observability │ └───────┬───────────────┬───────────────┬───────────────┬───┘ │ │ │ │ ┌──────────▼───────┐ ┌────▼────────┐ ┌─────▼────────┐ ┌───▼────────┐ │ Connector Hub │ │ Flow Engine │ │ Policy/IAM │ │ Telemetry │ │ (ERP/CRM/MES/ │ │ (BPMN/DSL/ │ │ (RBAC/ABAC/ │ │ (OTel/Logs │ │ MQ/Kafka/DB/IM) │ │ Event/Saga)│ │ OAuth2/OIDC)│ │ /Traces) │ └──────────┬───────┘ └────┬────────┘ └─────┬────────┘ └───┬────────┘ │ │ │ │ ┌────▼─────┐ ┌────▼─────┐ ┌────▼────┐ ┌───▼────┐ │ Data/EDA │ │ AI Layer │ │ SecVault │ │ DevOps │ │ (CDC/ESB │ │ (LLM+RAG │ │ Secrets │ │ CI/CD │ │ →Kafka) │ │ /Tools) │ │ & Audit) │ │ │ └──────────┘ └───────────┘ └─────────┘ └────────┘ Connector Hub:标准化协议(HTTP/SOAP/gRPC/MQ/SFTP/JDBC/Kafka 等)与企业应用连接器。 Flow Engine:支持编排(同步/异步)、事件驱动(EDA)、Saga 事务、重试/补偿、死信队列。 API & Gateway:契约治理、路由/限流/熔断、金丝雀发布、环境隔离、多租户。 Policy/IAM:统一权限、细粒度授权(RBAC/ABAC)、mTLS、IP 控制与零信任接入。 Observability:全链路追踪(OTel)、拓扑可视化、SLO/SLA、告警与根因分析。 AI Layer:LLM + 向量检索(RAG),NL→Flow 生成、智能映射、异常洞察、文档和合规模型。 4. 核心能力(以“集成”为中心) 4.1 API 标准化与全生命周期 契约优先(Contract-first):OpenAPI 3.1 + JSON Schema,版本策略(SemVer)、变更审计、Mock/回放。 统一发布面:研发 → 验收 → 灰度 → 生产,API 门户自动生成文档、SDK/测试集合。 4.2 可视化编排与事件驱动 编排:拖拽式/DSL 编排同步与异步流程,支持 Saga/补偿、并发分支、幂等键、超时与重试策略。 事件总线(如 Kafka):主数据变更、订单状态、库存事件标准化,支持 EDA 与流处理。 4.3 治理与安全 统一权限:OAuth2/OIDC、Service Account、细粒度 Scope;IP 白名单 → 身份驱动的零信任。 策略中心:限流、配额、熔断、缓存、数据脱敏、PII 标注、跨境/分级存储策略。 审计与合规:按租户/系统/接口维度出审计报表,密钥与证书轮换、访问轨迹留痕。 4.4 端到端可观测性 拓扑可视化:系统间依赖图谱 + 接口健康态势(吞吐、P50/P95 延迟、错误率、饱和度)。 调用追踪:自动透传 traceparent,跨系统链路一键定位瓶颈与异常段。 运维闭环:金丝雀实验、回滚开关、自动化 Runbook 与 ChatOps。 5. 将 AI 融入集成:从“自动化”到“自智化” 核心思路:把 LLM 变成 OiPaaS 的一等公民,让它既能辅助生成与治理,又能在运行期参与智能决策。 5.1 NL → Flow:自然语言生成集成流程 示例: “当 CRM 创建销售订单时,自动在 ERP 建单并通知 企业 IM 小群;失败重试 3 次,超时 5 秒降级人工审批。” OiPaaS 将自然语言解析为可执行 DSL(人可审阅/修改): flow: sales-order-sync trigger: type: event name: crm.sales_order.created auth: service_account: crm_sync steps: - name: fetch_customer connector: ERP.SAP action: BAPI_CUSTOMER_GETDETAIL input: id: "${event.customer_id}" retry: policy: exponential attempts: 3 backoff_ms: 200 - name: map_payload transform: language: JSONata ai_assist: "将 CRM 订单映射到 ERP 结构,保留税率/币种/税则字段" - name: create_order connector: ERP.SAP action: BAPI_SALESORDER_CREATEFROMDAT2 input_from: map_payload.output idempotency_key: "${event.order_id}" - name: notify_im connector: IM.DingTalk when: "steps.create_order.status == 'SUCCESS'" action: send_markdown input: text: "订单 ${event.order_id} 已同步" on_error: - dead_letter: kafka://dlq.sales-order-sync - notify: im.feishu://ops-alerts 5.2 语义映射与数据对齐 字段语义匹配:LLM + 嵌入向量对齐多系统字段(如 customerId ↔︎ KUNNR),给出可解释的映射建议。 Schema Diff/升级建议:自动分析 API 变更影响面,生成测试用例与回滚策略。 5.3 智能运维与根因分析 异常检测:对延迟/错误率时间序列做异常分段,结合 Trace 语义摘要 → 提示可疑上游/依赖。 问答式排障:在 ChatOps 中提问“昨天 18:00–20:00 订单同步失败率为何升高?”,返回链路对比与配置变更摘要。 策略建议:给出限流/重试/缓存的参数优化建议与模拟结果。 5.4 AI 安全与合规 自动分类与脱敏:基于样例学习识别 PII/财务数据,建议字段级脱敏与存储分级策略。 Prompt & Tooling 治理:模型调用带审计与配额,敏感数据红线与回放检测。 6. 从 ESB 到 OiPaaS:可落地的迁移方法论 Oinone 基于 iPaaS 平台快速替换原有 ESB,实现近 170+ 接口的迁移,并将接口可视化、调用追踪、统一权限纳入日常运维面。 迁移六步走: 盘点与契约化:扫描 ESB 路由与适配器,生成 API 契约与依赖拓扑,冻结变更窗口。 连接器替换:以标准连接器(SOAP/HTTP/MQ/DB 等)替换自研适配器;保留旧端点以双写对拍。 流程编排上收:把 ESB 内部脚本/路由翻译为 Flow(并并行引入事件化拆分)。 数据映射 AI 辅助:语义匹配生成字段映射初稿 → 人审校 → 单元/契约测试自动生成。 灰度与回放:金丝雀发布 + 录制/回放真实流量,逐步提升权重;错误进入 DLQ 并可一键重放。 关停与固化:切换流量至新网关,存档 ESB 工件与运维 Runbook,统一纳入可视化与审计。 工程要点: 幂等键与去重(如 order_id) 超时/重试/熔断策略“模板化” 统一认证(OIDC)替代分散白名单;必要时保留 IP 控制作兜底 合同测试(Contract Test)作为准入门槛 指标门(Error Budget)保障上线节奏 7. 典型一体化集成场景 主数据同步(MDM):客户/物料/供应商跨 CRM/ERP/MES/电商平台的事件化分发。 Order-to-Cash:订单创建 → 信用检查 → 仓配 → 开票 → 商家/用户通知,全链路可观测。 Procure-to-Pay:采购申请 → 比价 → 下单 → 收货 → 对账 → 支付,跨系统对齐与合规审计。 AI Copilot for Ops:值班群内直接问“近 24h 超时前 5 的接口?原因?”,返回链路/配置/变更摘要与建议动作。 知识增强(RAG):把 API 契约、运行手册、告警记录纳入企业向量库,面向开发与运维的语义检索。 8. 运维与可观测性落地 黄金信号:吞吐、延迟(P50/P95)、错误率、资源饱和度。 SLO & Error Budget:以接口/域/系统为单位设定目标与预算,自动化告警与发布节律联动。 拓扑视图:一键定位“谁调用了谁、失败发生在哪一跳、哪个字段映射最易出错”。 回放与演练:定期灾备演练、DLQ 重放、灰度回滚策略标准化。 9. 安全与合规 零信任与最小权限:服务账号、短期令牌、mTLS、细粒度 Scope、按需授权。 数据治理:PII 自动识别、字段脱敏、跨境合规、密钥轮换与全链路审计。 策略模板:不同数据域(财务/人事/交易)绑定预置策略与审批流。 策略示例: policy: api: /erp/orders auth: oidc scopes: ["orders.write"] mtls: required rate_limit: "200r/s" allow: - principal: svc://crm-sync data_masking: fields: ["buyer_phone", "id_number"] mode: hash 10. 价值衡量与业务影响 集成效率:新系统接入/新接口上线时长下降,复用标准化连接器与映射模板。 稳定性:可观测性增强,排障从小时级降至分钟级(依赖具体场景);DLQ/回放降低不可恢复错误。 治理透明度:接口运行态势、配额与权限统一治理,合规审计“可提可证”。 可扩展性:在统一规则/架构下持续演进,系统增长不带来复杂度失控。 总结 通过 Oinone iPaaS,企业可以在 统一标准、统一治理、统一观测 的前提下,完成从 ESB 到 “集成 + AI” 一体化平台 的跃迁: 用 契约与事件 把复杂度收敛; 用 AI 提升设计、映射、测试、运维的自动化与智能化程度; 用 统一的规则和架构 实现持续演进与规模化协同。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。


用户登录
用户注册