首页 文章 精选 留言 我的

精选列表

搜索[磐石100],共10000篇文章
优秀的个人博客,低调大师

2026创新药出海报告:小核酸、TCE及口服VEGF策略|附100+报告、数据合集下载

在此对 Qing Li 对本文所作的贡献表示诚挚感谢,她在上海财经大学完成了应用统计专业的硕士学位,专注生物医药数据挖掘领域。擅长R、Python、SAS等语言。曾工作于辉瑞(中国)担任clinical programmer,熟练使用SAS软件对临床数据的提取、整理、分析和报告,在医药、生物科技等多个行业有丰富的项目经验。

优秀的个人博客,低调大师

【AI 智能运维平台】本周更新:支持 IP 管理/机房机柜管理,新内置 100+ SNMP 监控模版

Blueking Lite 是一个AI First的轻量版运维产品,具有部署资源要求低、使用成本低、渐进式体验等特点,为运维管理员提供日常运维中的必备工具。 📢 【平台 · 本周更新速递】 🧩 作业管理 • 优化首页展示内容,提升作业入口信息呈现效率 🗂 CMDB • 新增机房机柜视图,支持机柜布局与 U 位利用率展示 • 新增 IP 地址管理(IPAM)能力,支持网段规划、IP 自动发现扫描与自动对账冲突管理 • 扩充配置采集对象,新增华为存储、MinIO、InfluxDB 等采集能力 📊 监控中心 • 新增 117 个 SNMP 监控模板,覆盖多类网络设备品牌与型号 • 新增 HAProxy 监控能力,完善负载均衡场景监控覆盖 • 支持批量配置告警策略模板,提升监控策略配置效率 📄 日志中心 • 强化日志告警策略配置体验,支持告警预览,并支持在告警名称中引用变量 🚨 告警中心 • 新增告警自动化处置能力,可按规则自动触发作业并记录执行结果 • 新增告警丰富(Enrichment)能力,支持基于 CMDB 资源等信息自动补充告警上下文 📈 运营分析 • 内置告警分析大屏,帮助快速掌握告警趋势与处置情况 • 新增网络拓扑组件,支持在分析视图中呈现网络关系 • 分析视图支持接入系统管理操作日志 🤖 OpsPilot • 工作台新增 NATS 触发节点,支持由告警中心触发 AI 工作流

优秀的个人博客,低调大师

AXUI 发布万能网页模版,包含 100+ 设计精美的模块,复制可用,适合展示型网站

模板简介 基于AXUI开发的前端万能网页模版,包含了list列表、banner通栏、form表单、accordion折叠菜单、tab切换菜单、aside侧边板块、card卡片图文、map地图板块、marquee跑马灯板块、stats数字统计板块、text正文板块等常用模版。 模板特点 基于AXUI前端框架 基于HTML5、CSS3和ES6标准开发 CSS和JS的代码量极少 模版所见所得,复制粘贴即可 涵盖常见的模板模块 适合展示型网站 自适应多终端,包括手机、普通平板、高清平板、手提电脑和桌面电脑 获取资源 用户可登录官网“资源”栏目获取,https://www.axui.cn  #网站模板 #前端开发 #网页设计 #前端框架 #html5 #JavaScript #typescript #ui设计 #ux设计

优秀的个人博客,低调大师

用 Vue 全家桶纯手工搓了一个开源版「抖音」,高仿度接近 100%

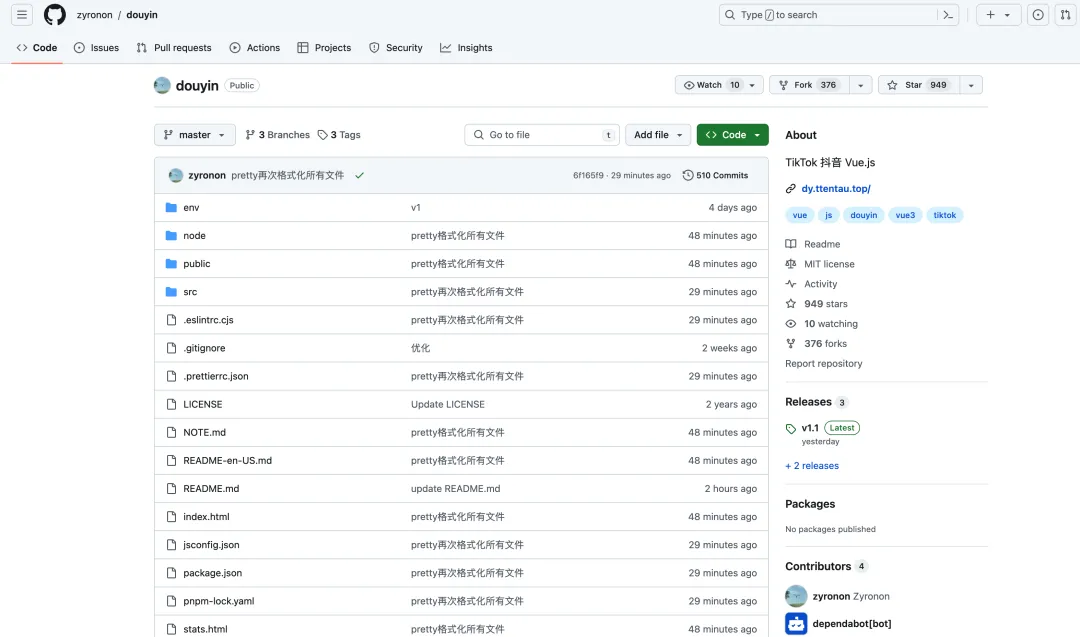
douyin是一个模仿抖音的移动端短视频开源项目,它基于Vue、Vite实现。使用了最新的 Vue 全家桶技术栈,接口数据通过axios-mock-adapter模拟。 https://github.com/zyronon/douyin 效果截图 运行项目 本项目是基于Vue开发的,需要node环境来运行。 安装NodeJS,参考官方文档 安装pnpm包管理工具,运行npm install -g pnpm来安装 使用git clone https://github.com/zyronon/douyin.git下载项目到本地 进入项目目录cd douyin,在项目根目录下,运行pnpm install来下载依赖。 执行pnpm dev来启动项目,项目默认地址为http://localhost:3000 在浏览器中打开http://localhost:3000来访问项目。Chrome切换成手机模式快捷键,先按F12调出控制台,再按Ctrl+Shift+M(设备仿真模拟) 在线访问 Vercel:http://dy.ttentau.top(国内推荐访问这个) Netlify:https://douyins.netlify.app(需要翻墙) 注意:PC浏览器请用手机模式访问。先按F12调出控制台,再按Ctrl+Shift+M切换到手机模式 注意:手机请用Via 浏览器或者 Chrome 浏览器预览。其它浏览器会强制将视频全屏,导致样式失效 根据仓库的 commit 记录,作者早在 6 年前就已经启动了这个项目,坚持到现在仍未放弃,并且无私地开源了出来。真乃我辈 LSP 楷模! 作者GitHub 账号:zyronon (https://github.com/zyronon)

优秀的个人博客,低调大师

攻击者声称入侵 100 万台设备,Kaseya CEO 谈勒索软件事件:实在糟糕透顶

北京时间 7 月 7 日早间消息,据报道,就在勒索软件团伙攻击了美国管理软件开发商 Kaseya 的数百个企业客户后,该公司披露了一段视频,介绍了周末发生的这起影响广泛的事件。 Kaseya CEO 弗雷德・沃考拉(Fred Vocola)在视频中详细阐述了此次事件的影响,并披露他们准备采取的后续措施。 “实在是糟糕透顶。”他在视频中指出,类似于这样的勒索软件攻击已经成为科技行业的阴暗角落,“我们都必须后退一步,认识到这就是我们生活的世界。” 根据该公司的估计,大约有 50 个 Kaseya 客户受到此次攻击的直接影响。但他们的很多客户都是托管服务提供商,专门为其他企业提供 IT 服务,所以沃考拉表示,实际受到影响的企业大约达到 800 至 1500 家。 此次勒索软件攻击由一个名为 REvil 的网络犯罪团伙发起,受影响的客户使用了 Kaseya 的 VSA 远程监控和管理产品。攻击者对受害者的所有数据进行加密,导致其电脑无法使用。 REvil 似乎利用了 Kaseya 的一个漏洞,而荷兰漏洞披露研究所之前已经发现该漏洞,并在研究解决方案。Kaseya VSA 用户在遭受攻击后始终处于离线状态。 REvil 通过暗网上的官方博客要求受害者通过比特币支付 7000 万美元赎金,才能公开披露解密密钥。 “这只是一桩买卖。我们根本不在乎你们和你们的交易,我们只想得到利益。”REvil 写道,“如果你们不跟我们的服务合作,对我们来说根本没关系。但你们会失去时间和数据…… 实际上,时间比金钱宝贵得多。” Kaseya 目前正在着手为客户开发补丁,帮助其重新上线。该公司还提到,他们与美国联邦调查局(FBI)和网络安全与基础设施安全局(CISA)进行了会面,沟通了如何在恢复客户的服务访问渠道之前,通过其他措施加强网络安全。 Kaseya 还提供了一款漏洞探测工具,自周五以来已经有 2000 个客户下载了这款工具。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册