首页 文章 精选 留言 我的

精选列表

搜索[开源周],共10000篇文章
优秀的个人博客,低调大师

这儿有一份开工福利 —— 开工第一周,技术不能丢!

你还老老实实地宅在家,囤肉呢? 肉要悄悄长,技术不能丢,快收下这份开工福利 ↓↓ 活动时间 2020年2月3日——2020年2月9日,嗨购7x24小时! 一. 1次打包,3大专栏 活动详情: 活动期间,订阅组合专栏者,99元一次打包学习。 老用户可享受补差价福利。 组合专栏: 《IT人必备的主流技术》《从虚拟化到容器云的实战之路》《由点及面学Linux》《一线DBA的进阶指南》《从零到 一 搞定Python》《网络工程师的看家本领》《新时代网工高薪必备技能》《大牛带你解决运维典型难题》 二. 2人成团,全场可拼 活动详情: 51CTO订阅专栏,全场拼团价,2人成团>>>拼团入口 原价51元,拼团只要39元。 更多福利 ? ①生成分享海报>>>https://blog.51cto.com/distribution/summary②邀请朋友拼团,可得现金 三. 进读者群,天降福利 活动详情: 活动期间,51CTO订阅专栏读者群内,将每天不定时发放随机福利。(参与用户至少曾经订阅过一个专栏) 福利有啥? ①15元专栏专属优惠券②博文上首页增粉(仅要求原创,至少2000字,不含广告) 进群流程? 扫码回复小助手【进群】

优秀的个人博客,低调大师

双创周 | 阿里云携房企在蓉将建设100个智能社区

近期,成都兴城人居集团和阿里云达成全面合作,双方将基于阿里云数据中台、阿里云IoT智能人居物联网平台,共同打造“智慧人居平台”,构建智慧社区、未来酒店、智慧康养等新兴智能城市生态。 “智慧人居平台”将如何让我们的生活变得更美好呢? 首先,你将可用声音控制电视、灯光、空调、电器,伴随使用的时间的增长,房子还会智能学习主人的生活习惯变得“能听会看”,可以认识主人、陪伴主人、照顾主人。 其次,小区将成为一个认识你的朋友,自动为我们开门,保护安全,手机上就可以缴纳物业费、停车费,发布报修、投诉、家政等信息。 最后,房产由于科技将会产生额外升值。食材会自动送到家甚至不再需要冰箱,健康小屋让医生就在身边,白天上班家中老人和小孩的情况也可以实时掌握。 未来五年内,兴城人居将与阿里云一起,完善建设旗下100多个智能社区,为100万以上用户提供更便捷、更贴心

优秀的个人博客,低调大师

自学python一周,看我如何用python实现黑客帝国字母雨

前言 黑客帝国,我想就不用多说了吧,大家都知道,其中的字母雨特效是不是非常炫酷;不要羡慕,我们也能做出来。 随着python火热起来,这一切将变得简单,轻轻松松几十行代码就能实现字母雨效果,首先我给大家来展示一下运行出来的效果图: 是不是非常炫酷?不要羡慕,我教你们如何用python代码来实现: 小编给大家推荐一个学习氛围超好的地方,python交流企鹅裙:【611+530+101】适合在校大学生,小白,想转行,想通过这个找工作的加入。裙里有大量学习资料,有大神解答交流问题,每晚都有免费的直播课程 好了,话不多说,接下来就是直接上代码了实现特效代码: 结语:小编在这里提醒大家一句,不管你是做什么的,只要是编程,只要是一名优秀的程序员,那么一定要多撸代码,多练,一定要多练;撸着撸着,你自然就会了

优秀的个人博客,低调大师

马哥2016全新Linux+Python高端运维班第四周作业

1、复制/etc/skel目录为/home/tuser1,要求/home/tuser1及其内部文件的属组和其它用户均没有任何访问权限。 2、编辑/etc/group文件,添加组hadoop。 #echo"hadoop:x:1003:">>/etc/group 3、手动编辑/etc/passwd文件新增一行,添加用户hadoop,其基本组ID为hadoop组的id号;其家目录为/home/hadoop。 #echo"hadoop:x:1003:1003:hadoop:/home/hadoop:/bin/bash">>/etc/passwd 4、复制/etc/skel目录为/home/hadoop,要求修改hadoop目录的属组和其它用户没有任何访问权限。 5、修改/home/hadoop目录及其内部所有文件的属主为hadoop,属组为hadoop。 6、显示/proc/meminfo文件中以大写或小写S开头的行;用两种方式; #grep-i‘^s‘/proc/meminfo #grep‘^[Ss]‘/proc/meminfo 7、显示/etc/passw d文件中其默认shell为非/sbin/nologin的用户; 8、显示/etc/passwd文件中其默认shell为/bin/bash的用户; # grep ‘/bin/bash‘ /etc/passwd | cut -d: -f1 9、找出/etc/passwd文件中的一位数或两位数; # grep -o ‘\b[0-9]\{1,2\}\b‘ /etc/passwd 10、显示/boot/grub/grub.conf中以至少一个空白字符开头的行; #egrep‘^[[:space:]]+‘/boot/grub/grub.conf 11、显示/etc/rc.d/rc.sysinit文件中以#开头,后面跟至少一个空白字符,而后又有至少一个非空白字符的行; #egrep‘^#[[:space:]]+[^[:space:]]+‘/etc/rc.d/rc.sysinit 12、打出netstat -tan命令执行结果中以‘LISTEN’,后或跟空白字符结尾的行; #netstat-tan|egrep‘LISTEN[[:space:]]*$‘ 13、添加用户bash, testbash, basher, nologin (此用户的shell为/sbin/nologin),而后找出当前系统上其用户名和默认shell相同的用户的信息; # useradd bash && useradd testbash && useradd basher && useradd -s /sbin/nologin nologin awk -F‘[:/]‘ ‘$1==$NF{print $0}‘ /etc/passwd 本文转自xinrenbaodao 51CTO博客,原文链接http://blog.51cto.com/11832904/1844068:,如需转载请自行联系原作者

优秀的个人博客,低调大师

10月第3周安全回顾:恶意软件肆虐 Web安全重点关注

本文同时发布在: [url]http://netsecurity.51cto.com/art/200810/94116.htm[/url] 安全业界呈现平静下暗流涌动的态势:安全业界在互联网Botnet之战中取得里程碑式的胜利,然而用户也不能因此松一口气,针对用户移动设备的攻击浪潮正蓄势待发。另外,最近一段时间第三方机构的测评和研究结果表明,目前安全产品和技术的发展开始出现落后于攻击技术发展的苗头;当然也并不是所有的新闻都是令人沮丧的,本周安全产品和市场方面也有些值得关注的积极消息。 本周(081013至081019)安全要闻回顾 本周的信息安全威胁程度提升为中,请朋友们及时更新系统和安全软件,并在浏览网站及网络活动时保持安全的使用习惯。 在本期回顾的最后,笔者同样精选了2个值得读者一看的推荐阅读文章。 恶意软件:Storm Botnet活动趋于停止;卡巴斯基称操作系统仍不安全;关注指数:中 如果问起互联网上最为著名的僵尸网络是谁,估计大部分安全厂商都会回答是Storm 僵尸网络——在2006至2008年度,这个名为风暴的僵尸网络曾在互联网上疯狂肆虐,并一度感染了超过百万的联网计算机,而每到重要节日或出现什么重大的事件之时,互联网电子邮件系统中也总是充斥着由Storm僵尸网络发出的夹带有恶意软件或指向恶意网站链接的电子邮件,Storm僵尸网络还创造了多个第一,如变种速度最快、影响范围最广等。安全业界也没有坐视Storm僵尸网络对用户的严重威胁,针对僵尸网络的传播机理研究及防御技术、反垃圾邮件技术、主动防御技术等都有了长足的发展,并最终在Storm僵尸网络出现两年之后取得里程碑式的胜利。根据10月13日darkreading.com的报道,来自多个安全厂商的研究人员证实,在整个9月份,Storm僵尸网络基本趋于停止。 当然,一个月的安静并不能说明Storm僵尸网络已经真正从互联网历史上消失,同时目前互联网上的垃圾流量也没有因为Storm僵尸网络活动的停止而降低,更严重的是,一个名为Kraken的新僵尸网络开始逐渐取代Storm僵尸网络的位置,这一切都说明,安全业界在打击互联网上流行的僵尸网络等恶意软件的征途上还有很长的路要走。显然不少安全厂商也认识到这一点,根据10月17日ITnews.com.au的报道,反病毒厂商卡巴斯基的CEO在本周访问澳大利亚时,接受媒体采访称,因为本身的设计缺陷,目前的操作系统不可能做到足够意义上的安全,即使是被认为比较安全的操作系统Linux和Mac OS,也同样无法摆脱恶意软件的阴影。能够称为安全操作系统的产品应该在设计中就加入多种安全控制措施,严格控制权限,并拒绝所有未经数字签名和认证的代码执行,实际上,这样的操作系统可能只能应用于国防航空等极少数领域。 而用户也是让操作系统变得不安全的重要原因,例如Windows Vista中最重要的安全措施用户账户控制UAC,很多用户也因为觉得麻烦而关闭,从而使得Vista的安全等级下降到与Windows XP同一层次。Linux和Mac OS的安全情况也不容乐观,用户经常会忽略Linux系统的频繁升级,针对Mac OS的恶意软件数量在最近一段时间也有较为明显的增加。笔者建议,即使用户使用的是较为安全的操作系统,也不能过分依赖操作系统本身的安全性,有条件的话最好使用第三方厂商提供的安全软件,安全的使用习惯也同样重要。 安全报告:反病毒软件的效能正在下降;安全技术的发展落后于攻击技术;关注指数:高 大部分的用户都认为,使用了最新的反病毒和防火墙软件就可以保证自己的机器不受威胁,在互联网上的所有行为都能得到有效保护,事实真的如此吗? 根据10月15日darkreading.com的消息,安全厂商Secunia本周进行的一个研究显示,在目前互联网各种威胁广泛扩散的情况下,反病毒软件的效能正在显著下降。Secunia研究准备了互联网上能够找到的300个漏洞利用程序,并使用12个市场上最畅销的反病毒软件对这些样本进行检测,然而结果出人意料,Symantec的产品取得了最好的检测成绩,检出的数量比排名第二的产品多了差不多10倍,但是Symantec的产品也仅仅检出了300个漏洞利用程序中的64个。 显然,反病毒厂商需要加强对自己产品对恶意代码的检测能力,而不能只关注于对病毒木马等恶意软件的查杀上——尤其是在国内的互联网环境下,因为盗版Windows占据主要地位,为了避免WGA问题用户普遍关闭了自动更新,这使得反病毒软件防御各种漏洞攻击特别是来自网页的漏洞利用攻击的能力对用户来说尤为重要,当然反病毒软件中增加漏洞检测和修补功能,也能在很大程度上弥补对漏洞利用程序检测不力的问题。不幸的是,安全技术落后于攻击技术的现象不单在反病毒软件的领域有所表现,根据10月16日ITnews.com.au的新闻,美国佐治亚技术信息安全中心(GTISC)最近发布的一期安全报告称,尽管在2008年安全业界在协助和技术发展上取得了不小的成就,然而仍远远落后于黑客社群对攻击技术的发展速度,尤其在无线、僵尸网络、Web 2.0攻击和电信技术方面,黑客社群目前已经推出的技术明显超过了安全业界的现有技术。 笔者在这点上是认同该报告的,目前安全厂商和用户之间的交流程度确实有所欠缺,许多攻击技术在出现很长时间后,主流的安全厂商也没有为用户提供相应的应对方案,安全厂商之间的协作也存在较大问题,安全技术研究的成果要转化成对应的产品也不容易。 威胁趋势:研究专家警告交通卡风险;移动设备攻击技术快速发展;关注指数:高 相信很多朋友还记得在安全回顾专栏中曾经介绍过的英国和荷兰安全研究人员破解交通卡和门禁系统的新闻,荷兰研究人员再次成功的对常见的交通卡上实施破解。根据10月11日theglobemail.com的消息,来自荷兰Radboud大学的研究人员通过一个特殊的读卡器,将加拿大公交系统使用的交通卡上的个人信息读出,然后写入一张空白卡中,从而获得一张能够在公交系统正常使用的克隆卡。尽管加拿大运输部门迅速在媒体上驳斥了荷兰研究人员的研究结论,并表示加拿大运输部门还增加了额外的保护措施来保证交通卡使用的安全,但实际上,公交卡克隆只是最简单的攻击方法,黑客还有可能直接破解公交卡上的加密信息,从而对公交卡的数据进行任意改写,黑客还可能把针对公交卡的攻击与身份识别信息的窃取攻击相结合,进一步的威胁公交系统的运营安全。目前国内大中城市已经开始普遍使用公交卡来代替传统的票务系统,尽管目前没有关于公交卡攻击的相关新闻,但公交系统和相关安全厂商不应忽视这个新的威胁趋势。 最近两年逐渐被安全业界注意的移动计算设备安全领域,本周也有不少值得关注的消息,随着移动设备硬件机能和操作系统技术的快速发展,以及便携性和连接能力的增强,许多原来只对PC有效的攻击手段也将能在移动计算设备上实施。根据GTISC的最新一期报告,在2009年黑客对移动计算设备的攻击将发展到一个新的高度,而最有可能出现的攻击手段包括基于移动计算设备的僵尸网络,个人信息攻击、VoIP攻击等。笔者认为,随着我国3G网络建设的逐步铺开,高速互联时代也越来越近,上述的移动设备威胁趋势不再是遥不可及的设想,但目前国内用户对移动计算设备安全的相关意识和技能都很薄弱,需要国内媒体和安全厂商在该领域投入更多关注。 Web安全:Google再次充当黑客帮凶;关注指数:高 本周Google也再次登上了安全回顾的Web安全分类。根据10月13日eWeek.com的报道,知名Web安全专家Aviv Raff 在其博客上称,Google应用程序存在的缺陷很容易使Google成为黑客攻击用户的帮凶。另一位研究人员Adrian Pastor也在GNUcitizen.org上发表了Google应用程序漏洞的演示代码,代码运行结果显示,黑客可以构建一个虚假的登录页面,并在浏览器的地址栏显示Google应用的合法地址,从而骗取用户的敏感信息。最近与Google攻击研究有所增加,尤其是如何将Google和Web 2.0应用攻击结合起来逐渐成为许多黑客社群的研究对象,安全业界和Google自己应该对这个趋势加以关注。 推荐阅读: 1) Microsoft即将推出攻击预报;推荐指数:中 Microsoft将在每月的例行补丁升级前向用户提供名为 漏洞利用可能性索引 的新公告服务,该服务主要按照新漏洞被黑客利用及方法的不同进行分类,用户可以根据该服务提供的信息,决定补丁更新的优先度和进行风险评估。有兴趣了解该服务细节和运作情况的朋友可以在下面的链接中找到更进一步的信息。 请参考: [url]http://www.computerworld.com/action/article.do?command=viewArticleBasi[/url] &articleId=9117018&intsrc=hm_list&f_src=darkreading_section_318_320 2) 关于美国关键通信设施安全性的问答;推荐指数:高 Net-security.org在10月14日对DNSstuff.com CTO Paul Paris进行了关于美国关键通讯设施安全性的专题采访,其中谈到了相当多无线、有线和互联网通信安全的问题和基础知识,适合有一定技术背景的通信、IT行业朋友阅读。有兴趣的朋友可以在下面的链接中找到该文章: [url]http://www.net-security.org/article.php?id=1182&MENU&f_src=darkreading_section_318_320[/url] 本文转自J0ker51CTO博客,原文链接:http://blog.51cto.com/J0ker/107506,如需转载请自行联系原作者

优秀的个人博客,低调大师

马哥2016全新Linux+Python高端运维班第三周作业

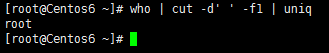
1、列出当前系统上所有已经登录的用户的用户名,注意:同一个用户登录多次,则只显示一次即可。 w命令用于显示已经登录系统的用户的名称,以及他们正在做的事。该命令所使用的信息来源于/var/run/utmp文件。w命令输出的信息包括: 用户名称 用户的机器名称或tty号 远程主机地址 用户登录系统的时间 空闲时间(作用不大) 附加到tty(终端)的进程所用的时间(JCPU时间) 当前进程所用时间(PCPU时间) 用户当前正在使用的命令 w命令还可以使用以下选项 -h忽略头文件信息 -u显示结果的加载时间 -s不显示JCPU, PCPU, 登录时间 2、取出最后登录到当前系统的用户的相关信息。 3、取出当前系统上被用户当作其默认shell的最多的那个shell。 4、将/etc/passw d 中的第三个字段数值最大的后10个用户的信息全部改为大写后保存至/tmp/maxusers.txt文件中。 #sort-t:-k3-n-r/etc/passwd|head-10|tr'a-z''A-Z'|tee/tmp/maxuser.txt 5、取出当前主机的IP地址,提示:对ifconfig命令的结果进行切分。 #ifconfig|grep'inet\b'|awk'{print$2}'|cut-d:-f2 6、列出/etc目录下所有以.conf结尾的文件的文件名,并将其名字转换为大写后保存至/tmp/etc.conf文件中。 #ls/etc/*.conf|tr'a-z''A-Z'|tee/tmp/etc.conf 7、显示/var目录下一级子目录或文件的总个数。 #ls/var/|wc-l 8、取出/etc/group文件中第三个字段数值最小的10个组的名字。 #sort-t:-k3-n/etc/group|head-10|cut-d:-f1 9、将/etc/fstab和/etc/issue文件的内容合并为同一个内容后保存至/tmp/etc.test文件中。 #cat/etc/{fstab,issue}|tee/tmp/etc.test 10、请总结描述用户和组管理类命令的使用方法并完成以下练习: Linux用户的组相关的配置文件有4个: /etc/passwd:保存用户及其属性信息 各字段的含义root:x:0:0:root:/root:/bin/bash用户名:密码点位符:UID:GID:注释信息:家目录:用户默认shell /etc/group:组及其属性信息 各字段的含义:root:x:0:root 组名:组密码点位符:GID:以逗号分隔的属于此组的用户列表 /etc/shadow:用户密码及其相关属性 各字段的含义:root:$1$mq0Q9ij0$Mjtq5caVkiBPd5PVBFLNp0:16521:0:99999:7::: 用户名:加密了的密码:最近一次更改密码的日期:密码的最小使用期限:最大密码使用期限:密码禁用期:账户过期日期:保留字段; /etc/gshadow:组密码及其相关属性; 用户和组相关的管理命令: 1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 useradd :创建用户 -u:指定UID -g:指定GID -c:用户的注释信息 -d:指定用户的家目录 -s:指定用户的默认shell程序 -G:指定用户的附加组 -r:创建系统用户 groupadd:创建组 -g:指明GID -r:创建系统组 usermod :用户属性修改 -u:新UID -g:新GID -G:新附加组,原来的附加组会被覆盖;若保留原有,则要同时使用-a选项,表示append -s:新的默认shell -c:新的注释信息 -d:新的家目录;原有家目录中的文件不会同时移动至新的家目录,若要移动,则同时使用-m选项 -l:新的名字 -L:锁定指定用户 -U:解锁指定用户 passwd :更改密码 --stdin:可不通过交互方式更改密码 userdel:删除用户 -r:删除用户家目录 groupmod:组属性修改 -n:新的组名 -g:新的GID groupdel:组删除 gpasswd:组密码 -auser:将user添加至指定组 -duser:删除用户user的以当前组为组名的附加组 -Auser1,user2,...:设置有管理权限的用户列表 (1)、创建组distro,其GID为2016; #groupadd-g2016distro (2)、创建用户mandriva, 其ID号为1005;基本组为distro; 1 #useradd-u1005-gdistromandriva (3)、创建用户mageia,其ID号为1100,家目录为/home/linux; #useradd-u1100-d/home/linuxmageia (4)、给用户mageia添加密码,密码为mageedu; #echomageedu|passwd--stdinmageia (5)、删除mandriva,但保留其家目录; #userdelmandriva (6)、创建用户slackware,其ID号为2002,基本组为distro,附加组peguin; (7)、修改slackware的默认shell为/bin/tcsh; #usermod-s/bin/tcshslackware (8)、为用户slackware新增附加组admins; (9)、为slackware添加密码,且要求密码最短使用期限为3天,最长为180天,警告为3天; #echoslack123|passwd-n3-x180-w3--stdinslackware (10)、添加用户openstack,其ID号为3003, 基本组为clouds,附加组为peguin和nova; (11)、添加系统用户mysql,要求其shell为/sbin/nologin; (12)、使用echo命令,非交互式为openstack添加密码。 # echo 123456 | passwd --stdin openstack 本文转自xinrenbaodao 51CTO博客,原文链接:http://blog.51cto.com/11832904/1840778,如需转载请自行联系原作者

优秀的个人博客,低调大师

罗宾斯上任一周年!思科发生了哪些变化

2015年7月26日,查克·罗宾斯(Chuck Robbins)正式接替掌舵公司20年的约翰·钱伯斯(John Chambers),成为思科公司的新CEO,如今一年时间过去了,思科在罗宾斯的领导下发生了哪些变化呢?来看国外媒体(businessinsider)对罗宾斯的采访。 改变从收购开始! 思科在过去一年进行了15次收购,主要集中在云、安全、物联网和数据分析等领域,以布局未来。罗宾斯首先谈到的就是今年2月份以14亿美元的现金与股权奖励收购物联网公司Jasper,这是思科2013年以来规模最大的一笔收购。据悉,其将承载3100万连接的设备,并在一个月增加100万个;与此同时,5000多个企业已经编写了与之相关的APP,同时每月增加120个新客户。 思科CEO查克·罗宾斯 思科预计,到2020年将有500亿设备联网,从目前来看,这一预计并不夸张,因为在2016年1季度,新联网的汽车比手机还多,同时还有百万台电梯接入网络,以解决以往监测难、维护难等问题。而在这背后,需要的正是思科的路由器和云服务。 为此,思科推出了更多的网络设备新品、云和SaaS服务、分析平台、以及机器学习应用程序等,以保护网络安全和数据安全。罗宾斯强调,助力物联网、机器学习、网络和数据安全等,不仅是思科的机遇,更是思科的责任。 不断被问与SDN相关的问题 过去两年,网络世界中软件定义网络SDN成为新的主角,并被认为将颠覆现有的网络格局。对此,罗宾斯指出,在过去的2-3年,我们的产品依然保持了较高的毛利率。同时在软件是否会替代硬件的问题上,他补充谈到,如今互联网上巨大的流量,必须需要高性能设备的支撑,只靠软件是不行的。 此外,对于互联网企业选择自己打造通用的网络设备,并以此降低成本投入,罗宾斯表示,思科也正在与他们合作,帮助他们构建面向未来的自动化网络。 最后在团队建设方面,罗宾斯认为他们正在构建最适合思科发展的团队! ====================================分割线================================ 本文转自d1net(转载)

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册