首页 文章 精选 留言 我的

精选列表

搜索[最大转化投放],共10000篇文章
优秀的个人博客,低调大师

政府部门和金融行业已成网络攻击的最大目标

新的研究表明,2016年针对全球政府部门的网络攻击与2015年相比翻了一番,从所有网络安全攻击的7%上升到14%。针对金融部门的网络攻击也从2015年的3%大幅上升到2016年的14%。制造业以13%的份额排在第三位,而在2015年行业网络安全攻击名单高居榜首的零售行业则下降到第四位(11%)。 这些数据来自于Dimension Data公司的“NTT Security 2017全球威胁情报报告”的执行指南,这个指南是从NTT 安全公司以及其他NTT的运营公司(包括Dimension Data)收集的数据汇总,来自五大洲10,000个客户端的网络,3.5万亿个安全日志,62亿次袭击企图。 这份报告指出了一些可能对全球政府部门构成网络安全攻击目标的全球地缘政治事件。这些包括以下内容: •美国总统大选 •美国新一届政府对朝鲜采取更积极的立场 •美国和欧盟对俄罗斯的经济制裁 •俄罗斯国家持续针对西方目标的网络行动 •中东对西方对叙利亚的干预越来越消极 Dimension Data集团首席执行官Matthew Gyde表示:“世界各国政府不断受到竞争对手,恐怖组织,黑客,以及网络犯罪分子发起的复杂攻击的威胁。这是因为政府机构拥有大量的敏感信息,这些信息从人事记录,预算数据和敏感信息到情报调查结果。此外,今年人们还看到很多涉及内部威胁的事件。” Gyde表示,对于金融服务行业来说,其遭遇持续袭击并不奇怪。 “这些组织拥有大量的数字资产和敏感的客户数据。通过访问他们的信息,网络犯罪分子可以通过地下经济中的个人身份信息和信用卡数据获利。“ 这个报告的其他重点包括: •所有网络攻击中有33%来自美国的IP地址,其次是英国(占4%)和中国(占3%)。美国占据全球云计算托管基础设施的主要地位。威胁者经常利用公共云来组织攻击,因为公共云基础架构的成本很低,并具备一定的稳定性。 •物联网(IoT)和操作技术(OT)设备必须被视为潜在的来源和攻击目标。在2016年检测到的物联网攻击中,约66%的人正在尝试发现特定的设备,如特定型号的摄像机,3%的人正在寻求攻击网络服务器或其他类型的服务器,而2%的人正在尝试攻击数据库。 •数字业务面临的顶级网络安全威胁是网络钓鱼,社会工程和勒索病毒;商业电子邮件妥协; 物联网和分布式拒绝服务(DDoS)攻击;并针对最终用户进行攻击。 本文转自d1net(原创)

优秀的个人博客,低调大师

黑莓证实裁员约200人 黑莓10和设备部门影响最大

北京时间2月6日消息,据《财富》网站报道,科技网站MobileSyrup刊文称,黑莓在公司总部裁减了35%的员工,并在位于美国佛罗里达州Sunrise的分部裁减了75名员工。 据悉,黑莓总部裁员将影响近1000名员工,其中大多数来自黑莓10和设备部门。 但黑莓代表在一份声明中称实际裁员数量要少得多,“随着黑莓继续实施复兴计划,我们将专注于提高全球团队的工作效率。这意味着在实现所有部门盈利目标的同时,我们将发现捕捉新商机的途径。因此,我们在加拿大和美国裁减了约200名员工。它也意味着我们将在有增长潜力的业务领域积极招聘人才”。 黑莓手机业务正在过渡为谷歌Android操作系统,放弃自家黑莓10。黑莓首席执行官程守宗(John Chen)曾多次表示公司将继续支持黑莓10,但今天的裁员消息表明黑莓10已经“时日不多”了。 黑莓去年11月份发布了首款Android智能手机Priv。Priv配有滑动式键盘。程守宗在今年国际消费电子展上表示,黑莓今年将主推Android手机,并承诺今年将推出1、2款Android手机。 程守宗的目标是今年使设备业务扭亏为盈,在本财季实现盈亏平衡。实现这一目标的一个途径是降低成本。 本文转自d1net(转载)

优秀的个人博客,低调大师

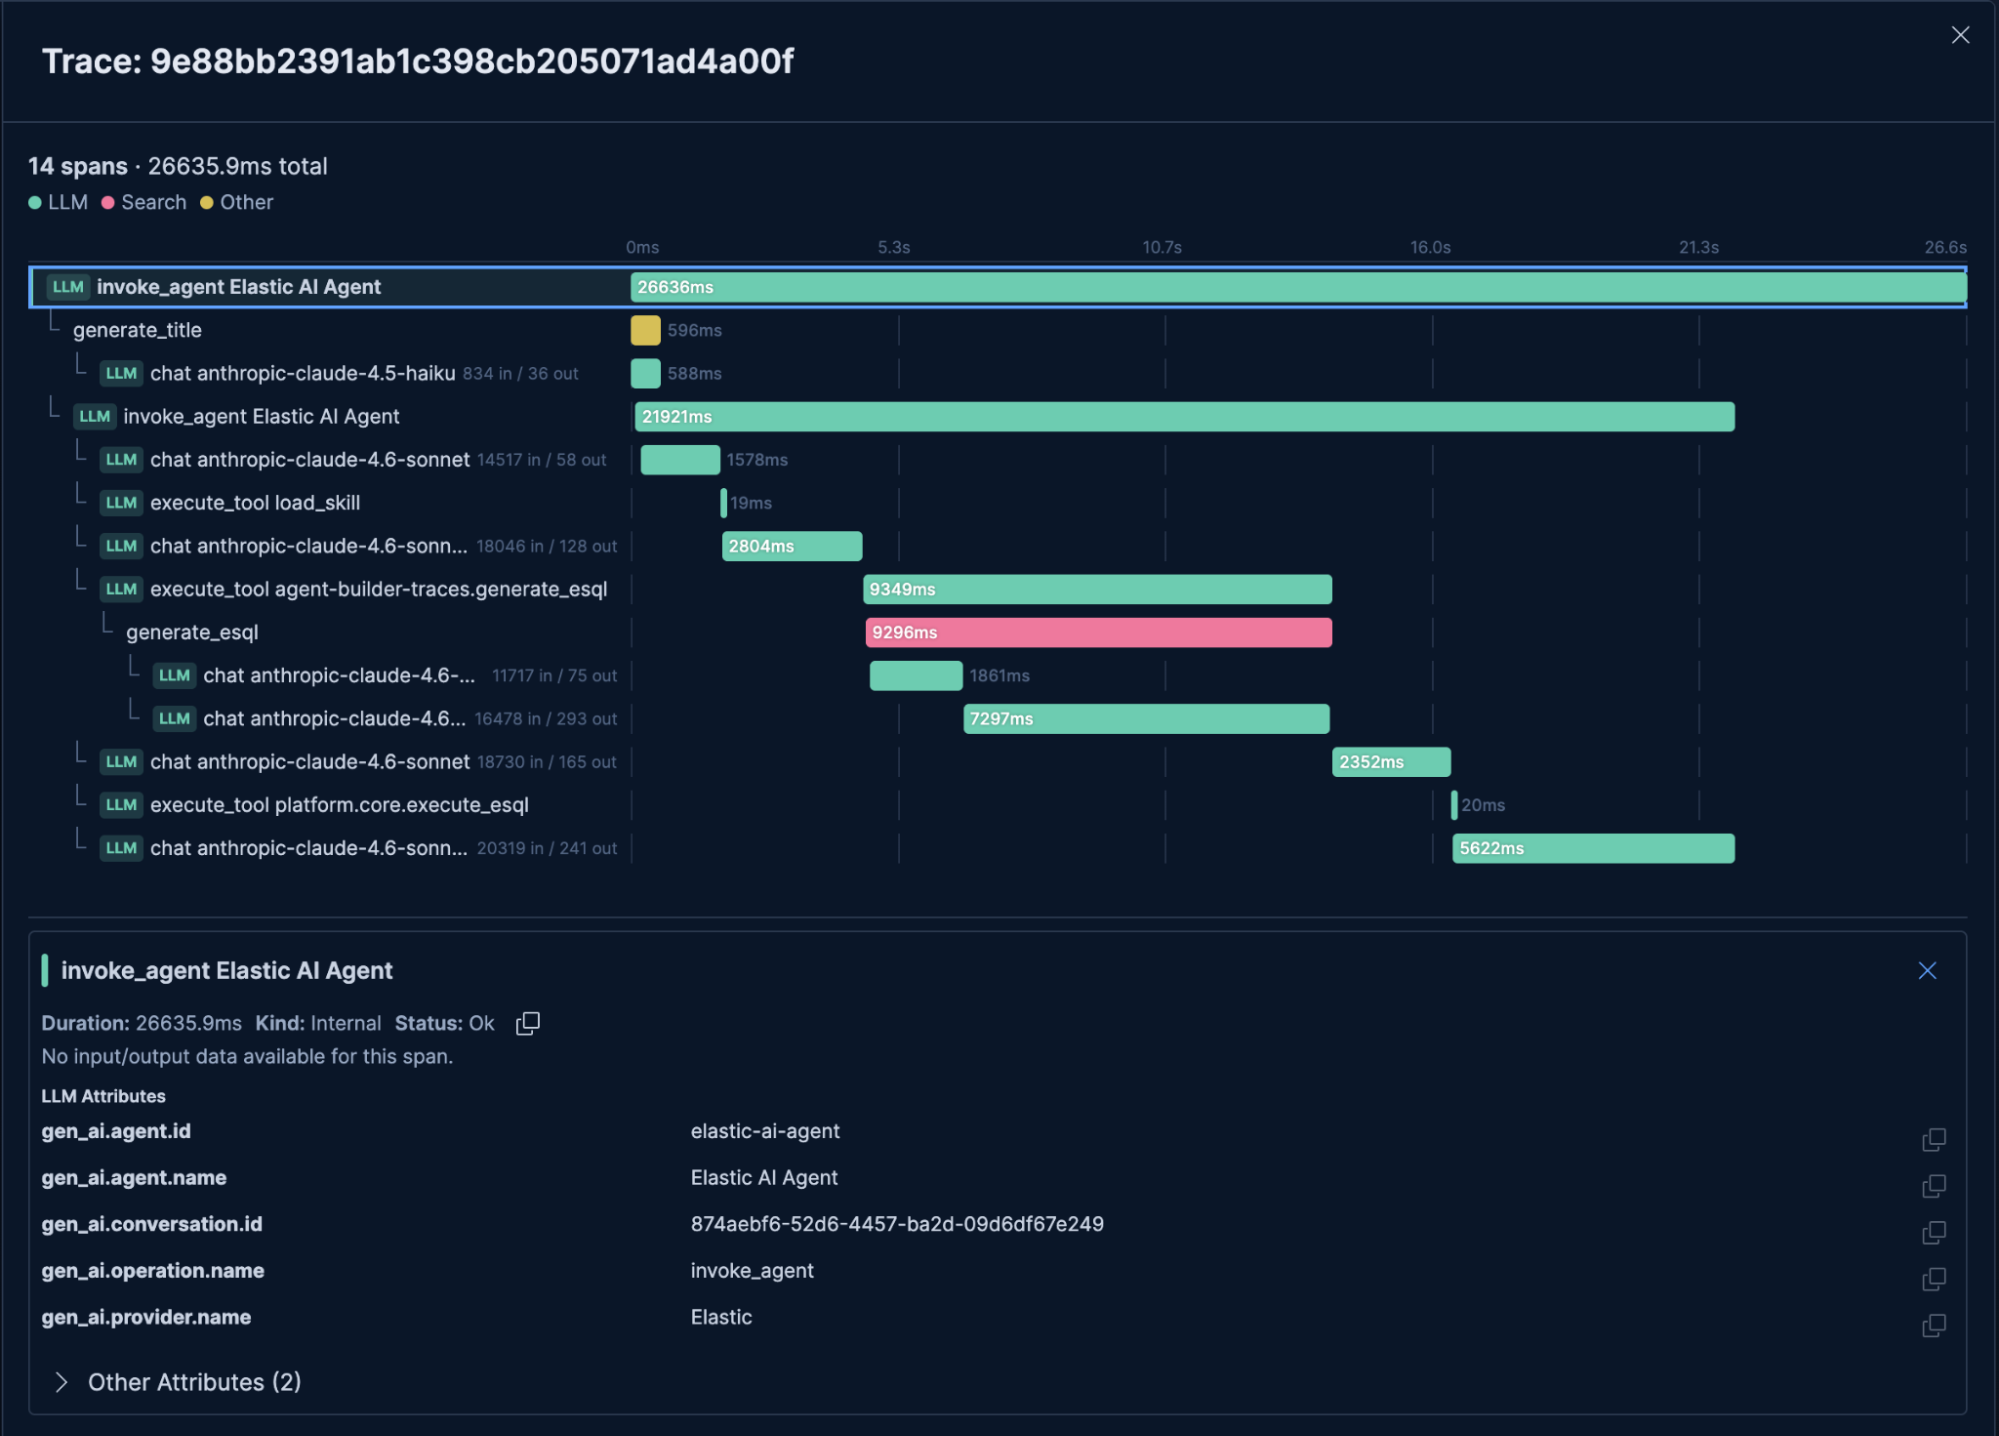
追踪你的 Agent 账单:将Elastic Agent Builder 内置的 OTel 追踪数据转化为 Kibana 中的 Token 成本仪表

每次 Elastic Agent Builder 对话都会自动生成完整的 OpenTelemetry 追踪数据。LLM 调用、工具执行、Token 计数等所有信息,默认都会记录到 Elasticsearch 的数据流中,您可以使用 ES|QL 进行查询。大多数团队通常只在出现问题时才查看这些数据,这意味着他们错过了本可以更早发现的使用趋势、延迟瓶颈和成本信号。本文将介绍如何在 Kibana 中构建 Token 成本仪表板,设置当对话 Token 数量超过 256,000 时触发的警报,并利用瀑布时间线精确查看您的 Agent 将时间花费在了何处。

优秀的个人博客,低调大师

阿里发布 Qwen2.5 “全家桶” —— 历史上最大的开源发布

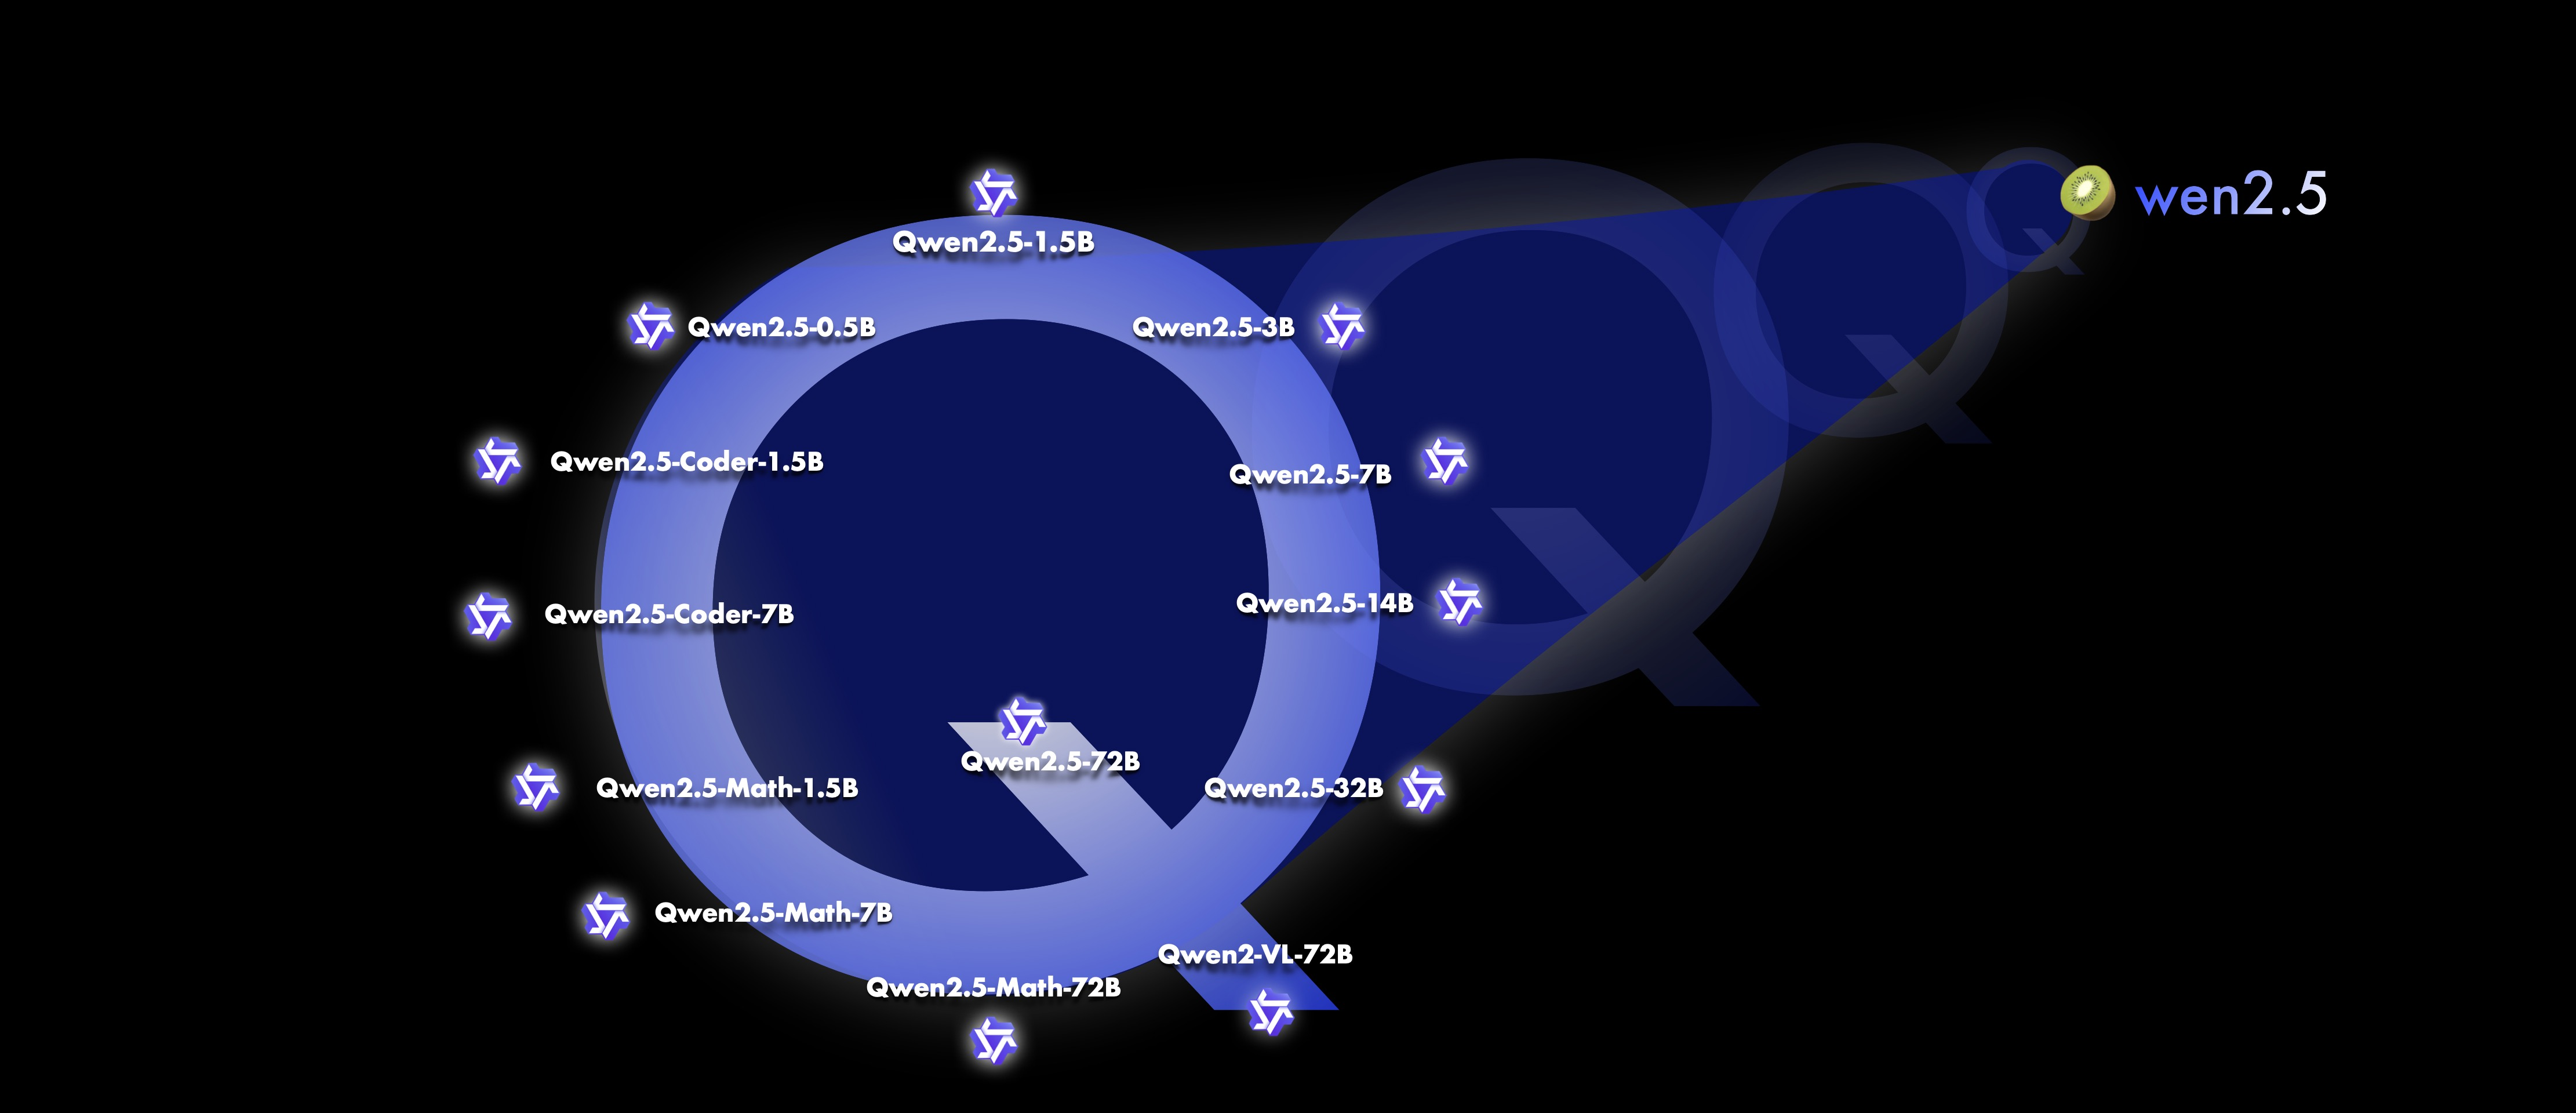
阿里今天发布了 Qwen 家族的最新成员:Qwen2.5,包括语言模型Qwen2.5,以及专门针对编程的Qwen2.5-Coder和数学的Qwen2.5-Math模型。 所有开放权重的模型都是稠密的、decoder-only 的语言模型,提供多种不同规模的版本,包括: Qwen2.5: 0.5B, 1.5B, 3B, 7B, 14B, 32B, 以及72B; Qwen2.5-Coder: 1.5B, 7B, 以及即将推出的32B; Qwen2.5-Math: 1.5B, 7B, 以及72B。 除了 3B 和 72B 的版本外,所有的开源模型都采用了 Apache 2.0 License。 Qwen2.5 主要升级内容 Qwen2.5 获得了显著更多的知识,在编程能力和数学能力有大幅提升。 在指令执行、生成长文本、理解结构化数据以及生成结构化输出方面有显著改进。 对各种 system prompt 更具适应性,增强了角色扮演实现和聊天机器人的条件设置功能。 Qwen2.5-Coder 使即使较小的编程专用模型也能在编程评估基准测试中表现出媲美大型语言模型的竞争力。 Qwen2.5-Math 支持 中文 和 英文,并整合了多种推理方法,包括 CoT、PoT 和 TIR。 Qwen2.5-Coder &Qwen2.5-Math 性能表现 据介绍,Qwen2.5语言模型在阿里最新的大规模数据集上进行了预训练,该数据集包含多达18Ttokens。 相较于 Qwen2,Qwen2.5 获得了显著更多的知识(MMLU:85+),并在编程能力(HumanEval 85+)和数学能力(MATH 80+)方面有了大幅提升。 此外,新模型在指令执行、生成长文本(超过 8K 标记)、理解结构化数据(例如表格)以及生成结构化输出特别是 JSON 方面取得了显著改进。 Qwen2.5 模型总体上对各种 system prompt 更具适应性,增强了角色扮演实现和聊天机器人的条件设置功能。 与 Qwen2 类似,Qwen2.5 语言模型支持高达128Ktokens,并能生成最多8Ktokens的内容。它们同样保持了对包括中文、英文、法文、西班牙文、葡萄牙文、德文、意大利文、俄文、日文、韩文、越南文、泰文、阿拉伯文等 29 种以上语言的支持。 专业领域的专家语言模型,即用于编程的Qwen2.5-Coder和用于数学的Qwen2.5-Math,相比其前身 CodeQwen1.5 和 Qwen2-Math 有了实质性的改进。 具体来说,Qwen2.5-Coder 在包含5.5Ttokens 编程相关数据上进行了训练,使即使较小的编程专用模型也能在编程评估基准测试中表现出媲美大型语言模型的竞争力。 同时,Qwen2.5-Math 支持中文和英文,并整合了多种推理方法,包括 CoT(Chain of Thought)、PoT(Program of Thought)和 TIR(Tool-Integrated Reasoning)。 详情查看发布公告。

优秀的个人博客,低调大师

越来越多开源项目停更,Java 生态受影响最大

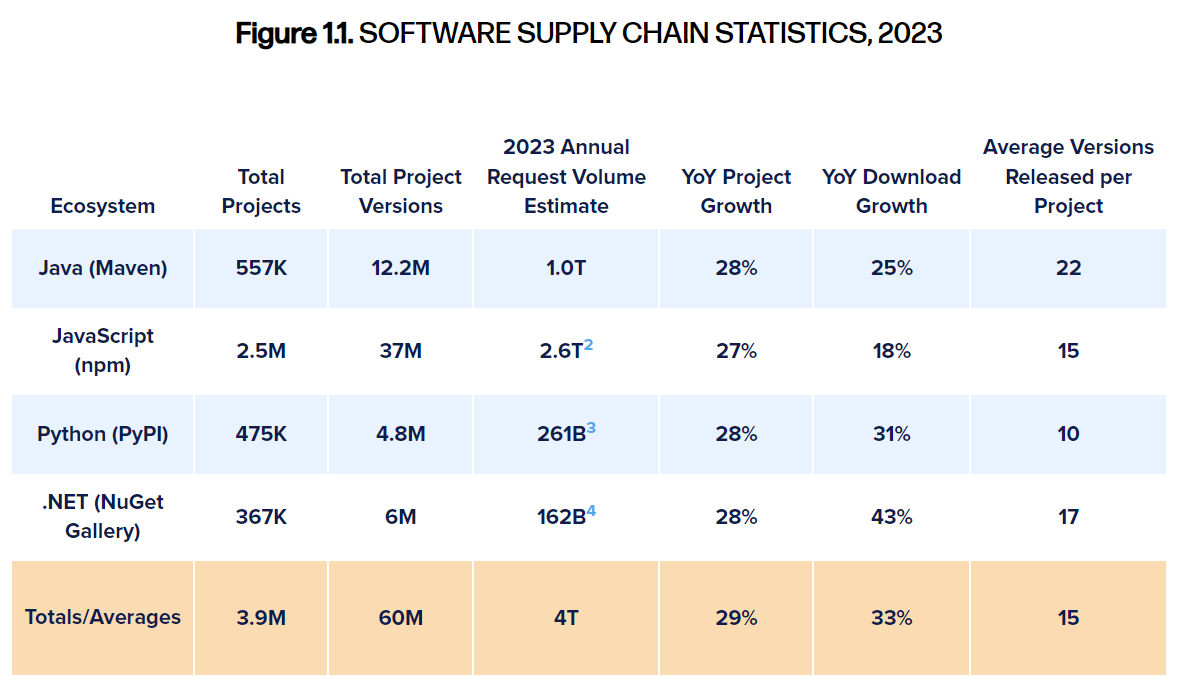
Sonatype发布了最新的一份《软件供应链状况》报告,深入探讨了如何在充满选择的世界中定义更好的软件,并探讨人工智能 (AI) 对软件开发的深远影响;还研究了开源供应、需求和安全之间错综复杂的相互作用。 报告跟踪了 Java (Maven)、JavaScript (npm)、Python (PyPI)、.NET (NuGet Gallery) 四大开源生态系统的开源应用增长情况。2022 年至 2023 年间,可用开源项目的数量平均增长了 29%。2023 年,开源项目平均发布了 15 个可供使用的版本,不同开源注册中心的特定生态系统平均有 10 到 22 个版本。这意味着每个月都会发布 1-2 个新版本,在观察到的生态系统中总共发布了 6000 万个新版本。 每个受检测的生态系统都表现出一致的项目增长率,平均同比增长率高达 29%。 但随着开源组件供应量的持续增长,其需求却未能与之同步。在过去两年中,下载量的增长率逐渐下降。2023 年的平均增长率为 33%,与 2021 年 73% 的增长率相比大幅下降。 与此同时,开源软件安全问题没有放缓的迹象。截至 2023 年 9 月,研究团队共发现了245,032 个恶意软件包,是往年总和的 2 倍。八分之一的开源下载存在已知风险,且仍有 23% 的 Log4j 下载存在严重漏洞。 开源项目的主动维护也变得越来越少。研究表明,去年有近五分之一(18.6%)的项目停止维护,影响了 Java 和 JavaScript 生态系统。只有 11% 的开源项目实际上得到了积极维护。尽管存在这些缺陷,但 Sonatype 仍然表示,近 96% 存在已知漏洞的组件下载可以通过选择无漏洞版本来避免。 就软件开发中的人工智能而言,97% 的受访 DevOps 和 SecOps 领导者表示,他们目前在工作流程中某种程度上使用了人工智能,大多数人每天使用两个或更多工具。去年,企业环境中 AI 和 ML 组件的采用率增加了 135%。 研究还发现,企业自认为的安全程度与实际情况之间存在脱节。67%的公司表示,他们确信自己的系统中没有来自漏洞库的代码,但今年有10%的公司因漏洞组件而遭遇安全漏洞。39% 的公司可以在1 到 7 天的时间内发现漏洞,29% 的公司需要一周以上的时间,28% 的公司只需要不到一天的时间。 更多详情可查看完整报告。

资源下载

更多资源
Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册