首页 文章 精选 留言 我的

精选列表

搜索[成本计量],共10003篇文章
优秀的个人博客,低调大师

kodexplorer私有云本地部署,低成本内网穿透教程

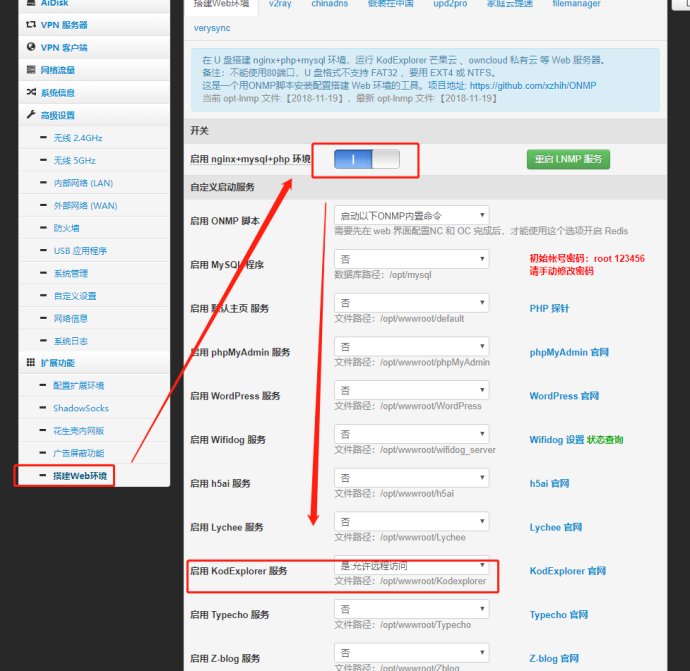
可搭建:网站或个人博客;类似于某云的网盘;远程路由器(等家电)控制,内网的服务穿透至外网;迅雷远程下载;家庭云存储中心等。准备工作: 1、 可以插U盘的路由器(推荐二手小米mini,40包邮不能再多了) 2、 将路由器刷为最新的老毛子固件(参见恩山无线论坛) 3、 掏钱买VPS或者寻找一个免费的FRPS服务器 搭建步骤简述: 1、 路由器,联网,插U盘(事先格式化为EXT4格式,可以用diskgenius免费版)。 2、 进入路由器,扩展环境,配置扩展环境,OPT安装至U盘,保存后,到搭建web环境,打开最上方开关LNMP服务。 本文打开了KodExplorer,该服务为可道云服务https://kodcloud.com;专门用来搭建私有云。 3、 打开上述开关后,查看路由器日志,约需要10分钟左右,web环境便可以搭建完成;如果失败,格式化U盘为EXT4重新插入即可。 可道云可以作为本地使用,地址为192.168.123.1:88 可道云界面如下: 4、 进入花生壳内网版选项;可以选择使用花生壳穿透,此处不推荐。直接选择,frp 5、 Frp启用内网穿透,启动frpc客户端,填写自定义客户端配置文件。Xx为自己填。 ==========客户端配置:========== [common] server_addr= freenat.bid server_port= 7000 privilege_token= frp888 log_file= frpc.log log_level= info log_max_days= 1 login_fail_exit= false protocol= kcp [http_xxxx] type =http local_ip= 192.168.123.1 local_port= 88 use_compression= true use_encryption= true custom_domains= xxxx. freenat.bid http_user= 账户(自己填) http_pwd=密码(自己填) 成功以后,便可以使用手机网访问xxxx. freenat.bid从而访问位于路由器上的可道云。 如需要远程控制路由器,将上述local_port = 88改为local_port = 80即可;或者在添加一个端口映射,即写一个[http_xxxx2]。 高级教程-自己的顶级域名绑定 1、 在阿里云或者腾讯云等购买自己的域名,目前xxxx.top 费用为1元/年。 2、 在阿里云控制台里边,设置自己的域名解析到freenat.bid,主机记录为*;记录内容为freenat.bid。注意,一定要将自己域名的泛解析,解析到frps服务器。 3、 修改frpc中配置信息;将xxxx.freenat.bid改为xxx.xxxx.top。之后便可以使用xxx.xxxx.top进行远程访问。 其他功能简介 1、 迅雷远程下载:配置扩展功能,迅雷远程下载,将生成的激活码,在迅雷远程下载管理界面绑定即可。 2、 广告过滤(过滤所有连接到路由器上设备的广告):如下图配置即可,不在赘述,记得将上方的开关打开。 3、 WiFi桥接:在WiFi2.4G设置中,设置为AP-Client+ap即可,下方AP-Client设为WAN。 暂时就记录这多吧

优秀的个人博客,低调大师

入侵成本低廉 物联网设备安全需重视

自2016年年底起,僵尸网络和物联网设备安全开始“垄断”新闻头条。物联网设备俨然已经成为黑客眼中唾手可得的猎物。众所周知的Mirai物联网僵尸事件,“海量”设备被用作僵尸网络,针对选定的目标发起DDoS攻击。 近期又有外媒报道,密歇根大学研究人员仅使用 5 美元的扬声器即可成功入侵智能手机、汽车、医疗设备和物联设备的传感器,获取系统的更多访问权限。研究人员利用微型机械装置在运动时产生电容的变化,检测设备运动形态。通过构造不同频率的音频信号,给系统传递一个虚假的运动模式,让系统探测到不存在的运动从而做出攻击者期望的判断。 这一攻击方式应用在汽车上,能够使控制系统接收到一个不存在的位移,自动校正机制在针对这个虚假动作进行应对时可能会造成一系列事故。 如今,随着智能手机、智能穿戴设备、智能汽车、智能家居等智能设备的迅速发展和普及利用,针对物联网设备的网络攻击事件比例激增。物联网在方便人们生活的同时,设备存在漏洞也可能导致个人或企业面临安全威胁,受到的恶意攻击、信息泄露等大规模网络攻击不断发生。 企业: 解决方案的选择:一个企业级的物联网解决方案通常使用不同供应商的技术。部署这样一个复杂的解决方案要求技术上的复杂性,确保这种多家供应商的安全性更是重中之重。 用户数据的保护:面对设备收集的众多用户信息数据,不论是从商业角度,还是从管控角度,数据传输、存储和处理都应该在安全情况下进行。 扩大化的攻击:物联网时代海量设备相互连接,庞大的设备基数,攻击者可以轻易发现存在漏洞的设备。与用户的终端不同,很多物联网设备需要永久在线和实时连接,这一特征使得它们更容易成为攻击的目标。 僵尸网络攻击:未得到有效保护的物联网设备可能会招致僵尸网络攻击,大大降低企业的工作效率,此类攻击极易导致企业声誉受到影响。 设备厂商: 设置较强的默认密码:用户从来不会修改由生产商提供的默认用户名密码,很容易被破解。僵尸网络操作者正是利用这些默认密码信息扫描IoT设备,进行攻击感染。 使用技术较新或主流的操作系统:许多IoT设备内置使用了一些老版本的Linux系统,造成更新不及时,带来严重安全隐患。 固件更新:老旧固件可能会存在较多漏洞,应定期升级没有签名检查、版本降级限制、内容未加密等。 个人:个人信息泄露 对于大众而言,基本的个人信息保护是最为重要的。当今的智能设备会记录大量用户的日常使用习惯及情况,其相应的APP和网站便会积累大量的个人数据信息。企业将通过分析收集来的信息,“命令”联网设备为用户提供“个性化”的专享服务; 但设备薄弱的安全防护,可能存在信息被窃取的重大隐患。如果这些数据被黑客盗用,或者进行出售,“我们”的信息安全将面临威胁。虽然PC和手机端的杀毒软件可在一定程度上守护我们的安全,但对于物联网设备安全的软件,目前还是刚刚起步。 本文转自d1net(转载)

优秀的个人博客,低调大师

零成本体验 ODPS 大数据分析

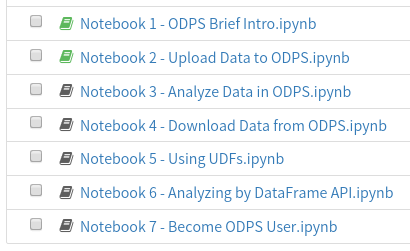
大数据是大势所趋,地球人都知道。但是想体验和学习使用大数据系统,却没那么简单。至少要先注册云账号,开通 ODPS 服务,建立自己的 project,下载并配置好 odpscmd 这样的工具,然后学习使用各种命令来执行诸如建表、上传数据、跑 SQL 作业等任务。 现在,我们提供了 ODPS notebook 来简化这一流程, 不需要注册阿里云账号,我们随 notebook 提供了免费的云账号。 不需要建立 project,我们随 notebook 提供了 odpsdemo_dev。 不需要提前学习文档,我们随 notebook 提供了图文并茂、循序渐进的教学流程。 只要两行命令启动 notebook docker,就可以在自己的机器上完成体验: docker pull registry.aliyuncs.com/odps/odps-notebo

资源下载

更多资源
Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册