首页 文章 精选 留言 我的

精选列表

搜索[AI可见性],共10000篇文章
优秀的个人博客,低调大师

百度安全DRAMDig:最快69秒逆向DRAM地址映射,可高效评估 Rowhammer攻击

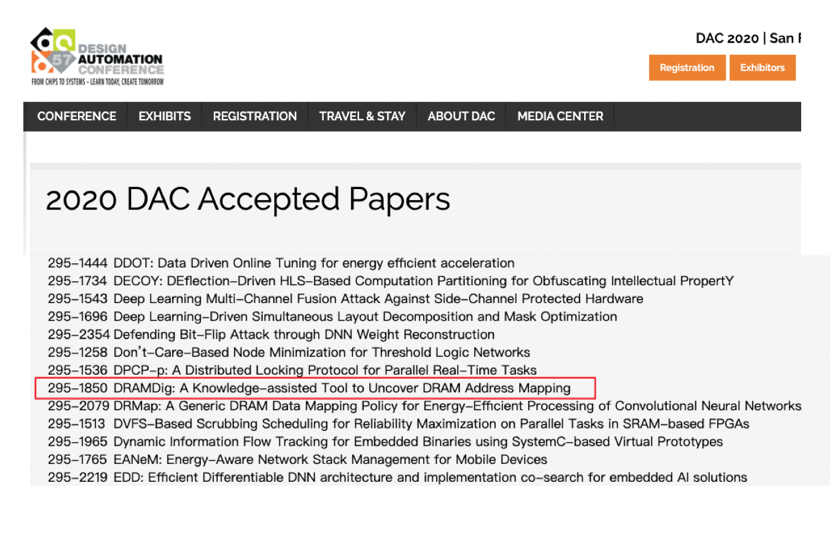
导读:近日,国际顶级设计自动化大会DAC大会公布DAC 2020会议议程和论文名单,由百度安全发表的《DRAMDig: A Knowledge-assisted Tool to Uncover DRAM Address Mapping》成功入选。本篇论文介绍了由百度安全所研究设计的DRAM address mapping逆向工具——DRAMDig,能够在平均7~8分钟时间(最快仅需要69秒),快速、可靠地逆向出DRAM地址映射 ——Rowhammer攻击实现的关键步骤。该工具可用来评估个人主机、云计算基础设施是否受到Rowhammer攻击的威胁。 DAC是以电子设计自动化(EDA)和嵌入式系统及软件(ESS)为主题的国际公认的最顶尖学术会议,也是中国计算机学会(CCF)认定的A类会议,被誉为EDA界的奥斯卡。大会每年吸引全球知名的学者参与成果发布和技术讨论,近两年论文接受率维持在20%左右。 图1. 2020 DAC Accepted Papers 谈到Rowhammer攻击,整个安全行业一定都不陌生,2014年卡内基梅隆大学宣布发现一种存在于动态随机储存器(下称DRAM)的漏洞,借助这项漏洞,攻击者可以通过反复加载内存的特定行来实现账户提权,研究一经发表,便掀起业内极大轰动,因为这表明了不管是PC、手机,不管操作系统是Linux、Windows··,几乎所有搭载DRAM内存的X86构架CPU的设备都会都会存在安全隐患,影响不言而喻。 那么,今天我们就带大家了解一下,究竟颠覆攻击逻辑的Rowhammer到底是什么?由百度安全研究员Minghua Wang和Yueqiang Cheng联合Henry Zhang(来自澳洲Data61)所研究设计的映射逆向工具DRAMDig,又是如何快速、可靠地逆向出触发Rowhammer攻击的DRAM地址映射? “一招通杀”所有设备 ——Rowhammer攻击原理 从硬件角度来看,计算机就是一个庞大的集成电路,由大量的电子管、继电器和各种电气元件组合而成。其中用来存储信息用的物理内存,就是我们上面提到的DRAM。就像去图书馆找一本书,你需要通过书的类型和编码,定位到它在哪一个书架,哪一排,哪一格,DRAM里想要找到存储的某一数据,也有一套明确的访问路径:channel→DIMM→rank→chip→bank→cell。所以,计算机内存就是由无数个内存存储单元(下简称cell)构成的电路板。 图2.内存存储单元cell结构 cell由一个晶体管和一个电容组成,就像一个小电池,每个cell存放1 bit数据,而计算机里所有的内容,本质上都是一堆数据编码,都可以用类似01010101001这样的二进制来表达——体现在cell上,晶体管通电状态表示1,不通电状态表示0。所以说,不管你在电脑里存放的文档、照片,下载的游戏、音乐程序,亦或是计算机本身的操作系统,其实归根结底都是通过一定规则存储在cell里的“0”或“1”。 然而近年来,随着人们生产生活对计算机存储的需求要求更高,设备厂商在不改变内存电路板面积大小的前提下,让其能够存储更多的数据,只能将cell的设计越做越多,排列越来越近,密度大幅度增加,虽然制作工艺有所提升,但还是会存在一种假设,那就是相邻的cell在运行中可能会受到干扰,如果频繁“轰炸”某两行(行话称之为row),就可能会造成中间一排腹背受敌、上下夹击,从而出现比特位翻转,也就是0变成1,1变成0... 业内把这种上下敲击的疯狂操作,称为double-sided Rowhammer test,而导致比特位翻转的这个攻击方式就叫做Rowhammer攻击,Row是行,Hammer是反复敲击,如此简洁明了,一针见血。 当然如果只是单纯的疯狂改写数据,以此来搞破坏也过太小看Rowhammer攻击的威力了,其实攻击者的深层目标是利用Rowhammer攻击来提升账号权限,获得通往各路关卡的“通行证”。此前就有学者发现,通过rowhammer可以打破进程间隔离,user-kernel隔离,VM间隔离以及VM-VMM间隔离,从而获得更多系统权限。 再举个例子,有攻击者企图获取你的网银支付密码,但此类程序开发者为了安全起见,都会将诸如密码、身份证号等核心数据,设立重重关卡,存放在金字塔的顶端,除了用户自身,其他人无法触及。而有了Rowhammer攻击,虽然被设立关卡,攻击者却可以绕过这些,选择通过更底层去找到储存核心数据的cell,然后反复敲击其“隔壁邻居”,引起比特位翻转,来实现最终获取支付密码的目的。 “说起来容易做起来难” ——Rowhammer攻击难点 读到现在,你是不是会有一个这样的疑问,计算机内存里密密麻麻分布着cell,即使理解了Rowhammer攻击的操作手法,如果不知道哪些cell里隐藏着账号提权的核心线索,一顿轰炸操作无异于随机“抽盲盒”,能不能找到关键全靠运气。 所以很长时间以来,对于Rowhammer攻击的研究只停留在理论阶段,归根结底原因是:找到那最为关键的两个row实在是太难了! 专业上,定位到最关键的两个row需要解决的核心问题,是要找出DRAM核心数据所在的DRAM地址,其实也就是逆向DRAM地址映射(下简称DRAM address mapping)的过程。 上文我们讲到过,在计算机里,不管是什么类型的文件、信息、数据,最终都会以0101011的形式被存储在内存里,程序运行中需要访问到这些数据,只能通过虚拟地址来访问。这些虚拟地址在操作系统中首先转换成物理地址,然后物理地址再通过CPU中的Memory Controller转为为DRAM中的地址。物理地址与DRAM中地址的映射关系是一段未公开的“咒语”,需要逆向分析来解决。 对此,百度安全研究员调研了的目前行业公开的所有DRAM address mapping逆向工具并做了分析,结果显示这些工具的表现并不尽如人意,或是无法通用于各类型号的CPU,或是操作时间过长,需要数小时的时间,还有的甚至检测多次,得出的结果前后不一致。 而此次即将在DAC大会上公开的,由百度安全所研究设计的DRAMaddress mapping逆向工具——DRAMDig, 能够在平均7~8分钟时间(最快仅需要69秒),快速、可靠地逆向出DRAM地址映射,并且通用于包括Non-ECC DDR3\DDR4内存条,以及当前市面上流行的Intel CPU(Sandy Bridge ~ Coffee Lake)。 “更经得起推敲”—— DRAMDig工具核心原理 目前已有逆向工具(如DRAMA)无法稳定、快速、准确逆向出DRAM address mapping,主要有如下几个方面原因。首先,已有工具对DRAM自身信息挖掘不到位,比如缺乏对bank数目、row/column位数的理解;其次,已有工具中存在物理地址盲目的随机选取,导致逆向结果不稳定、不准确,同时存在大量的穷举操作,导致较大时间开销;最后,已有工具对interleaved mode形式的DRAM address mapping逆向能力有限。 由百度安全研发的新型DRAM address mapping映射逆向工具——DRAMDig,提出了Domain-knowledge assisted的方案,能够充分挖掘、利用已有的knowledge来辅助逆向,使得最终得到的逆向结果准确、稳定、快速。Domain knowledge包括三个方面: DDR3/DDR4 Specification。我们从Specification中能够获取有关DRAM row/column bits的确切数量; 系统信息。通过程序来获取DRAM中bank数量,系统的物理内存大小(物理地址中有效地址位数)等信息; 经验观察。我们认为Intel CPU上的bank寻址采用的是线性XOR计算方式,参与XOR计算的是物理地址中的特定bits(称之为bank bits)。例如,在某款Intel CPU,以及一个包含8个bank的DRAM的设定下,bank寻址函数表示为:(BA0, BA1, BA2)。其中,BA0= bit6bit13, BA1= bit14bit16,BA2=bit15bit18。 DRAM address mapping逆向目标是确定物理地址到DRAM中地址的映射关系。包括两个方面,第一,还原物理地址中bits的角色,即哪些是row bits,column bits和bank bits;第二,确定bank寻址函数。图3描述了DRAMDig的工作流程。在介绍具体流程之前,我们首先简要介绍一个DRAMDig逆向所依赖的一个基本操作原语,它是DRAMDig工作的基石。 图3. DRAMDig逆向流程 这个操作原语是一个timing channel。具体而言,这个timing channel是由同一DRAM bank中的row buffer冲突引起的。DRAM中每个bank都有一个row buffer来缓存最后访问到的row。如果一对地址在同一bank的两个不同row中,交替访问它们时row buffer将反复重新加载、清除这两个row,导致row buffer冲突。而如果两个地址位于同一row或不同bank中,访问这两个地址时不会发生row buffer冲突。显然发生row buffer冲突情况下,也就是两个地址在同一bank不同row时,得到的latency更大。因此,根据两个地址的latency测量结果的高低,可以判断它们是否在同一bank不同row。 在这个操作原语基础之上,我们来简要介绍DRAMDig的逆向流程。主要分为三个阶段: 第一阶段,精心选取多对物理地址,利用timing channel进行latency测量,根据测量结果对row、column和bank bits范围进行初步的划分。首先从高到低考察物理地址中每个bit,选取仅有这个bit不同的两个物理地址测量latency。如果是high latency,则说明它们在同一个bank不同row,当前只有1个bit不同,所以这个bit是row bit。然后选定1个row bit和一个非row bit,再选取仅有这2 bit不同的物理地址测量latency。如果是high则说明它们在同一bank不同row,这个非row bit不会是bank bit,而是column bit。这样两轮测量之后能够得到row bits和column bits的位置范围,剩余的bits是bank bits。 第二阶段,选取覆盖bank bits所有取值情况的物理地址,再次利用timing channel来测量latency。将latency为high的地址划分到一堆,最终这些物理地址将被划分为#bank堆,同一堆物理地址都在一个bank中,而且每一堆的物理地址个数大致相同。然后依次在每堆中考察bank bits之间的XOR组合情况,找出堆中所有物理地址都满足的bits XOR方式,作为候选bank寻址函数。在所有地址堆都考察完毕后,将候选bank寻址函数进行消元处理,得到最终的bank寻址函数。 第三阶段,确定具有多重角色的bits,这是由于存在interleave mode的寻址情况,例如,有些bit既是row bit也是bank bit,有些bit既是column bit也是bank bit。还原多重角色row bits的方式是,考察2-bit的bank寻址函数,选取仅有这2个bit不同的两个物理地址,测量它们的latency。如果测量结果是high latency,则认为高位bit是row bit。对于多重角色的column bits,根据Domain knowledge和第一阶段的还原结果,能够获知未还原的column bits数量(N)。在已还原出column bits的位置基础上,按照从低到高的顺序,将未还原数量(N)的bits认为是column bits。 由于DRAMDig选取了覆盖所有bank bits取值情况的物理地址,不但能够真实且完整揭示bank寻址方式,而且能够根据latency测量结果将这些地址均匀地划分到#bank堆,保证了bank寻址函数还原结果的准确性和稳定性。另外,DRAMDig仅需要在bank bits空间内的寻找bank寻址函数,不需要在所有bits空间内穷举,大大降低了时间开销。 据介绍,百度安全利用DRAMDig在9台具有不同CPU和内存设定的机器上进行了DRAM address mapping逆向实验。实验结果如表1所示。可以看到,实验的CPU涵盖Sandy Bridge、Ivy Bridge到Coffee Lake等多个新老微架构(Microarch.),内存条涵盖DDR3和DDR4 (DRAM Type,Size),和包含多种DRAM设定方式(DRAM Config)。 表1. DRAMDig在9个不同机器设置上的逆向结果 其中Config表示如下参数:#channel,#DIMM/channel,#rank/DIMM,#bank/rank. 在这些逆向实验中,最多需要17分钟,最少需要69秒可以获得逆向结果,如图4所示。相比较逆向工具DRAMA而言,DRAMDig具备更短的时间开销。其中,在第3和第7台机器中,DRAMA花费了将近2小时都没有输出逆向结果。此外,百度安全研究员在实验中发现,运行DRAMA多次,很大几率会出现每次逆向结果都不相同的情况,因此DRAMA在逆向结果的准确性和稳定性方面均无法保证。 图4. DRAMDig和DRAMA逆向时间开销(单位:秒) 在获得逆向结果基础之上,为进一步验证,百度安全研究员还在多台机器上进行了double-sided Rowhammer测试,并且和DRAMA进行了对比。使用两个工具在不同的机器上分别进行了5次测试,每次测试5分钟,最后统计bit翻转的数量。可以从表2中看到,DRAMDig能够产生更多的bit flips。有一些测试中DRAMA甚至没有出现翻转,而DRAMDig敲出了翻转,这也能够说明DRAMDig逆向结果的正确性。由此可见,准确的逆向DRAM address mapping对bit翻转具有很重要的影响,对Rowhammer威胁评估具有非常关键的作用。 表2. DRAMDig和DRAM执行5次double-sided rowhammer测试,每次测试持续5分钟。 DRAMDig比DRAMA产生了更多的bit flip。 结语:毫无疑问DRAMDig的诞生,大大提升了对DRAM address mapping逆向的效率和准确性,对于高效评估个人主机、云计算平台等基础设施是否受到Rowhammer攻击的威胁有着重要意义。对于硬件厂商修复Rowhammer漏洞,提升芯片制作工艺,也提供了新的思路。据悉,百度安全正在计划将DRAMDig开源,欢迎广大开发者体验使用,同时也持续开放自身顶尖安全技术能力,以开放共享的姿态,欢迎整个行业上下游携手一道,打破技术壁垒,推进安全生态建设,保护数据隐私安全。 关注【百度安全实验室】公众号,获取更多项目信息。

优秀的个人博客,低调大师

研究揭露AMD处理器存在漏洞,可致两种新型侧信道攻击

根据最新发布的研究,从2011年至2019年,AMD处理器一直存在以前从未公开的漏洞,这些漏洞使它们容易受到两种新型的侧信道攻击。 这种新型的潜在攻击手段被称为“Take A Way”,利用AMD Bulldozer微体系结构中的L1数据(L1D)缓存预测变量,从处理器获取敏感数据,并在恢复加密过程中使用密钥,这对设备安全产生极大的威胁。 这项研究由格拉茨技术大学和计算机科学与随机系统研究所(IRISA)的一个研究团队发表,他们于2019年8月向AMD披露了这些漏洞。 AMD在其网站上发布的一份咨询报告中说: “我们注意到一份新的白皮书,该白皮书声称可以利用AMD CPU的潜在漏洞,恶意行为者借此可以操纵与缓存相关的功能,从而可能以意想不到的方式传输用户数据。” “然后,研究人员将该数据路径与现有的恢复软件或推测的侧通道漏洞进行配对。AMD认为这些不是新型攻击。” 尽管该通知并未具体说明防范攻击的细节,但该论文的主要研究人员之一Vedad Hadžić表示,该漏洞利用活动仍然很活跃。 随着英特尔CPU审查出一系列漏洞问题,从Meltdown,Spectre,ZombieLoad到最近无法修补的CSME固件缺陷,该研究提醒人们,处理器架构要完全没有威胁是不可能的。值得注意的是,研究中列出的一些合作者也没有发现Meltdown,Spectre和ZombieLoad漏洞。 Collide+Probe和Load+Reload 与Intel Spectre攻击一样,这两种新型攻击被称为“Collide+Probe”和“Load+Reload”,利用上述提及的L1D缓存预测变量,可以访问原本不可访问的数据。 研究人员概述说:“借助Collide+Probe,攻击者可以在分时共享逻辑内核时监视受害者的内存访问,而无需了解物理地址或共享内存。通过Load+Reload,我们利用预测器的方式在同一物理内核上获得受害者的高精度内存访问跟踪。” L1D缓存预测变量是一种优化机制,旨在减少与访问内存中缓存数据相关的功耗: “预测变量使用虚拟地址上未记录的哈希函数来计算μTag。该μTag用于在预测表中查找L1D缓存方式。因此,CPU必须仅以一种方式比较缓存标记,而不是所有可能的方式,以此来降低功耗。” 新发现的缓存攻击通过反向哈希函数工程来跟踪L1D缓存的内存访问而起作用。虽然Collide+Probe在AMD的L1D缓存预测变量中利用了μTag冲突,但Load + Reload却利用了预测变量处理内存中别名地址的方式。 换句话说,可以使用这两种攻击技术从另一个进程中窃取敏感数据,与攻击者或在CPU的不同逻辑内核上运行的同一进程,共享相同内存。 为了证明侧信道攻击的影响,研究人员建立了一个缓存隐式通道,从AMD CPU上运行的进程中提取数据到另一个隐蔽的进程中,利用80个通道实现最大传输速率588.9kB / s,同时,在AMD Ryzen Threadripper 1920X处理器上并行执行。 随着越来越多的主流云平台比如Amazon、Google和Microsoft采用AMD的EPYC处理器,在云环境中的攻击也引起了人们的极大关注。 此外,安全研究人员能够绕过浏览器中的地址空间布局随机化(ASLR),从而成功地在某些常见的浏览器(即Chrome和Firefox)上发起Collide + Probe攻击,减少了熵并找到了地址信息。 ASLR是一种安全性操作,用于随机化和屏蔽CPU内存中代码和关键数据区域的确切位置。换句话说,它阻止了潜在的攻击者猜测目标地址并跳转到内存中的特定区域。 研究人员指出:“在Firefox中,我们能够将熵降低15位,成功率为98%,平均运行时间为2.33 s(σ= 0.03s,n = 1000)。使用Chrome,我们可以减少数位,成功率为86.1%,平均运行时间为2.90秒(σ= 0.25秒,n = 1000)。” 随后,研究人员使用相同的Collide+Probe攻击来尝试泄露内核的内存数据,甚至从T表中恢复加密密钥,使用AES密码存储加密操作的中间数据。 防范此类攻击 目前已经可以通过各种纯硬件、硬件和软件的更改以及纯软件的解决方案来防范这两种攻击,其中包括以允许动态地暂时禁用预测变量的方式和清除状态的方式设计处理器。内核模式和用户模式之间切换时清除预测变量的模式状态。 这不是第一次发现AMD处理器容易受到包括Spectre在内的CPU攻击的影响,因此,该公司也发布了大量补丁程序。 AMD是否会修复研究中新揭露的漏洞目前尚不清楚。

优秀的个人博客,低调大师

新 USB 数据线可关闭或抹去被盗 Linux 笔记本上的信息

一位软件工程师设计了一种所谓的USB“kill cable”,当你的设备在公园,购物中心和网吧等公共场所从桌子上或膝盖上被盗时,其可作为一个 dead man's switch 来关闭或抹去你的 Linux 笔记本电脑上的信息。 其名为BusKill,由佛罗里达州奥兰多市的软件工程师兼 Linux 系统管理员 Michael Altfield 设计。 设计想法是将 BusKill 数据线的一端连接到 Linux 笔记本电脑,另一端连接到皮带。当有人将笔记本电脑从膝上或桌子上拉动时,USB 数据线会从笔记本电脑上断开连接并触发 udev 脚本[1、2、3],该脚本会执行一系列预设操作。 这些操作可能很简单,例如激活屏幕保护程序或关闭设备(强迫小偷在访问任何数据之前绕过笔记本电脑的身份验证机制),但是该脚本也可以配置为抹去设备信息或删除某些文件夹(以防止小偷检索任何敏感数据或访问安全的业务后端)。 Altfield表示,“在公共场所使用笔记本电脑时,我们会尽力提高 OpSec 的使用率,例如使用良好的 VPN 提供商,2FA 和密码数据库自动填充,以防止网络或基于肩膀的窃听。但是即使那样,在您进行身份验证之后,总会存在有人窃取您的笔记本电脑的风险!” 不过目前为止,Altfield暂时不会出售现成的BusKill 数据线。Linux IT 专家在其网站上发布了有关每个人如何构建自己的 BusKill 数据线的说明。 基本组件包括 USB 闪存驱动器(可以为空,无需在其上存储任何数据),将 BusKill 数据线连接到皮带上的安全扣锁匙扣,USB 磁性分离适配器以及实际的 USB 数据线。 价格范围从 20 美元到 45 美元不等,具体取决于设备所需的 BusKill 配置及其组件的坚固性。 此外,Altfield 还列出了两个示例 udev 脚本。一个通过激活屏幕保护程序来锁定设备,而第二个则关闭笔记本电脑。 用户将需要构建自己的脚本来抹去数据或删除敏感文件夹,因为这些脚本将取决于他们要删除的数据的位置和类型。 参考消息:https://www.zdnet.com/article/new-usb-cable-kills-your-linux-laptop-if-stolen-in-a-public-place/

优秀的个人博客,低调大师

IE 浏览器存在远程代码执行漏洞,攻击者可借此控制系统

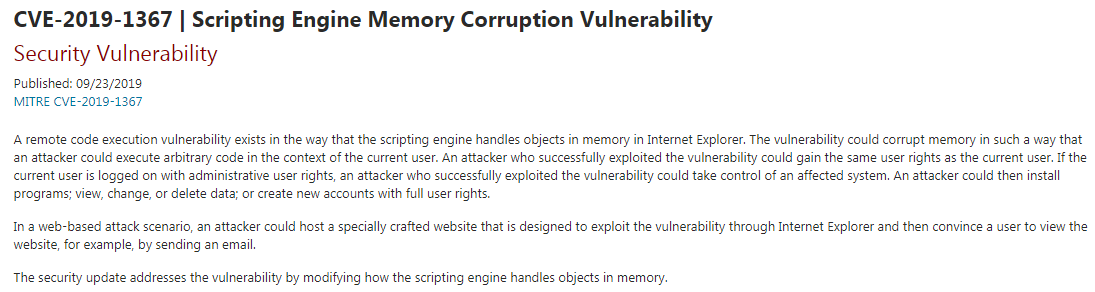
周一,微软向用户警告广受欢迎的 Internet Explorer 存在一个高危的漏洞,攻击者利用此漏洞可以接管你的计算机,进而在你的电脑安装和卸载程序,查看、更改或删除数据,甚至创建具有完全用户权限的新帐户。 根据微软发布的安全公告,引发此漏洞的根本原因是脚本引擎(Scripting Engine)在内存中处理对象的方式。具体来说就是,Internet Explorer 中的脚本引擎在内存中处理对象时存在一个远程代码执行漏洞,该漏洞以这种方式来破坏内存,然后攻击者可以在当前用户的上下文中执行任意代码。 成功利用此漏洞的攻击者可以获得与当前用户相同的用户权限,如果当前用户使用管理员用户权限登录,则攻击者可以控制受影响的系统。然后攻击者会在你的电脑安装和卸载程序,查看、更改或删除数据,甚至创建具有完全用户权限的新帐户。 在基于 Web 的攻击场景中,攻击者可能拥有一个旨在通过 Internet Explorer 利用此漏洞的特制网站,然后诱使用户查看该网站(例如,通过发送钓鱼电子邮件)。 虽然微软已发布安全更新,并通过修改脚本引擎处理内存中对象的方式来解决此漏洞。但微软再次提醒用户放弃这款已被淘汰的浏览器。今年 2 月,微软的安全研究人员就已敦促用户停止使用 IE 作为默认浏览器。后来在四月份的时候,我们得知,即使仅在计算机上安装 Internet Explorer 甚至不使用它都存在安全风险。

优秀的个人博客,低调大师

Java 13提供可提高生产率和效率的功能

Java没有创新了吗? 在其CodeOne会议上,Oracle解释了Java SE 13正式发布后Java的快速发布周期如何带来创新。 在过去的二十多年中,Java编程语言新版本的开发速度相对较慢,仅每隔几年就会进行重大更新。甲骨文在2018年推出了一项新的发布策略,如今这一切都发生了变化,现在该策略现在每年可以看到多个Java版本,包括本周早些时候发布的版本。 在9月16日与OpenWorld共同举办的CodeOne会议上,甲骨文宣布Java SE 13(JDK 13)的全面上市,为开发人员提供了可以提高生产率和效率的新功能。在CodeOne主题演讲中,Oracle Java语言架构师Brian Goetz概述了Java在最近几年取得的进展,并强调了Java 13引入的新功能。 Goetz说:“起初,很多人对快速发布的节奏持怀疑态度,因为我们很难像Java这样大的船能迅速变大。”“甚至有人担心Java 10和Java 11可能根本没有功能,并且往后看,很难夸大快速发布节奏已经带来的重大变化。” Goetz说,每年发布多个版本意味着可以将更多功能交付给开发人员。不过,也许更重要的是现在如何设计功能-在较小的部分中利用发布周期。新周期的一个缺点是,开发人员和最终用户并不总是清楚为什么以及何时需要升级。 Goetz说:“在旧世界中,当我们每隔几年发布大量版本,而这些较大的版本往往具有较大的功能时,就会有足够的升级动力。”“现在,现实是,我们将来不会看到很多大型功能,这不是因为我们没有创新,而是因为这些大型功能将分解为较小的功能并交付使用分阶段进行。” Java 13 新的Java 13更新是该版本的一个很好的示例,该版本没有大量的新功能,但是随着功能的成熟,为开发人员提供了增量改进。 Java 13的新功能中有一项称为动态CDS(类数据共享)的功能。根据Java增强建议350(JEP 350),该功能的主要目标是提高应用程序类数据共享(AppCDS)的可用性,并消除了用户进行试运行以为每个应用程序创建类列表的需求。 JEP 351在Java 13中定义了一项新功能,使程序可以取消提交未使用的内存。该功能通过将未使用的堆内存返回给操作系统来改善内存管理。 Goetz在主题演讲中概述的Java 13的预览功能之一是JEP 355,它是一种样式优化功能,称为文本块。 他谈到文本块时说:“这不是一个特别复杂的功能。”“但这在日常代码中有很大的不同。” 根据Goetz的说法,没有文本块,如果开发人员想要将HTML Web代码引入Java,则需要使用一些额外的步骤和代码字符串,这些步骤既混乱又容易出错。文本块的JEP详细信息指出,它们的目标是增强Java程序中字符串的可读性,这些Java程序表示使用非Java语言编写的代码。 Java 14及更高版本 尽管每个Java版本都具有新功能,但是Oracle以不同的代号名称对许多主要的开发工作进行了分组,这将引导Java 14及更高版本中的功能开发。 大型项目之一是Amber项目,该项目全部与面向生产力的功能有关。Valhalla项目正在不断改进Java虚拟机。而Project Loom就是要在Java之上支持新的编程模型。 Goetz说:“对于Java来说,这是一个美好的时光。”“我们交付速度更快,每个版本中都有有用的功能,并且面向未来的管道比以往任何时候都更好。” 其实大家没有必要过于关注版本的变化,因为版本变化可能不会带来大的更新和特性。 日积月累,相对比较旧的版本也会有很大的更新和特性,对比一下,java13 对于 java8来说有很多大的功能和特性更新。 现在oracle的java版本策略是快速发布版本,小的功能的更新能快速发布新版让用户体验到,所以大家多关注Jave每次版本更新,以发现和尝试使用对自己有用的功能。

优秀的个人博客,低调大师

人工智能枕头,胜智能音箱百倍,可记录梦境,有钱也买不到

人工智能今年很火,产品不少,大的小的、高的矮的、像人的像狗的、会说话的会跳舞的、红的白的,这精灵、那小爱小布的、99的99999的、买得起卖不起的,让人应接不暇,还没开始怎么着就已经开始撕起来了。 作为科技互联网领域的一份子,当然也要蹭一下人工智能的热点,但是咱得来点不一样的,当然也得必须一鸣惊人的,它就是智能枕头:“小月月”,取自月明千里。一个让你一沾就着的健康智能枕头 首先小月月作为一个枕头,核心功能就是给人最健康的睡眠角度,最舒适的睡眠环境 角度问题:当我们睡觉时,小月月会根据人类健康颈椎的曲度数据给予我们最健康的支撑角度,在我们变化姿势时也会调节弹力和软硬,给我们按摩揉捏。让我们有一个健康的颈椎; 睡眠环境:小月月给我们的是一个促进睡眠提高睡眠质量的环境,包括头部的按摩催眠,枕头的音乐催眠,房间气氛的调控,噪音的隔离,争取能达到一沾枕头就进入深度睡眠的效果。当然如果想在床上玩手机或者有其他项目的人群要选择手动催眠模式。 其次,智能枕头的智能体现在哪里呢?人体数据的收集分析、智能家居的接口调用、语音识别、面部识别。 数据收集:与其他穿戴设备不同,通过采集用户的脑电波分析出睡眠时间和睡眠质量;采集夜晚用户打呼噜磨牙的时间、持续时间、声音大小;说梦话的时间、持续时间内容;根据脑电波将睡梦中的图画声音文字转化成数据采集;根据这几项数据分析出用户的身体健康状况,并给出最适合的治疗方案。 智能家居接口调用:这个花样就多了,简单说几个吧。当我们躺在床上刚想睡觉听见有人敲门,智能枕头可以直接调用门口的摄像头将外面人的影像投射到眼前,并提供语音控制选择开门或不开门;当房间温度过高,空气过于干燥,对着枕头说一句话,智能枕头马上调用房间内的空调和加湿器工作,达到最适合的环境;当夜间起床时,说一句上厕所,卧室、走廊、厕所里的等全部打开,躺倒床上后自动关闭;清晨枕头根据定的起床时间,通过震动、声音的方式将用户叫醒,用户说一句起床,房间内所有的智能家居开始工作,厨房里的智能厨具开始准备早餐等。 语音识别:不仅仅是你说啥它就能干啥,除了工作之外,智能枕还会跟你聊天,了解你的爱好和性格,做你的知己好友。给你讲故事、唱歌、甚至给你匹配出最适合的其他用户。 人脸识别:小月月智能枕是唯一定制,专属的人脸识别,其他人不好使,只有唯一的用户才能发出指令。这里的功能花样更多,简单说一个就是当我们在睡觉时遇到突发情况如抢劫等,可以瞬间给智能枕头一报警的信号。小月月智能枕还会根据你的面部表情分析出你的情绪。 最后总结一下,健康第一位,睡梦记录第二位,智能家居调用第三位。人脸识别、语音识别、深度学习技术为支撑。 价格多少?多少你也买不到,专属私人定制,我打赌你们十年内谁也用不到这么先进的智能枕头。

优秀的个人博客,低调大师

无人机成为黑客的新工具,可黑掉部分家用的智能设备

黑客们可通过无人机,识别WiFi后发起与蠕虫病毒类似的攻击。 智能家居产品的安全性一直饱受诟病,数周前的大规模DDoS攻击导致大量物联网设备瘫痪,让这个问题变得日益严峻。 近日外媒报道称,研究人员发现攻击者是使用了一种类似蠕虫式的病毒,可以引发一系列传染式攻击。从理论上看来,如果物联网设备的分布足够密集的话,这种病毒完全可以制造出噩梦般的大型失控场面,非常可怕。 为了证明这个理论,达尔豪斯大学魏茨曼科学研究所的研究团队进行了一项实验。研究人员遥控一部无人机飞到大厦外层、可以识别WIFI连接的范围,开始发动攻击。可怕的是,攻击一只智能灯泡,其他灯泡便会被传染,杂乱无章地闪烁起来。随后,研究人员驾车来到建筑附近并发起攻击,同样可以实现远距离的攻击。 据悉,黑客是利用了ZigBee无线通信协议中的一个漏洞,实现传染式的攻击,涉及品牌非常广泛,包括飞利浦Hue等著名智能产品。另外,黑客在互联网上发布了“自动攻击工具包”,使用门槛非常低,理论上任何普通人都可以进行类似攻击。 飞利浦方面上个月发现了这个漏洞,并发布了更新。然而,世界上目前还有大量未封堵漏洞的ZigBee设备,再加之Indiegogo和Kickstarter等众筹平台上充斥着不完善的智能家居产品,此次攻击的破坏力无法估量。 原文发布时间: 2016-11-05 09:51 本文作者: JOKER 本文来自云栖社区合作伙伴镁客网,了解相关信息可以关注镁客网。

优秀的个人博客,低调大师

iOS 10.1发现新漏洞:可绕过“激活锁”强行进入主屏

据外媒报道,研究人员发现了一个苹果iOS10.1的新漏洞,这个漏洞能让黑客绕过“激活锁”(Activation Lock)功能,而进入运行最新版本iOS操作系统的iPhone和iPad的主显示屏。据了解,该漏洞已至少有两种变体,可分别用于攻破iOS 10.1和最新的iOS 10.1.1系统。 众所周知,苹果的iPhone具有Find My iPhone服务,允许用户在设备丢失或失窃时激活iPhone、iPad或iPod的“丢失模式”(Lost Mode),这种模式启动后会自动启用“激活锁”功能,从而令设备无法在未获合法机主许可的情况下被再次激活。当被锁定设备开机时,用户将被提示接入WiFi网络;如果用户选择“其他网络”选项,则必须输入网络的名称,并选择一项安全协议(如WEP和WPA 2等)。另外,用户还必须输入用户名和/或密码,视其选择的不同的安全协议而定。 而据研究人员发现,漏洞的问题在于,用来输入用户姓名、用户名和密码框的字符数没有限制,因此黑客可在其中输入很长的字段,以此引起程序崩溃,并让设备进入主显示屏。 本文转自d1net(转载)

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册