首页 文章 精选 留言 我的

精选列表

搜索[接口调试],共10000篇文章
优秀的个人博客,低调大师

用python实现接口测试(五、SQL注入神器sqlmap)

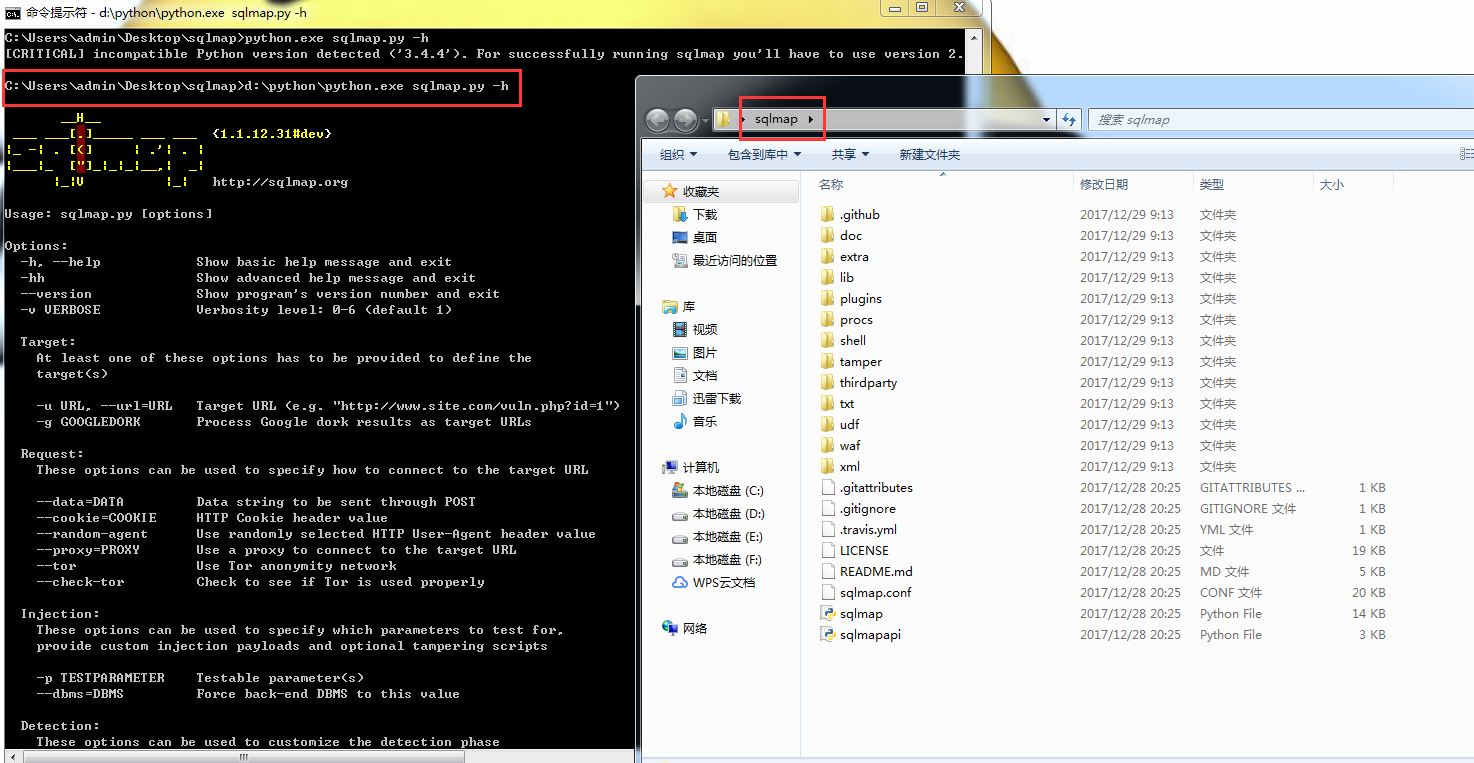
前提 sqlmap是基于python2.x进行开发的,所以要使用sqlmap请先安装python2,建议安装python2.7.x系列。Python3.x未尝试过,有兴趣的童鞋可以自己搞 一、sqlmap简介 1.sqlmap官网:http://sqlmap.org/ 2. 什么是SQL注入 SQL注入是一种代码注入技术,过去常常用于攻击数据驱动性的应用,比如将恶意的SQL代码注入到特定字段用于实施拖库攻击等。SQL注入的成功必须借助应用程序的安全漏洞,例如用户输入没有经过正确地过滤(针对某些特定字符串)或者没有特别强调类型的时候,都容易造成异常地执行SQL语句。SQL注入是网站渗透中最常用的攻击技术,但是其实SQL注入可以用来攻击所有的SQL数据库。 3.下载安装方法:https://github.com/sqlmapproject/sqlmap/tarball/master 二、sqlmap基本用法和命令行参数 基本用法和命令行参数及目录列表 三、sqlmap所有用法和命令行参数 所有用法和命令行参数 四、sqlmap示例 检测SQL注入点:SQL注入点可以通过扫描软件扫描,手工测试以及读取代码来判断,一旦发现存在SQL注入,可以直接进行检测,如下图所示 1.获取当前数据库信息:我们对一个目标mysql来一个简单的命令(注,请使用你自己搭建的测试mysql服务,安装步骤等请见上一篇文章) 输入指令:python sqlmap.py -d "mysql://用户名:密码@localhost:端口号/user" -f --banner --dbs --users sqlmap注入结果 2.获取当前数据库表 输入指令:python sqlmap.py -d "mysql://用户名:密码@localhost:端口号/user" -D 数据库 --tables 获取数据库表 3.获取当前使用sqlmap的硬件设备名 输入指令:python sqlmap.py -d "mysql://用户名:密码@localhost:端口号/user" --hostname 获取当前使用sqlmap设备名称 更多关于sqlmap注入神器的操作请移步至https://github.com/sqlmapproject/sqlmap/wiki/Usage。欢迎大家一起学习交流。--我就是keitwo

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。


用户登录
用户注册