首页 文章 精选 留言 我的

精选列表

搜索[BUG修复],共10000篇文章
优秀的个人博客,低调大师

PAN OS操作系统曝“10分”罕见漏洞,需立即修复

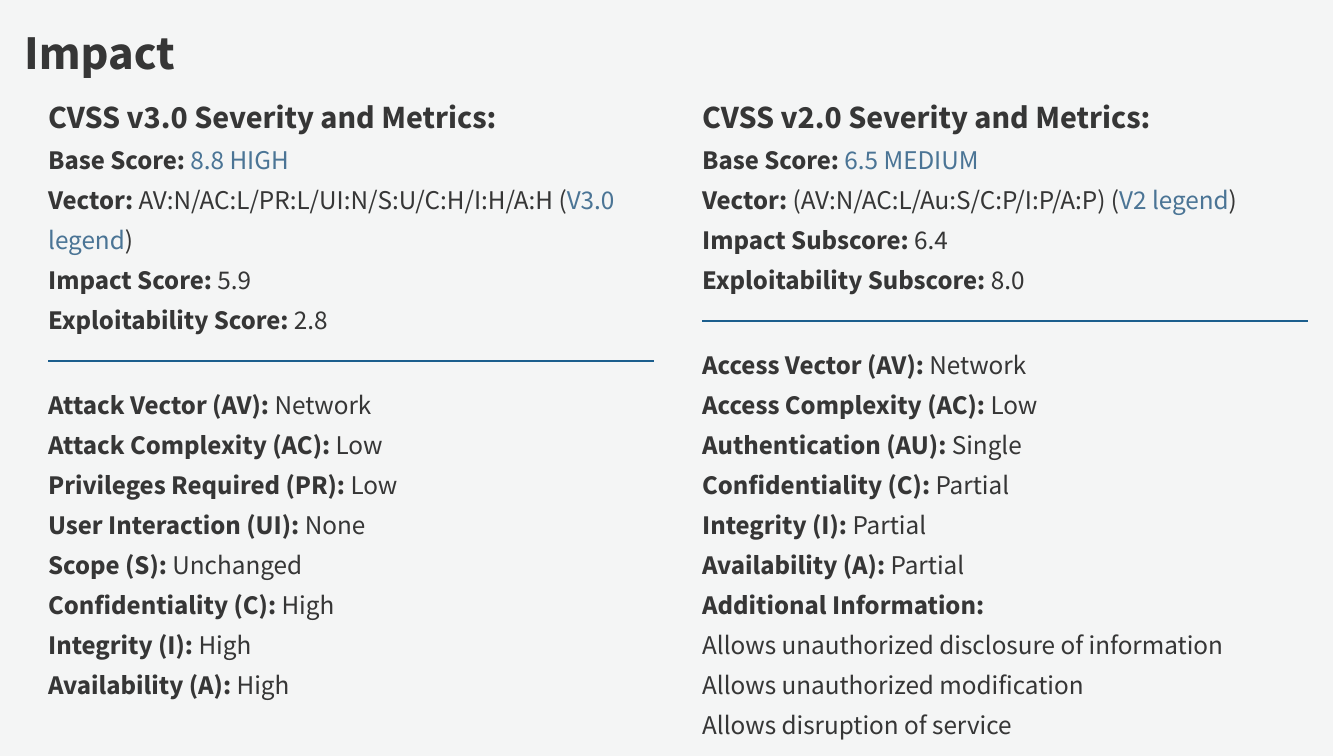
今天,美国网络司令部发布Twitter:“请立即修补受CVE-2020-2021影响的所有设备,尤其是在使用SAML的情况下。” PAN-OS是一个运行在Palo Alto Networks防火墙和企业VPN设备上的操作系统,该操作系统被披露存在严重安全漏洞:CVE-2020-2021。 特殊的是,这是一个罕见地在CVSS v3漏洞严重等级中获得满分10分的安全漏洞。10分,从危害程度上来说,意味着该漏洞不仅易于利用,不需要攻击者具备高级技术技能,而且还可以通过网络进行远程利用,无需攻击者具备对目标设备的初步了解。从技术上来说,这是一个身份验证绕过漏洞,允许攻击者无需提供有效凭据即可访问设备。 该漏洞一旦被利用,攻击者就可以更改PAN OS的设置和功能。尽管更改操作系统功能似乎影响不大,但该漏洞实际上可用于禁用防火墙或VPN访问控制策略,从而禁用整个PAN-OS设备。 漏洞影响 PAN-OS设备必须处于特定配置中(禁用“验证身份提供者证书”选项并且启用SAML),该漏洞才能被利用。 然而,在一些供应商手册上,指示了PAN-OS所有者在使用第三方身份提供程序时设置这种特定的配置,例如在PAN-OS设备上使用Duo身份验证,或Centrify、Trusona、Okta的第三方身份验证解决方案。目前,企业和政府部门中就广泛使用了Duo身份验证。 支持这两个选项的易遭到攻击的设备包括以下: GlobalProtect网关 GlobalProtect门户 GlobalProtectClientless VPN Authentication and Captive Portal PAN-OS下一代防火墙(PA系列,VM系列)和Panorama Web界面 Prisma Access 系统 已知可运行CVE-2020-2021的易受攻击的PAN OS列表: 缓解措施 既然PAN-OS设备必须处于特定配置中,该漏洞才能被利用。因此,只要这些设备在2个设置中依然保持默认状态,不手动配置“禁用‘验证身份提供者证书’选项并且启用SAML”,那么安全性可以得到一定的保障。 最后,该漏洞还引发了对于APT攻击的担忧,在Twitter上出现的一些言论都倾向该漏洞很可能被民族国家的黑客组织利用发起攻击。因此,建议企业立即对已有的PAN-OS设备实施漏洞缓解措施。 【责任编辑: 赵宁宁 TEL:(010)68476606】

优秀的个人博客,低调大师

网站mysql防止sql注入攻击 3种方法漏洞修复总结

mysql数据库一直以来都遭受到sql注入攻击的影响,很多网站,包括目前的PC端以及手机端都在使用php+mysql数据库这种架构,大多数网站受到的攻击都是与sql注入攻击有关,那么mysql数据库如何防止sql注入呢?下面我们SINE安全技术针对于这个sql注入问题总结3种方案去防止sql注入攻击。 sql注入产生的原因很简单,就是访问用户通过网站前端对网站可以输入参数的地方进行提交参数,参数里插入了一些恶意参数传入到服务器后端里去,服务器后端并没有对其进行详细的安全过滤,导致直接进入到数据库里,执行了数据库的sql语句,sql语句可以是查询网站的管理员账号,密码,查询数据库的地址等等的敏感信息,这个就是sql注入攻击。 我们来看下这个网站的代码编写,我们来利用下该如何sql注入攻击: web前端网站通过get_id这个值获取了访问用户输入的参数值,并传递给ID这个值上去,ID这个值没有对输入的参数进行安全过滤,导致该值里的恶意参数传递到服务器后端去,紧接着又送到了数据库,进行了数据库的sql语句执行。一般都是参数拼接而成的sql语句,当用户提交一些逗号之类的and 1=1等等的字符时就会执行sql语句。 目前我们SINE安全了解到的sql注入漏洞分5种,第一个就是数据库联合查询注入攻击,第二种就是数据库报错查询注入攻击,第三种就是字符型数据库注入攻击,第四种是数据库盲注sql注入攻击,第五种是字符型注入攻击。我们来简单的介绍下着几种攻击的特征以及利用方式,才能更好的了解sql注入,了解后才能更好的去防止sql注入攻击。 mysql 联合查询数据库注入攻击是采用的union语句,以及使用select语句进行的查询,去除一些查询语句的重复行进行sql注入的攻击。数据库报错查询注入攻击是采用的数据库报错类型,判断数据库的错误点,可以使用order by来查询报错,或者使用floor()来进行报错查询,floor报错的原理就是采用的group bu与rand函数同时进行使用的时候,计算多次出现的错误导致。 字符型sql注入,是判断数据库的数据是字符型还是数字型,最简单的一个方法就是使用单引号去安全测试,单引号闭合就是字符型的sql注入。数字型就很简单了,通过输入数字值对其判断,and 1=1 \and 1=2来观察返回来的网站结果是不是正常的就知道了。 那么mysql该如何防止sql注入?我们通过以下三种方法进行防治sql注入 1.开启php的魔术模式,,magic_quotes_gpc = on即可,当一些特殊字符出现在网站前端的时候,就会自动进行转化,转化成一些其他符号导致sql语句无法执行。 2.网站代码里写入过滤sql特殊字符的代码,对一些特殊字符进行转化,比如单引号,逗号,*,(括号)AND 1=1 、反斜杠,select union等查询的sql语句都进行安全过滤,限制这些字符的输入,禁止提交到后端中去。 3.开启网站防火墙,IIS防火墙,apache防火墙,nginx防火墙,都有内置的过滤sql注入的参数,当用户输入参数get、post、cookies方式提交过来的都会提前检测拦截,也可以向国内专业做网站安全的公司去咨询。

优秀的个人博客,低调大师

事物复制中大项目(Large Article)出问题如何快速修复

事物日志中如果大的发布项目(Article)出问题了,并且影响了系统的使用,如何快速的解决? 一般的做法是重新用快照或者备份初始化,但是如果出问题的表非常大(上亿的记录,几十GB的数据),使用初始化是非常耗费时间的。 其实可以重建发布订阅,而不用快照初始化的方式解决,这样就极大的节省了初始化的时间,而且不会对主库的表加锁。 具体的步骤如下: 1.将发布订阅的脚本导出到SSMS新的查询窗口 这里我们需要注意的是两个参数: execsp_addarticle@pre_creation_cmd=N'drop' drop:表示删除存在的对象重新创建 execsp_addsubscription@sync_type=N'automatic' Automatic:数据和Schema由发布表初始化 2.修改脚本,将上面的两个属性修改为: @pre_creation_cmd=’none’ (数据架构都已经在订阅段准备好了,不需要snapshot同步了). @sync_type=N'replicationsupportonly'(架构和数据已经初始化) 3.使用SSMS删除发布订阅 4.同步数据,可以使用Redgate’sDataCompare比对数据将发布订阅表数据完全同步,也可以通过其他方法比如BCP之类的。 5.数据同步完成后执行第二步保存的脚本,就会创建新的发布和订阅,数据保持同步。 通过这样的步骤相比Snapshot初始化时间大大减少。因为要保证两边的数据完全同步,所以在创建发布订阅的过程中不能有新的事物发生,所以要有停机时间。使用之前一定要自己测试哦。 本文转自 lzf328 51CTO博客,原文链接: http://blog.51cto.com/lzf328/1306252

优秀的个人博客,低调大师

苹果终于承认iOS日历应用发送垃圾广告 正紧急修复

据外媒报道,苹果公司今日终于承认了iOS日历应用(Calendar)发送垃圾广告的问题,并表示正在开发相应的解决方案。 如果iPhone或iPad上的“日历”应用没有向你推送一些不需要的邀请,如垃圾广告,那么你就算是一名幸运者了。因为许多iOS用户近日抱怨,他们的手机突然接到大量垃圾广告,让人不厌其烦。 经过了几天的沉寂之后,苹果公司今日终于“非正式”地承认了该问题,并承诺将采取相应的补救措施。由于垃圾信息过滤只能由苹果来实施(用户端无法进行),因此用户目前只能等待。 由日历应用引发的垃圾广告问题大概始于一周前,后来愈演愈烈,致使《纽约时报》甚至腾出一个版面来报道该事件。该问题初步归咎于iCloud和Calendar(日历)例行扫描用户iCloud电子邮件邀请的方式,然后作为Calendar邀请弹出信息。但不幸的是,这些应用(iCloud和Calendar)并不知道什么是“垃圾”信息。 最初,苹果一直对该问题保持沉默,直至今日才在一份声明中称:“一些用户接到了垃圾日历邀请,我们对此感到抱歉。我们正积极通过识别和阻止可疑发件人来解决该问题。” 这意味着苹果已经意识到该问题,并正在研究解决方案。对于该问题,真正的解决方案在苹果公司这一端,即改进其垃圾信息过滤机制。当然,在此之前,用户也可以采取一些临时措施来缓解该问题: 1)不要直接拒绝日历中的邀请。具有讽刺意味的是,这样做反而会适得其反,因为这同时会提醒那些垃圾信息发送者该电子信箱处于激活状态,有人在使用。 2)如果不想在日历中看到邀请,解决方案是:将所有邀请发送到电子信箱中,而不是应用内通知。但这只能通过iCloud Web界面来设置:点击左下角的“设置”,选择“高级”选项,再选择将邀请发送到电子信箱中。经过这样设置后,用户将不会获得任何应用通知。 3)如果只是想简单地删除邀请,可通过iPhone或iPad进行操作。首先需要创建一个临时的日历,然后逐个将每一条邀请的日历更改为新创建的临时日历,然后再删除。 希望苹果能尽快推出正式的解决方案,在此之前,也只能通过这些方法来确保日历应用的“清静”。 本文转自d1net(转载)

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册