首页 文章 精选 留言 我的

精选列表

搜索[安全漏洞],共3738篇文章
优秀的个人博客,低调大师

发家致富新路 谷歌每年巨额奖励寻找安全漏洞

据悉,在去年谷歌完成了自己的漏洞奖励计划,在一年中累计从用户那里收集到了超过250个合格的漏洞,并且奖励给82个用户超过55万美元的报酬。这就意味着平均每个漏洞的奖励金额为2200美元。 其中获得谷歌漏洞奖金最多的是一位名叫heisecode的开发者,他一个人就提交了超过26项漏洞,获得了超过75750美元的收入。 谷歌一直以来都在通过各种方式来让Android系统变得更加可靠,并且所有发现漏洞的开发者都能够获得谷歌的奖励。而现在平均一个有效漏洞的奖励金额从去年的3000美元已经上升到了4000美元(约合人民币26360元)。本文转自d1net(转载)

优秀的个人博客,低调大师

Vert.x 4.3.7 发布,升级以修复 Netty 的安全漏洞

Eclipse Vert.x 版本 4.3.7 发布了,自 Vert.x 4.3.6 发布以来,已经报告了不少错误。项目团队很感谢大家报告这些问题。 该版本主要是更新 Netty 到 ​4.1.87.Final 版本,修复了如下两个安全问题: CVE-2022-41881 CVE-2022-41915 Vert.x 不受 CVE-2022-41915 的影响,但其中提到的类被用于处理 HTTP 服务器请求和 HTTP 客户端响应,虽然也不用于将 Header 写入出站端点,但是用于从远端接口接收 HTTP 标头。 如果 TCP 服务器配置为接收 HA 代理流量,则 Vert.x 对 CVE-2022-41881 很敏感:服务器可以接收构建的 HA 代理前缀,该前缀会引发堆栈跟踪溢出,该溢出被 Vert.x 服务器捕获,并且 TCP 连接在服务器中保持原样,从而导致潜在的资源耗尽。它可以通过在服务器选项上设置超时来缓解,例如 options.setProxyProtocolTimeout(10),它会在 10 秒后关闭连接。我们还建议仅向受信任的 HA 代理实例公开此类服务器,而不是对外公开,此外,我们建议始终设置超时。 详细的发行说明请看4.3.7 re­lease notes

优秀的个人博客,低调大师

拖动文件就能触发 7-Zip 安全漏洞,波及所有版本

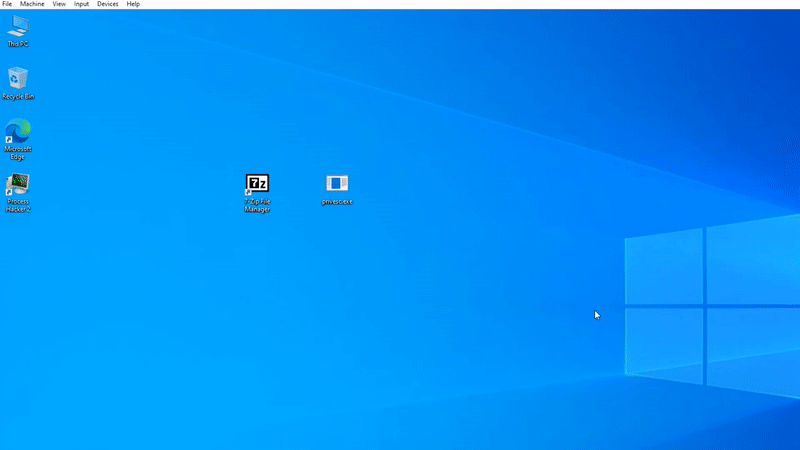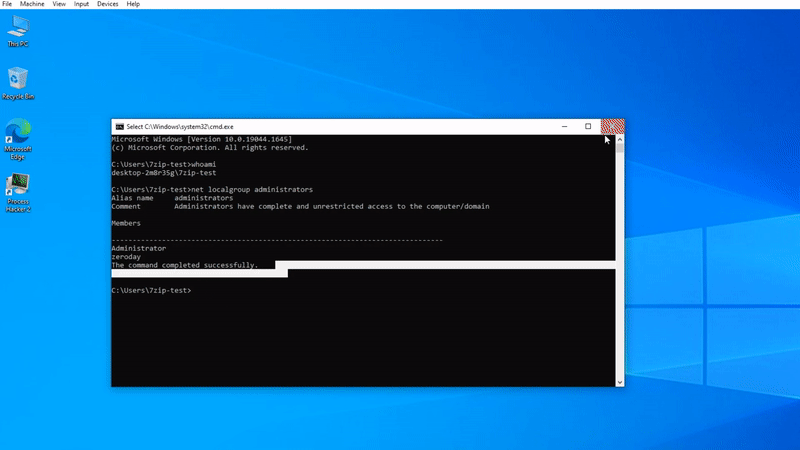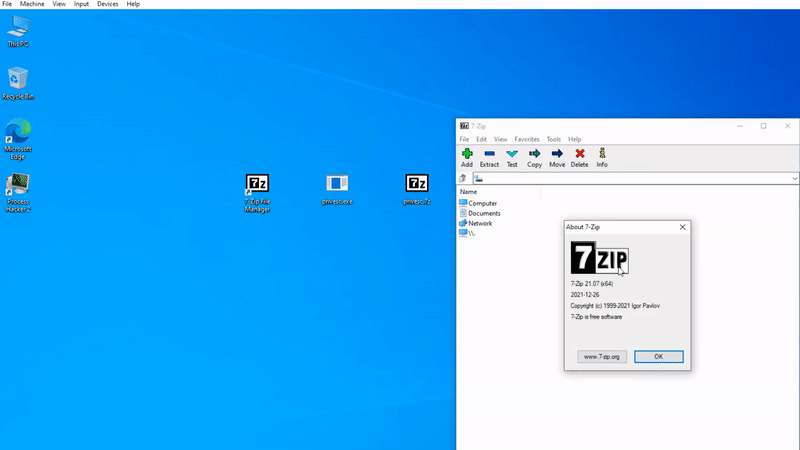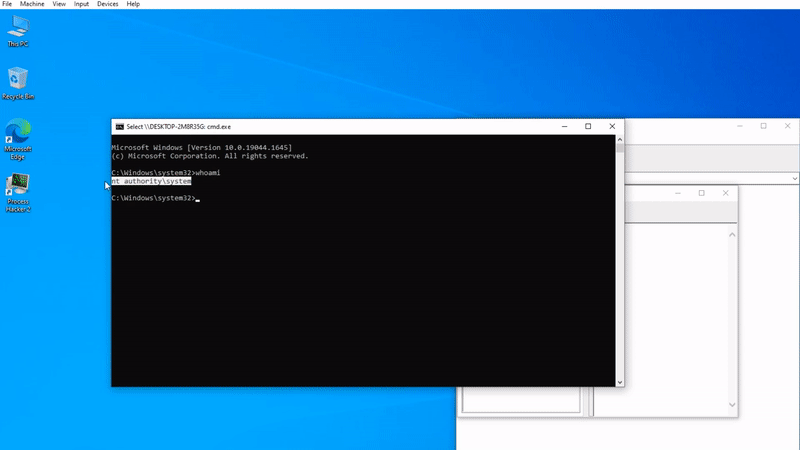
7-Zip 是一款开源的解压缩软件,主要应用在微软 Windows 操作系统上。7-Zip 的作者曾在去年 3 月发布了首个针对 Linux 的官方版本,让 Linux 用户可以使用官方开发的 7-Zip 替换掉年久失修的 p7zip。 近日,研究人员 Kağan Çapar 在 7-Zip 中发现了一个漏洞,该漏洞可能导致黑客被赋予更高的权限以及执行任意指令。该漏洞的 CVE ID 为 CVE-2022-29072,漏洞影响 7-Zip 所有版本,其中也包括目前最新的 21.07 版本。 要想触发该漏洞也十分简单,用户只需将带有 .7z 扩展名的文件拖到 7-Zip 软件窗口的「帮助 > 内容区」,触发方式可以查看下方的 GIF 图。 漏洞是由于 7z.dll 的错误配置和堆栈溢出所导致的。在软件安装后,「帮助 > 内容」区域中的文件通过 Windows HTML Helper 进行工作,但在进行命令注入后,7zFM.exe 下会出现一个子进程,由于 7z.dll 文件存在内存交互,调出的 cmd.exe 子进程会被授予管理员模式。 7-Zip 的开发者暂时还没提供软件更新来修复该漏洞,也尚不清楚 7-Zip 何时会解决该问题。7-Zip 最后一次更新还停留在 2021 年 12 月。 临时解决方法 虽然官方还没有提供更新来修复该漏洞,但该漏洞是由安装文件夹中包含的 7-zip.chm 文件所引起的,因此目前的临时解决方案就是删除这个受影响的文件。 7-zip.chm 是一个帮助文件,包含关于如何使用和运作 7-Zip 的信息。删除该文件并不会导致功能缺失。删除后,当用户在 7-Zip 文件管理器中选择「帮助 > 内容」或按键盘上的 F1 键时,帮助文件将不再打开。 为了删除该文件,必须首先打开压缩程序的文件夹。一般情况下,该文件可以在 C:\\Programs\\ 下找到。调出 "7-Zp" 文件夹后,可以简单地通过右键点击删除 7-zip.chm 文件。除了删除 7-zip.chm 文件,用户还可以撤销 7-Zip 程序的写入权限,让 7-Zip 只能运行和读取文件。

优秀的个人博客,低调大师

超级任天堂游戏模拟器被曝安全漏洞

超级任天堂(SNES,Super Nintendo Entertainment System)是任天堂全球知名主机NES(国内称为小霸王)的后续主机,主机采用16位色表现,令主机的画面表现在当时非常之棒。而作为当时的主机霸主,任天堂SNES主机上出现了非常多经典的游戏,现在大红大紫的游戏系列很多都是在SNES上发迹的。像勇者斗恶龙系列、传说系列、最终幻想系列、超时空之轮系列等等。当年的超级任天堂凭借全球数千万台的销量一直占据着游戏机市场的鳌头,在这个优秀的平台上,诞生过无数优秀的精品游戏,很多作品即使拿到现在与PS2,XBOX的游戏相比在游戏性方面也毫不逊色(其实是比他们还要好很多)。如果你对那些令人激动的游戏念念不忘的话,而Snes9x可以在你的电脑上网模拟超级任天堂,让你再次回到童年。软件可根据不同硬件方便的调节声音,图象等。 上图中的那个程序是一个 SNES 模拟器,很有游戏爱好者都使用过它。从网上找到这些东西并不难,但我不会在文章里说,因为从技术上讲,这么做属于传播盗版。 首先,我拿出旧的外部硬盘,找到了我的SNES9x模拟器的压缩副本,启动它,就发现了一个 DLL 劫持漏洞。 Snes9x是款让你重温童年游戏的SNES模拟器,能够在Windows平台上运行经典SNES/SFC游戏的模拟器软件,支持.smc, .sfc, .fig, 和 .1等格式的游戏,可用键盘,也能用手柄进行操作,支持键位修改。 以 x86 和 x64 架构编写的程序利用动态链接库 (DLL) 在软件开发过程中提供灵活性和可移植性。 DLL 基本上是包含可重用代码、资源和变量的小程序。就其性质而言,它们没有入口点并且需要父级可执行文件在运行时调用它们。如果你只有一个 DLL,则可以使用 Rundll32.exe 之类的东西来运行该特定 DLL 的内容,而无需父级程序。否则,DLL 中的函数可以由父级可执行文件调用,使用 LoadLibrary API 调用将它们动态导入到程序中。 有时软件开发并不完全按计划进行,并且你可能会经常编写一个程序来调用加载一个不存在的 DLL。或者,在 SNES 模拟器的情况下,你可能会遇到相当于路径漏洞的问题,这基本上意味着程序尝试从当前工作目录加载 DLL,然后在别处查找。 以下就是我加载Procmon并运行SNES模拟器时的情况: 在上图中,SNES 模拟器已放置在我的 FlareVM 主机的桌面上。当程序尝试加载opengl32.dll时,它首先检查当前工作目录C:\Users\Husky\Desktop\SNES32bit\。当它在这里找不到指定的 DLL 时,它会转到SysWOW64目录,并加载成功存在其中的DLL。这个SNES模拟器是一个32位应用程序,因此它检查SysWOW64是否需要dll是有意义的。 注意,System32和SysWOW64有点像冰岛/格陵兰的情况。在标准的x64设备上,64位系统目录是System32, 32位系统目录是SysWOW64。 总之,这是一个漏洞。程序试图从一个可以写入的目录中装入DLL。这是因为该程序已被复制到桌面,而不是安装在标准程序目录中,例如“程序文件”。 这就很容易发生这个软件被共享即从硬盘驱动器共享它,然后将文件复制到他们自己的笔记本电脑上。 另外,在这里需要注意的是,SNES模拟器有DEP但没有ASLR,将来可能会回到那个状态。 现在在一些攻击场景中,DLL劫持是通过以下方式实现的:只需要做一个MSFVenom DLL有效载荷,并将其替换为程序试图加载4head的载荷即可。直到程序崩溃或无法加载: DOS不在这个范围内,要做得更好,可以进入DLL代理。 DLL 代理 DLL 代理实现 DLL 劫持的成功率更高。 你可能能够从 DLL 劫持中获得 shellcode 执行,但程序仍然需要解析它想要从原始 DLL 进行的函数调用。而且你的 MSFVenom 生成的 DLL 不知道如何处理这些请求的函数,所以calc.exe运行,程序崩溃。 在 DLL 代理中,你可以创建一个新的 DLL,其中包含指向原始 DLL 的导入函数的指针。有效载荷隐藏到这个DLL的一个部分中,并使用剩余的空间将可执行文件指向它想要加载的原始DLL。 该程序以其原始预期功能执行,得到有效载荷执行。 使用 Procmon,过滤以下内容: 打开一个可执行文件或 10 并确定一个尝试加载到 DLL 中但没有成功的程序。在本文的示例中,我专注于 OpenGL32.dll: 重新配置过滤器,以查看该DLL是否在程序执行的任何时刻被成功加载。因此,只需过滤即可扩大你的搜索条件: 如果你已经找到一个好的DLL代理候选,你可能会看到如下内容: 可以看到,将成功加载的 DLL 从主机复制到攻击者的设备上,并将其命名为 [dllName]_original.dll。幸运的是,这个DLL可能在所有Windows系统上都是本地的,因此你甚至可能不需要从目标主机复制它,只需从你自己的 Windows 主机复制它即可。 在攻击者的设备上,使用这个简单的Python脚本从原始DLL中取出导出的函数并将它们写入一个模块定义文件 (.def): 请注意引用原始DLL的两个位置,并确保相应地更改这些值。 在编译程序时,模块定义文件向编译器提供有关链接导出的信息。在本文示例中,我们将告诉编译器创建代理DLL,并将它链接到原始DLL,以指向它导出的所有函数。 所以,每当可执行文件问“嘿,DLL,函数在哪里?”代理DLL便回复到:“哦,是的,去检查[dllName]_original.dll,它应该在那里。” 现在,我们制作我们的代理 DLL。这是一个用 C 编写的非常简单的程序,它导出一个 DLLMain 函数作为 DLL 的入口点。在 DLLMain 方法中,我们偷偷调用了 Payload 函数。该函数执行,然后所有其他请求的函数调用都传递给 [dllName]_original.dll: 创建此 C 文件并将其命名为 [dllName].c: 到目前为止,一切顺利。 最后,我们需要创建这个代理 DLL 并将它与我们的模块定义文件链接起来。这可以通过 mingw-w64 来完成,它拥有编译DLL所需的必要工具链。注意这里的架构:我代理了32位SNES模拟器,所以我需要为32位架构编译它。 如果你的攻击设备上没有 mingw-w64,只需输入: 然后,编译我们的 DLL: 当 DLL 编译时,你现在应该有四个文件可以使用: [dllName]_original.dll:我们从主机上拉下来的原始DLL,重命名为“_original” [dllName].c:包含我们的有效载荷的代理 DLL 的 C 代码。 [dllName].def:使用Python脚本从原始dll中提取导出的函数调用创建的模块定义文件。 [dllName].dll:新编译的代理DLL。 最后一步是将原始DLL和代理DLL在目标主机的程序目录下登陆,这两个 DLL 必须与彼此和原始程序位于同一目录中。 找到两个 DLL 后,启动程序! 此时,已经有了一个加载到代理DLL中的功能完整的程序。没有崩溃,没有段错误,只有calc。 本文翻译自:https://huskyhacks.dev/2021/08/29/dll-hijacking-dll-proxying-an-snes-emulator/ 鸿蒙官方战略合作共建――HarmonyOS技术社区 【责任编辑:赵宁宁 TEL:(010)68476606】

优秀的个人博客,低调大师

存在严重安全漏洞,Rust 团队决定撤销 Crates package API 密钥

Rust 安全响应工作组发布了一个安全公告称,其在调查有关影响crates.ioWeb 应用程序中令牌生成的安全问题时,发现了另一个影响 crates.io API 令牌的漏洞。因此,出于谨慎考虑,该团队决定撤销所有现有的 API 密钥。 ”想要在实践中利用这两个漏洞是非常不切实际的,而且我们也还没有发现该漏洞已在野外被利用的证据。但出于谨慎考虑,我们选择撤销所有现有的 API 密钥。您可以在crates.io/me 上生成一个新的 API 密钥。“ Rust方面表示,一直以来,用于crates.io 的API 密钥都是使用 PostgreSQL 随机函数生成的,但该函数并不是一个加密安全的随机数生成器。这意味着从理论上讲,攻击者可以观察到足够的随机值来确定随机数生成器的内部状态,并使用此信息来确定以前创建的 API 密钥,直到最后一次数据库服务器重启为止。 同时作为调查的一部分,其还发现了软件包的 API 密钥是以纯文本格式存储。这意味着,如果攻击者破坏了数据库,那么他们将具有所有当前令牌的 API 访问权限。 目前,为了缓解这一漏洞,Rust团队称,其已经推出了一种加密安全的随机数生成器,并实现了用于将令牌存储在数据库中的 hashing。 Rust团队列出的有关时间线显示:其于 7月11日收到了这一漏洞报告;7 月 14 日则部署了修补程序,并撤销了现有令牌,同时公开披露了该问题。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册