首页 文章 精选 留言 我的

精选列表

搜索[企业级],共10000篇文章
优秀的个人博客,低调大师

阿里进军企业级安全市场 聚焦物联网时代信息安全

2015年,有18%的安卓设备感染病毒木马;安卓系统安全漏洞暴增10倍,而iOS系统安全漏洞则增长1.28倍。80%的物联网设备暴露了硬件调试接口,极易被黑客利用;而90%以上的固件存在安全隐患,并对物联网产生严重威胁。这是25日阿里聚安全在京发布的最新数据。 阿里聚安全是阿里巴巴最新推出的企业安全产品,面向企业和开发者提供互联网业务安全解决方案,覆盖移动安全、数据风控、内容安全、实人认证等多个维度,对外共享阿里巴巴的专业安全技术和能力。目前,阿里聚安全覆盖的终端数已经超过5亿。今后,阿里聚安全可为企业提供与淘宝、支付宝同级别的安全防护技术。 阿里巴巴集团首席风险官刘振飞发表演讲 阿里巴巴集团首席风险官刘振飞表示,随着移动互联网的发展,传统的安全机制已颓势尽显,企业必须超前地聚焦于业务安全。“传统的企业安全重在建设封闭可控的环境,而互联网业务最大的特点恰恰是没有边界、海量用户、设备不可控。好比古代可以靠城墙防御,今天必须通过立体防控体系保障城市安全,黑灰产日益猖獗,没有完善的业务安全体系就是在裸奔,后果将是灾难性的。"刘振飞说。 阿里聚安全发布的《2015互联网安全年报》显示,利用互联网漏洞进行牟利已经成为新的违法犯罪趋势,催生了诸如“黄牛”、“羊毛党”、“打码手”等日趋专业的黑产团队。以活动刷单为例,行业分工越来越细,热门活动被刷的概率接近100%,不仅危害企业利益,也影响用户正常参与。 阿里聚安全最大的亮点是大数据风控。阿里巴巴安全部基于近10年对黑灰产业链的情报收集、深入研究和用户行为分析,结合大数据模型,针对各类风险建立了一整套数据驱动的风控技术体系。这一体系被称为是阿里安全部的“最强安全大脑”,它能够从每天百亿级的交易、近百PB的数据中实时识别和处置盗号、欺诈、假货、恶意行为、禁限售等数十种业务风险。 除了大数据风控,阿里聚安全还提供包括移动安全、内容安全、实人认证等全方位的企业安全服务,帮助企业瓦解各种业务风险。 本文转自d1net(转载)

优秀的个人博客,低调大师

基于CentOS7.3构建企业级Vsftpd文件服务器

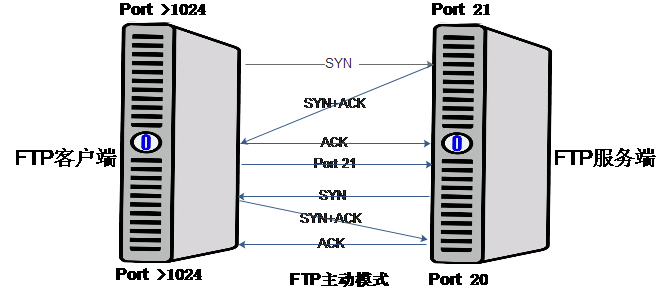
文件传输协议(File Transfer Protocol,FTP),基于该协议FTP客户端与服务端可以实现共享文件、上传文件、下载文件。FTP基于TCP协议生成一个虚拟的连接,主要用于控制FTP连接信息,同时再生成一个单独的TCP连接用于FTP数据传输。用户可以通过客户端向FTP服务器端上传、下载、删除文件,FTP服务器端可以同时提供给多人共享使用。 FTP服务是Client/Server(简称C/S)模式,基于FTP协议实现FTP文件对外共享及传输的软件称之为FTP服务器源端,客户端程序基于FTP协议,则称之为FTP客户端,FTP客户端可以向FTP服务器上传、下载文件。 1、FTP传输模式 FTP基于C/S模式,FTP客户端与服务器端有两种传输模式,分别是FTP主动模式、FTP被动模式,主被动模式均是以FTP服务器端为参照。主被动模式如图1-2(a)、1-2(b)所示,主被动模式详细区别如下: (1)FTP主动模式:客户端从一个任意的端口N(N>1024)连接到FTP服务器的port 21命令端口,客户端开始监听端口N+1,并发送FTP命令“port N+1”到FTP服务器,FTP服务器以数据端口(20)连接到客户端指定的数据端口(N+1)。 (2)FTP被动模式:客户端从一个任意的端口N(N>1024)连接到FTP服务器的port 21命令端口,客户端开始监听端口N+1,客户端提交PASV命令,服务器会开启一个任意的端口(P >1024),并发送PORT P命令给客户端。客户端发起从本地端口N+1到服务器的端口P的连接用来传送数据。 在企业实际环境中,如果FTP客户端与FTP服务端均开放防火墙,FTP需以主动模式工作,这样只需要在FTP服务器端防火墙规则中,开放20、21端口即可。关于防火墙配置后面章节会讲解。 图1-2(a)FTP主动模式 ------------------------------------------------------------------------------------------------------- 图1-2(b)FTP被动模式 2、Vsftpd服务器简介 目前主流的FTP服务器端软件包括:Vsftpd、ProFTPD、PureFTPd、Wuftpd、Server-U FTP、FileZilla Server等软件,其中Unix/Linux使用较为广泛的FTP服务器端软件为Vsftpd。 非常安全的FTP服务进程(Very Secure FTP daemon,Vsftpd),Vsftpd在Unix/Linux发行版中最主流的FTP服务器程序,优点小巧轻快,安全易用、稳定高效、满足企业跨部门、多用户的使用等。 3、Vsftpd服务器安装配置 Vsftpd服务器端安装有两种方法,一是基于YUM方式安装,而是基于源码编译安装,最终实现效果完全一致,本文采用YUM安装Vsftpd,步骤如下: (1)在命令行执行如下命令,如图1-3所示: yum install vsftpd* -y 图1-3 YUM安装Vsftpd服务端 (2)打印vsftpd安装后的配置文件路径、启动Vsftpd服务及查看进程是否启动,如图1-4所示: rpm -ql vsftpd|moresystemctl restart vsftpd.serviceps -ef |grep vsftpd 图1-4打印Vsftpd软件安装后路径 (3)Vsftpd.conf默认配置文件详解如下: anonymous_enable=YES 开启匿名用户访问;local_enable=YES 启用本地系统用户访问;write_enable=YES 本地系统用户写入权限;local_umask=022 本地用户创建文件及目录默认权限掩码;dirmessage_enable=YES打印目录显示信息,通常用于用户第一次访问目录时,信息提示;xferlog_enable=YES 启用上传/下载日志记录;connect_from_port_20=YES FTP使用20端口进行数据传输;xferlog_std_format=YES 日志文件将根据xferlog的标准格式写入;listen=NO Vsftpd不以独立的服务启动,通过Xinetd服务管理,建议改成YES;listen_ipv6=YES 启用IPV6监听;pam_service_name=vsftpd 登录FTP服务器,依据/etc/pam.d/vsftpd中内容进行认证;userlist_enable=YES Vsftpd.user_list和ftpusers配置文件里用户禁止访问FTP;tcp_wrappers=YES 设置vsftpd与tcp wrapper结合进行主机的访问控制,Vsftpd服务器检查/etc/hosts.allow和/etc/hosts.deny中的设置,来决定请求连接的主机,是否允许访问该FTP服务器。 (4)启动Vsftpd服务后,通过Windows客户端资源管理器访问Vsftp服务器端,如图1-5所示: ftp://192.168.111.131/ 图1-5匿名用户访问FTP默认目录 FTP主被动模式,默认为被动模式,设置为被动模式使用端口方法如下: pasv_enable=YESpasv_min_port=60000pasv_max_port=60100 4、Vsftpd匿名用户配置 Vsftpd默认以匿名用户访问,匿名用户默认访问的FTP服务器端路径为:/var/ftp/pub,匿名用户只有查看权限,无法创建、删除、修改。如需关闭FTP匿名用户访问,需修改配置文件/etc/vsftpd/vsftpd.conf,将anonymous_enable=YES修改为anonymous_enable=NO,重启Vsftpd服务即可。 如果允许匿名用户能够上传、下载、删除文件,需在/etc/vsftpd/vsftpd.conf配置文件中加入如下代码: anon_upload_enable=YES 允许匿名用户上传文件;anon_mkdir_write_enable=YES 允许匿名用户创建目录;anon_other_write_enable=YES 允许匿名用户其他写入权限。 匿名用户完整vsftpd.conf配置文件代码如下: anonymous_enable=YESlocal_enable=YESwrite_enable=YESlocal_umask=022anon_upload_enable=YESanon_mkdir_write_enable=YESanon_other_write_enable=YESdirmessage_enable=YESxferlog_enable=YESconnect_from_port_20=YESxferlog_std_format=YESlisten=NOlisten_ipv6=YESpam_service_name=vsftpduserlist_enable=YEStcp_wrappers=YES 由于默认Vsftpd匿名用户有两种:anonymous、ftp,所以匿名用户如果需要上传文件、删除及修改等权限,需要ftp用户对/var/ftp/pub目录有写入权限,使用如下chown和chmod任意一种即可,设置命令如下: chown -R ftp pub/chmod o+w pub/ 如上Vsftpd.conf配置文件配置完毕,同时权限设置完,重启vsftpd服务即可,通过Windows客户端访问,能够上传文件、删除文件、创建目录等操作,如图1-6所示: 图1-6匿名用户访问上传文件 5、Vsftpd系统用户配置 Vsftpd匿名用户设置完毕,匿名用户,任何人都可以查看FTP服务器端的文件、目录,甚至可以修改、删除,此方案如适合存放私密文件在FTP服务器端,如何保证文件或者目录专属拥有者呢,Vsftpd系统用户可以实现该需求。 实现Vsftpd系统用户方式验证,只需在Linux系统中创建多个用户即可,创建用户使用useradd,同时给用户设置密码,即可通过用户和密码登录FTP,进行文件上传、下载、删除等操作。Vsftpd系统用户实现方法步骤如下: (1)Linux系统中创建系统用户jfedu1、jfedu2,分别设置密码为123456: useradd jfedu1useradd jfedu2echo 123456|passwd --stdin jfedu1echo 123456|passwd --stdin jfedu2 (2)修改vsftpd.conf配置文件代码如下: anonymous_enable=NOlocal_enable=YESwrite_enable=YESlocal_umask=022dirmessage_enable=YESxferlog_enable=YESconnect_from_port_20=YESxferlog_std_format=YESlisten=NOlisten_ipv6=YESpam_service_name=vsftpduserlist_enable=YEStcp_wrappers=YES (3)通过Windows资源客户端验证,使用jfedu1、jfedu2用户登录FTP服务器,即可上传文件、删除文件、下载文件,jfedu1、jfedu2系统用户上传文件的家目录在/home/jfedu1、/home/jfedu2下,如图1-7(a)、1-7(b)所示: 图1-7(a)jfedu1用户登录FTP服务器 图1-7(b)jfedu1登录FTP服务器上传文件 6、Vsftpd虚拟用户配置 如果基于Vsftpd系统用户访问FTP服务器,系统用户越多越不利于管理,而且不利于系统安全管理,鉴于此,为了能更加的安全使用VSFTPD,需使用Vsftpd虚拟用户方式。 Vsftpd虚拟用户原理:虚拟用户就是没有实际的真实系统用户,而是通过映射到其中一个真实用户以及设置相应的权限来实现访问验证,虚拟用户不能登录Linux系统,从而让系统更加的安全可靠。 Vsftpd虚拟用户企业案例配置步骤如下: (1)安装Vsftpd虚拟用户需用到的软件及认证模块: yum install pam* libdb-utils libdb* --skip-broken -y (2)创建虚拟用户临时文件/etc/vsftpd/ftpusers.txt,新建虚拟用户和密码,其中jfedu001、jfedu002为虚拟用户名,123456为密码,如果有多个用户,依次格式填写即可: jfedu001123456jfedu002123456 (3)生成Vsftpd虚拟用户数据库认证文件,设置权限700: db_load -T -t hash -f /etc/vsftpd/ftpusers.txt /etc/vsftpd/vsftpd_login.dbchmod 700 /etc/vsftpd/vsftpd_login.db (4)配置PAM认证文件,/etc/pam.d/vsftpd行首加入如下两行: auth required pam_userdb.so db=/etc/vsftpd/vsftpd_loginaccount required pam_userdb.so db=/etc/vsftpd/vsftpd_login (5)所有Vsftpd虚拟用户需要映射到一个系统用户,该系统用户不需要密码,也不需要登录,主要用于虚拟用户映射使用,创建命令如下: useradd -s /sbin/nologin ftpuser (6)完整vsftpd.conf配置文件代码如下: #global config Vsftpd 2017anonymous_enable=YESlocal_enable=YESwrite_enable=YESlocal_umask=022dirmessage_enable=YESxferlog_enable=YESconnect_from_port_20=YESxferlog_std_format=YESlisten=NOlisten_ipv6=YESuserlist_enable=YEStcp_wrappers=YES#config virtual user FTPpam_service_name=vsftpdguest_enable=YESguest_username=ftpuseruser_config_dir=/etc/vsftpd/vsftpd_user_confvirtual_use_local_privs=YES 如上Vsftpd虚拟用户配置文件参数详解: #config virtual user FTPpam_service_name=vsftpd 虚拟用户启用pam认证;guest_enable=YES 启用虚拟用户;guest_username=ftpuser 映射虚拟用户至系统用户ftpuser;user_config_dir=/etc/vsftpd/vsftpd_user_conf 设置虚拟用户配置文件所在的目录;virtual_use_local_privs=YES 虚拟用户使用与本地用户相同的权限。 (7)至此,所有虚拟用户共同基于/home/ftpuser主目录实现文件上传与下载,可以在/etc/vsftpd/vsftpd_user_conf目录创建虚拟用户各自的配置文件,创建虚拟用户配置文件主目录: mkdir -p /etc/vsftpd/vsftpd_user_conf/ (8)如下分别为虚拟用户jfedu001、jfedu002用户创建配置文件: /etc/vsftpd/vsftpd_user_conf/jfedu001,同时创建私有的虚拟目录,代码如下: local_root=/home/ftpuser/jfedu001write_enable=YESanon_world_readable_only=YESanon_upload_enable=YESanon_mkdir_write_enable=YESanon_other_write_enable=YES /etc/vsftpd/vsftpd_user_conf/jfedu002,同时创建私有的虚拟目录,代码如下: local_root=/home/ftpuser/jfedu002write_enable=YESanon_world_readable_only=YESanon_upload_enable=YESanon_mkdir_write_enable=YESanon_other_write_enable=YES 虚拟用户配置文件内容详解: local_root=/home/ftpuser/jfedu002 jfedu002虚拟用户配置文件路径;write_enable=YES 允许登陆用户有写权限; anon_world_readable_only=YES 允许匿名用户下载,然后读取文件;anon_upload_enable=YES 允许匿名用户上传文件,只有在write_enable=YES时该参数才生效;anon_mkdir_write_enable=YES 允许匿名用户创建目录,只有在write_enable=YES时该参数才生效;anon_other_write_enable=YES 允许匿名用户其他权限,例如删除、重命名等。 (9)创建虚拟用户各自虚拟目录: mkdir -p /home/ftpuser/{jfedu001,jfedu002}chown -R ftpuser:ftpuser /home/ftpuser 重启Vsftpd服务,通过Windows客户端资源管理器登录Vsftpd服务端,测试结果如图1-8(a)、1-8(b)所示: 图1-8(a)jfedu001虚拟用户登录FTP服务器 图1-8(b)jfedu001虚拟用户上传下载文件 你若觉得作者的文章写得不错,请奖励作者几锭银子,让作者感受到来自你满满的鼓励和继续创作的动力!我们支持原创!鼓励原创! 打赏之后,文章底部显示参与打赏者的记录,可以直接通过微信扫描打赏哟,直接按打赏根据提示操作。 自定义打赏金额,友情提示打赏金额不要超过50元哦,土豪可以随意哦,51CTO谢谢您对作者的支持!谢谢你的慷慨大方!

优秀的个人博客,低调大师

让黑客无隙可乘——企业级Web网站安全解决方案揭秘

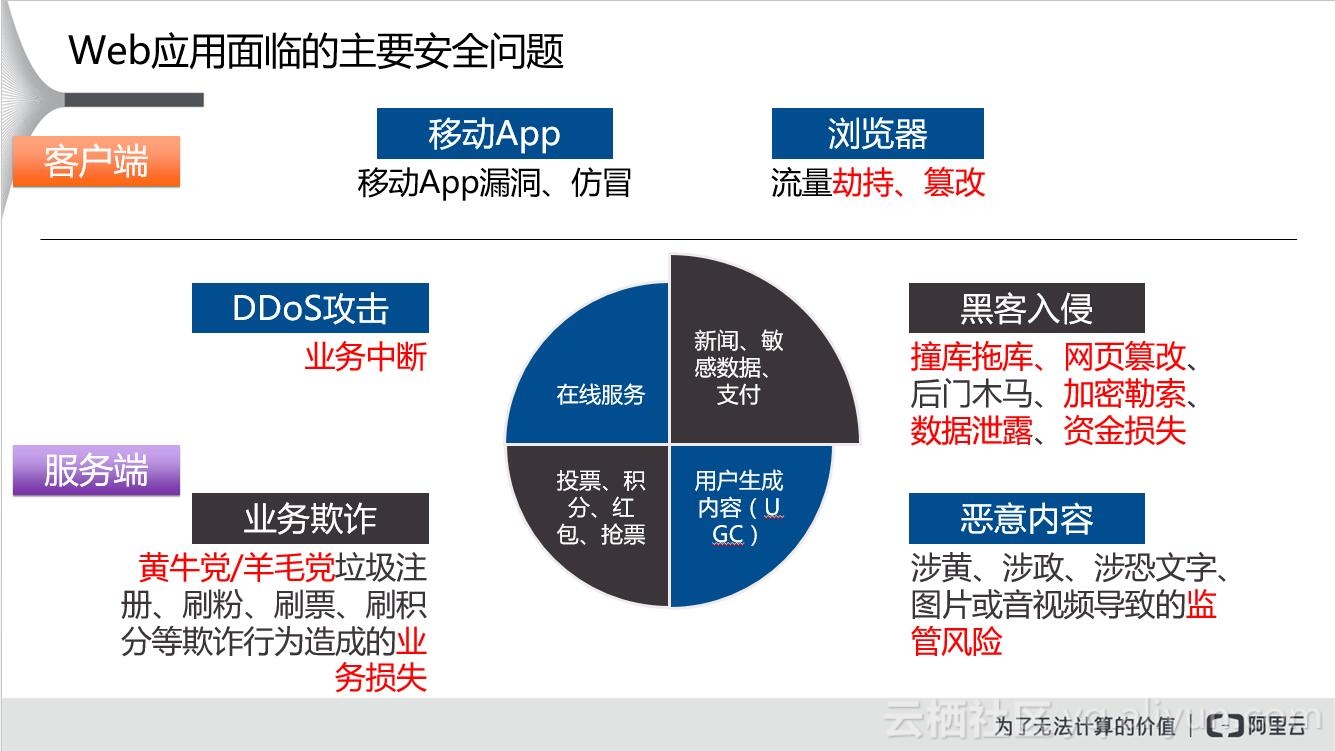
在3月10日举办的阿里云网站热点研讨会上,阿里云资深安全业务架构师蕴藉就网站Web应用的安全性及业务可用性进行了一系列细致的讲解和介绍,接下来我们就来共同了解一下他分享的内容。 以下内容根据现场分享以及幻灯片整理而成 Web应用面临的主要安全问题: 现如今,大多数的互联网业务都以Web的方式进行,相较以往以PC浏览器为主的访问形式,移动App上的Web访问正逐渐成为主流。2014年推出的HTML5标准就是一个很好的例子,它为在移动设备上支持多媒体而设置,并得到了大范围的推广。 一个Web网站必定是一项或多项在线服务的提供者,只要提供服务,就有招致黑客攻击的可能,很多网站都存有诸如新闻,重要数据,电商/支付,投票,积分,红包,抢票,用户生成内容(例如贴子)等各式各样的敏感内容,而正是这些敏感内容的存在,引发了层出不穷的安全问题: 针对网页和移动客户端,侵入App漏洞,客户端仿冒,劫持流量,篡改网页都是常见的进攻手段,而针对服务端,进攻手段则更加复杂和多样——DDoS攻击就是其中常见的一种:依据行业情况,在线服务会受到不同程度的DDoS攻击,尤以金融和电商行业最为严重。黑客入侵后的手段堪称多样:常见的就有撞库拖库进行信息盗取,篡改网页内容,通过后门木马将主机变成肉鸡实施攻击,加密数据库进行勒索等。对网页所有者而言,一旦被攻击成功,最终的结果只能是数据的泄露或业务的中断,形成直接或间接的资金损失。 对投票,积分,红包,抢票等与用户息息相关的业务而言,见缝插针的黄牛党与羊毛党也令人无比头痛,他们通过垃圾注册,刷粉刷票刷积分等方式盗取用户和公司的权益,使公司业务出现下滑。而对于某些允许用户自主生成内容的论坛类网站而言,大量恶意内容的出现则更加危险。一旦涉黄,涉政或涉恐内容没有及时清理,监管办公室的茶水就要请论坛负责人来喝一杯了。 安全问题所引发的业务风险: 安全问题无法解决,业务风险就会自然而然地找上门。对网站经营者来说,以下五种业务风险都是需要格外注意的: 1. 被监管强制关站:G20期间,上海某大型汽车公司网站被美国反共黑客组织入侵,该公司网页logo被篡改并加入反共宣传标语,直接的结果就是机器被网警上门搬走,公司CSO被请去调查。 2. 经营者承担法律责任:今年新的网安法即将实行,该法律规定,一旦公司网络安全出现问题,将惩罚公司中负责网络安全和信息化的责任人。除最高可处五天拘留及三十万罚款外,还会同时计入征信档案,对个人信誉造成影响。下半年十九大即将召开,本次大会对网络安全的警戒程度堪称空前,如果网站在这一时段出现问题,很可能面临被关停的风险。 3. 直接经济损失:黑客可能通过修改支付接口,利用拖库信息诈骗客户等方式造成公司的直接经济损失。 4. 关键词排名下降:网站被挂暗链或木马后,其搜索引擎排名也会受到影响,这点在Google上尤为明显。 5. 网站被提示不安全:用户很可能打开网站即显示不安全,造成网站访问量急剧下降。 一旦出现了此类安全问题,往往就是小公司倒闭,大公司出现公关危机或股价下跌。来自今日头条的信息表明:百分之六十的中小型企业在受到网络攻击的六个月就会关停,这一数据与阿里的检测结果几乎完全一致。 对大公司和组织来说,安全事件也同样层出不穷。EBay,AOL(美国在线)等众多知名网站都存有数据泄露的记录。美国第二大医疗公司Anthem的社保库泄露事件更是把用户的八千万条住址电话等个人信息全部拱手让人,Yahoo被收购时,也因为传出数据泄露致使股价和收购价双重下跌,堪称雪上加霜。 阿里云上网站安全态势: 通过下图:我们可以详细了解阿里云上的网站安全态势。 网站安全状况:百分之46的网站存在弱口令,百分之33的网站存在SQL 注入,百分之8的网站可直接进行命令执行,其中,命令执行和弱口令都几乎没有入侵难度。 Web应用攻击类型:百分之58的攻击由Webshell达成,百分之14依靠命令执行,百分之13依靠SQL注入,百分之12的攻击采用文件包含。可以看到的是,如今的Web攻击正逐渐向自动化,工业化的方向靠拢,由此导致大量Webshell探测攻击的产生。 Web应用攻击趋势和人员分布:2016年Web应用攻击整体数量呈上升趋势,G20峰会是入侵的高峰期,黑客们提前三个月就开始大规模入侵,来自海外的攻击以印度,美国和俄罗斯为主,他们尤爱针对政府网站。此外,每年暑假也同样是黑客攻击的高峰期:部分学生出于“对技术的热爱”到处黑站,却不知道自己要承担相应的法律责任。 被攻击原因与攻击者的企图: 在网络安全的世界里有两条不成名的法则,第一条被称为分类法则——这世上只有两种网站,一种是知道自己被黑的,另一种是不知道自己被黑的。第二条被称为黑暗森林法则——一个网站只要暴露在公网就会受到攻击,这个网站越出名,受到的攻击也就越猛烈。 对黑客来说,下手的原因就是因为可以下手,而对经营者来说,网站被攻击的原因往往与其自身存在漏洞有关: 从移动App到网络层,主机层,应用层,数据层(比如老旧的HTTP协议,谷歌甚至认为所有的HTTP网站都不安全),直至内容及业务,任何一个层面的漏洞都可能成为黑客入侵的端口,这有些类似木桶原理:黑客攻击只要找到一个短板就足以跳入桶内,而如果想把黑客拦住,网站所有者却必须补全所有的短板。 黑客攻击的方式也往往分为两种:第一种是扫楼攻击,即漫无目的的对大量的网页进行筛查,寻找缺乏防护的站点进行入侵,另一种是定向攻击,即有目的性与针对性的进行攻击,用于获取期望的敏感数据或搞垮目标。 黑客们的动机往往是多样的,概括下来大概有五类:受企业委托,为企业发现漏洞的白帽子;政治动机驱动,攻击政府组织的国家背景黑客;为了炫耀能力的漫无目的者;为证明能力来获得名利的自动驱动黑客,以及受经济利益驱动,以盗取信息和植入木马为方式的网络犯罪。对企业用户来说,网络犯罪往往最危险而最可恶,IDC上几乎一半的网站变成肉鸡就是他们的手笔。在竞争激烈的行业和大型活动期间,网络犯罪的数量通常也会跟着大幅度跃升。 关于入侵成本的考量: 对关注经济利益的黑客来说,投资回报比是个不得不考虑的问题。事实上,黑客对一个网站的入侵也是存在相应成本的,一半以上的国内网站入侵的成本接近为零,用扫描或弱口令撞击的方式即可破解,三到四成的网站入侵成本在数千到一万之间:这类网站往往有一定的安全意识,但防护能力不足,黑客可以通过寻找业务逻辑漏洞的方式进行破解,在阿里授权测试的电商网站中,全部网站都存在下单改价零元购这一业务逻辑漏洞,堪称无一幸免。而面向普通商业银行和中型互联网公司的攻击则需要数万到数十万的资金,通过较为复杂的应用以及业务逻辑漏洞方得以进行入侵,再向上的话,对于一些安全体系完善的机密级资料库和巨型互联网公司来说,入侵的成本可能会超过百万,这就在无形中筛除了绝大多数的黑客,保证了网站的数据安全。 阿里自身的防护机制及经验: 对网站来说,被入侵的原因除了心存侥幸的开放端口、无视漏洞以外,传统安全解决方案无法对未知威胁及时应对则更为尴尬,面对这种状态,阿里自身设下了一系列的防护机制用于维护网站安全 阿里作为甲方,对自身安全能力的唯一考量即是衡量漏洞数和安全事件数。往往在一个项目的开发阶段就会引入SDL进行管理:在需求分析中加入安全需求;设计时规划安全架构,编码安全规范;开发时注入安全框架,在上线前会以黑白盒安全测试的形式进行最后的系统性筛查。 系统上线后,阿里的纵深防御体系便开始工作:用防DDoS攻击,通过Web应用防火墙防Web攻击,对主机入侵的防护,数据加密等一系列手段构成整片幕布,使黑客找不到可供攻击的弱点。 迅捷的应急响应机制使阿里足以应对众多的突发状况:一旦发现远程可执行的高危漏洞,阿里便会即刻开始着手修复。通常情况下,重要目标的修复缓冲期在24小时以内,普通目标的缓冲期可能有三到七天。但可以预见的是这个时间段正变的越来越窄,只有及时而迅捷的响应才能防止中招。 阿里巴巴的红蓝对抗也是安全体系中的重要一环,聘请顶尖的安全专家模拟蓝军对系统进行攻击,以检查并修复漏洞来提高防御能力,这些漏洞不会对外曝光。 态势感知是防护系统的最后一道防线,通过使用大数据和威胁情报来发现攻击,从而进行应对。 除了SQL用于阿里内部的软件开发外,下面的四层都已经被打包为阿里的安全服务品牌“云盾”来对客户进行输出,希望获得安全防护的经营者可以通过申请云盾得到保障。 阿里巴巴的安全防护支出由三部分组成:以众多安全产品为核心的纵深防御,基于威胁情报和大数据分析的态势感知,以及由专家团队亲自操刀的安全运营。 通过以上的方式,阿里成功构建了一套以感知为核心的安全保障体系。只有发现了攻击才能进行恰当的安保应对,感知是安保体系的核心,更是未来过程中安保建设的重中之重。感知到自身有何弱点,发现定向威胁,便能基于这种弱点和威胁来完善防御体系;感知到定向攻击和安全事件,便能针对性的做出安全响应;感知攻击者的来源,便能对攻击者施以回击,增强威慑能力。 云盾SaaS化安全服务: 云盾作为阿里对外输出的安全品牌,其体系由多款产品组成: 对移动App安全加固的 移动安全。 防DDoS攻击的 高防IP。 作为web应用防火墙的 WAF。 防止主机被植入后门的 安骑士。 防拖库撞库以及垃圾注册的 数据风控。 侦测黄赌毒恶意内容的 绿网。 针对阿里云的 加密服务。 通过阿里云一键生成证书下发WAF与 SLD来完成全站HTTPS的 证书服务。 依托大数据进行的 态势感知。 建立红蓝对抗体系,通过漏洞挖掘提升提升防御水平的 先知计划。 将安全项目托管给阿里和伙伴公司的 安全管家。 值得注意的是,在整套云盾服务体系中,除了加密服务必须在阿里云上才能运行,其它项目都没有任何的使用门槛,用户可以毫无顾虑的进行申请。 利用云盾证书完成全站HTTPS:通过在阿里云上申请证书(包括用于个人的免费DV证书与包含企业认证的收费OV/EV证书),即可投放至CDN与公网SLB,形成DDoS高防与WAF的建立,从而轻松实现全站HTTPS。 利用阿里云安全运营防止黑客入侵:应用云端WAF防火墙,可以有效做到针对高危漏洞的高效修复,同时可以防止Web攻击,网页篡改及进行CC防护。此外,短信接口防刷与防拖库撞库属于阿里云安全运营的特有功能,通常的WAF是缺失这些功能的。这之后,通过将安骑士在物理机或虚拟机上进行装载,可以有效对Webshell进行排查,再通过态势感知和先知计划进一步完善安全能力,值得一提的是,云盾安全体系完全按效果付费,通过漏洞封堵与入侵防御进行核算,用户完全无须担心高费低效。 利用风险识别系统防撞库拖库:通常情况下,用户登入站点时输入密码和验证码便可直接登录以保证最佳体验,一旦出现可疑用户或恶意用户,风险识别系统便会以弹出验证码或直接阻断的方式进行保护,在兼顾用户体验的前提下最大程度的保证了安全性。 接入高防来防止DDoS攻击:用户接入高防后,DDoS高防将把DNS域名解析指向云盾的被防护服务器,流量经过后经清洗后回源,从而防止大流量的DDoS攻击。云盾高防的防御能力在20Gbps到300Gbps之间,足以应对绝大多数企业的需要。 对企业Web安全建设的一些建议: 企业的Web安全建设不是一蹴而就的,针对不同的企业发展阶段进行体系建设才能达到经济和效用的最佳平衡点,通常,企业的Web安全建设可以分三个阶段完成: 阶段一:防基础攻击:在阿里云上加入安全组,线下布设防火墙,将网站更改为HTTPS协议, 使用安骑士防止Webshell植入后门。 阶段二:防针对攻击:修补业务逻辑漏洞,进行红蓝对抗提升安全能力,依靠阿里云及合作伙伴进行安全运维,打开态势感知依托大数据进行安全分析。 阶段三:按需要防控:例如在电商大促时使用DDoS高防,进行数据风控,监测内容安全。 最后谈一些案例: G20杭州峰会期间,云盾为阿里云上300多个国家级和浙江省政务和民生政务相关业务提供安全保障服务,提前三个月即准备完成。在会议期间,共防御247亿各类攻击,封禁44.5万恶意IP,切断798个僵尸网络连接,屏蔽394个后门连接,最终实现了峰会期间0业务中断、0安全事件、0舆情事件的信息安全状态,有效的保障了G20峰会的平稳进行。 某部委网站使用云盾安全服务后,五分钟开启加密外全部安全体系,一小时内完整构建,全天候全方位感知网络安全态势。 某金融客户网站接入云盾后,安全管家修复系统漏洞二百余个,先知挖掘出业务及应用漏洞四十余个,年度外界曝光漏洞数从20+降到一个,接入期间0入侵,完成30余次0day修复,三次预警应急以及WAF虚拟补丁。 结语: 与传统安全解决方案相比,阿里云安全解决方案具备交付迅速,可按需弹性扩展,规则实时更新,情报广阔,态势感知,威胁联动与API化等诸多优势,堪称新一代安全解决方案的典范。而让互联网更加安全,也是云安全团队矢志不移的目标。 如果你是企业用户,且为安全问题伤透了脑筋,为什么不试试加入阿里云安全呢?

优秀的个人博客,低调大师

企业级 IP 归属数据选型:别只盯 IPinfo,按场景做交叉验证

摘要: IPinfo 上手快、字段清晰,适合快速接入;但企业场景真正拉开差距的,往往不是“能不能查”,而是精度口径、ASN/组织归属、匿名出口识别、更新时延、SLA、私有化部署与数据合规。本文给出一套可复用的评估方法,并列出常见候选类型。文中品牌仅作能力示例,不构成推荐或排名;产品能力、授权与价格以厂商最新合同和实测为准。

优秀的个人博客,低调大师

2026 企业级代码管理平台工程实践:能力拆解与落地治理方案

随着云原生架构普及、DevOps 流程标准化以及企业研发团队分布式协作常态化,源代码管理(SCM)已经从基础的版本控制工具,演进为企业研发链路的核心数据底座。当前行业普遍存在研发工具碎片化、代码权限管控松散、合规审计缺失、工具链集成断层等问题,直接导致代码冲突频发、研发追溯链路断裂、生产故障溯源困难,严重拖累团队研发效能。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册