首页 文章 精选 留言 我的

精选列表

搜索[VPU驱动],共10000篇文章
优秀的个人博客,低调大师

AI 驱动数据分析引擎:用 LangChain + Ollama 构建智能 EDA 助手

传统数据分析依赖人工编写 df.describe()、逐列绘制分布图,不仅效率低,且难以从海量统计指标中提取业务洞察。本文不讨论理论,而是纯工程实战:基于本地开源大模型 Llama 3,结合 LangChain 构建一个能自动生成 Pandas 代码、执行统计分析并产出可视化图表的 AI 数据分析代理(Agent)。我们将完整实现“自然语言需求 → 可执行 Python 代码 → 数据结果与洞察”的闭环。

优秀的个人博客,低调大师

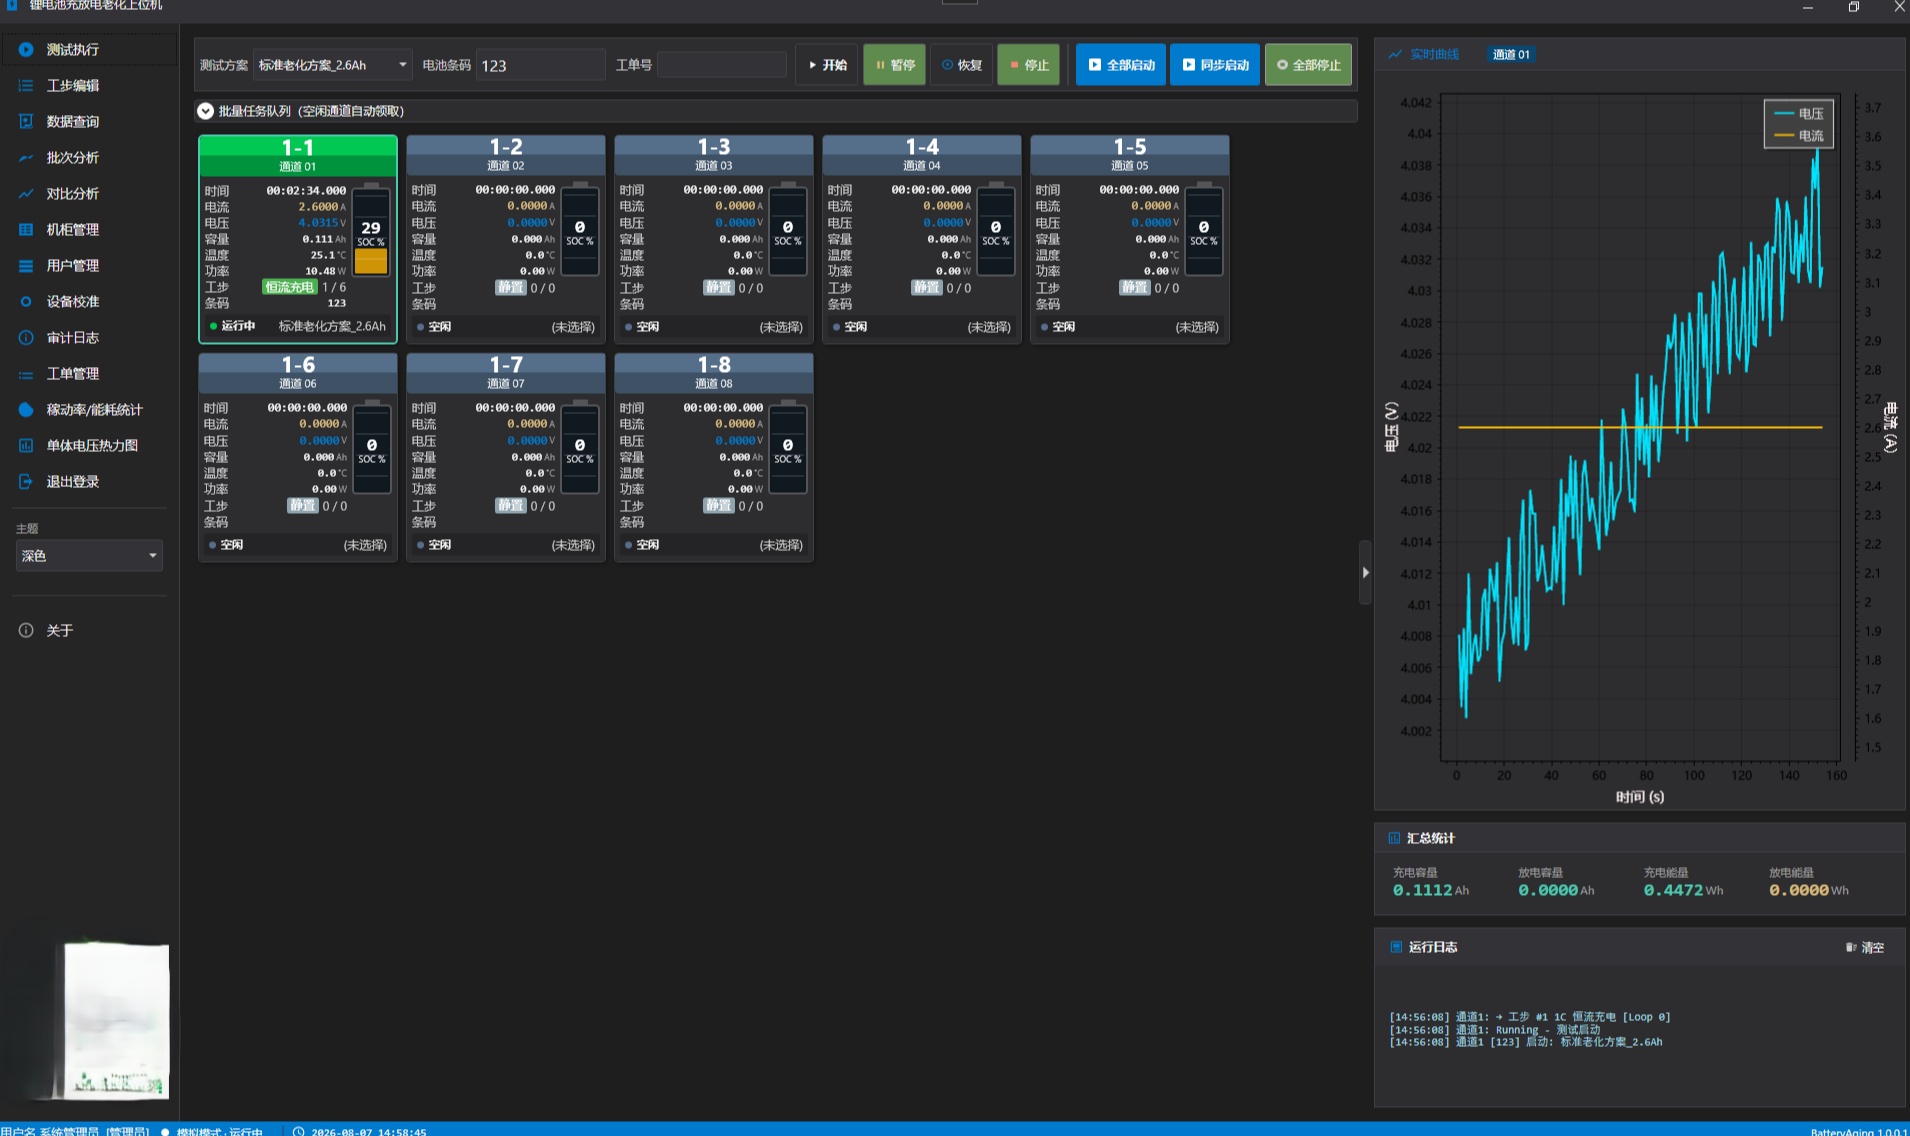
基于AI驱动的锂电池分容老化智能测试平台

## **产品优势** - 本地化与离线可用:所有核心功能与AI推理都可本地部署,降低对云的依赖,便于机房/工厂环境部署。 - 实时性强:采样链路到检测为同步低延迟设计,轻量检测可在采样环内调用,实现早期预警。 - 插拔式 AI:通过文件配置即可启用AI深度学习模型,运维部署简单(无复杂模型服务)。 - 可视化与可导出:图形化工步与实时曲线结合,支持多种导出格式便于分析与报告。 - 配置化、易调优:大量阈值与窗口长度可在运行时调整,适配不同电芯与测试工艺。 - 多语言与主题:适配国际化场景,UI文案与界面可随语言切换。 - 轻量且可扩展:使用标准 .NET技术栈与DI,便于功能扩展。 ![](https://developer.qcloudimg.com/http-save/audit-7152477/45b0c42e852d239afe27ac1b2704ddd3.png) ## 1. 多品牌测试设备协议适配层 这是纯AI团队无法复刻的核心门槛,也是你和普通AI软件最大差异。 - 支持:兼容国产主流各类国产非标测试设备 - 通信方式:TCP、串口、Modbus、设备私有协议解析 - 功能:设备联机、通道状态读取、启停测试、暂停、终止、重置 - 实时同步:电压、电流、容量、内阻、温度、时间、步序状态 - 断连自动重连、掉线数据补采、异常断线保护 ## 2. 标准工步测试系统 - 可视化工步编辑器:恒流、恒压、静置、循环、阶梯、脉冲、老化、化成、分容 - 工步模板保存、批量导入导出、配方版本管理 - 多通道独立运行、互不干扰,支持16/32/64/128通道设备 - 自定义阈值保护:过压、欠压、过流、超温、容量异常终止 - 测试过程实时曲线:电压/电流/容量/温度四曲线联动 ## 3. 全量数据本地存储与溯源 - 每电芯唯一SN码绑定测试全流程数据 - 工步数据、原始日志、异常记录、曲线数据本地落盘 - 批次管理:批次号、物料号、生产线、操作员、设备号记录 - 离线可用,全程不需要外网,满足工厂涉密/内网隔离要求 ## 4. 标准化报表与导出 - 自动生成:分容报告、化成报告、老化测试报告、抽检报告 - 导出格式:Excel、PDF、CSV,可自定义企业模板 - 良品/不良品自动统计、批次合格率、数据汇总 ## **5.实时采样与AI推理离线部署** - 持续采样电压、电流、温度等数据并入库,支持WAL优化的本地SQLite和MySQL数据库。 - AI 实时隐性异常诊断 - 内置基于滑动窗口的实时统计检测(微短路、自放电、极化异常、曲线畸变、非稳态温升等)。 - 预留基于AI/推理的本地深度学习训练和推理框架接入点,只需放入模型文件即可启用模型推理,无需改采样逻辑或重启服务。 - 支持多语言与三种不同主题切换 - 运行时可切换语言资源(例如中/英文),支持主题(暗色/亮色)持久化。 - 权限与用户管理 - 内置角色和权限体系,支持多用户分级访问。 - MES集成(可扩展) - 提供REST风格的MES上传/检入接口映射配置。 ![](https://developer.qcloudimg.com/http-save/audit-7152477/49efb2ee95ada048f143b43d639e3a11.png) 典型适用场景 - 实验室/产线验证:连续老化测试、批量通道并行执行与记录。 - 现场巡检预警:本地实时检测异常,提前通知操作人员处理,减少设备损伤。 - 离线数据分析:导出数据给工程师进行更深层次离线分析与模型训练。 - 配置集中,可调整通道数、模拟器参数、AI模型路径等。 - 资源字典式本地化,新增语言只需添加资源文件。 - 内部已封装滑动窗口、归一化逻辑,接入AI答理和深度学习模型或替换检测算法时对调用方透明。

优秀的个人博客,低调大师

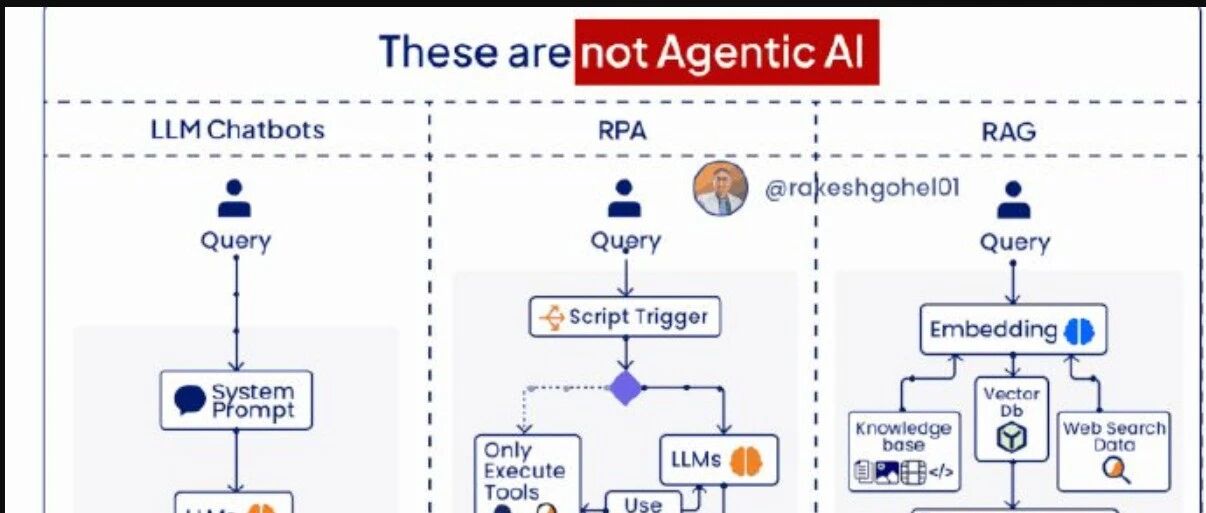
【🤖 并非所有由大模型驱动的系统都是AI智能体!】

这张图清晰对比了“伪Agent AI”与“真·Agent AI”的本质区别❗️ ⬆️ 上方红色标题 “These are not Agentic AI” 列举了三类常见误区: 🔹 LLM聊天机器人 → 线性问答,无规划能力,仅短期记忆 🔹 RPA(机器人流程自动化)→ 固定脚本执行,无法应对突发情况 🔹 RAG(检索增强生成)→ 知识库调用+LLM生成,但缺乏多步策略规划 ⬇️ 下方绿色标题 “This is an Agentic AI” 展示了真正的智能体架构: ✅ 核心由LLM(如Google ADK)与Orchestrator协调 ✅ 连接记忆库、工具调用、规划模块、多智能体协议 ✅ 支持动态协作(如LangChain/LlamaIndex专项Agent) ✅ 具备闭环反馈、自主规划、工具调度与团队协同能力! 📌 如何识别真·智能体? ▪️ 拥有短期+长期记忆体系 ▪️ 能分解目标并自主规划任务 ▪️ 按需调用工具甚至调度工具链 ▪️ 通过ReACT/Reflexion等机制自我优化 ▪️ 支持多智能体分工协作(如Manus AI的协同执行模式) 💡 关键差异:真·智能体能在流程中主动寻求人类反馈,而线性系统仅单向输出! 这就是“智能助手”与“自主规划+行动型AI”的本质区别🎯 🔗 想深入学习如何构建企业级AI智能体? 👉 关注 @智能时刻 获取前沿AI架构解析 👉 加入粉丝群【智能时刻的铁粉群】

优秀的个人博客,低调大师

Gitee CodePecker 支撑 DevSecOps 落地,双擎驱动全链路研发安全

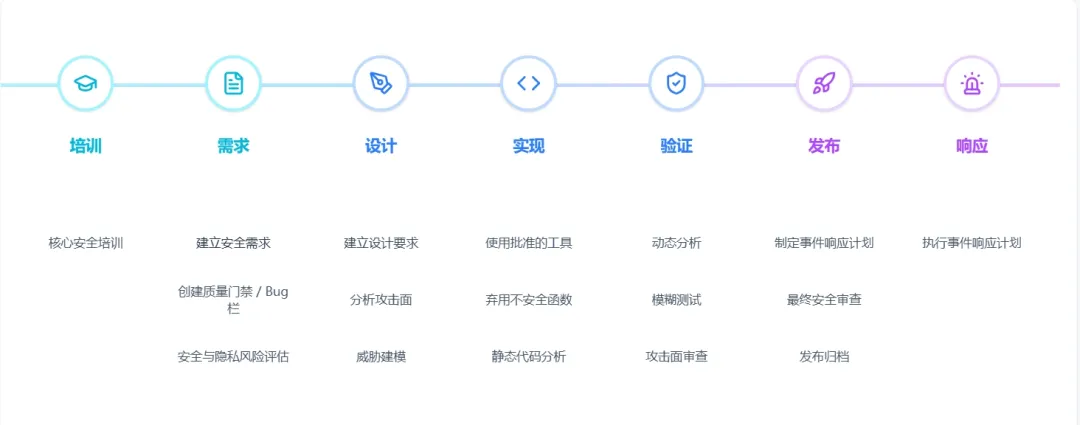
随着全球网络攻击手段的日益复杂,尤其是勒索软件与供应链攻击的加剧,漏洞数量与高危占比持续上升。 分析显示,绝大多数安全风险源于开发阶段的代码疏忽或组件缺陷。攻击者正利用软件供应链的脆弱性扩大攻击半径,仅依靠上线后的补救或边界防护,已难以应对现代威胁。 对越来越多追求敏捷开发、自主可控的企业而言,如何在保障研发效率的同时,将安全能力前置、嵌入、标准化,已成为安全治理体系演进的关键方向。Gitee CodePecker正是在这样的背景下推出,聚焦 DevSecOps 的工程化落地,从研发源头提升软件产品的整体可信度。 Gitee CodePecker 官网:https://gitee.com/code-pecker 路径选择:SDL 还是 DevSecOps? 当前,企业在构建安全开发体系时,主要面临三种路径选择:SDL 模式、DevSecOps 以及混合模式。 SDL 模式源自微软,强调在软件开发的各个里程碑节点设置安全门禁,适合对合规性要求极高的大型瀑布式开发项目; 微软 SDL 流程框架图 DevSecOps由 Gartner 研究公司分析师 David Cearley 提出,核心定义是将安全性作为开发和运维过程中的责任共担,通过自动化工具将安全无缝集成到 CI/CD 中; Gartner DevSecOps 流程框架图 另外还有兼顾 SDL 与 DevSecOps 的混合模式,依据企业自身的研发架构,汲取 SDL 的流程规范与 DevSecOps 的自动化优势,制定定制化标准。 作为国内领先的研发效能管理平台,Gitee 在服务大量企业级研发团队的过程中,观察到DevSecOps 的需求正从「可选理念」变为「必要能力」,对工具的精度、集成能力、误报率与本地部署支持提出更高要求。 Gitee CodePecker 的设计初衷正是响应这类趋势,从「左移式安全」入手,构建适配国产研发体系的安全能力基座。 SDL 与 DevSecOps 的核心差异 SDL 通过设立严格的安全检查点(Gate)来确保质量,更侧重于流程合规与专家评审。它往往偏向瀑布流或长周期项目,要求开发团队在特定阶段停下来进行威胁建模或安全审查。 而 DevSecOps 打破了安全与 DevOps 之间的壁垒,更侧重于自动化工具链支撑与持续反馈。将安全能力无缝嵌入研发的每个阶段,强调「人人为安全负责」,将安全扫描透明地嵌入流水线,避免阻断开发速度。 相比于流程末端设卡的传统模式,DevSecOps 的「安全左移」思路将漏洞检测与责任闭环前移至开发环节,确保问题尽早暴露、及时阻断。研究表明,在开发阶段修复漏洞的成本仅为上线后的数十分之一,因此左移不仅是提升安全性的手段,更是优化交付效率与控制风险成本的关键路径。 Gitee CodePecker 的能力体系也正是围绕这一理念设计,强调「零额外成本接入」「嵌入即生效」「发现即闭环」,使安全从流程外部的「审批动作」,真正转化为流程内部的「协作节点」。 核心工具链:构筑主动安全防线 DevSecOps 的落地关键,在于将关键检测能力前置到研发阶段,自动化嵌入到开发日常流程中。Gitee CodePecker 提供的SCA(软件成分分析)「析微」与SAST(静态应用安全测试)「补阙」,正是这套「安全左移」体系中的双引擎。 Gitee CodePecker 官网:https://gitee.com/code-pecker SCA 聚焦软件供应链的源头风险,以 SBOM 构建、漏洞与许可证风险管控为核心,守住第三方组件引入的安全关口。 SAST 针对代码的本源安全,通过「快速扫描 + 深度分析」的双模式能力,精准捕捉开发环节的编码漏洞。 两款工具从外部组件到内部代码形成互补,共同覆盖了 DevSecOps 研发前期的关键安全场景。 「析微」:守住供应链的入口 SCA(Software Composition Analysis)是 DevSecOps 中应对供应链攻击的关键一环。Gitee CodePecker 的「析微」模块支持对源码、二进制文件、镜像等构建产物进行自动分析,生成精准的 SBOM,并联动开源漏洞库、License 风险库完成检测。 相比传统 SCA 工具,「析微」具备更强的实用性和适配力: 支持源码与二进制混合扫描,适配 APK、ECU、IoT 固件、Docker 镜像等非源码场景; 漏洞可达性分析可识别实际调用链,降低误报; 高危构建自动阻断,可与 Gitee 流水线、Jenkins 等构建系统集成; License 分类识别支持自动审计 GPL/AGPL/MPL 等主流协议,满足合规要求; 实测识别精度达 98.7%,适用于金融、汽车、信创等强监管场景。 「补阙」:深度净化源代码 SAST(Static Application Security Testing)是保障代码本体安全的「第一道锁」。CodePecker 的「补阙」模块支持快速扫描与深度分析两种检测模式,覆盖从规则型风险到复杂逻辑漏洞的常见场景。 快速扫描适用于硬编码凭证、敏感配置、函数调用等规则型风险,支持以秒级速度嵌入每一次 Commit; 深度扫描通过构建抽象语法树(AST)与控制流图(CFG),进行污点传播分析,识别如 SQL 注入、XSS、命令执行等高危漏洞; 误报抑制机制结合上下文语义与数据流约束,特定场景下准确率可达 95%; 多语言支持覆盖 Java、C/C++、Python、PHP 等常见语言,适配主流研发体系; 支持国产标准,内置 GB-38674 编码规范检测能力,满足信创项目对静态安全的审计要求; 漏洞处理闭环,支持自动生成 Issue 并指派到责任人,支持修复建议推送与状态跟踪。 从检测到闭环,构建可信研发根基 DevSecOps 的真正价值,不止于提升安全能力,更在于将「安全」从流程的附属品转变为工程体系的内核。 Gitee CodePecker 不仅是两个检测工具的集合,更是一次面向 DevSecOps 的全链路能力构建: 「析微」把控组件引入之初,识别并阻断潜在风险; 「补阙」清除代码内部隐患,提升交付质量; 全链路自动化集成与闭环联动,避免人为遗漏; 支持私有化部署,兼容国产体系,适配敏感行业的信创要求。 从风险识别、开发拦截,到自动修复与责任回溯,Gitee 企业版正在帮助更多组织将安全能力真正「写进流程」,在源头构建可信研发基础设施。 点击链接:https://gitee.com/code-pecker,了解 Gitee CodePecker 如何助力企业构建研发安全闭环,获取完整产品资料与接入方案。

优秀的个人博客,低调大师

微软推出 AI 驱动的复制粘贴功能,实现本地 AI 处理

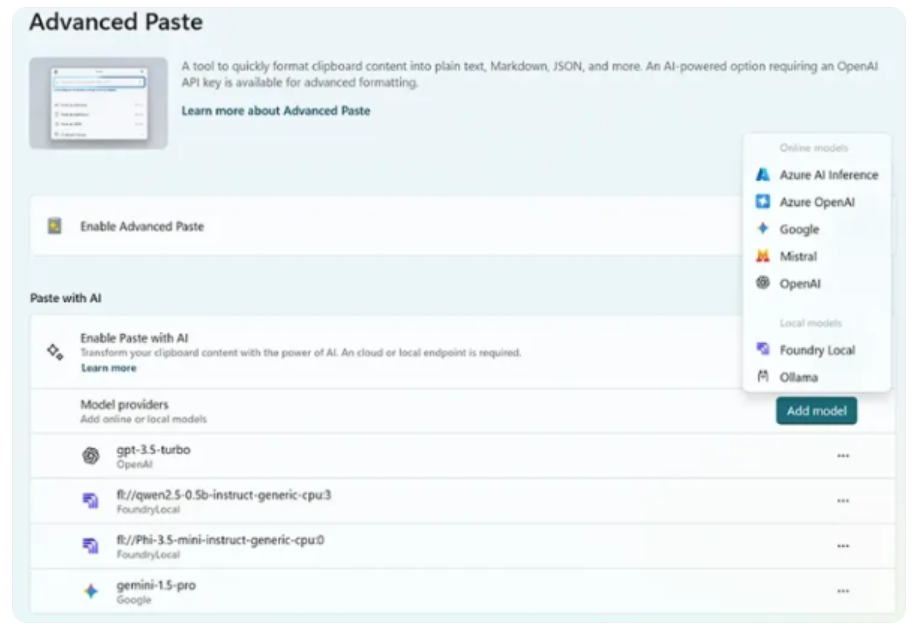
微软宣布其 “高级粘贴” 功能进行了重大的升级,现在可以通过本地 AI 模型来执行任务,而不再依赖于云端。通过利用本地设备的计算能力,用户可以在保护隐私的同时,享受到 AI 带来的便捷。 “高级粘贴” 功能的推出,旨在提高用户在各种应用场景下的工作效率。用户在进行内容复制和粘贴时,可以通过智能识别,实现智能化的内容处理。无论是从文档中提取信息,还是进行格式转换,本地 AI 都能快速完成,减少了用户在切换不同应用程序时的麻烦。 此外,本地 AI 的使用还大幅降低了网络延迟,使得粘贴操作变得更加流畅。这对频繁使用文档、表格和演示文稿的用户来说,无疑是一个福音。比如,教师在准备课程材料时,可以快速将不同来源的信息整合到一起,学生在撰写论文时也能更高效地引用资料。 微软表示,他们的目标是将 AI 的便利性带给每一个用户,并在安全性和效率之间找到一个良好的平衡。未来,这项技术可能会继续扩展到更多的应用程序中,帮助用户更好地管理和处理信息。

优秀的个人博客,低调大师

完全由正则表达式驱动的国际象棋引擎

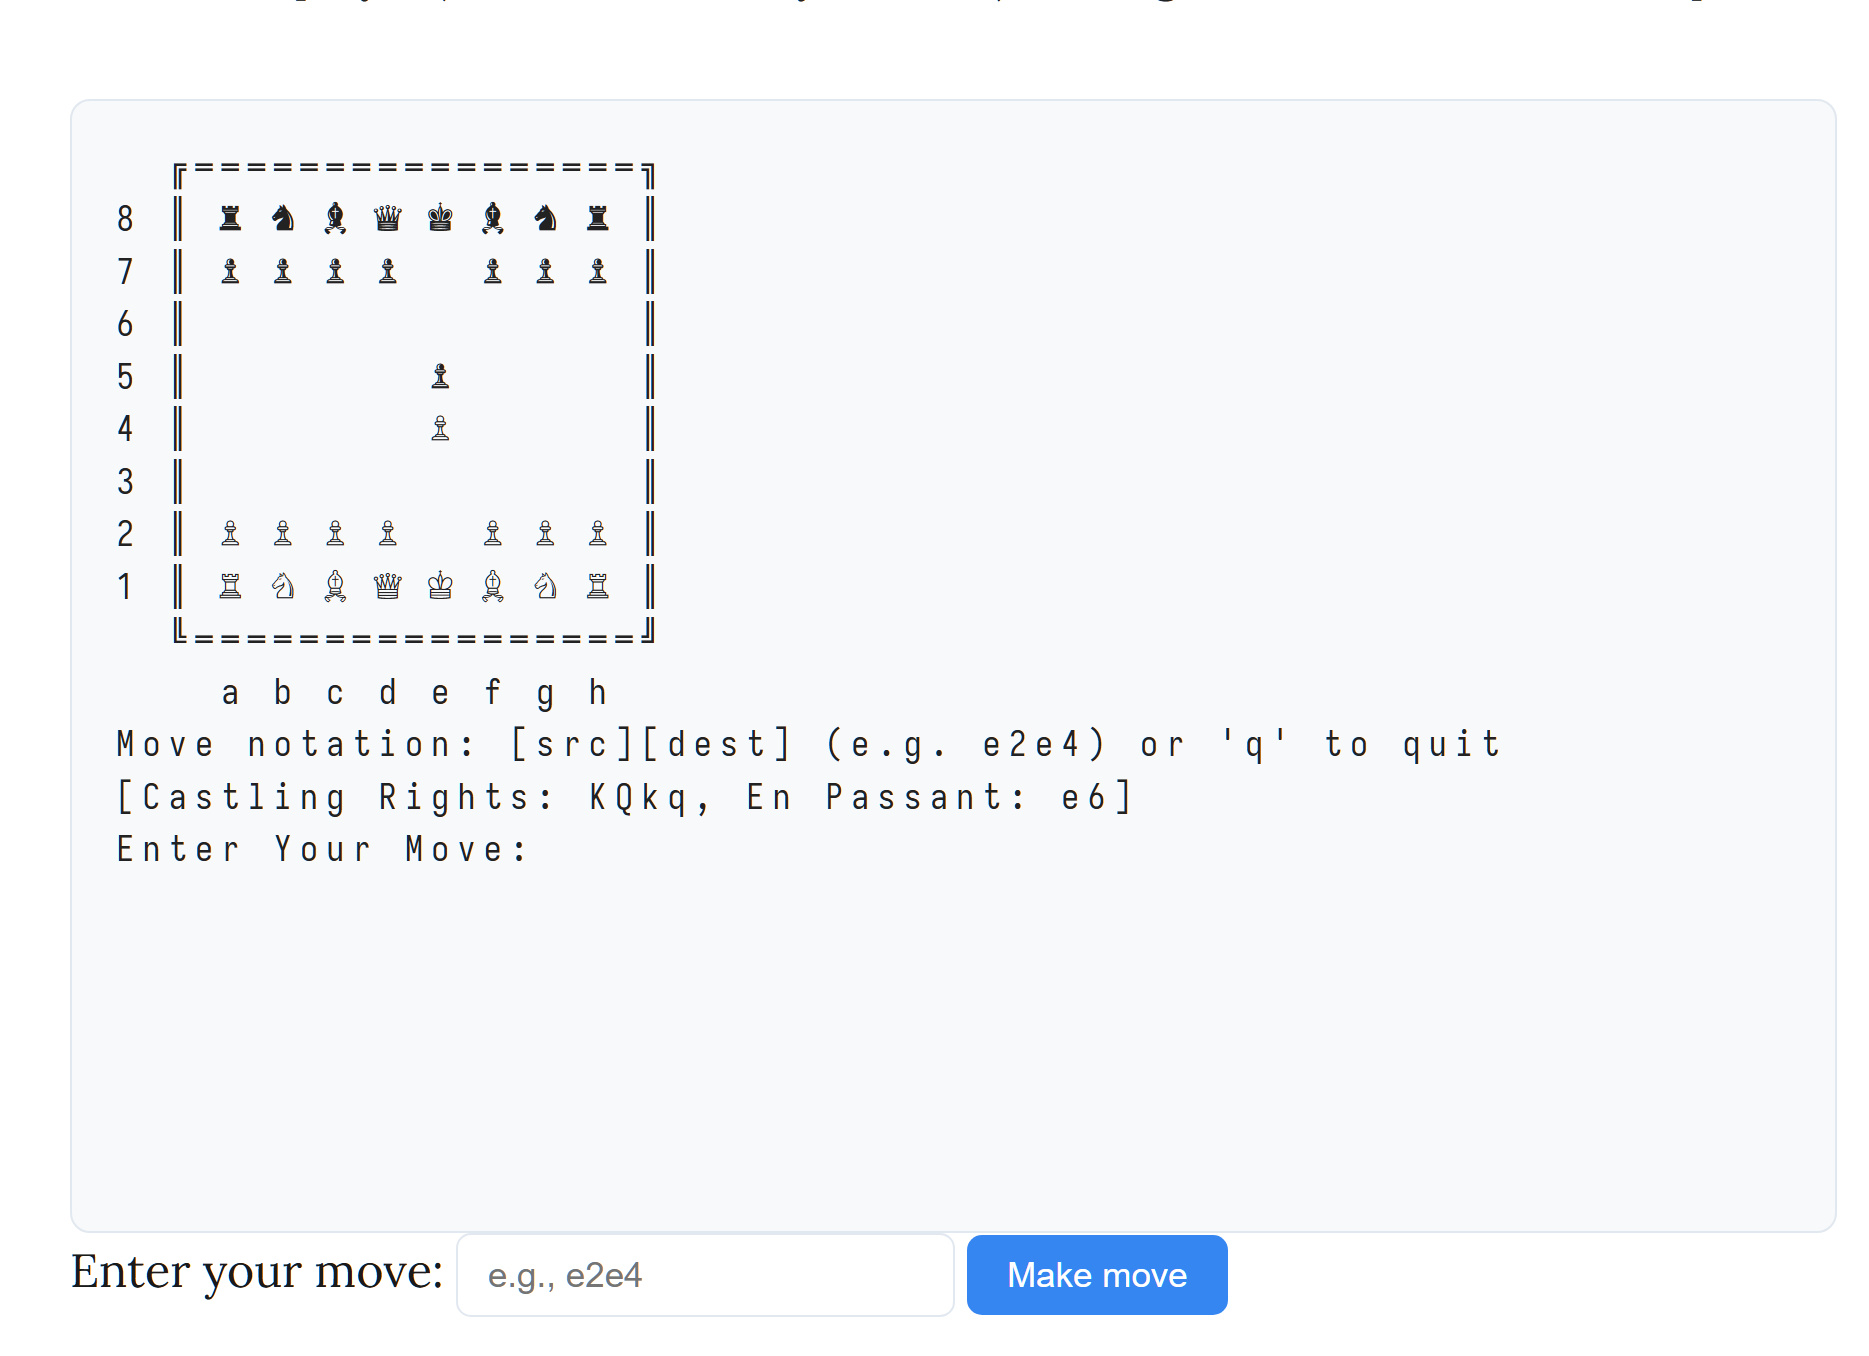
Nicholas Carlini 这篇文章介绍了自己如何使用 84,688 个正则表达式构建了一个双层 MiniMax 国际象棋引擎。 具体而言,作者是先用正则表达式写了个 CPU 模拟器,然后在这个 cpu 模拟器上写了个编译器,然后用编译器写了个国际象棋引擎。引擎名为 "Regex Chess",可以根据输入的棋盘状态走出一手合理(且不完全糟糕)的棋步。 https://nicholas.carlini.com/writing/2025/regex-chess.html 一些技术细节:1. 基于正则表达式的 CPU 模拟器: *作者首先设计了一个基于正则表达式的 CPU,它是一种无分支、条件执行、单指令多数据(SIMD)的架构。 *该 CPU 的状态由一个字符串表示,包含程序“栈”和所有变量。 *基本指令包括 push(入栈)、pop(出栈)、lookup(变量查找)和 assign_pop(变量赋值)等。 *条件执行通过修改状态字符串的开头(%%)来实现,从而控制哪些指令生效。 *SIMD 特性通过正则表达式的全局替换功能实现,可以同时处理多个棋盘状态。 2. 编译器(宏汇编器): *作者没有构建传统的编译器,而是采用了一种基于符号执行的方法,将 Python 风格的代码转换为正则表达式指令序列。 *符号执行通过跟踪变量操作来记录执行轨迹,而不是实际执行它们。 *条件语句通过创建分支并在后续合并来实现,每个分支对应一个条件路径。 3. 国际象棋引擎的实现: *引擎使用 FEN 字符串表示棋盘状态。 *通过并行处理,可以同时生成所有棋子的合法走法。例如,pawn_moves 函数可以并行计算所有兵的可能走法。 *利用并行处理,引擎可以模拟 MiniMax 算法,通过生成所有可能的走法并评估其分数来实现。 *引擎通过生成伪合法走法(可能会导致王被将军)然后排除这些走法来实现,这本质上是一种双层 MiniMax 搜索。 - 微博蚁工厂

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。


用户登录
用户注册