首页 文章 精选 留言 我的

精选列表

搜索[个人信息],共1942篇文章
优秀的个人博客,低调大师

雷蛇(Razer)数据泄漏暴露了游戏玩家的个人信息

游戏硬件制造商雷蛇(Razer)在线商店的一个不安全的数据库在网上被曝光后,遭遇了数据泄露。 Razer是一家新加坡裔美国游戏硬件制造商,以其鼠标,键盘和其他高端游戏设备而闻名。 8月19日左右,安全研究员 Bob Diachenko 发现了一个不安全的数据库,该数据库暴露了大约10万人从Razer在线商店购买商品的信息。 暴露的信息包括客户的姓名、电子邮件地址、电话号码、订单号、订单明细以及帐单和送货地址,如下所示。 不安全数据库公开的Razer数据 几周以来,Diachenko试图联系Razer的人,以使他们可以保护暴露的数据库。 Razer对Diachenko在LinkedIn(领英)的文章发表的声明中说,他们最终于在9月9日保护了数据库服务器,并感谢研究人员的帮助。 Volodymyr先生让我们意识到服务器配置错误,可能会暴露订单详细信息、客户和发货信息。没有其他敏感数据(如:信用卡号码或密码)被曝光。服务器的错误配置已经在9月9日被修复,之后才被公之于众。 我们非常感谢您,对于此问题已深表歉意,并已采取一切必要措施解决该问题,并对我们的IT安全性和系统进行了彻底的审查。我们将继续致力于确保所有客户的数字安全性。 Razer用户应该怎么做? 如果威胁行为者访问了这些数据,他们可以在有针对性的网络钓鱼活动中使用这些信息来收集更敏感的信息,如密码和信用卡详细信息。 虽然尚不确定是否有威胁行动者在修补之前就已获得了暴露的数据,但对于用户来说,对潜在的鱼叉式网络钓鱼活动保持警惕是至关重要的。 如果您曾经从Razer的在线商店购买过东西,请小心任何来自游戏公司的电子邮件。 此外,如果您收到声称来自Razer的电子邮件,请确认登录的是razer.com网站,千万不要在其他域名下进行操作。 本文翻译自: https://www.bleepingcomputer.com/news/security/razer-data-leak-exposes-personal-information-of-gamers/ 【责任编辑: 赵宁宁 TEL:(010)68476606】

优秀的个人博客,低调大师

新型Android木马Xavier爆发:可悄然窃取你的个人信息

首先,这款恶意程序会嵌入到常规的应用中,例如铃声录制和图片编辑应用,受感染的用户绝大多数来自亚洲东南部国家,如越南、菲律宾和印度尼西亚,美国和欧洲的感染人数较少。趋势科技发现携带有该恶意程序的应用数量已经超过800款,而且部分应用在Google Play上的下载量已经超过数百万次。 而该恶意程序另一个狡诈的地方在于它们会嵌入到应用的代码中。在应用使用过程中并不会出现明显的恶意代码,因此在提交至Play Store审核的时候并不会触发任何flag。然而,一旦从隐蔽的服务器下载和安装恶意代码,那么就会自动执行。而这些操作都是在用户不知情的情况下在后台进行操作的。 分析人员表示:“如果设备已经被root,那么该恶意程序就会静默安装其他类型的APK文件。”对比此前恶意广告木马,Xavier的功能及特征更为复杂。首先他具备远程下载恶意代码并执行的能力。其次,它通过使用诸如字符串加密,Internet数据加密和模拟器检测等方法来保护自己不被检测到。 Xavier窃取用户数据的行为很难被发现,它有一套自我保护机制,来躲避静态和动态的检测分析。此外,Xavier还具有下载和执行其他恶意代码的能力,使它的威胁性大大增加。 本文转自d1net(转载)

优秀的个人博客,低调大师

5 亿 LinkedIn 用户倒霉,个人信息泄露并被拿到网上出售

北京时间 4 月 9 日早间消息,据 Cyber News 报道,LinkedIn 信息大规模泄露,影响 5 亿用户,目前信息已经被攻击者拿到网上出售。LinkedIn 新闻发言人证实,出售的信息的确来自 LinkedIn。 LinkedIn 新闻发言人在声明中表示:“我们正在调查,网上发布的数据集看起来包含 LinkedIn 公开可浏览信息,还包括来自其它网站或者企业的聚合信息。从 LinkedIn 收集会员数据违反我们的服务条款,我们一直在努力,希望保护好会员和会员数据。” 目前 LinkedIn 约有用户 7.4 亿,也就是说受影响的用户约占总用户数的三分之二。泄露的信息包括用户 ID、名称、邮件地址、手机号码、工作信息、性别、其它社交媒体账户。 攻击者在黑客论坛出售数据,他提供 200 万条记录作为样本。Cyber News 研究人员证实数据的确来自 LinkedIn 用户,但他们提醒说信息可能来自旧档案,并非最近的资料。 安全情报公司 IntSights 的分析师保罗 · 普鲁德霍姆(Paul Prudhomme)指出,泄露的数据影响巨大,因为作恶者可以利用员工信息攻击企业。普鲁德霍姆说:“大流行期间,越来越多的员工远程办公,家庭、个人设备使用频率增加,类似的攻击可能性提升。通过员工个人账户和设备攻击企业,这是攻击者绕开企业网络安全防御屏障的一种方式。” 就在几天前 Facebook 刚刚证实泄露大量数据,影响 5.3 亿用户。

优秀的个人博客,低调大师

个人隐私安全该何去何从-大量APP秘密收集追踪个人信息

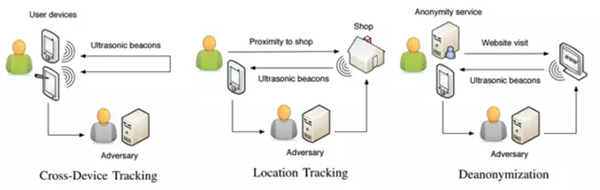
研究人员在上周的IEEE欧洲议会上表示,他们在近期的一项研究中发现了234种安卓应用会向用户发出“允许使用麦克风”的请求,以此通过超声波信号追踪用户信息。基于超声波跨设备追踪技术(Ultrasonic Cross-Device Tracking,uXDT)是许多市场和广告公司的“宠儿”。 超声波音频信标可以植入电视广告或网页广告,而装有接收器的移动APP则可以收集这些信标。由此,广告商可以通过此项技术跨设备追踪用户信息,创建用户的个性化档案,通过分析设备收集的数据了解用户的兴趣所在,从而为每位用户推荐他们感兴趣的广告。 越来越多的APP开始使用uXDT技术 在这项研究中,研究人员针对VirusTotal服务的数百万Android应用进行了分析,他们发现一小部分应用采用名为Shopkick和Lisnr的超声波音频技术。还有不少应用则采用了SilverPush SDK,这是个可让开发者对用户进行跨设备追踪的SDK。SilverPush、Lisnr和Shopkick都是为开发者准备的SDK,这三款SDK都采用超声波信标给移动设备发送信息。 开发者可以通过SilverPush跨多个设备追踪用户信息,而 Lisnr 和Shopkick 则用于对用户进行位置追踪。研究人员在分析了大量Android应用之后发现,使用 Lisnr和Shopkick SDK的厂商并不多,但是使用SilverPush SDK的却大有人在。这份报告还提到,在研究人员走访的35家德国零售商店中,就有4家店内存在超声波信标。 早在2015年,就有一份研究显示,样本中有6-7个APP使用了SilverPush SDK,该企业由此监视了大约1800万台智能手机,但这一数量正在不断上升。 在2016年的BlackHat黑客大会上就有研究人员对uXDT技术进行了展示,并指出这种技术可以通过反匿名暴露Tor用户的真实信息。(例如,在正常情况下,用户通过比特币进行交易不会留下真实的身份信息,但一家恶意网站可以追踪出用户的真实身份,或揭露出通过匿名网络,如Tor洋葱网络,浏览网页的用户身份。) 隐私安全将何去何从? 虽然uXDT技术的应用目前尚未“误入歧途”,但它仍然引发了许多对隐私的担忧——app只需通过麦克风接收超声波就可进行追踪活动,而无需任何移动网络或无线网络。该研究报告提到: “SilverPush的存在实际上缩小了监控和合法追踪之间的距离。SilverPush和Lisnr采用相似的通讯协议和信号处理方式。即便用户指导Lisnr会进行地理位置追踪,SilverPush也不会公开采用这种追踪功能的应用名称。” 2014年斯诺登事件曝光后,泄露文档提到美国情报机构如何获取国外旅客在不同城市间的动向:机场会收集这些人所用设备的MAC地址,而全国各地咖啡厅、餐厅和零售店的WiFi热点也会进行MAC地址识别,情报机构再对两者进行比对。国外媒体认为,超声波技术对于夸设备追踪用户动向甚至会有更好的效果。 如何进行自我保护? 既然我们无法阻止超声波信号在自己周围传输,那么为了减少智能手机被监听的风险,最好的方法就是严格限制通过APP对设备发起的“请求”。 换而言之,这里我们只需运用自己的常识。例如,如果Skype请求“使用麦克风”,显然十分合理的,因为在Skype中将用到这一功能。但倘若美妆或服饰APP发送这一请求,结果又将如何?作为用户,应该严格拒绝请求。 为了取消这些不需要的APP请求,一些Android手机厂商,例如一加为用户提供了一种叫做“隐私指南”(Privacy Guard)的功能,用户可以通过这一功能禁止一些与APP基本功能无关的请求。 Android 7和iOS 10用户同样可以通过设置实现这一操作。 【本文为51CTO专栏“柯力士信息安全”原创稿件,转载请联系原作者(微信号:JW-assoc)】 戳这里,看该作者更多好文 作者:柯力士信息安全 来源:51CTO

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

用户登录
用户注册