首页 文章 精选 留言 我的

精选列表

搜索[开发者工具],共10000篇文章
优秀的个人博客,低调大师

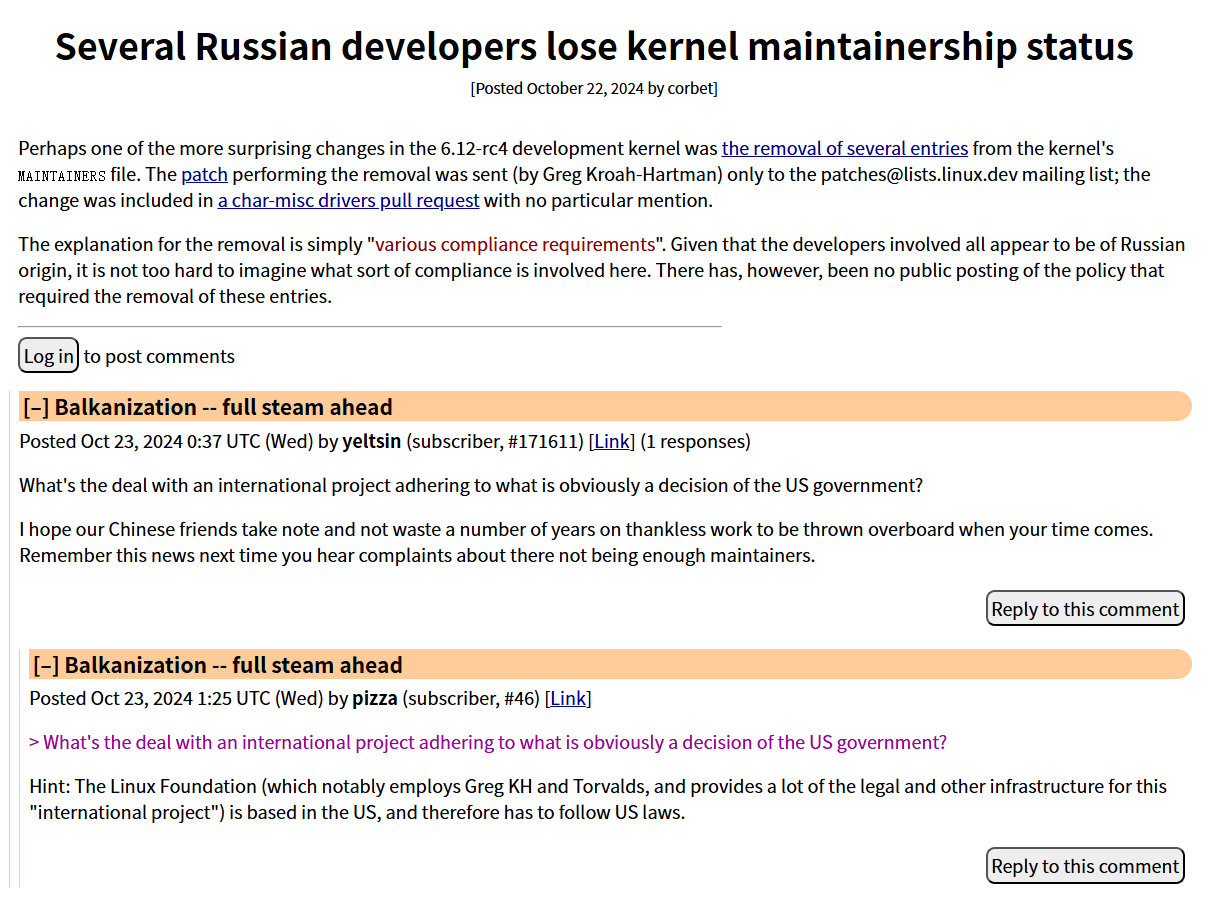
Linux 大规模移除疑似俄开发者,开源药丸?

据Linux 内核新闻站 http://LWN.net的相关报道(https://lwn.net/Articles/995186/)及国内开源爱好者翻译(编辑:柯晓宇 (Kexy Biscuit) @KexyBiscuit,校对:白铭骢 @JeffBai)—— 日前,Linux 内核主要维护者之一 Greg Kroah-Hartman (Greg K-H) 提交了一项不寻常的“文档”更新,将数名具有 <.ru> 顶级域名邮箱的维护者,和一名明确为俄罗斯身份的维护者从 MAINTAINERS(维护者名录)文件除名。 这一提交已于上周日被 Linus Torvalds 拉取并包含于 6.12-rc4 版本的代码中。 Greg K-H 并未详述这项更新的具体原因,仅含糊其辞地表示该更改是“由于某些合规性要求”,并指出“(相关人员)提供充足文档后,方可回归(维护者名录)”。 相关的维护者移除方式相当粗暴,其中部分子系统由于唯一维护者使用 <.ru> 顶级域名邮箱,整个子系统都被从 MAINTAINERS 文件中移除,这之中不乏诸如 UFS 文件系统和 PPTP 驱动等重要且被广泛使用的子系统。由于 Linux 内核开发流程完全基于邮件列表进行,当 MAINTAINERS 文件中移除相关维护者后,也就意味着与相关子系统的补丁或沟通将不再被发送至维护者的邮箱,乃至相关的邮件列表。这很可能会造成许多补丁“石沉大海”;而如果某个子系统未得到充分维护,那么其被从内核中移除也只是时间问题了。 通常而言,Linux 内核补丁除了发送至邮件列表外,还需要抄送与之相关的人士(如子系统维护者和活跃贡献者),并且经过讨论和审阅后才会被拉取合并。然而,Greg K-H 似乎刻意绕过了这部分流程,仅仅将补丁发送至流量最大、几乎不会有人认真阅读每封邮件的 patches@lists.linux.dev 列表,并于仅仅两天后就向 Linus Torvalds 发起拉取请求,而 Torvalds 亦未对相关修改提出质疑和意见便拉取合并这笔更改了。 Linus对事件的回复(https://lore.kernel.org/all/CAHk-=whNGNVnYHHSXUAsWds_MoZ-iEgRMQMxZZ0z-jY4uHT+Gg@mail.gmail.com/)是: 好吧,很多俄罗斯的水军到处活动。 这次的更改原因非常明确,不会被撤销。使用多个随机匿名账户试图通过俄罗斯的水军工厂来操作,是不会改变任何事情的。 顺便对那些不是水军的无辜旁观者说明一下——“各种合规要求”不仅仅是美国的事情。 如果你还没听说过俄罗斯的制裁,应该找时间读读新闻了。而“新闻”可不是指俄罗斯政府资助的垃圾信息。 至于给我发撤销补丁的想法——请用你那所谓的脑子思考一下。我是芬兰人。你觉得我会支持俄罗斯的侵略吗? 显然,这不仅仅是缺乏真实新闻的问题,也是缺乏历史知识的问题 编者注:Linus所指的历史知识大概是苏芬战争。 有人指出:Linus Torvalds 与 Greg K-H 均受雇于The Linux Foundation,后者为注册在美国的 501(c)(6) 组织。Linus实际上对什么代码能够合并进入Linux主线代码具有相当的、可以历史追溯的责任,甚至可以说是“代码终身责任制”。

优秀的个人博客,低调大师

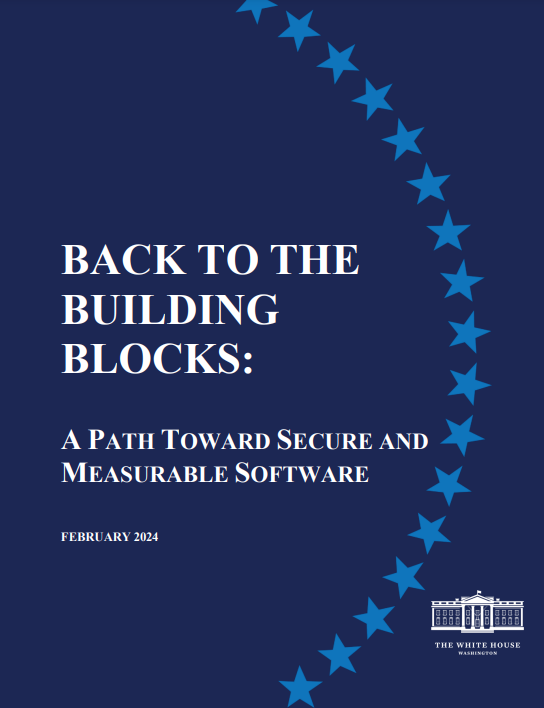
白宫敦促开发者改用内存安全的编程语言

白宫国家网络主任办公室 (ONCD) 发布了一份报告,呼吁科技界主动减少网络空间的攻击面;通过改用 Rust 等内存安全编程语言,减少内存安全漏洞的数量来提高软件安全性。同时鼓励研究界解决软件可测量性问题,以便开发出更好的测量网络安全质量的诊断方法。 ONCD 例举了历史上一些著名的网络攻击事件,包括:1988 年的 Morris 蠕虫病毒、2003 年的 Slammer 蠕虫病毒、2014 年的 Heartbleed 漏洞、2016 年的 Trident 漏洞、2023 年的 Blastpass 漏洞。并指出,所有这些问题的背后都有一个共同的根本原因,即内存安全漏洞。 报告称:“35 年来,三十五年来,内存安全漏洞一直困扰着数字生态系统,但情况本不必如此。消除整类软件漏洞的挑战是一个紧迫而复杂的问题。展望未来,必须采取新方法来减轻这种风险。” “减少内存安全漏洞的最高杠杆方法是保护网络空间的构建模块之一:编程语言。使用内存安全编程语言可以消除大多数内存安全错误。” 在此之前,美国国家安全局 (NSA) 曾于 2022 年 11 月发布了关于软件开发人员如何防止软件内存安全问题的指南。美国网络安全与基础设施安全局 (CISA)也在 2023 年 12 月发布了类似报告,要求过渡到内存安全编程语言,通过消除与内存相关的漏洞来减少软件产品的攻击面。 ONCD 报告以美国总统拜登于 2023 年 3 月签署的国家网络安全战略为基础,将网络安全的责任从个人和小型企业转移到技术公司和联邦政府等更有能力管理不断变化的威胁的大型组织身上。并在与整个联邦政府的安全设计计划和研发工作保持一致的同时更进一步,涵盖了由 CISA、NSA、FBI 和 NIST 领导的计划和研发工作。 报告中有关内存安全的工作还补充了美国国会对此主题的兴趣。此外,美国参议院国土安全和政府事务委员会主席 Gary Peters (D-MI) 和美国参议员 Ron Wyden (D-OR) 也向 ONCD 强调了他们在内存安全方面的立法努力。 更多详情可查看完整报告。 相关阅读: 美国国家安全局建议从 C/C++ 切换到内存安全语言 美国 CISA 建议放弃 C/C++,消除内存安全漏洞

优秀的个人博客,低调大师

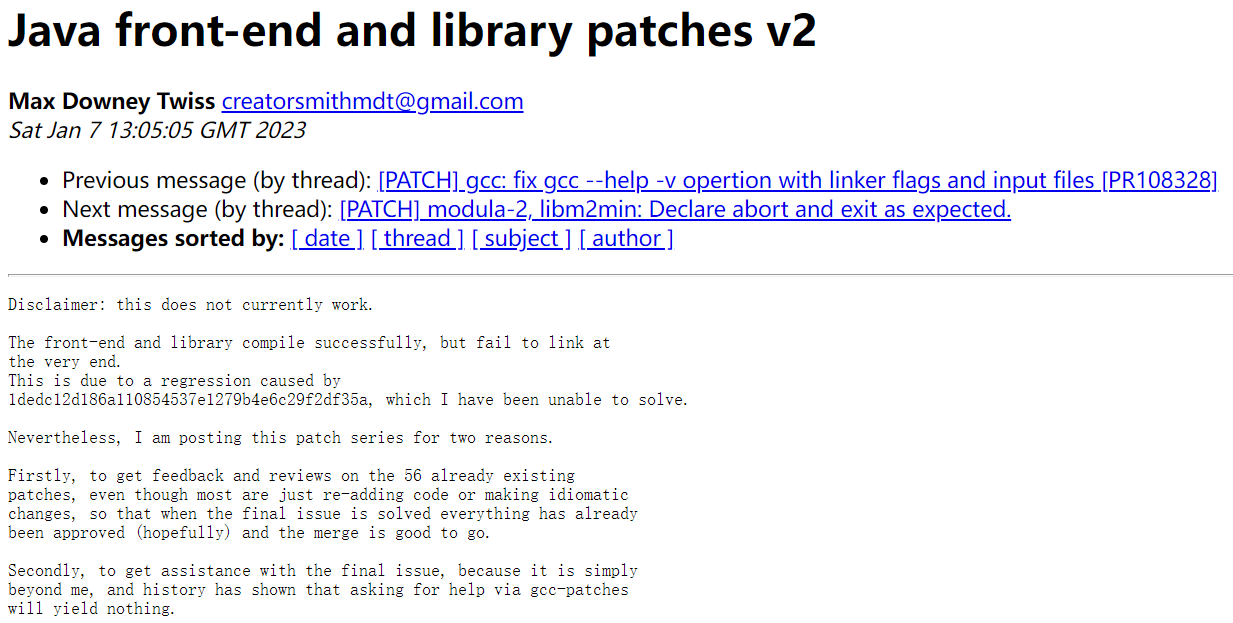
开发者希望恢复 GCC 的 Java Front-End

继GCC Rust 与Modula-2 front-end合并后,开发人员希望恢复 GNU Compiler Collection (GCC) Java front-end,GCJ。一直以来,独立开发人员 Max Downey Twiss 都在致力于通过各种修复来恢复 GCJ。 早在 2016 年,GCC 编译器就因为无人维护而放弃了对 Java/GCJ 的支持。GCC Java 支持由于缺乏维护而被删除,并且由于已经有许多自由软件 Java 实现而没有引起太多关注。 根据介绍,鉴于现在还有其他 Java 字节码编译器和一个免费的 Java 运行时库,Max 主要将精力放在了专注于使 GCJ 成为一个免费的 Java 机器码编译器上。他希望用 OpenJDK 替换 Classpath,并专注于针对机器码的 GCJ。 现在,我们有了许多拼图碎片。我们有大量的 free Java 字节码编译器,以及免费的运行时库。唯一缺少的是一个免费的机器码编译器,而 GCJ 曾经是,现在也是。我计划用 OpenJDK 取代 Classpath,并在 GCJ 的机器码方面加倍努力,放弃 bytecode 和 interpreted 的支持。 不过目前的情况是,Max 所提交的补丁系列由于 1dedc12d186a110854537e1279b4e6c29f2df35a 造成的回归,而导致最后的link 失败。且他一直无法解决该问题,但他还是决定将这个补丁系列发布出来,以获得反馈和帮助。 除了试图让GCJ 进入正轨外,Max 还希望能照顾到它的维护并至少保持与先前删除的 Java front-end 相似的功能级别。 更多详情可查看gcc-patches。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册