首页 文章 精选 留言 我的

精选列表

搜索[rsa],共1977篇文章
优秀的个人博客,低调大师

RSA解密 优化 的原理详解 ,synchronized的使用

一、 原来代码 示例代码: private static org.bouncycastle.jce.provider.BouncyCastleProvider bouncyCastleProvider = null; public static org.bouncycastle.jce.provider.BouncyCastleProvider getBouncyCastleProviderInstance() { if (bouncyCastleProvider == null) { bouncyCastleProvider = new org.bouncycastle.jce.provider.BouncyCastleProvider(); } return bouncyCastleProvider; } 二、 优化后代码 示例代码: private static volatile org.bouncycastle.jce.provider.BouncyCastleProvider bouncyCastleProvider ; public static org.bouncycastle.jce.provider.BouncyCastleProvider getBouncyCastleProviderInstance() { if (bouncyCastleProvider == null) { synchronized(org.bouncycastle.jce.provider.BouncyCastleProvider.class){ if(bouncyCastleProvider == null){ bouncyCastleProvider = new org.bouncycastle.jce.provider.BouncyCastleProvider(); } } } return bouncyCastleProvider; } 三、实现原理 添加synchronized关键字。添加到同步代码块中,而不是如下: public static synchronized org.bouncycastle.jce.provider.BouncyCastleProvider getBouncyCastleProviderInstance() { if (bouncyCastleProvider == null) { bouncyCastleProvider = new org.bouncycastle.jce.provider.BouncyCastleProvider(); } return bouncyCastleProvider; } 目的:即:保证在同一时刻最多只有一个线程执行该段代码,达到保证并发安全的效果。 四 、 synchronized 定义 synchronized锁是重量级锁,重量级体现在活跃性差一点。synchronized锁是内置锁,意味着JVM能基于synchronized锁做一些优化:比如增加锁的粒度(锁粗化)、锁消除。 synchronized锁释放是自动的,当线程执行退出synchronized锁保护的同步代码块时,会自动释放synchronized锁。 线程在竞争synchronized锁时是非公平的。 synchronized Java中的关键字,是一种同步锁。它修饰的对象有以下几种: 修饰一个代码块,被修饰的代码块称为同步语句块,其作用的范围是大括号{}括起来的代码,作用的对象是调用这个代码块的对象; 修饰一个方法,被修饰的方法称为同步方法,其作用的范围是整个方法,作用的对象是调用这个方法的对象; 修饰一个静态的方法,其作用的范围是整个静态方法,作用的对象是这个类的所有对象; 修饰一个类,其作用的范围是synchronized后面括号括起来的部分,作用主的对象是这个类的所有对象。 使用 1、 普通同步方法,锁的是当前实例的对象 同步方法锁住的是调用方法的对象;新创建的对象调用方法,和之前的方法不同步。 class mYread implements Runnable { private static int count; public mYread() { count = 0; } public synchronized void method() { for (int i = 0; i < 5; i ++) { try { System.out.println(Thread.currentThread().getName() + ":" + (count++)); Thread.sleep(100); } catch (InterruptedException e) { e.printStackTrace(); } } } public synchronized void run() { method(); } } //执行调用 mYread read1 = new mYread(); mYread read2 = new mYread(); Thread thread1 = new Thread(read1, "mYread1"); Thread thread2 = new Thread(read2, "mYread2"); thread1.start(); thread2.start(); read1 和 read2 是两个对象,thread1和thread2执行不会保持线程同步。 2、 静态同步方法,锁的是静态方法所在的类对象 静态同步方法锁的是类的对象,新创建的对象也是被锁的对象。 class mYread implements Runnable { private static int count; public mYread() { count = 0; } public synchronized static void method() { for (int i = 0; i < 5; i ++) { try { System.out.println(Thread.currentThread().getName() + ":" + (count++)); Thread.sleep(100); } catch (InterruptedException e) { e.printStackTrace(); } } } public synchronized void run() { method(); } } //执行调用 mYread read1 = new mYread(); mYread read2 = new mYread(); Thread thread1 = new Thread(read1, "mYread1"); Thread thread2 = new Thread(read2, "mYread2"); thread1.start(); thread2.start(); read1 和 read2 是两个对象,但在thread1和thread2并发执行时却保持了线程同步。 3、 同步代码块,锁的是括号里的对象。(此处的可以是实例对象,也可以是类的class对象。) 指定给某个对象加锁 > 如果有一个明确的对象: public abstract class RSACoderUtils extends CoderUtils { if (bouncyCastleProvider == null) { synchronized(org.bouncycastle.jce.provider.BouncyCastleProvider.class){ if(bouncyCastleProvider == null){ bouncyCastleProvider = new org.bouncycastle.jce.provider.BouncyCastleProvider(); } } } } > 如果没有一个明确的对象: public abstract class RSACoderUtils extends CoderUtils { if (bouncyCastleProvider == null) { private byte[] lock = new byte[0]; // 特殊的instance变量 synchronized(lock){ if(bouncyCastleProvider == null){ bouncyCastleProvider = new org.bouncycastle.jce.provider.BouncyCastleProvider(); } } } } -. 比较两种创建对象的消耗: Object lock = new Object(); private byte[] lock = new byte[0]; 通过查看编译后的字节码:生成零长度的byte[]的lock需要3行操作码,Object 的lock 则需要7行操作码,故零长度的byte数组对象创建性能更好。 给某个类加锁 public abstract class RSACoderUtils extends CoderUtils { public void test(){ synchronized(RSACoderUtils.class){ if(bouncyCastleProvider == null){ bouncyCastleProvider = new org.bouncycastle.jce.provider.BouncyCastleProvider(); } } } } 五、volatile 禁止指令重排序优化 保证此变量对所有线程的可 见性,这里的“可见性”是指当一条线程修改了这个变量的值,新值对于其他线程来说是可以 立即得知的。 六、 单例模式 保证一个类仅有一个实例,并提供一个访问它的全局访问点。 懒汉模式 : publicclassMonitor{ privatestaticMonitormonitor=null; privatestaticvolatileMonitormonitor=null; // privateMonitor(){} publicstaticMonitorgetMonitor(){ if(monitor==null){ synchronized(Monitor.class){ if(monitor==null){ monitor=newMonitor(); } } } returnmonitor; } } 饿汉模式: publicclassMonitor{ privatestaticMonitormonitor=newMonitor(); privateMonitor(){} publicstaticMonitorgetMonitor(){ returnmonitor; } } 欢迎关注公众号,查看更多内容 : volatile 关键字的详细介绍; synchronized 关键字的详解;

优秀的个人博客,低调大师

RSA2私钥填写错误报错集合

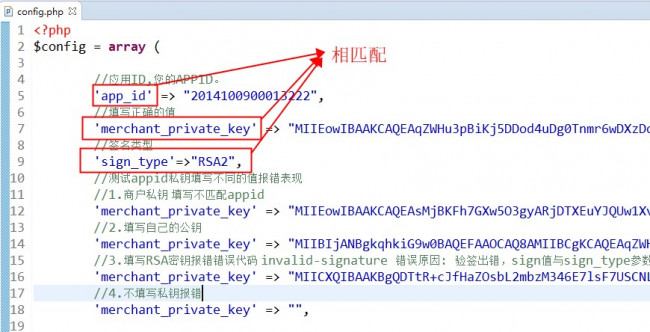
说明:正确的填写是:appid+匹配的私钥+对应签名类型 正确唤起对应页面 测试appid私钥填写不同的值报错表现1.填写和appid不匹配的私钥报错,应该检查自己项目中的私钥和上传的商户公钥是否匹配 1)报错信息 错误代码 invalid-signature 错误原因: 验签出错,建议检查签名字符串或签名私钥与应用公钥是否匹配, 网关生成的验签字符串为 2)报错截图 3)自查方案:[url]https://openclub.alipay.com/read.php?tid=2432&fid=25&page=1[/url]2.把私钥位置填写成了公钥,应该检查是否把私钥位置配置成了公钥 1)报错信息 错误代码 missing-

优秀的个人博客,低调大师

2019 RSA 大会具有潜力的10家初创公司

【大咖・来了 第7期】10月24日晚8点观看《智能导购对话机器人实践》 前不久结束的 2019 RSAC 上,初创公司展览(Early Stage Expo)的参展企业为网络安全解决方案吹起了一股新风,他们带来的解决方案可对抗网络钓鱼,提升应用安全,提供更好的云防护,实现安全策略,实施更精准的身份验证……目标直指解决当今世界的巨大安全挑战。这也正是RSAC创新性初创公司的宗旨。 RSAC Early Stage Expo 集结了超过50家来自直接各地的新兴初创公司,下面我们来看看其中十分具潜力的几家: 1. RedMarlin:基于人工智能的网络钓鱼检测 绝大多数网络威胁始于网络钓鱼。RedMartin是美国加州山景城的一家初创公司,采用机器学习实时检测网络钓鱼。其AI引擎索引网站,快速缓存网络钓鱼页面及其变体。 该技术不基于特征码,能自动适应不断变化的网络钓鱼网页。RedMartin宣称能在60秒内保护任意品牌。该初创公司大肆渲染其产品的功用,称其基于AI的URL扫描器既适用于夫妻小店,也能应用在大型企业身上。 2. Portshift:基于身份的应用安全平台 Portshift将安全与运营合二为一,以便DevOps团队可以快速部署应用,将安全嵌入部署过程。该平台全程保护应用安全——从代码到运行时。平台采用数字签名技术验证应用的有效性和真实性,允许对应用通信方式的控制。Portshift使用适用于持续集成/持续开发(CI/CD)系统的API,比如Jenkins。 截至目前,该公司一直处于秘密运营状态,只与欧洲和美国的少数公司合作。2019 RSAC 期间该公司初次展示其产品,并在非测试站点上发布。Portshift脱胎于Team8——专精网络弹性与数据科学的公司创建平台,且有以色列情报机构8200部队的专业技术支持。 3. Styra:Kubernetes环境授权 目前秘密运营中的Styra正在开发下一代云安全合规工具。其目标是使公司企业能够定义、实施和验证Kubernetes环境中的安全。(Kubernetes是自动化应用部署、扩展和管理的开源系统。) Styra的图形化可定制策略库能使安全团队和DevOps团队得以缓解风险和加速开发。该团队还打造了开放策略代理( Open Policy Agent )——一款可用于在云原生栈上实施策略的开源策略引擎。该公司位于美国加州红木城。 10. Armor Scientific:身份治理平台 Armor Scientific 是一家刚刚公开的初创公司,旨在交付用于通用访问管理的首款身份治理平台。该初创公司使用GPS硬件令牌作为生物识别远程控制。用户只需触摸令牌即可登录,无需输入口令。 用户和设备受到多种措施的保护,包括位置敏感的多因子身份验证、基于区块链的加密信任域、AI/机器学习行为分析和结果保障的工作流引擎。 大量供应商表示“这是个超棒的主意”,那或许能在下一次产品发布中被当成个新增功能。 5. Pixm:利用计算机视觉的网络钓鱼防护 Pixm也想帮客户赢得网络钓鱼防御战的胜利。该公司提供的实时防御不仅包含电子邮箱,还包括其他信道,比如Facebook、LinkedIn、Slack和即时通信工具。 Pixm从全新角度利用高级计算机视觉技术防止网络钓鱼。其产品对个人用户免费,企业用户每月需支付7美元。这家初创公司背后有网络安全投资人和前情报机构代表支持,比如前NSA黑客 Ron Gula。 6. Basil Security:安全策略实施系统 Basil Security 采用区块链技术为云运营和DevOps提供网络安全及合规解决方案,帮助公司企业防止内部人威胁和错误。该初创公司提供状态性的分布式安全策略实施系统,并附带不可更改的统一审计日志。 Basil的目标客户是希望符合欧盟《通用数据保护条例》(GDPR)或美国《加州消费者隐私法案》(CCPA),身处受监管行业的高安全环境、企业和服务提供商。 Basil技术的创造者 Hunter Prendergast 是前美国海军核反应堆操作员,在军旅生涯中对网络安全产生了兴趣。其CEO Ron Herardian 是企业软件行业资深人士,曾在思科和甲骨文供职。 7. NuID:去中心化身份验证解决方案 NuID提供基于区块链的身份验证解决方案,宣称可去除用户将自身口令交托他人的需要,因而可以减少数据泄露的风险。该平台利用零知识加密——一方无需实际交出口令和其他任何信息,便可向另一方证明其持有口令的方法。 NuID的统一身份验证协议支持口令、令牌和生物特征信息,减少公司企业安全风险的同时,还能赋予用户友好的体验。2018年12月该初创公司结束了投资前估值为2,000万美元的股本种子轮融资。 8. ArecaBay:API DevSecOps ArecaBay使InfoSec和DevOps团队能够发现、监视和保护API。其技术适用于加密流量,关联多点API交易,采用机器学习实现自适应学习和行为分析。 ArecaBay落户加州洛斯阿尔托斯,推出了两项产品。XRay是为DevOps提供的应用可观测性工具,提供洞见和性能指标,关联各服务上的API调用,发现多层环境中问题的根源。ArecaBay Force Field 可在不影响应用的情况下监视并保护各种服务和云端的API。 9. ToucanX:“物理隔离技术” ToucanX提出了一种新的网络安全架构,能够隔离敏感数据和机密资产,让恶意威胁者无法染指——无论渗透程度和威胁方法如何。 该初创公司宣称为企业终端引入了无需牺牲生产力和用户体验的物理隔离技术,PC、移动设备、IoT设备和云环境均在其解决方案覆盖范围内。 10. Cequence Security:自动化应用安全平台 Cequence Security 开发了基于人工智能的应用安全平台,可以分析行为和意图以识别恶意机器人程序。该软件平台将支持多种安全服务模块,供检测和封锁一系列对Web、移动和API应用的威胁。 RSAC期间,Cequence Security 演示了其botDefense产品。该产品于去年11月发布,旨在检测并封锁恶意机器人程序威胁。该初创公司宣称,这款产品跨越了Web应用防火墙(WAF)和老旧机器人程序管理工具的限制,可提供实时检测与防御而无需对应用做任何修改。 【本文是51CTO专栏作者“李少鹏”的原创文章,转载请通过安全牛(微信公众号id:gooann-sectv)获取授权】 戳这里,看该作者更多好文

优秀的个人博客,低调大师

RSA专家诠释如何布局更安全的未来网络

【大咖・来了 第7期】10月24日晚8点观看《智能导购对话机器人实践》 虽然RSAC2019信息安全峰会已经结束,不过在这场全球安全盛会上,来自各领域的安全专家对于如何布局更加安全的未来网络,已碰撞出新的思想火花。 首先,在5天的议程中,几乎每位发言人和安全厂商都在强调日渐增强的网络威胁,而且他们预见随着时间的推移,这种情况只会变得更糟。可以说,没有任何组织可以逃脱网络威胁,但却可以采取积极主动的措施来减轻这些风险。 大会期间,德勤公布的一项新调查显示,只有不到20%的组织在其业务部门中安置了安全联络人。而这种情况直接导致网络安全运维部门往往与组织内的其他业务部门脱节,无法进行有效的协作防护,也让针对威胁的快速响应成为空谈。 调查报告指出,将安全因素“融入”所有的流程和产品对于提高企业安全性至关重要。网络不再是独立的,因此当组织考虑业务转型与产品创新时,必须将网络安全摆到首位。 其次,除了来自网络的威胁,数据资产的保护也成为另外一个至关重要的问题,特别是当数据以指数级方式曝增之际。 IDC报告预测,到2025年,全球数据将增长61%,突破175个ZB。随着连接设备的与日俱增,将生成越来越多的数据。而这些数据一旦泄露便会引发重大的安全事件。调查发现,有90%的组织在过去一年内经历过敏感生产数据泄露的情况,而早在5年前,这个比例才有41%。此外,关于数据的完整性也已成为最受关注的防护点。 因此,当你的企业无法保护所有这些数据时,至少请专注于保护最有价值的数据。不错的方法是部署并改进避免敏感业务生产数据泄露的防护策略,而增加DevSecOps的使用也很重要。当前目前还很少有公司使用DevSecOps进行网络防御。 再有,专家们认为与友好的黑客合作,也是未来提升企业安全的关键。因为友好的黑客攻击可以在尝试渗透系统过程中,帮助企业查找和修补漏洞及盲点,促使其制定更好的防护措施。所以可以说,友好的黑客可能是一个组织的好盟友。而随之必要的则是企业在漏洞赏金方面的与时俱进了。

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册
修改密码
忘记密码