首页 文章 精选 留言 我的

精选列表

搜索[自动发现],共10000篇文章
优秀的个人博客,低调大师

springcloud之服务注册与发现(zookeeper注册中心)-Finchley.SR2版

新年第一篇博文,接着和大家分享springcloud相关内容;本次主要内容是使用cloud结合zookeeper作为注册中心来搭建服务调用,前面几篇文章有涉及到另外的eureka作为注册中心,有兴趣的朋友会回顾下上几篇文章。 springcloud版本说明 docker快速启动一个zookeeper服务 zk-server服务提供者 zk-client服务消费者 启动多个zk-server服务提供者 git源码地址:https://github.com/shenniubuxing3/springcloud-Finchley.SR2 springcloud版本说明 由于市面上其版本比较多,版本不一可能造成了读者尝试时版本问题,所以这里指明当前作者写文章时使用的cloud版本springboot版本: <parent>

优秀的个人博客,低调大师

《Spring Cloud Netflix》--服务注册和服务发现-Eureka的深入了解

Eureka的流程说明: 1、服务提供者会向Eureka Server做Register(服务注册)、Renew(服务续约)、Cancel(服务下线)等操作。 2、Eureka Server之间会做注册服务的Replicate(复制),从而保证状态一致。 3、服务消费者会向Eureka Server获取Registry(注册服务列表),并Make Remote Call(远程调用)消费服务 一、Eureka服务端启动过程 1、 入口:EurekaServerInitializerConfiguration 说明:该类添加了@Configuration注解,可以被Spring容器感知。 2、 Eureka的初始化: 说明: a)initEurekaEnvironment(); 环境的初始化。 b) initEurekaServerContext();服务的初始化。 3、查找服务初始化,里面的Eviction 二、 Eureka客户端注册过程 客户端注册流程 1、入口:DiscoveryClient 功能说明: 1、 向Eureka Server注册服务实例 2、 向Eureka Server续约 3、 当服务关闭的时候向Eureka Server取消租约 4、 查询注册到Eureka Server中的服务实例 2、实例化,调用构造方法 三、服务端接收注册过程 接收注册的流程: 1、入口:ApplicationResource的addInstance()方法 说明: 1、 调用PeerAwareInstanceRegistryImpl的register方法 2、 完成服务注册后,调用replicateToPeers向其它Eureka Server节点(Peer)做状态同步 参考文档:http://nobodyiam.com/2016/06/25/dive-into-eureka/ 参考视频内容:http://www.roncoo.com/course/view/cc8fbd6749f94f2fa015641ef96b9460 点击链接加入群【Spring Cloud 实战群】:https://jq.qq.com/?_wv=1027&k=47b3qqL

优秀的个人博客,低调大师

安全人员发现第一种全平台远程访问木马

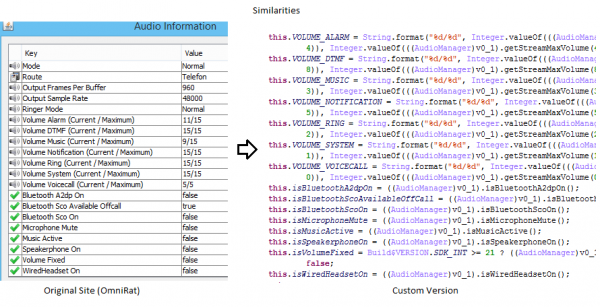
安全公司Avast的研究人员报告了第一种瞄准Android、Linux、Mac和Windows桌面和移动平台的远程访问木马OmniRAT。开发者在其网站上以 $25到$50的价格出售该木马,安全公司也报告了一个德国Android用户感染案例:攻击者发送一个短信,伪称这个短信内容是彩信,因为Stagefright漏洞不能直接发送。 Stagefright漏洞不是阻止发送彩信而是利用彩信。用户点击短信中的链接后会下载一个应用mms- einst8923,安装前有访问敏感权限的提示,但这位受害者仍然安装了。 安装之后,木马会将收集的用户数据发送到俄罗斯的服务器。 作者:蓝雨泪 来源:51CTO

优秀的个人博客,低调大师

研究人员发现将Android恶意应用隐藏在图像中的方法

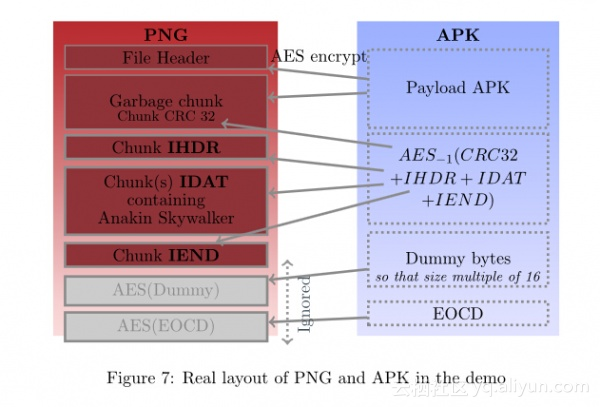
两名研究人员找到了一种新方法将恶意程序安装到Android用户的设备上:将其隐藏在图像中(论文PDF)。恶意程序研究人员Axelle Apvrille和逆向工程师Ange Albertin开发了一种定制的工具AngeCryption( Python脚本)加密恶意程序的APK文件(Android application package),使其伪装成一个图像文件,他们之后又创建了另一个APK文件,能解密和安装加密的图像文件。 恶意程序因为加了密,所以杀毒和安全工具无法检测出。在测试中,他们的合法墙纸应用在试图安装恶意应用时会弹出权限请求。 研究人员声称可以通过使用DexClassLoader防止权限请求窗口出现。 文章转载自 开源中国社区 [http://www.oschina.net]

优秀的个人博客,低调大师

PySnooper —— Python 自动 Debug 工具

PySnooper 在 GitHub 上自嘲是一个“乞丐版”调试工具(poor man's debugger)。 一般情况下,在编写 Python 代码时,如果想弄清楚为什么 Python 代码没有按照预期执行、哪些代码在运行哪些没在运行、局部变量又是什么,我们会使用包含断点和观察模式等功能的调试器,或者直接使用 print 语句打印出来。 但上面的方法都比较麻烦,例如使用调试器需要进行繁琐的设置,使用 print 打印也要很仔细。与它们相比,使用PySnooper 只需为要调试的函数添加一个装饰器即可,这样就能获得运行函数详细的 log,包括执行的代码行和执行时间,以及局部变量发生变化的确切时间。 之所以称为“乞丐版”,相信是因为 PySnooper 使用起来十分简单,开发者可以在任何庞大的代码库中使用它,而无需进行任何设置。只需添加装饰器,并为日志输出地址指定路径。 示例 下面的代码写了一个函数将传入的值转换为二进制码,并返回一个二进制列表。要使用 PySnooper,只需为函数添加 @pysnooper.snoop()装饰器即可: import pysnooper @pysnooper.snoop() def number_to_bits(number): if number: bits = [] while number: number, remainder = divmod(number, 2) bits.insert(0, remainder) return bits else: return [0] number_to_bits(6) 输出如下 Starting var:.. number = 6 21:14:32.099769 call 3 @pysnooper.snoop() 21:14:32.099769 line 5 if number: 21:14:32.099769 line 6 bits = [] New var:....... bits = [] 21:14:32.099769 line 7 while number: 21:14:32.099769 line 8 number, remainder = divmod(number, 2) New var:....... remainder = 0 Modified var:.. number = 3 21:14:32.099769 line 9 bits.insert(0, remainder) Modified var:.. bits = [0] 21:14:32.099769 line 7 while number: 21:14:32.099769 line 8 number, remainder = divmod(number, 2) Modified var:.. number = 1 Modified var:.. remainder = 1 21:14:32.099769 line 9 bits.insert(0, remainder) Modified var:.. bits = [1, 0] 21:14:32.099769 line 7 while number: 21:14:32.099769 line 8 number, remainder = divmod(number, 2) Modified var:.. number = 0 21:14:32.099769 line 9 bits.insert(0, remainder) Modified var:.. bits = [1, 1, 0] 21:14:32.099769 line 7 while number: 21:14:32.099769 line 10 return bits 21:14:32.099769 return 10 return bits 安装 使用 pip 进行安装 pip install pysnooper

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册