首页 文章 精选 留言 我的

精选列表

搜索[AI基础设施],共10000篇文章
优秀的个人博客,低调大师

从科幻灵感开始的一场数据存储基础设施实验之旅

【大咖・来了 第7期】10月24日晚8点观看《智能导购对话机器人实践》 在过去的这个假期里,我深深地体会到了经典科幻电影迷们的那种情感,尤其是当我准备将各种各样无记录的部件组装成一台复杂的存储系统的时候,这种情感从未如此强烈。在那段时间,我就是彻头彻尾的Dr. Cal Meacham(出自1955年上映的经典科幻电影This Island Earth),但是我却没有“Metalunan”(同样出自该电影的角色)来帮我做记录工作。抛开做一些“排序”工作或者其他一些电影中提到的工作不谈,我也不是很确定我的这项发明能够用来存储数据。但不管怎样,我在这个项目中时刻保持着激情。 背景故事 我的测试环境包括两台互为集群的DataCore SANsymphony服务器,其实它早就变成了一台连接各种设备并用于各种测试的外部存储——从USB到eSATA以及Fibre Channel(FC)。每块StarTech.com eSATA板子都达到了它们的极限,它们的硬盘通过DataCore经过虚拟化处理后被放到了存储池中,并平均分给了那两台服务器。通过复制功能,保证两边硬盘上的数据始终是一致的。随着2016年的研究项目进入尾声,我认为是时候去重新考虑下数据存储的架构了,让这堆零散的东西变得更有意义,在新的一年发挥更大的作用。 在这个假期里,一个朋友跟我说他们的公司正准备淘汰一批Promise Technology的阵列——准确的说是3台——通过iSCSI、FC和SAS连接的。他表示如果我想到话,可以将这些阵列用在我的那台存储架构的服务器上,既能实现“垃圾回收”,又能升级我的系统。我确实很想要这批设备,所以在圣诞节的前几天,他开着拖车出现在了我的公寓门口。 当他迫不及待地卸下了那批货物并转身离开的时候,我知道我的生活将会随之改变。每台设备都很重,很显然里面包含了来自不同厂商的TB级和500GB的SATA硬盘,以至于让我、我的朋友以及我未成年女儿的男性朋友合力才能搬到我的办公室里。 “下周我会打电话给你询问下事情的进展,”我的那位朋友在离开的时候急匆匆地说。 卷1:搭建 几乎如他所预见的一样,像我这种智力有限的人是没法完成interocitor测试的。但就像处于科幻电影黄金时代的Meacham一样,我在最开始就预见到了这件事:我购买了3个坚固的架子并用来放置设备:分别为12,12和16台机柜。此前我从来没想到几百TB的数据会如此沉重。 目测来看,这些设备上没有iSCSI接口,但是却有两个FC和1个SAS。更为重要的是,每台机柜在开机之后都会产生巨大的噪音,整个办公室就像飞机库一样。 当决定了如何放置这些设备之后,我开始着手清理电源上的风扇,同时考虑如何为它们提供充足的电力和网络连接,为的就是把这一整套设备放在100英尺(加上两堵墙)的存储室内,和我工作的地方隔离开来。机柜和服务器之间的连接也是一个令人头疼的问题。 卷2:挑战 计划是这样的:将放在外置eSATA、USB以及iSCSI存储上的数据转移到通过新设备搭建的虚拟存储池中。为了实现这个计划,我需要将新阵列连接到服务器上,通过DataCore对其进行格式化并建池,然后将数据拷贝过去,这样之后才能将之前的设备全部淘汰掉。 这是我遇到的***个挑战。我的服务器上没有多余的HBA插槽了,不管是FC还是SAS。从eBay的搜索结果来看,我需要为每块HBA提供一个PCIe x16的槽位。而我的服务器有两个插槽,一个用在了声卡上,另一个则用在了作为集群灾备的两端口的FC板卡上。eSATA需要一个PCIe x1插槽,还剩下一些看起来不错但是比较过时的32位PCI插槽。其实我可以从Association of Service以及Computer Dealers的供应商那里买到极为便宜的HBA卡,或者从eBay也可以,但前提是我得有多余的插槽。 长话短说,***的设备居然是一块被某人出于某种原因翻新过的FC控制器。我之所以发现这件事,还是在新年过后和一位来自Promise Technology的技术支持的聊天中,我顺带脑补了这样一个场景:我摇着他的头问道:“你就不能从Promise买一块***的VTrak吗?” 卷3:收尾 我需要进行很多测试来验证控制卡移植的可用性。但不管怎样,一块SAS和一块FC都被我丢下了。我也可以将FC控制器集成到SAS中,进而将它转换成一个FC设备。这也使得我可以将每台存储设备连接到服务器上的任何一个HBA的FC端口上。或者,我也可以买一台二手的Brocade FC交换机,从二手市场购买的话既可以便宜80刀,还能保证所有连线都是安装好的。 不管采用哪种办法,我的interocitor测试平台***都搭建起来并开始运行了,而且在很短的时间里,所有的存储架构都将被进行虚拟化,所有那些4硬盘的小阵列进而都会被淘汰掉。好吧,也许是我下次需要更多活动空间的时候才会考虑将它们都扔掉。 下一步就是为整个平台部署一套Strongbox Technologies的Strong LINK软件,同时添加一套LTO-5或者更好的带库存储设备来运行Linear Tape File System。这样一来,那些极少被访问的数据就会被自动迁移到带库中了。 我花了不到几百美元的钱搭建了一套不错的存储架构,而且还可以定期对其进行扩展。这就是我所谓的特殊的圣诞假期。在此感谢Metalunans给我的启示。 *Interocitor,1955年科幻电影中的智力测试设备。

优秀的个人博客,低调大师

LockBit5.0 横扫政企虚拟化基础设施

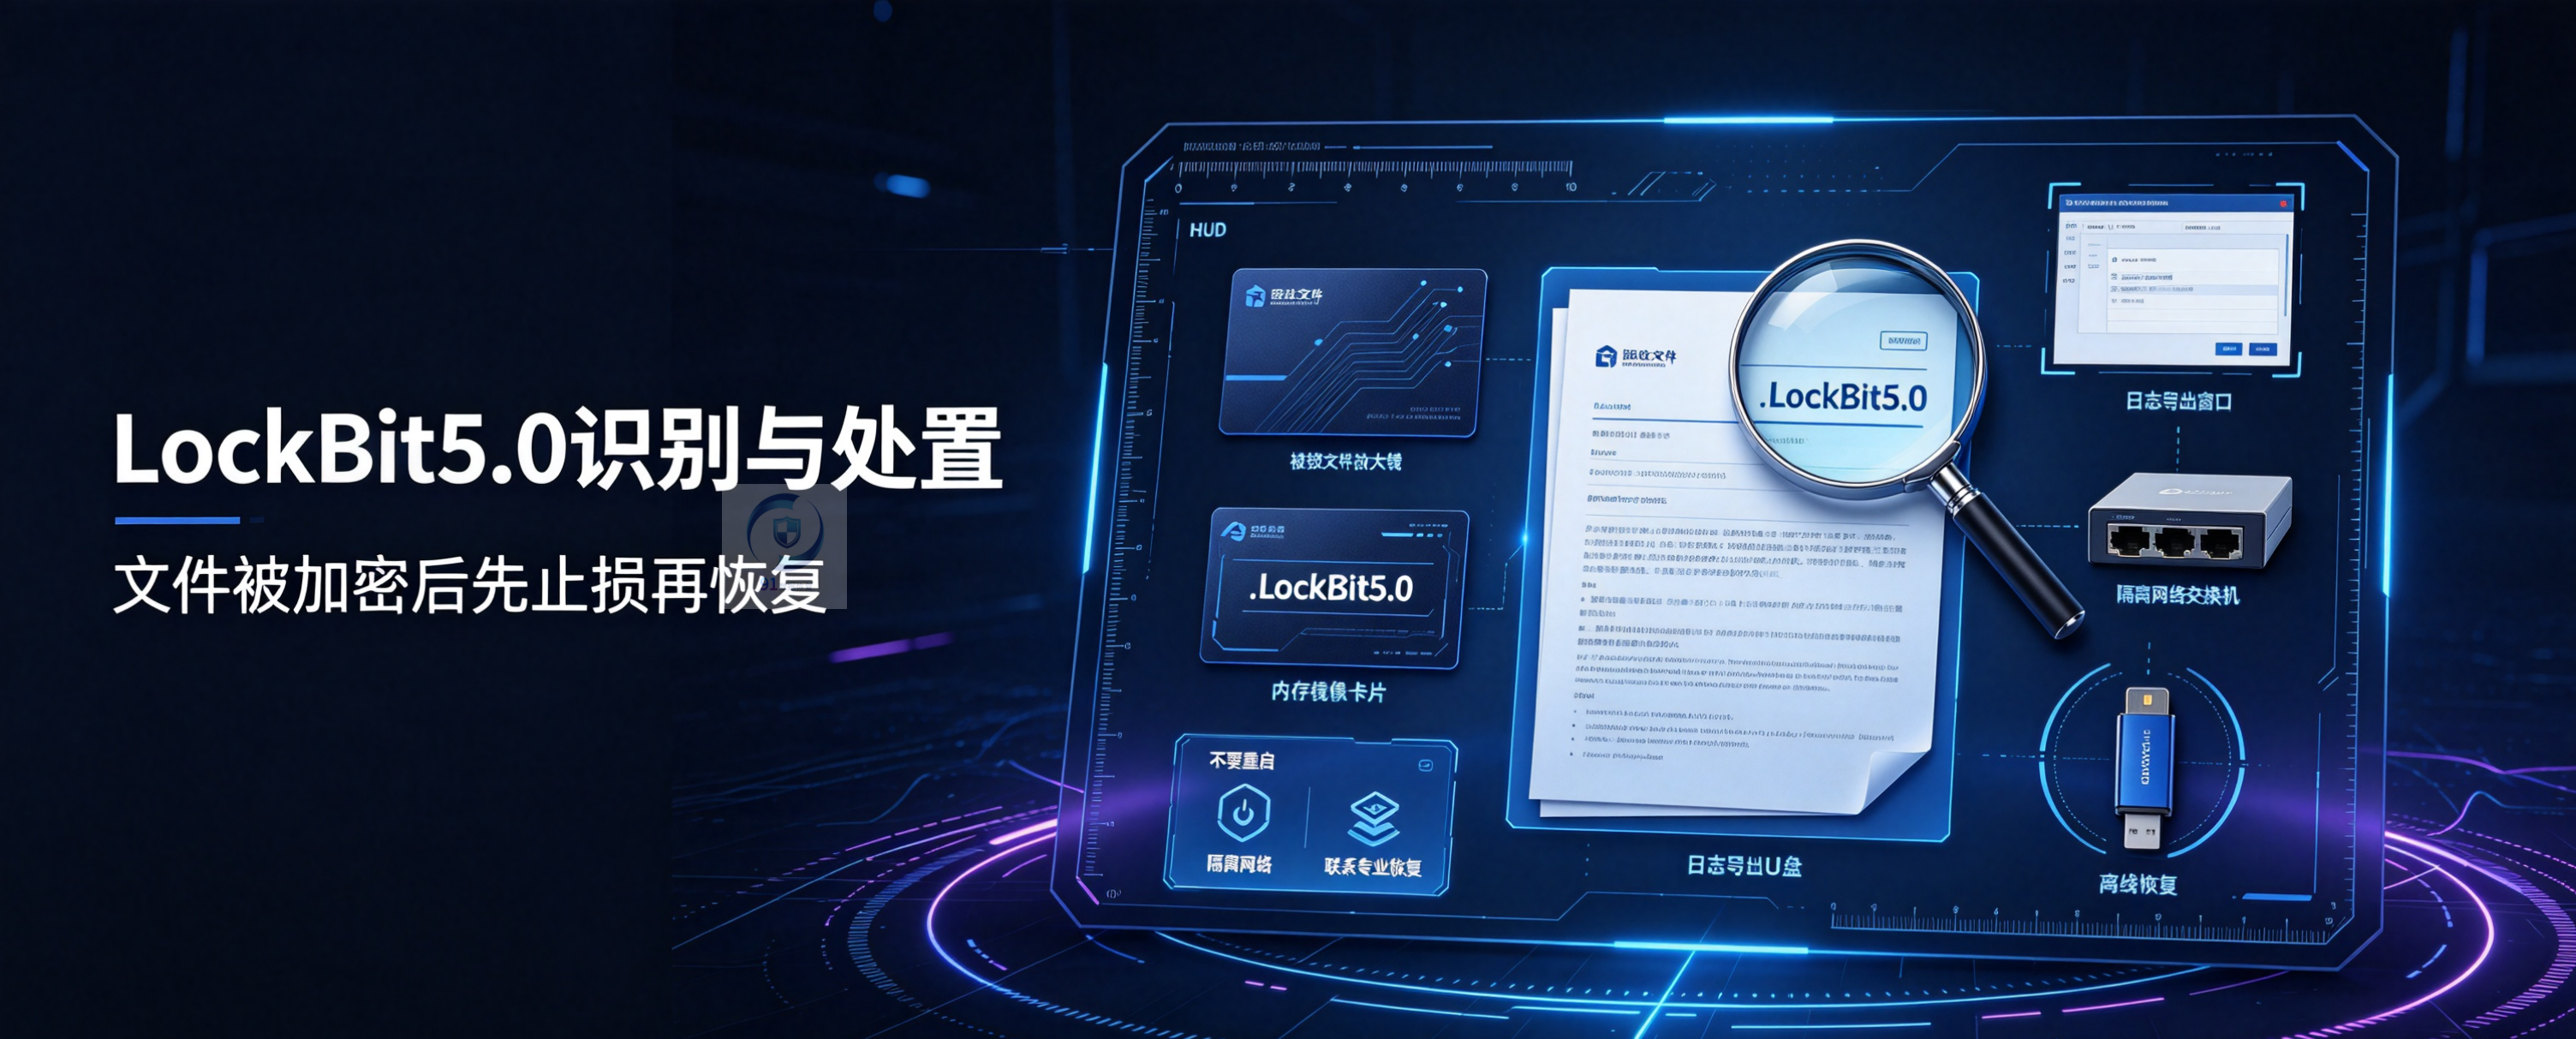
![](https://developer.qcloudimg.com/http-save/yehe-10629647/997a7951c2f8ed0ba20bf5091b43117c.png) # **尊敬的读者** 经历执法机构打击之后,LockBit 勒索团伙重建运营体系,推出全新迭代版本LockBit5.0,是当前全球活跃度最高的 RaaS 勒索威胁。该版本实现 Windows、Linux、VMware‑ESXi 全平台打击,主打三重勒索:数据窃取 + 文件加密 + DDoS 施压,制造业、医疗、文娱、虚拟化集群成为重灾区ngCERT。本文梳理 LockBit5.0 完整攻击链路,结合海外知名企业真实攻击案例,拆解加密特征、入侵路径、应急处置以及分层防御方案,帮助运维人员识别、处置该高危威胁。 ## 一、威胁全景:拆解 LockBit5.0 的攻击利刃 LockBit5.0 属于成熟 RaaS 勒索即服务,后缀为 16 位随机字符,无固定后缀,仅有少量旧版本存在公开解密工具,新版本变种暂无可用解密器;攻击周期短,入侵后潜伏数天就完成窃密 + 加密,虚拟化环境会直接关停虚拟机再加密磁盘文件,破坏力极强Trend Micr...。 ### 1)加密破坏力:全平台锁库,抹除本地恢复证据 1. 文件加密后追加**16 位随机字符后缀**,示例:`生产图纸.dwg.7s9k2dFg8n1mPq4z`,没有固定后缀,不能仅凭后缀判断家族,需要结合勒索信、恶意样本综合研判。 1. 采用 XChaCha20+Curve25519 加密组合,多线程高速加密,大文件处理效率极高,对文件本体完整覆写加密,普通工具无法破解。 1. 主动删除卷影副本 VSS,打补丁干扰 ETW 日志采集,清理系统、虚拟化日志,销毁溯源与本地恢复线索,同时终止安全防护服务,规避 EDR 检测。 1. 针对性加密 VMware 虚拟化存储文件,可批量关闭虚拟机,对整套虚拟化集群实施加密;优先锁定数据库、ERP、图纸、财务、客户资料等高价值业务数据,跳过操作系统核心文件ngCERT。 ### 2)勒索博弈手段:三重施压,暗网泄露站点公开曝光 病毒在加密目录释放`ReadMeForDecrypt.txt`勒索信,提供 Tor 暗网谈判页面。 除索要大额虚拟货币赎金之外,LockBit5.0 实施三重勒索:将窃取的业务文档、客户资料上传至暗网泄露站点公开;部分情况下附加 DDoS 攻击施压企业业务。 重要提醒:网上流传的通用解密工具对 LockBit5.0 新版本全部无效,部分下载链接携带木马,会造成二次破坏。 ### 3)入侵溯源:黑客突破企业防线的多条通道 1. **VPN、防火墙、外网设备高危漏洞利用**:当前 LockBit5.0 重点攻击路径,利用外网暴露设备未修复漏洞直接获取内网入口,不需要爆破密码。 1. RDP、VPN 窃取账号凭证,黑市购买被盗账号,暴力破解登陆服务器。 1. 定向钓鱼邮件:ISO 镜像、LNK 快捷方式、恶意 Office 宏附件,触发载荷落地执行。 1. 供应链、第三方合作机构渗透,作为跳板入侵企业内网。 1. 获取权限后抓取域账号、SSH 密钥,在内网横向扩散,直达虚拟化、存储、域控核心服务器。 ### 真实攻击案例 泰国头部院线集团 Major Cineplex 遭遇 LockBit5.0 攻击,该企业拥有数十家影院,线上售票、会员、财务系统全部部署虚拟化平台。黑客利用外网设备漏洞攻入内网,潜伏数日完成业务数据窃取,随后对大量虚拟机磁盘执行加密,企业业务系统大面积瘫痪。LockBit 团伙将该企业挂在暗网泄露页面公开威胁,就对外泄露会员信息与财务运营数据,企业被迫开展紧急应急处置,影院线上业务长时间受损,同时承担巨大的数据泄露合规风险。 ## 二、事件处置:遭遇 LockBit5.0,止损与数据自救实操 禁止操作:不要反复重启设备、不要手动修改加密后缀、不要随意下载网络解密链接。 ### 第一阶段:切断传播链|隔离资产,保全取证现场 1. 立刻断开中毒服务器、虚拟化主机网络,断开 NAS、SMB 共享存储,阻断横向扩散,防止更多虚拟机、业务服务器被加密。 1. **切勿关机**,保留内存现场;完整留存勒索信、恶意样本、系统日志、虚拟化日志,用于后续溯源分析。 1. 全网资产排查,扫描所有服务器、虚拟机,查找随机后缀加密文件,发现受感染资产立刻隔离。 ### 第二阶段:数据抢救|多路径尝试恢复,规避赎金陷阱 1. 核查卷影副本:该病毒会主动清除卷影副本,但部分环境仍有残留快照,可尝试评估恢复可行性。 1. 优先启用**物理隔离离线备份**,3‑2‑1 规范备份是对抗 LockBit5.0 最可靠的手段。 1. 无有效备份,联系专业安全、数据恢复机构评估。 1. 完成全面后门排查:查找异常账号、计划任务、植入后门,修复漏洞,全部清除威胁残留之后,再逐步恢复业务与虚拟机。 ## 三、主动防御:搭建抵御 LockBit5.0 的多层安全防护网 ### 1)筑牢第一道关口:收紧外网入口,及时修复高危漏洞 外网 VPN、防火墙、远程管理设备严禁裸奔暴露;定期跟进固件与系统 CVE 漏洞,优先修补外网设备高危漏洞;RDP、SSH 禁止直接公网开放,运维使用堡垒机;开启账号锁定策略,配置 MFA 多因素认证,阻挡账号爆破。 ### 2)收缩安全边界:权限收敛 + 内网逻辑分段隔离 落实最小权限,域管理员、数据库账号按需分配权限,不滥用高权限账号;内网做网络分段,虚拟化平台、数据库服务器单独隔离,限制跨网段横向访问,单点被攻陷阻止威胁扩散至全集群。 ### 3)捕捉异常信号:端点 + 虚拟化双重监控,前置告警 部署 EDR 终端防护,同时开启虚拟化平台安全监控;重点监控批量文件改写、卷影副本删除、安全服务终止、异常批量关机虚拟机等行为;拦截恶意 ISO、LNK 钓鱼附件,对管理员异常登陆行为实时告警。 ### 4)守住最后一道生命线:严格落地 3‑2‑1 备份铁律 执行 3‑2‑1 备份策略:3 份数据副本、2 种存储介质、1 份异地离线备份;备份存储平时断开内网挂载,定期开展备份恢复演练,验证备份可用性,面对 LockBit5.0 这类高级勒索,备份是企业最后的生命线。 后缀.weax勒索病毒,.wex勒索病毒,.rox勒索病毒,.sorry勒索病毒,.sorry1勒索病毒,.bixi勒索病毒,.baxia勒索病毒,.d3ad勒索病毒,.mallox勒索病毒,.DevicData勒索病毒,Devicdata-X-XXXXXX勒索病毒,.helper勒索病毒,lockbit5.0勒索病毒,.REVRAC勒索病毒,.kat6.l6st6r勒索病毒,.888勒索病毒,.AIR勒索病毒,.solutions勒索病毒,.poin勒索病毒,.[TechSupport@cyberfear.com].REVRAC勒索病毒,.[xueyuanjie@onionmail.org].AIR勒索病毒,.FAFX勒索病毒,.flex勒索病毒,.piz勒索病毒等。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册