首页 文章 精选 留言 我的

精选列表

搜索[产业金融],共10000篇文章
优秀的个人博客,低调大师

【机器学习PAI实践四】如何实现金融风控

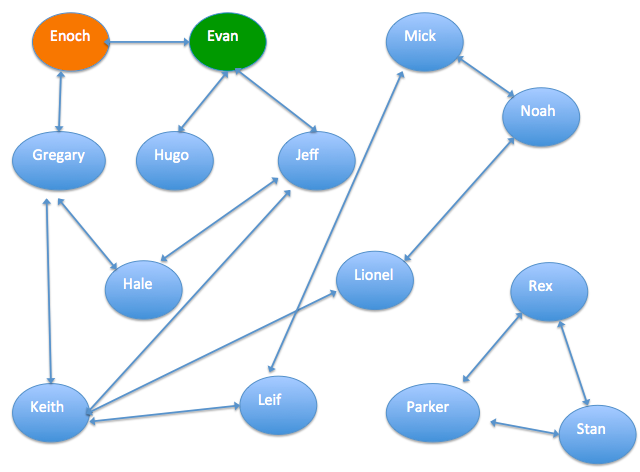
(本文数据为虚构,仅供实验) 一、背景 本文将针对阿里云平台上图算法模块来进行实验。图算法一般被用来解决关系网状的业务场景。与常规的结构化数据不同,图算法需要把数据整理成首尾相连的关系图谱。图算法更多的是考虑边和点的概念。阿里云机器学习平台上提供了丰富的图算法组件,包括K-Core、最大联通子图、标签传播聚类等。 本文的业务场景如下: 下图是已知的一份人物通联关系图,每两个人之间的连线表示两人有一定关系,可以是同事关系或者亲人关系等。已知“Enoch”是信用用户,”Evan”是欺诈用户,计算出其它人的信用指数。通过图算法,可以算出图中每个人是欺诈用户的概率,这个数据可以方便相关机构做风控。 二、数据集介绍 数据源:本文数据为自己生成,用于实验。 具体字段如下: 字段名 含义 类型 描述 start_point 边的起始节点 string 人

优秀的个人博客,低调大师

产业化:勒索软件集体发力RaaS

近半年来,RaaS(勒索软件即服务)正在成为勒索软件的一个热门趋势。大量勒索软件团伙正在积极拓展RaaS业务,寻找“加盟机构”,分工协作并分享勒索软件攻击获得的利润。 很多人认为RaaS就是一种勒索软件租赁服务,攻击实施者会付费使用RaaS团伙提供的恶意软件。事实上,租赁服务只是RaaS的冰山一角,而且以这种方式出租或出售的通常都是质量最差的勒索软件。 比较著名的勒索软件团伙通常会采用私人会员计划,外围攻击者可以在会员论坛中提交简历以申请会员资格。 对于被接纳的会员,每次成功的勒索软件攻击后,可以分得赎金的70%-80%, 勒索软件开发人员则可获得20%至30%的佣金。(编者:类似REvil这样的“大牌”勒索软件团伙甚至会在会员论坛的加密货币钱包地址中打入高达上百万美元的“保证金”) REvil的私人会员计划条款 为了对受害者的系统进行加密,会员组织会雇佣黑客提供服务,这些黑客可以访问目标网络、获得域管理员特权、收集并窃取文件,然后将获得访问所需的所有信息传递给会员组织并对其进行加密。 每次攻击后,赎金利润通常会平均分配给RaaS小组,入侵网络的黑客和勒索软件会员。 勒索软件RaaS的三大集团 目前,有超过二十个活跃的RaaS团伙帮派正在积极寻求将勒索攻击外包给勒索软件“加盟”公司。 正如威胁情报公司Intel 471在近日发布的一份报告中所言,“一些知名的勒索软件团伙结成了紧密而秘密的犯罪圈子,通过直接和私密的通讯方式联系,外人难以觉察。” 根据过去一年中对勒索软件团伙的监测,Intel 471按照知名度和活跃时间长度,将勒索软件团伙分为三大集团(层级): 已经成为勒索软件代名词的主流团伙; 老树开新花,复活的变体; 具备“篡位”潜力的全新变体。 第一集团的勒索软件团伙都是在过去几年中成功获得数亿勒索赎金的组织。 他们中的绝大多数还使用了除加密数据外的其他勒索方法,例如从受害者的网络中窃取敏感信息,并威胁要泄漏这些信息。(编者:甚至有安全专家指出,企业删除泄露数据缴纳的勒索赎金有可能超过解密数据的赎金,成为勒索软件团伙的主要收入。) 第一集团的RaaS团伙包括: DopplePaymer(用于攻击Pemex、BretagneTélécom、纽卡斯尔大学、杜塞尔多夫大学)、Egregor(Crytek、Ubisoft、Barnes&Noble); Netwalker/Mailto(Equinix、UCSF、密歇根州立大学、收费小组); REvil/Sodinokibi(Travelex、纽约机场、德克萨斯州地方政府)。 Ryuk在排名中名列前茅,在去年,大约有三分之一的勒索软件攻击中检测到了其有效载荷。 Ryuk还因使用Trickbot、Emotet和BazarLoader感染媒介将其有效载荷作为多阶段攻击的一部分而闻名,可以轻松地进入目标网络。 此外,Ryuk的分支机构还长期对美国医疗保健系统发起大规模攻击,并要求巨额赎金支付,今年初已从一名受害者那里收割了3400万美元赎金。 第二集团(复活组)的RaaS组织在2020年逐渐发展为数量更多的会员制连锁组织,并参与了多起攻击。 属于第二集团的勒索软件包括:SunCrypt、Conti、Clop、Ragnar Locker、Pysa/Mespinoza、Avaddon、DarkSide(可能是来自REvil的一个分支)等等。 正如第一集团的勒索软件团伙一样,他们也将数据泄露勒索用作辅助勒索方法。 第三集团(新兴组)的RaaS团伙向会员分发全新开发的勒索软件,但是根据Intel 471的说法,“目前安全业界对于此类勒索软件的成功攻击、攻击数量、斩获赎金金额以及缓解成本知之甚少。” 第三集团勒索软件团伙包括Nemty、Wally、XINOF、Zeoticus、CVartek.u45、Muchlove、Rush、Lolkek、Gothmog和Exorcist。 其他活跃的RaaS团体 除了英特尔471关注的勒索软件团伙外,还有很多其他新兴的RaaS团队。 例如,Dharma是一款资深RaaS,自2017年以来就一直存在,不少业界人士认为它是Crysis的勒索软件的分支,后者于2016年开始运行。 Dharma不使用数据泄漏站点,也没有关于数据被盗的广泛报道。他们的会员收取的赎金从数千美元到数十万美元不等。 于2019年9月出现的LockBit是另一个备受瞩目的RaaS业务,针对私营企业,后来又被Microsoft观察到攻击医疗和关键服务。 值得注意的是,LockBit团伙与Maze联手创建了一个勒索卡特尔组织,在攻击过程中共享数据泄漏平台并交换战术和情报,大大提高了攻击效率。LockBit勒索软件参与者在获得对受害者网络的访问权限后,只需花费五分钟即可部署有效负载。 其他Intel 471报告中没有提及的勒索软件还包括:Ragnarok、CryLock、ProLock、Nefilim和Mount Locker,这些都是活跃的勒索软件,参与过近期的一些攻击。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册