首页 文章 精选 留言 我的

精选列表

搜索[人员工作量视图],共10000篇文章
优秀的个人博客,低调大师

WorkBuddy对于非专业人员来说,真是足足够用了

刚开始我电脑上装的是 Codex,后来又装了 WorkBuddy。我本身不是专业人士,两个软件同时用了一段时间后,我的 Codex 几乎就不用了。因为 Codex 还连接着我的 Obsidian,为了让 Obsidian 保持可用,我偶尔还会用一下,但实际上我现在几乎所有的工作开展和应用都是在 WorkBuddy 上完成的。我甚至还把它推广给了我们公司职能部门的其他同事。

优秀的个人博客,低调大师

缺乏维护人员,GNU Gold Linker 或将被彻底弃用

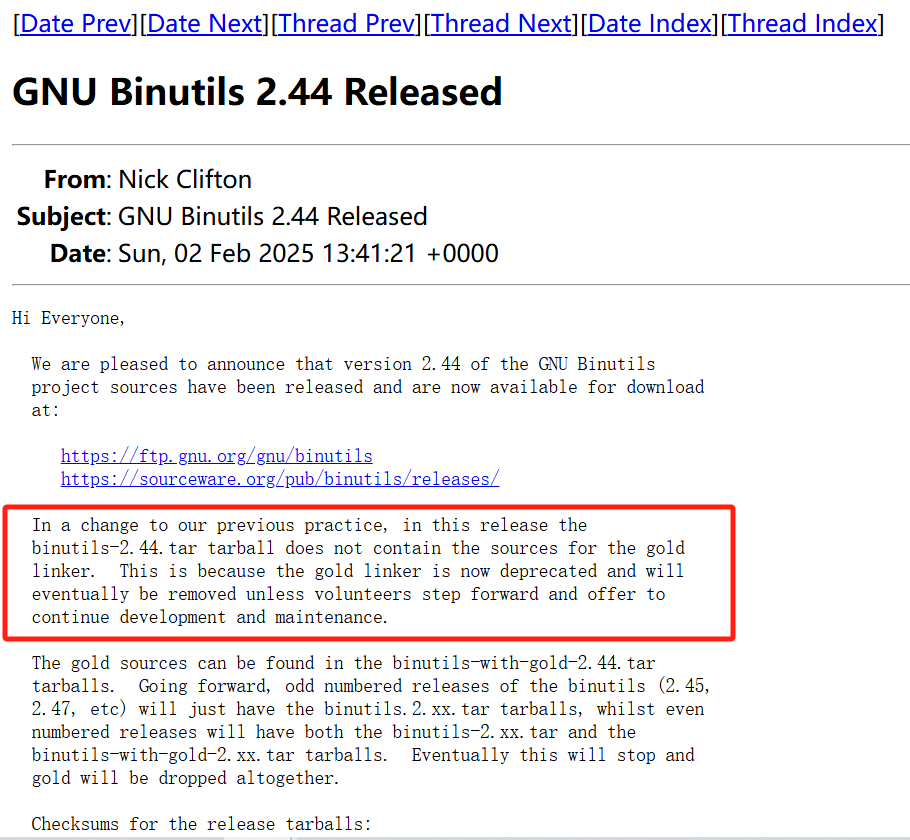
GNU Binutils 2.44 已于日前发布。值得一提的是,公告内容指出:与以往不同的是,本次发布的 binutils-2.44.tar 包不包含 gold linker 的源代码。因为 GNU Gold linker 已被弃用,除非有志愿者愿意继续开发和维护,否则最终将被移除。 目前,相关源代码可在 binutils-with-gold-2.44.tar tar 包中找到。今后,奇数版本的 binutils(2.45、2.47 等)将只包含 binutils.2.xx.tar 包,而偶数版本将同时包含 binutils-2.xx.tar 和 binutils-with-gold-2.xx.tar 包,直到其被完全删除。 GNU Gold 由谷歌于二十多年前推出,旨在提高链接性能,使其比 GNU 链接器更快。事实证明,GNU Gold 确实达到了预期目的,并证明了更快地链接 ELF 对象是可能的。但随着谷歌更依赖于性能更优的 LLVM 工具链,GNU Gold 缺乏投资且开发活动逐渐停滞。 科技网站 Phoronix 指出,随着越来越多的企业组织转而使用 LLVM 工具链,以及那些希望获得更快 ELF 链接性能的人可能会转而使用 Mold 链接器,而不是投入资源来发展 GNU Gold。除非出现奇迹,否则GNU Gold linker 将来可能会被彻底放弃。

优秀的个人博客,低调大师

前微软开发人员:Windows 11 性能“糟糕得可笑”

微软前高级软件工程师 Andy Young 日前发文指出,Windows 11 性能已经出现了明显的下降,一些页面加载得非常缓慢。尤其是 Windows 11 的“开始”菜单,在打开时出现了明显的延迟问题,简直是“糟糕得可笑”。 Andy Young 表明,他用来运行 Windows 11 操作系统的设备是一台配备了 1600 美元的 Core i9 CPU 和 128 GB 的 RAM 的 PC,这一高配置意味着不存在导致影响 Windows 11 性能的硬件限制。 并解释称,自己并不讨厌 Windows 操作系统;在微软工作期间,他还曾帮助进行了构建。不过他也抱怨称,照目前的状态看来,Windows 11 感觉更像一个尚未完成的半成品。 “需要明确的是,我喜欢 Windows。我曾帮助构建了它的一部分。我希望它和以前一样好。如果数据表明你所构建的软件让很大一部分用户感到沮丧,那就意味着还有很多工作要做。” 此外,还有其他用户也上传了视频,指出 Windows 11 在执行某些最简单的任务时所出现的高延迟问题。 事实上自 Windows 10 以来,微软就一直热衷于在日常 UI 元素中插入广告,尤其是在 Windows 11 的"推荐"部分,因此导致多个后台进程可能会从远程服务器检索广告信息。一些用户认为,微软对插入广告和促销活动的痴迷可能会导致 Windows 11 崩溃,或许减少这些策略可以提高 Windows 11 的性能。 目前,负责收集 Windows 11 开始菜单、设置、任务栏和输入法等反馈的 Windows 工程师 Jen Gentleman 在看到相关吐槽后已经联系 Andy 希望进行进一步排查,微软开发者社区副总裁 Scott Hanselman 也联系了 Andy。

优秀的个人博客,低调大师

5 个供开发人员使用的 Kubernetes 安全工具

Kubernetes 安全基于云原生安全 4C(云、集群、容器、代码)。底层物理基础设施是云中 Kubernetes 安全的基础。因此,当有人在数据中心部署或构建集群时,他们必须遵守所有 Kubernetes 安全最佳实践。 这里的“集群”是一个可以转换的组件,例如属于集群一部分的 API 和其他应用程序。当然,这意味着必须根据良好的安全实践来建立这些服务。 容器应该使用最佳设计实践来构建,例如独立于多包、删除额外的库和函数以保持最小的代码库。 应用程序代码是 Kubernetes 环境中攻击的重要目标。因此,您需要实施强大的 TCP 策略,通过不暴露未使用的端口和执行评估来确保环境安全。 由于 Kubernetes 运行微服务,因此可能存在各种漏洞。例如包括引入不正确的镜像和配置错误。与所有应用程序一样,这些漏洞可能对用户构成威胁。此外,由于容器配置中的各种漏洞,有可能某种攻击可能会暴露 API 等,并允许对容器进行 root 访问。 用于评估 Kubernetes 安全性的工具 如今,有许多工具可用于审计和监控 Kubernetes 安装。这些工具有助于编码和配置规则的可视化。让我们来看看一些用于监控和评估 Kubernetes 的工具。 Kubescape 除了安全评估之外,ARMO 的 Kubescape 还进行合规性评估。检查正在运行的集群的 YAML 文件,以便在配置错误漏洞变得致命之前及早在 CI/CD 管道中检测到。它不仅与 MITRE NSA-CISA 等各种知名框架兼容,而且还提供了开发自定义合规模板的能力,这些模板满足合规标准的所有特定要求。 通过提供与各种工具(如 circle、Gitlab 和 Github 工作流)一起工作的选项,它可以与 CI/CD 管道无缝集成。确保满足所有要求。它具有很高的可见性,包括风险评分、过去的扫描和 RBAC 设置,确保在经过一次彻底测试的系统中不存在任何漏洞。 Kube-bench Kubernetes 在集群环境中运行,kube-bench 评估部署的集群以确保遵守所有最佳安全实践并且没有漏洞。该工具可以使用多种方法进行评估。当以其中一种方式使用时,它可以在 pod 内工作。 首先,管理员必须为主机提供 PID 命名空间。然后,该工具确定需要评估哪些 pod,连接到 pod,然后开始分析。如果遵守所有 CIS 标准,此工具将向您显示哪些部分未遵循以及哪些部分是成功的。它还根据已确定的问题报告建议。另一种方法要求用户在 Amazon Web Services 环境中运行 Kubernetes 集群/EKS。 Terrascan 4C,云原生原则,包含了代码安全的思想。Terrascan是一种基础架构即代码静态代码分析器,是一种用于扫描基础架构即代码以查找安全漏洞的工具。您可以无缝地将基础设施扫描为代码。此外,它还会跟踪对已配置云基础架构的所有更改,这些更改可能会给您的系统带来安全漏洞。我们还考虑合规性,可用于识别所有可能的安全漏洞和不合规行为。 他们可以轻松地使用 CI/CD(持续集成/持续交付)来降低风险,然后再配置到云基础架构。还可以提供许多安全策略来帮助检查 YAML 文件中的漏洞。它还支持多种不同的平台,例如 AWS、GCP 和 Azure。 Kube-hunter 顾名思义,它在“在 Kubernetes 设置中搜寻(hunting)漏洞”中发挥作用。kube-hunter是一个开源安全工具,旨在与 Kubernetes 集群及其节点一起工作。它可用于评估 Kubernetes 集群中的漏洞并在发现漏洞后提供建议,其优点是使组织更容易修补已识别的问题。 作为容器、Pod 或集群中的任何机器运行都提供了与攻击者相同的视角。如您所见,很容易在您的组织中发现结构和运营缺陷。此外,它的舒适度在活动和非活动位置都经过测试。 Anchore Anchore 利用容器镜像并根据为 Kubernetes 集群中使用的特定软件版本发布的 CVE 生成输出。为了利用容器镜像,我们还解析容器镜像并使用自定义策略对其进行检查。它提供白名单和黑名单功能,可以轻松创建设置、密码和文件内容本身的指南。 执行漏洞评估需要容器映像。如果提供了图像,则可以通过风险评估查看所有检测到的漏洞。它的优点是可以独立运行,也可以在与Kubernetes、CI/CD、Jenkins联动的系统中运行。命令行界面 (CLI) 允许管理员获取漏洞列表和相关信息。 概括 最近的一个趋势是,许多组织使用 Kubernetes 集群来实现微服务。因此,保护是必不可少的。到目前为止,我们已经讨论了可以帮助您的组织维护或提供 Kubernetes 集群安全性的各种工具。但是,每种工具都有其规格,因此,它完全取决于您组织的要求。而且,安全性不能一下子提高,所以是一个连续的过程。

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。


用户登录
用户注册