首页 文章 精选 留言 我的

精选列表

搜索[最大转化投放],共10000篇文章
优秀的个人博客,低调大师

如何利用云计算最大限度地改善数据存储

今年早些时候,Gartner公布了前十大云计算存储供应商名单,并突出了这些世界上顶级云存储供应商各自的主要特点及其与众不同之处。更重要的是,该报告中显示了云存储供应商为考虑其下一个数据存储购买的企业客户提供了新的选择。 虽然每个云存储供应商都有各自独特的优势,但他们几乎都提供相同的云存储优势,这包括: 1.几乎无限量供应企业所需的容量:企业可以避免因为容量用尽而造成的更新、升级和迁移的可怕循环 2.多站点冗余:大多数云存储供应商为容灾提供多复制和数据中心冗余 3.降低维护成本:云存储意味着永远不用接触或者更换磁盘驱动器,或者经历存储维护周期,而是将所有存储管理外包到云计算 4.零资本支出:云存储的付费模式让企业只需支付其所使用的容量,消除了设备资金支出、过度采购和利用率不足 5.降低拥有成本:采购、维护和管理本地存储基础设施的成本非常高昂,研究公司Forrester研究显示,与传统存储相比,云存储能够节省74%的成本。 企业通过集成云计算到其存储环境,可以缓解存储周期的负担-数据增长->存储容量压力->无尽的维护工作->技术更新/数据迁移->重复。 当将数据转移到云计算中时,另一个需要考虑的是云集成存储的额外价值,这种存储使访问云存储就像访问本地存储一样简单又安全。云集成存储可以支持熟悉的NAS和SAN接口来实现即时应用程序兼容性和快速的本地高速数据访问。 不过,虽然现在企业部署云存储的主要驱动力等同于建立一个更好的“捕鼠器”,但富有远见的企业则会延伸他们的视野,并开始考虑如何从数据转移到云计算中来挖掘其竞争优势。除了常见的功能和优势外,在考虑部署云计算存储时,还有哪些其他重要的考虑因素呢? 最近的GigaOm文章将云存储比喻为云计算的“可卡因”,虽然对于这么具有价值的产品,这并不是一个理想的比喻,但事实是,有很多不同的高价值服务可以让云计算不仅仅是数据“休息”的地方。按需业务连续性/灾难恢复和分析服务就是使用云计算作为除存储以外,计算基础设施的延伸的很好的例子。这两种服务都很好地诠释了企业可以从将数据转移到云计算中获得的额外的价值。 现在,云集成存储可以提供比传统存储更高效、更具成本效益和更低维护成本的解决方案。从这一点来看,企业都应该认真考虑部署这种存储。但这仅仅是个开始。在不久的将来,这种相同的解决方案将为你做更多的工作,而不仅仅是帮助你缓解存储疼痛,它将带来各种服务和功能,用以加强你的业务和提供有竞争力的优势。 云存储行业正在迅速走向成熟,并能为几乎所有企业提供很大的优势。作为传统存储的真正的替代品,这是非常值得考虑的。企业可以对比不同供应商的主要功能,选择能为你的企业提供更多价值的产品。 作者:佚名 来源:51CTO

优秀的个人博客,低调大师

精明选择有助于获取SDS系统的最大价值

在部署存储架构的时候,软件定义存储为IT部门提供区分软件和硬件各自成本的能力。 SDS系统有效地使客户获得开源或者授权的软件并且将其部署在物理基础架构上,一般是普通的服务器。使用SDS而非传统的硬件设备的好处在于:IT部门可以优化基础设施的每一部分的购置成本,以满足他们自己的需求。例如,这意味着选择符合已有的内部实施或者支持模式的硬件。 为什么现在采用SDS? 为什么SDS成为存储部署的一个切实可行的选项?在过去5年或者更早以来,存储厂商一直逐步地把它们的产品转型,与商品或者“即买即用”架构协同使用,并且消除了自定义硬件组件的复杂性。现在的服务器、控制器、硬盘以及SSD比较便宜和可靠。因此,很多过去有可能通过自定义硬件提供的功能现在可以与商品部件和软件一起提供。这是SDS系统的主要精髓——软件正变得更加聪明,而这正是价值所在。 为什么使用SDS而不是传统的(部署)? 构建定制化的存储系统的概念对很多IT部门而言可能显得令人生畏;然而,在现在的数据存储市场,这个挑战并非人们想象的那么大。例如,新的对象存储平台正被设计成纯软件,厂商让客户选择硬件或者从参考设计的清单中进行挑选。SDS也提供没有转向基于软件的平台就无法获得的某些操作性的好处,例如与公有云集成。大多数SDS系统能够以虚拟机或者公有云实例运行,使它们成为在公有云环境把数据移进移出的一种实用的方法,毋须被云提供商的存储产品束缚。 挑选合适的硬件 找到合适的硬件平台是实施SDS基础设施的重要的第一步。通常,实施SDS有三种方法: 在SDS厂商推荐的商业硬件上。SDS厂商提供已被预先测试并且验证的各种硬件产品,与软件协同使用。 在客户选择的商品硬件上。IT部门选择其自己的硬件部件并且直接构建该产品。 作为虚拟实例。软件完全运行在虚拟基础设施上。 选择厂商推荐的商业硬件有其好处。首先,配置已经经过测试并且得到验证,与SDS系统协同功能---不太可能有任何固件或者驱动兼容性的问题或者意外。其次,SDS厂商已经根据处理器、闪存以及磁盘的组合的优化来设计硬件配置。完全自建的产品将要求IT部门进行测试,以便对每个部件以及它们如何协同工作进行验证,并且判定各个部件的正确比例,不至于浪费昂贵的资源或者形成瓶颈。 厂商提供的硬件的配置可能包含支持,消除了管理设备和部件故障的麻烦。然而,这将很自然而言地伴随着成本。如果IT部门与服务器厂商已经有支持合同,那么SDS部署的硬件部件就可以纳入现有的主合同了。 选择没有对错之分。合适的硬件支持模式要视乎现有厂商的关系以及IT部门直接支持硬件验证的能力,包括从初始设计和测试到备件库存和更换。当然,后面几点可能需要开发新的技能和操作流程来使之正常运作。 管理和监控 使用传统厂商产品的一个主要好处在于能够获得很多客户的知识和经验并且在早期判断硬件问题。从很多客户得到数据使存储厂商能够判断可能出现的方式,例如,高于平均水平的驱动器故障次数或者可能某些控制器插卡的性能问题。 构建自己的SDS基础设施的IT部门必须制订流程来判断这些问题的类型。否则有风险:部署的存储将不太可靠并且可能比必要的更昂贵。 建立TCO 没有制订总体拥有成本(total cost of ownership,TCO)计划,就没有办法直接知道基于SDS的存储产品是否比传统的厂商提供更好的价值。本次讨论迄今为止我们已经给出一些需要考虑的内容,是否使用商品硬件或者厂商推荐的硬件、建立设计和支持运作,并且监控存储的成功部署。 这些每个领域都必须纳入到把运行SDS与运行传统的存储结构的成本进行比较的一个全面的TCO计划之中。很多部门只比较硬件购置,如果SDS的运作需求没有对整体成本造成直接的负担的话,这可以被接受。这时的关键在于对那些成本要敏感并且相应地调整行为。 持续改善 最后,我们应该提一提SDS基础设施的持续改善。由于对他们的客户群潜在的影响的原因,存储厂商在采用大容量HDD等物美价廉的硬件部件方面不得不更加保守。有了SDS系统,IT部门可以更加灵活地使用新出的硬件,不断地降低提供存储的成本。 为了使SDS系统成功工作,IT必须有效地成为它们自己的存储提供商。大规模地节省成本的机会很重要并且值得努力付出时间和精力来提供这些机会。 作者:Chris Evans 来源:51CTO

优秀的个人博客,低调大师

KDD 2017奖项全公布,华人成最大赢家

雷锋网按:本文由雷锋网作者奕欣、岑峰、张驰、三川联合编辑。 北京时间8月15日,在经过两天的Tutorial和Workshops后,KDD 2017于今天下午正式开幕。 开场,KDD 2017大会主席Stan Matwin向我们展示了一组数据:本次KDD共有来自51个国家1656名注册参会人员,是美国之外注册人数最多的一届,参会人数最多的五个国家依次是:美国、中国、加拿大、印度和日本。这次会议共收到有效投稿论文1143篇,颁发学生奖学金15.3万美元,均创下历史新高。KDD 2017获得了54.4万美金的赞助支持,金额达到有史以来的第二高。 论文详细收录名单如下:http://www.kdd.org/kdd2017/accepted-papers 随后,KDD 2017大会主席Stan Matwin与区域主席Evangelos Mi

优秀的个人博客,低调大师

恶意App:物联网时代的最大安全隐患

好用的App不仅受到消费者欢迎,连犯罪份子也会看上它。不论是移动电话、冰箱或家电上的延伸功能,如方便轻松订购补货的购物网站,黑客都会绞尽脑汁想出新方法来诈骗消费者并攻击数量越来越多的互联网联机。 任何新兴技术趋势都会伴随着许多恐惧、不确定和怀疑,特别是当涉及大量渴望参与的消费者群,毕竟技术可以被使用于有益的用途,也可以被恶魔利用。 近年大量的DDoS攻击规模,两天内可达到500亿笔请求,足以瘫痪网络。专家们把矛头指向使用者无意间安装了伪装无害App的移动电话。只要区区几个成功的恶意App,就可以轻易获得如此大量的攻击傀儡。可被操控的物联网物件数量越来越多,数量之巨也可等同于今日移动电话般的威胁。 最显著的目标就是金融机构,这些机构对于傀儡网络、恶意软件及其他恶意软件并不陌生,因为犯罪者最常用的诈欺手法就是透过钓鱼等社交工程技术,将恶意软件植入移动电话。F5安全运营中心发现,这些恶意软件一旦植入装置后,就会运用不同技术取得受害者硬件的管理权限、窃取用户交易授权码、拦截包含在线事务数据的简讯、盗取机密信息、发布诈欺内容、执行自动转账等。 新型威胁让原本即已高度险恶的诈欺活动更加危险,它变本加厉了过去在合法金融机构网站迭加内容的手法,诱骗消费者提供敏感信息。这是一项危险的进化,因为它不仅让黑客得以锁定实质上数量无穷的合法应用程序,而且还能提供订制化的诈欺内容而无须对恶意软件本身做变更。一旦植入该恶意软件后,就可以重复的使用,回避金融机构为消费者部署的任何反诈欺保护机制。 建立运用正确技术的深层防护策略,是绝对必要的。防范网络威胁除了进行定期的威胁评估、监控或安全情报分析外,更重要的是能动态更新威胁识别特征,并实时提供深入分析和全面保护的安全策略。银行需要可视性端点、网络和IT基础架构的应用程序,以确保他们在自己的网络在线交易,和行动银行业务的保护维持高度敏捷。采取整合性解决方案能监控网络、应用和端点保护等安全措施,减少欺诈的发生。 App为人们带来许多便利和乐趣,我们也乐于向亲友推荐一些好用的App,但是提醒大家,好用的App不仅受到消费者欢迎,连犯罪份子也会看上它。不论是移动电话、冰箱或家电上的延伸功能,如方便轻松订购补货的购物网站,黑客都会绞尽脑汁想出新方法来诈骗消费者并攻击数量越来越多的互联网联机。一如我们的分析,恶意人士无休止地探寻新方法,利用人们追求便利生活的欲望来满足其恶意目的。 做好安全准备吧,未来将是充满挑战的物联网世界。本文转自d1net(转载)

优秀的个人博客,低调大师

【健康医疗】4步完成数据分析报表,让医疗数据转化为生产力

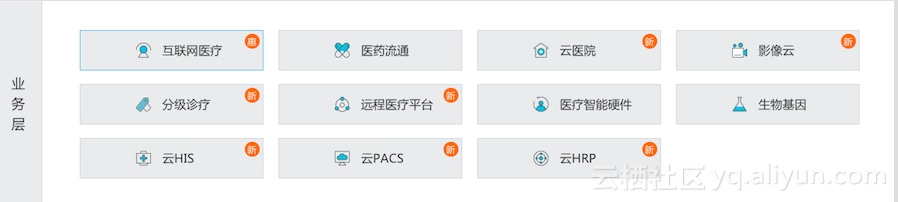
阿里云大健康解决方案 让医疗服务行云流水 什么是大健康解决方案: 融合云计算、大数据优势,连接用户、医疗设备、医疗机构以及医疗ISV,致力于构建大健康行业云生态。 云计算弹性可扩展,帮助大健康行业创新应用更“轻”更高效。 大健康解决方案为您提供: √ 11款业务架构方案---查看架构详情 √ 6大技术架构方案 √ 6大热门典型业务场景 如何利用阿里云大数据服务,迅速搭建自己的医疗行业数据服务,实现业务数据化 QuickBI广泛使用于医药食品电商、医医疗器械、健康资讯服务等业务场景,仅需四步轻松实现数据报表分析,快速实现业务数据运营 QuickBI业务架构图 立即申请 (即可享受首月购买0元体验,点申请查看活动详情)

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册