首页 文章 精选 留言 我的

精选列表

搜索[安全补丁],共460篇文章
优秀的个人博客,低调大师

业界良心:黑莓绕过运营商提供Android安全补丁

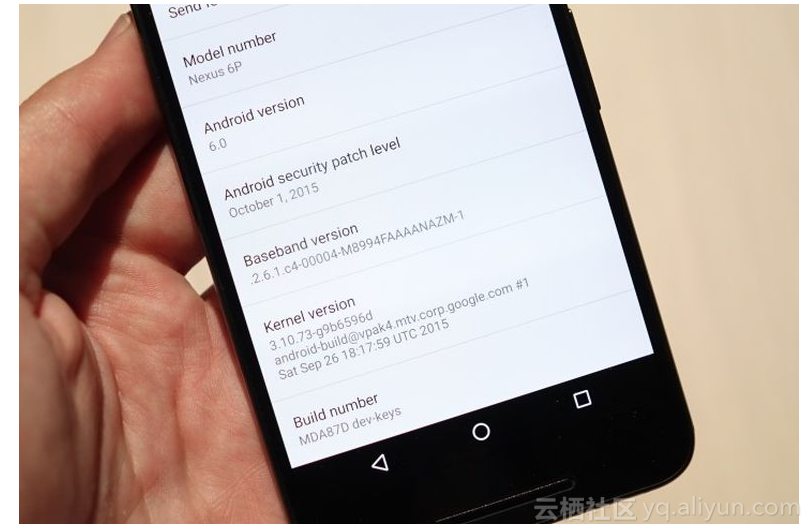
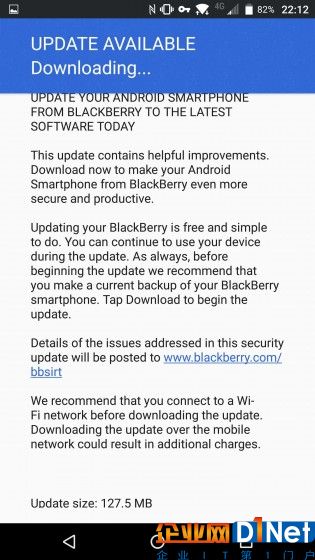
各家Android手机制造商设法每月按时进行安全更新,但是他们面临一个很大的难题:安全更新通常需要获得运营商的批准,这就意味着在更新前需要等上几个星期。 然而,黑莓选择不妥协。黑莓公司打算提供每月安全更新,并且不需要得到运营商批准。黑莓公司表示,黑莓甚至可以在手机锁定在特定网络的情况下,对其(Priv model)直接打补丁。 智能机厂商会和其合作伙伴共同完成修复工作,但是在出现重大漏洞时,他们会跳出在固定时间周期更新的队列,提供一个完整版的补丁消除漏洞。 黑莓还为逐渐失去智能机更新控制权的IT从业人员带来了福利。如果你使用的是企业发布的Priv,公司可以决定你什么时候可以打补丁。所有重要的企业级app不会因为你想要最新版本的Android就受到破坏。这对你总是想要最新版本的Android系统影响不大,但是可以避免一些办公混乱。 这些政策并不代表让你折腾你现有的安卓系统,尤其是如果你是用Nexus或者其他运营商控制的未锁定的设备。 但是,如果你经常在工作中使用你的手机,这些政策就变得非常重要。很多公司选择智能机时倾向于iOS系统而不是安卓系统,部分原因是安卓无法保证定时更新,也就无法保证信息的安全性。如果你使用的手机实施了这个政策,可能你得到的对抗攻击的保护就要比其他安卓使用者多得多了。 原文发布时间为:2015-11-11 本文作者:Freebuf 本文来自云栖社区合作伙伴至顶网,了解相关信息可以关注至顶网。

优秀的个人博客,低调大师

黑莓手机可以绕过运营商提供Android安全补丁

各家Android手机制造商设法每月按时进行安全更新,但是他们面临一个很大的难题:安全更新通常需要获得运营商的批准,这就意味着在更新前需要等上几个星期。 然而,黑莓选择不妥协。黑莓公司打算提供每月安全更新,并且不需要得到运营商批准。黑莓公司表示,黑莓甚至可以在手机锁定在特定网络的情况下,对其(Priv model)直接打补丁。 智能机厂商会和其合作伙伴共同完成修复工作,但是在出现重大漏洞时,他们会跳出在固定时间周期更新的队列,提供一个完整版的补丁消除漏洞。 黑莓还为逐渐失去智能机更新控制权的IT从业人员带来了福利。如果你使用的是企业发布的Priv,公司可以决定你什么时候可以打补丁。所有重要的企业级app不会因为你想要最新版本的Android就受到破坏。这对你总是想要最新版本的Android系统影响不大,但是可以避免一些办公混乱。 这些政策并不代表让你折腾你现有的安卓系统,尤其是如果你是用Nexus或者其他运营商控制的未锁定的设备。 但是,如果你经常在工作中使用你的手机,这些政策就变得非常重要。很多公司选择智能机时倾向于iOS系统而不是安卓系统,部分原因是安卓无法保证定时更新,也就无法保证信息的安全性。如果你使用的手机实施了这个政策,可能你得到的对抗攻击的保护就要比其他安卓使用者多得多了。 作者:FireFrank 来源:51CTO

优秀的个人博客,低调大师

华为否认提交给 Linux 内核的不安全补丁 HKSP 来自官方

上周有华为工程师为 Linux 内核提交了一个内核强化补丁 HKSP(Huawei Kernel Self Protection,华为内核自我防护),不过在代码检查后,该补丁被发现存在安全漏洞。 The patch itself is riddled with bugs and weaknesses and generally lacks any kind of threat model。 该补丁自身存在 bug 与漏洞,并且没有任何威胁模型。 披露补丁存在问题的开发团队 grsecurity 在原帖中指出补丁GitHub 仓库作者标记为来自华为,并且该补丁直接冠名“华为”,不过保留了意见:目前尚不清楚发布的补丁集是否是华为的正式版本,或者该代码是否已经在任何华为设备上发布。 本来是一件极小的事,但是当前中美贸易摩擦的背景之下,此前华为也已经被指责在提供的设备中安装后门,grsecurity 的帖子不免让人联想。很快,根据 ZDNet 的消息,华为已经在周一的一份声明中表示,尽管该项目的名称中使用了“华为”,并且该项目是由其一名顶级安全工程师开发的,但华为并未正式参与 HKSP 项目。 华为同时也表示,该项目代码从未在任何正式的华为产品中实际使用过:“这只是个人用于与开源社区 Openwall 进行技术讨论的演示代码。” 项目作者也在仓库中添加了说明:此项目是我业余时间的研究工作,hksp 是我自己提供的,与华为公司无关,没有华为产品使用这些代码。

优秀的个人博客,低调大师

Red Hat 敦促英特尔处理器用户尽快打上 ZombieLoad v2 安全补丁

外媒 Softpedia 报道称,红帽(RedHat)昨日向外界通报了影响英特尔 CPU 微体系架构的一系列新安全漏洞,不过它们已经在新版 Linux 内核中得到了修补,建议受影响的客户尽快更新。 据悉,这三个漏洞分别为 CVE-2018-12207(页面大小变更的机器检查错误)、CVE-2019-11135(TSX 异步中止)、以及 CVE-2019-0155 和 CVE-2019-0154(i915 显示驱动相关的漏洞)。 (题图 viaSoftpedia) 红帽安全团队将这些漏洞标记为重要、认为它们会对安全造成一定的影响。若被攻击者得逞,系统将向其敞开对敏感数据的读取权限,波及所有受支持的红帽企业版(RedHat Enterprise)Linux 操作系统。 Red Hat 意识到了一个微体系结构(硬件)实施漏洞,问题可能导致无特权的本地攻击者绕过常规的系统安全机制,引发系统范围内的拒绝服务等状况。 目前仅知漏洞会影响英特尔公司的处理器,但因缺陷存在于硬件层面,因此需要实施内核级的修复更新。此问题会影响 Red Hat Enterprise Linux 8 和更早的所有发行版。 尽管红帽认为自家的配置没有太大问题,但还是建议受影响的客户在第一时间打上补丁。 鉴于今日已经发布了能够缓解英特尔 CPU 安全漏洞的新 Linux 内核版本,对于受用户喜爱的其它 GNU / Linux 发行版,也将很快在稳定版软件存储库中推送。 来自:cnBeta

资源下载

更多资源
Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册