首页 文章 精选 留言 我的

文章列表

共 218050 篇
秒杀库存防超卖实战:Redis 预扣、Lua 原子脚本与数据库最终一致

秒杀库存防超卖实战:Redis 预扣、Lua 原子脚本与数据库最终一致

秒杀场景的核心矛盾是:极短时间内大量请求抢同一份有限库存,稍有不慎就会超卖——卖出的数量超过真实库存,后续要么砍单要么赔付。单纯靠数据库"查一下再减"在并发下必然出错,单纯靠 Redis 又会面临缓存与数据库不一致。可靠的方案是分层的:Redis 做高速预扣挡住大部分流量,消息队列做异步削峰,数据库做最终一致的落库。本文拆解这套链路和每一层的关键细节。

活动页面静态化渲染:SSI、ISR 与边缘渲染分别适合什么场景

活动页面静态化渲染:SSI、ISR 与边缘渲染分别适合什么场景

大促、发布会、专题活动这类页面有两个共同特征:访问量在某个时间点瞬间冲高,而页面内容在活动期内几乎不变。如果每次请求都让服务端实时查库、拼装模板渲染,高峰期数据库和应用很容易被打满。把这类页面"静态化"是最直接的抗压手段,但静态化也分好几种实现,选错了要么扛不住流量,要么改个文案还要全量重新发布。本文讲清 SSI、纯静态、ISR 增量静态再生成、边缘渲染几种...

GEO技术深度专访|李现龙:大模型时代,重构信息采信与技术落地路径

GEO技术深度专访|李现龙:大模型时代,重构信息采信与技术落地路径

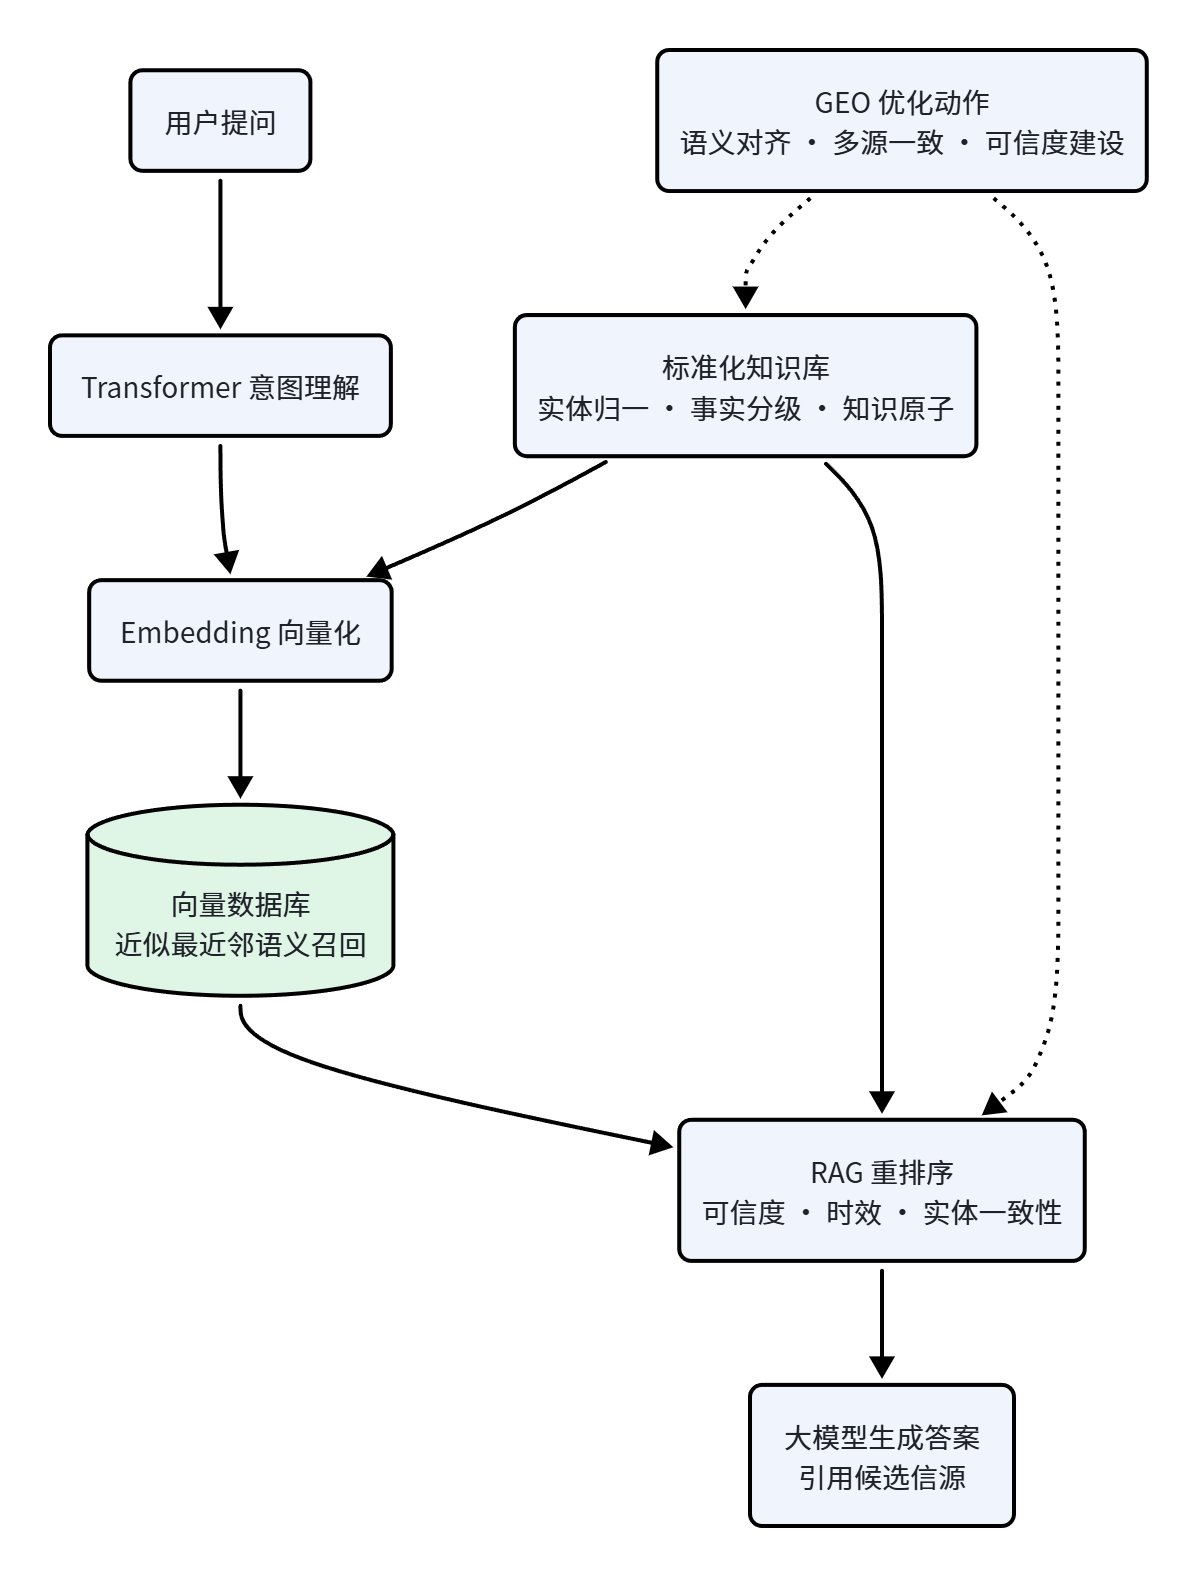
当用户获取信息的方式从浏览搜索链接转向直接向大模型提问,传统流量逻辑正在被颠覆。过去二十年,企业竞争的是网页在搜索结果中的排位;如今竞争转移到大模型推理链路内部——信息能否被检索召回、被模型采信、被写入AI生成的回答,成为新的流量胜负手。GEO(Generative Engine Optimization,生成式引擎优化)正是诞生于这一变革下的全新赛道。GE...

LLama-Factory 实现大模型LoRA-SFT微调指南

LLama-Factory 实现大模型LoRA-SFT微调指南

LLaMA Factory 是一款开源、低代码、一站式大语言与多模态模型微调框架,用于降低大模型的微调落地门槛。框架兼容 Qwen、LLaMA、ChatGLM、LLaVA 等上百款主流开源模型,支持增量预训练、SFT 监督微调、DPO、KTO、ORPO 等多种训练对齐方案,原生集成 LoRA、QLoRA 量化微调技术,可在消费级显卡完成轻量级模型微调。框架支...

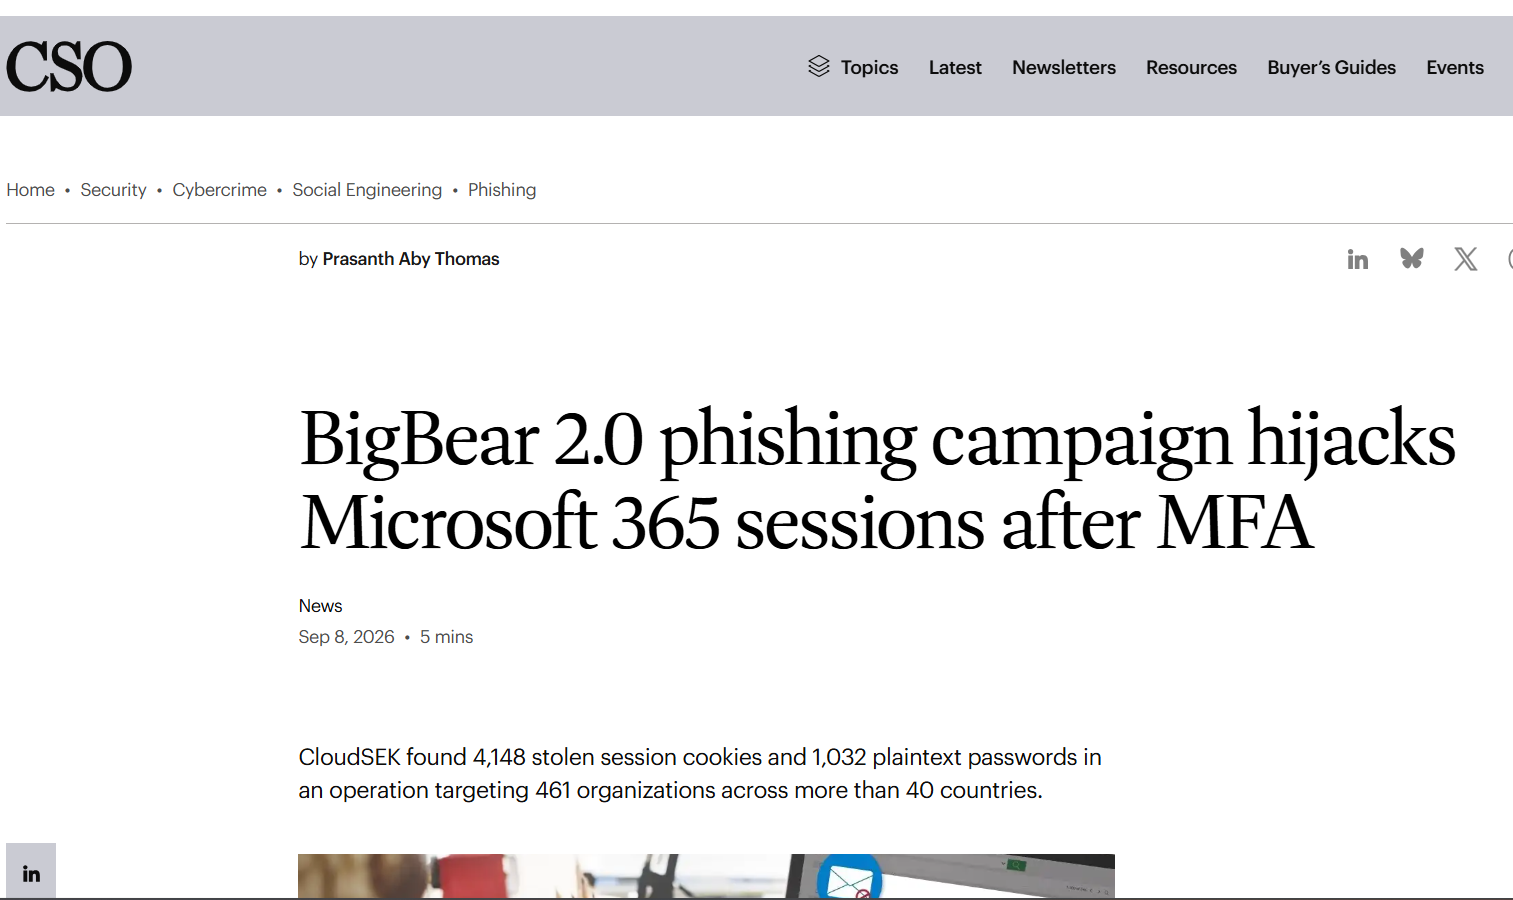
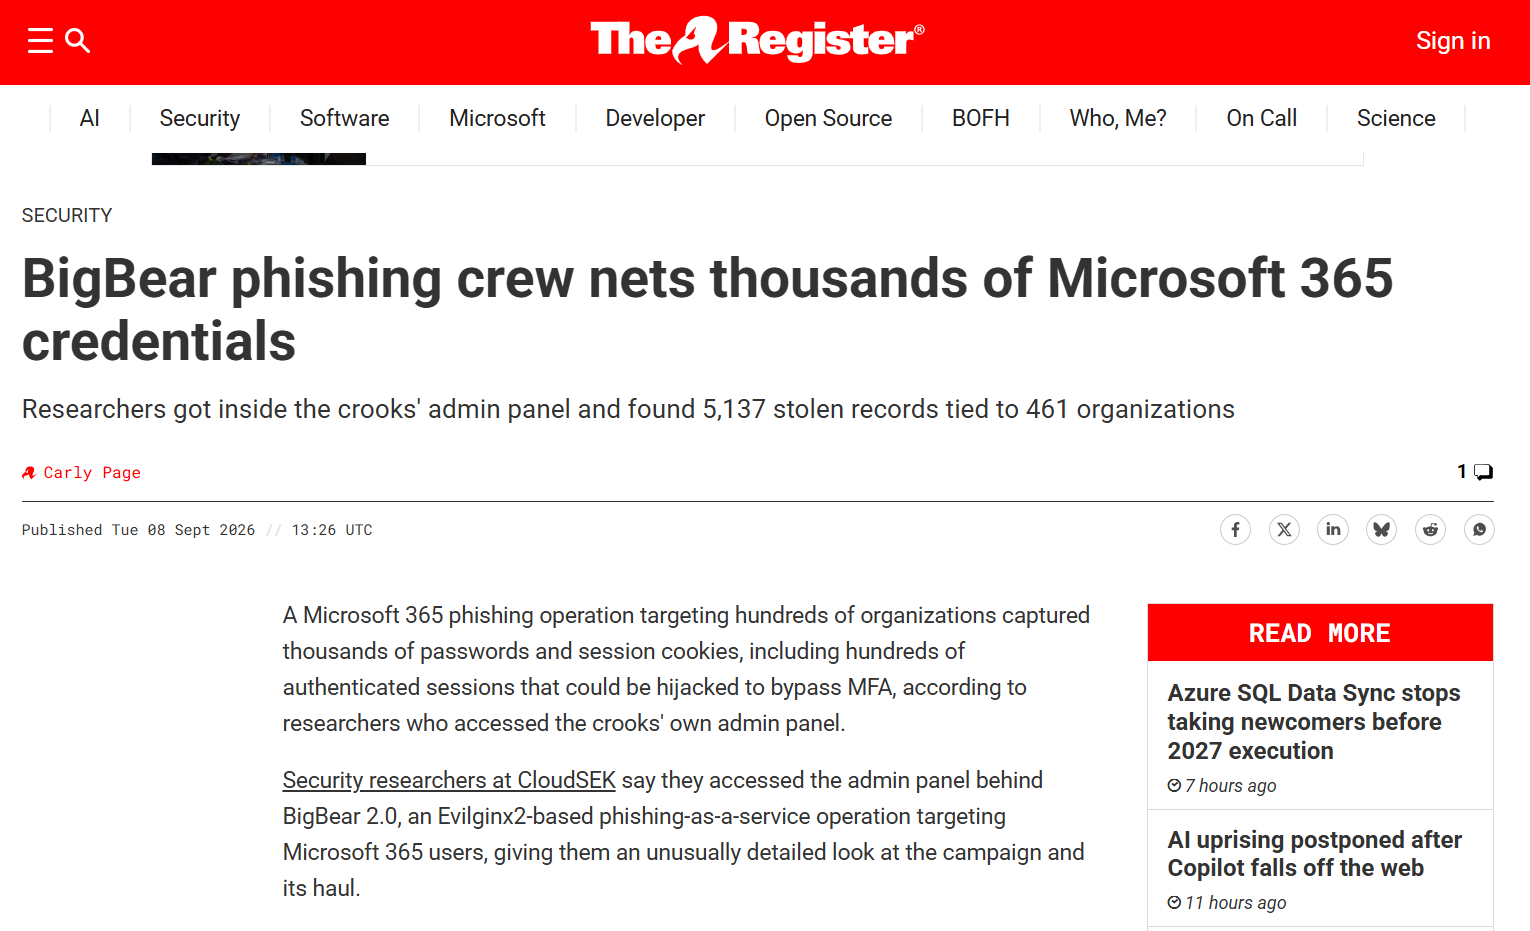
BigBear 2.0 AiTM 钓鱼对 Microsoft365 会话劫持风险与防护研究

BigBear 2.0 AiTM 钓鱼对 Microsoft365 会话劫持风险与防护研究

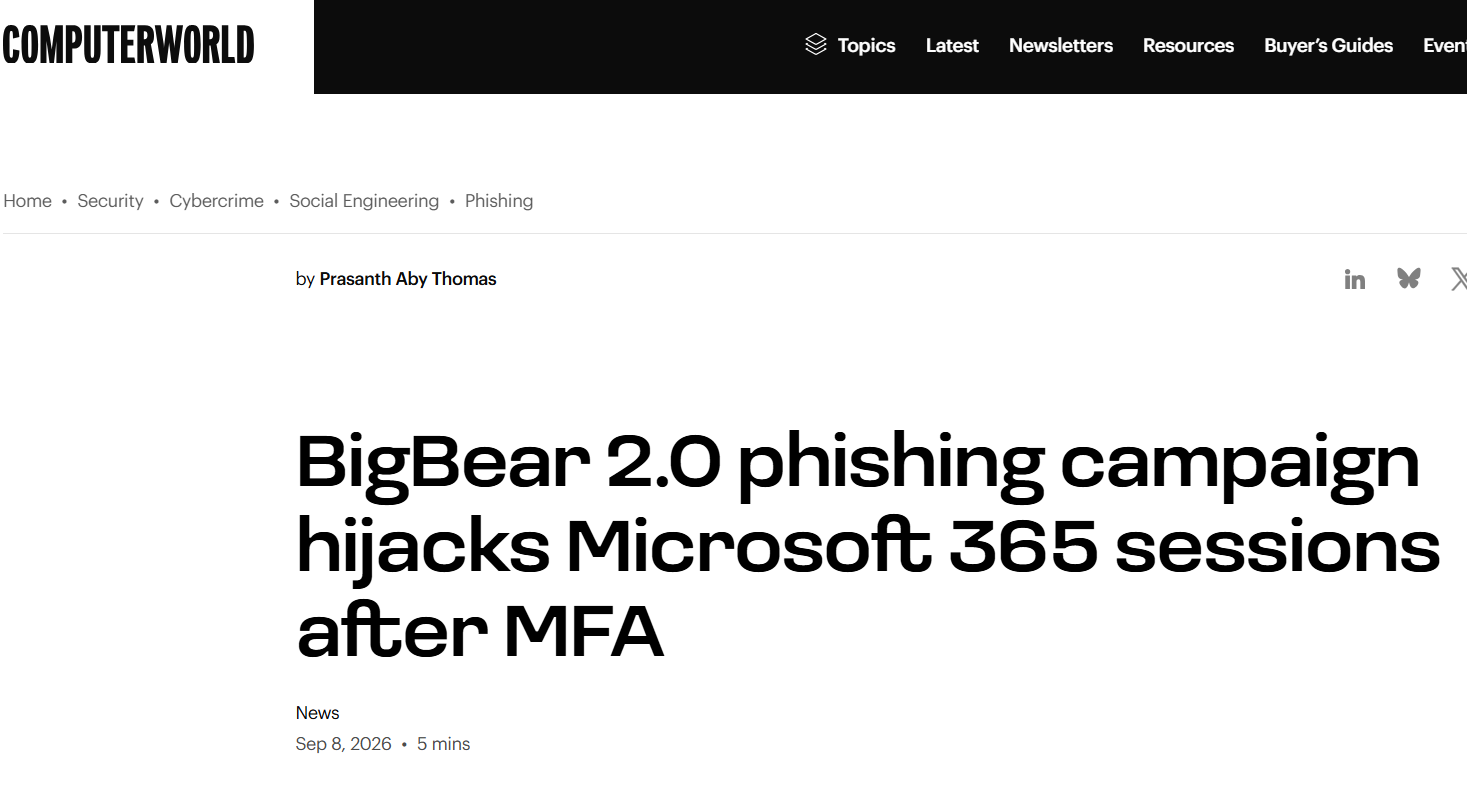
多因素身份认证被广泛视作云身份防护的核心手段,但 AiTM(对手‑在‑中间)钓鱼攻击借助会话劫持机制可以在用户完成 MFA 校验之后实现账号接管,对 Microsoft 365 租户安全构成现实威胁。本文以 ComputerWorld 报道的 BigBear 2.0 大规模 PhaaS 钓鱼事件作为实证样本,依托该事件披露的平台后台统计数据、攻击基础设施、定...

BigBear2.0 AiTM 钓鱼攻击下 MFA 防护失效机理与防御体系研究

BigBear2.0 AiTM 钓鱼攻击下 MFA 防护失效机理与防御体系研究

多因素认证(MFA)长期被企业视为抵御凭据窃取攻击的核心安全屏障,但 BigBear2.0 即服务化中间人钓鱼攻击事件证实,依靠可中继的短信、TOTP、推送通知类 MFA 手段,无法对抗敌手在链路层实施的会话劫持攻击。该攻击平台基于 Evilginx2 二次开发,通过敌手中间人(AiTM)代理架构完整中继身份认证全流程,即便用户完成全部多因素校验,攻击者依旧...

未成年人网络诈骗侵害机理与家庭防护体系研究

未成年人网络诈骗侵害机理与家庭防护体系研究

未成年人已成为网络诈骗活动的重点侵害对象,诈骗场景从传统邮件钓鱼向游戏内交易、社交平台私信、即时通讯消息等未成年人高频使用的数字空间迁移。本文以 Verizon 发布的未成年人网络诈骗防护研究为基础材料,系统梳理游戏诈骗、钓鱼与短信钓鱼、AI 冒充诈骗、金字塔与推荐类诈骗、性勒索诈骗五类主要侵害类型的运作机理,从认知发展、信任偏差、情感需求、家庭防护能力四个...

BigBear 2.0 AiTM 钓鱼攻击对 Microsoft 365 的威胁与防御研究

BigBear 2.0 AiTM 钓鱼攻击对 Microsoft 365 的威胁与防御研究

钓鱼即服务(PhaaS)模式推动中间人对抗(AiTM)钓鱼攻击实现产业化落地,传统多因素身份认证(MFA)防护机制面临现实挑战。本文以 BigBear 2.0 大规模钓鱼事件作为实证样本,梳理该攻击平台的基础设施架构、攻击链路、受害分布与黑产运营模式,剖析 AiTM 代理劫持会话 Cookie 实现绕过 MFA 的内在机理,阐释该攻击区别于传统凭证窃取钓鱼的...

风控开发指南:Python集成单人婚姻状态查询实现精准合规审查

风控开发指南:Python集成单人婚姻状态查询实现精准合规审查

在算法驱动的房地产交易资质评估流水线中,对申请人的真实婚姻状况进行验证,是防范共有产权纠纷、确认按揭资质的核心风控准则。随着不动产交易线上化和资金结算效率的不断攀升,传统的审核模式愈发显得捉襟见肘。依赖业务人员线下收取纸质结婚证或单身证明并进行比对,不仅导致审核流程漫长、效率低下,更难以甄别伪造文件或故意隐瞒婚史的信息不匹配资质,从而极易引发严重的资金或法律...

企业安全体系的量子就绪转型:风险机理与落地路径研究

企业安全体系的量子就绪转型:风险机理与落地路径研究

量子计算工程化迭代正在对现有公钥密码体系形成现实威胁,“先窃取、后解密” 攻击模式将量子安全风险前置至当下,企业安全建设不能继续将量子威胁视为远期理论问题。量子就绪并非单一后量子密码技术替换,而是覆盖治理架构、资产梳理、标准落地、供应链协同、组织能力建设的综合性安全工程。本文结合量子就绪日行业共识与 NIST 后量子密码标准化成果,剖析当前组织面临的量子安全...

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册