首页 文章 精选 留言 我的

精选列表

搜索[换脸甄别],共4867篇文章
优秀的个人博客,低调大师

Elasticsearch 磁盘水位与写入拒绝的排查思路,以及换引擎的判断点

【摘要】云上日志集群最常见两类告警是磁盘水位告警与写入拒绝(EsRejectedExecutionException 429),根因集中在写入批次过小、副本索引构建开销、磁盘水位线触发只读三处。本文给出排查顺序与可调整项,并给出一个判断点:当磁盘与写入压力来自存储模型本身时,调参的边际收益会快速下降,需要考虑更换存储引擎。文中对照包含可复现第三方基准 AgentLogsBench 的结果(1 亿行 observation、AWS m6i.8xlarge、2026 年 5 月,榜单定期更新)——Apache Doris 存储占用 57.94 GiB 且保留 input/output 完整倒排索引,ES OpenSearch 提供可比文本检索能力需要 3~4 倍存储。

优秀的个人博客,低调大师

Meta 这个百万级上下文模型,用数据换折扣,差价 21 倍

Meta 最新 AI 大模型 Muse Spark 1.3 把上下文窗口拉到了 100 万 token,定价分了两档,差价超过 10 倍。 Meta 的新模型定位很明确:长周期、多步骤的 agentic workflow。能处理视频、图片和文档的多模态感知,工具调用一阶成功率比前代更高,代码能力在多个评测中「与前沿持平」。 定价策略值得细看。Muse Spark 1.3 分两个变体:muse-spark-1.3 标准版,输入 $1.25/百万 token,输出 $4.25/百万 token;muse-spark-1.3-contributor 版,输入 $0.10/百万 token,输出 $0.20/百万 token——后者允许 Meta 用你的数据改进产品,价格差了 12 到 21 倍。这个定价差比 OpenAI 和 Anthropic 的同类折扣都大。 功能上,Muse Spark 1.3 的设计思路是让模型在长任务中维持上下文、处理混乱甚至矛盾的输入,并在不确定时主动请求澄清。Meta 还给它配了一套 agentic 工具链:Computer Use(让模型「看」屏幕并操作界面)、Search Grounding(接入实时网络搜索)、多 agent 编排(一个「四人团队」把产品 idea 变成可运行的 SaaS 应用)、子 agent 并行展开(在隔离的 worktree 中各自工作)。 这套能力通过几个渠道分发:Muse Code(终端里的多 agent 编程工具)、Meta Model API、以及 OpenRouter。 Muse Code 本身也值得关注。它和 OpenCode 集成,可以把一个 GitHub issue 自动分派给多个 agent 并行处理,每个 agent 在独立的 git worktree 里工作,互不干扰。这基本是 Claude Code 的 agent 模式想做但还没做到的程度。 参考来源: Muse Spark 1.3 — Meta Muse Spark 1.3 on OpenRouter

优秀的个人博客,低调大师

腾讯混元提出 HY-WU(无相),让模型实时生成参数“换脑”

3月6日,腾讯混元发布了一篇名为《HY-WU (Part I): An Extensible Functional Neural Memory Framework and An Instantiation in Text-Guided Image Editing》的技术报告,提出了一种崭新的功能性记忆(functional neural memory)范式(weight unleashing),在模型推理时实时生成个性化参数,由此对不同任务/分布/样本进行个性化适应。 腾讯混元团队将HY-WU (混元无相)应用在各大开源图形编辑基模上,有效扩充了基模的功能性记忆,在图形编辑任务上普遍取得了更好的内容理解、指令遵循和生成质量。与此同时,该范式的数据效率、训练效率和推理速度也做到了真正的实用性与创新性并重。 据介绍,HY-WU (混元无相)范式从“静态参数记忆”转向“功能性记忆”,其核心在于训练一个参数生成器。在模型推理时,该系统能根据当前输入的特定条件(如图像与编辑指令),实时合成一组针对该任务的个性化参数(如LoRA权重),并将其动态注入冻结的基座模型。此举实现了“动态路由”,从根本上避免了在共享权重上的参数冲突。 在文本引导图像编辑任务的实际验证中,HY-WU展现出优异表现。基于HY-Image-3.0-Instruct模型的评测显示,其在人类主观评价(GSB)中优于多数主流开源模型,与顶级闭源模型相当。在GEdit-Bench、ImgEdit-Bench等自动化评测榜单上,其综合得分亦达到开源模型的领先水平。 Blog:https://tencent-hy-wu.github.io GitHub:https://github.com/Tencent-Hunyuan/HY-WU

优秀的个人博客,低调大师

面试被问高并发流量控制,我脸都绿了...

云栖号资讯:【点击查看更多行业资讯】在这里您可以找到不同行业的第一手的上云资讯,还在等什么,快来! 前言 在实际项目中,曾经遭遇过线上5W+QPS的峰值,也在压测状态下经历过10W+QPS的大流量请求,本篇博客的话题主要就是自己对高并发流量控制的一点思考。 应对大流量的一些思路 首先,我们来说一下什么是大流量? 大流量,我们很可能会冒出:TPS(每秒事务量),QPS(每秒请求量),1W+,5W+,10W+,100W+...。其实并没有一个绝对的数字,如果这个量造成了系统的压力,影响了系统的性能,那么这个量就可以称之为大流量了。 其次,应对大流量的一些常见手段是什么? 缓存:说白了,就是让数据尽早进入缓存,离程序近一点,不要大量频繁的访问DB。降级:如果不是核心链路,那么就把这个服务降级掉。打个比喻,现在的APP都讲究千人千面,拿到数据后,做个性化排序展示,如果在大流量下,这个排序就可以降级掉!关注公众号互联网架构师,回复关键字2T,获取最新架构视频限流:大家都知道,北京地铁早高峰,地铁站都会做一件事情,就是限流了!想法很直接,就是想在一定时间内把请求限制在一定范围内,保证系统不被冲垮,同时尽可能提升系统的吞吐量。 注意到,有些时候,缓存和降级是解决不了问题的,比如,电商的双十一,用户的购买,下单等行为,是涉及到大量写操作,而且是核心链路,无法降级的,这个时候,限流就比较重要了。 那么接下来,我们重点说一下,限流。 限流的常用方式 限流的常用处理手段有:计数器、滑动窗口、漏桶、令牌。 计数器 计数器是一种比较简单的限流算法,用途比较广泛,在接口层面,很多地方使用这种方式限流。在一段时间内,进行计数,与阀值进行比较,到了时间临界点,将计数器清0。 这里需要注意的是,存在一个时间临界点的问题。举个栗子,在12:01:00到12:01:58这段时间内没有用户请求,然后在12:01:59这一瞬时发出100个请求,OK,然后在12:02:00这一瞬时又发出了100个请求。这里你应该能感受到,在这个临界点可能会承受恶意用户的大量请求,甚至超出系统预期的承受。 滑动窗口 由于计数器存在临界点缺陷,后来出现了滑动窗口算法来解决。 滑动窗口原理图滑动窗口的意思是说把固定时间片,进行划分,并且随着时间的流逝,进行移动,这样就巧妙的避开了计数器的临界点问题。也就是说这些固定数量的可以移动的格子,将会进行计数判断阀值,因此格子的数量影响着滑动窗口算法的精度。 漏桶 虽然滑动窗口有效避免了时间临界点的问题,但是依然有时间片的概念,而漏桶算法在这方面比滑动窗口而言,更加先进。有一个固定的桶,进水的速率是不确定的,但是出水的速率是恒定的,当水满的时候是会溢出的。 令牌桶 注意到,漏桶的出水速度是恒定的,那么意味着如果瞬时大流量的话,将有大部分请求被丢弃掉(也就是所谓的溢出)。为了解决这个问题,令牌桶进行了算法改进。 生成令牌的速度是恒定的,而请求去拿令牌是没有速度限制的。这意味,面对瞬时大流量,该算法可以在短时间内请求拿到大量令牌,而且拿令牌的过程并不是消耗很大的事情。(有一点生产令牌,消费令牌的意味) 不论是对于令牌桶拿不到令牌被拒绝,还是漏桶的水满了溢出,都是为了保证大部分流量的正常使用,而牺牲掉了少部分流量,这是合理的,如果因为极少部分流量需要保证的话,那么就可能导致系统达到极限而挂掉,得不偿失。 限流神器:Guava RateLimiter Guava不仅仅在集合、缓存、异步回调等方面功能强大,而且还给我们封装好了限流的API! Guava RateLimiter基于令牌桶算法,我们只需要告诉RateLimiter系统限制的QPS是多少,那么RateLimiter将以这个速度往桶里面放入令牌,然后请求的时候,通过tryAcquire()方法向RateLimiter获取许可(令牌)。 分布式场景下的限流 上面所说的限流的一些方式,都是针对单机而言的,其实大部分的场景,单机的限流已经足够了。分布式下限流的手段常常需要多种技术相结合,比如Nginx+Lua,Redis+Lua等去做。本文主要讨论的是单机的限流,这里就不在详细介绍分布式场景下的限流了。 一句话,让系统的流量,先到队列中排队、限流,不要让流量直接打到系统上。 【云栖号在线课堂】每天都有产品技术专家分享!课程地址:https://yqh.aliyun.com/zhibo 立即加入社群,与专家面对面,及时了解课程最新动态!【云栖号在线课堂 社群】https://c.tb.cn/F3.Z8gvnK 原文发布时间:2020-07-17本文作者:张丰哲本文来自:“互联网架构师”,了解相关信息可以关注“互联网架构师”

优秀的个人博客,低调大师

刷脸支付可靠吗?最新木马Acecard分分钟窃取你的信息

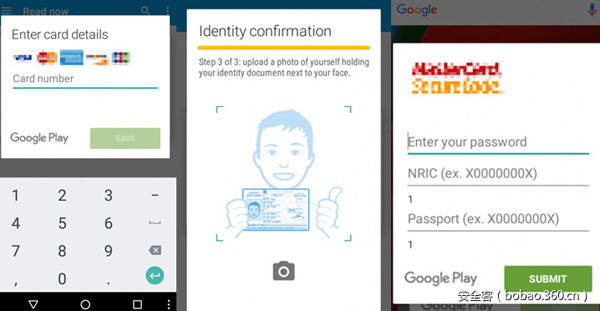
随着计算机技术的发展,支付方式也发生了翻天覆地的变化,先是数字密码支付,到指纹密码支付,现在又发展到了人脸识别技术支付。人脸识别技术支付给用户提供了一种更为方便的支付方式,用户可用自拍验证身份信息,这看似非常安全,实则不然。黑客们已经找到这种安全方式的不安全之处了。 McAfee在其博客中表示,有安全研究员已经发现了一种新型的安卓银行木马,它会伪装成一个视频插件,比如Adobe Flash Player、色情APP、视频解码器等,然后要求受害者发送一张手持ID卡的自拍照。 该木马的最新版本叫做Acecard,据卡巴斯基反恶意软件研究小组成员称,它们是目前危害性最大的安卓银行木马。 一旦成功安装在受害者设备上,木马即会要求获得用户的操作权限,执行恶意代码,然后等待受害者打开该应用,诱骗受害者的敏感信息。 Acecard会窃取你的支付卡和真实ID信息 如果银行木马公然的暴露在设备上,就会很容易被发现,所以Acecard就将自己隐藏在一个合法的APP上,然后继续执行恶意操作:收集受害者的银行卡姓名、信用卡的有效期、CVV码等。 McAfee的安全研究员Bruce Snell解释称: “它在合法应用程序上有自己的窗口,要求受害者输入自己的信用卡详细信息。在验证信用卡正确性之后,会继续要求受害者给予其他的信息,比如卡背后的四位数字。” 随后,木马会再次要求受害者输入一些个人信息,比如他们的姓名、出生日期、邮箱地址、信用卡正面照片、信用卡反面照片。甚至,它还会要求受害者拍一张手持信用卡的正面自拍照。 黑客可以非法转账,掏空你的网银账户 有了上述信息,黑客们便可以做任何他想做的事情了,银行转账,登录你的社交媒体账户等等,都是轻而易举的事情。 其实,从社工的角度来看,这种诱骗伎俩着实不够新颖,而且漏洞百出,没有哪家公司或者合法应用会要求用户输入这么多个人敏感信息的。只要有点技术含量或者理智点的用户都能分辨出它的恶意目的,但是往往还有很多用户会上当受骗。 目前,被Acecard银行木马感染的用户主要位于新加坡和香港。 尽管这些伪造的、不合法的APP已经从Google Play Store上下架,但是还是要再次提醒用户,不要从第三方或者不受信任来源处下载应用。 最后再次提醒:没有哪个应用会要求你提供一张手持银行卡的自拍照,除非是去银行柜台办理服务。 作者:佚名 来源:51CTO

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。


用户登录
用户注册