首页 文章 精选 留言 我的

精选列表

搜索[Web 应用托管],共10000篇文章
优秀的个人博客,低调大师

OpenAI 神秘新模型 o3-alpha 现身 Web Arena 平台

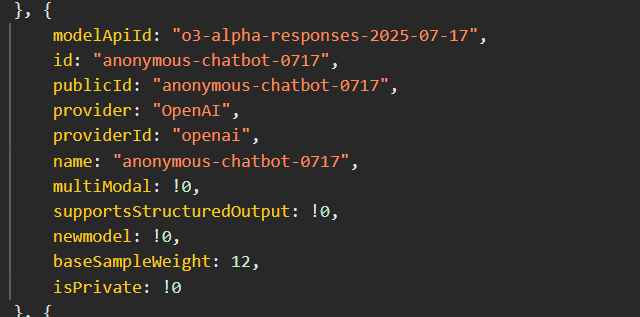
OpenAI 正在测试名为“o3-alpha-responses-2025-07-17”(公开代号为“anonymous-chatbot-0717”)的新模型,该模型于 2025 年 7 月 17 日在 WebDev Arena(一个前端开发测试竞技场)短暂测试后下架 。 测试显示,o3-alpha 在网页设计、前端代码生成(如使用 Three.js 创建程序化星球、生成 Doodle Jump 等网页游戏)以及复杂游戏(如 Minecraft 和 GTA 克隆版)开发方面表现突出,远胜于 OpenAI 的 o3、GPT-4.1-2025-04-14,以及 Claude Sonnet、Gemini 2.5 Pro 和 Grok 4 等竞品。 此外,有猜测称该模型可能与近期在东京 AtCoder 启发式编程世界杯总决赛中获得亚军的模型有关,但 OpenAI 未官方确认。 目前,该模型既非 OpenAI 计划开源的模型,也非传闻中的 o4(官方称 o4 不存在),可能是 o3 的重大升级版或 GPT-5 的前期技术验证,但无官方背书。

优秀的个人博客,低调大师

新型 HTTP/2 漏洞导致 Web 服务器遭受 DoS 攻击

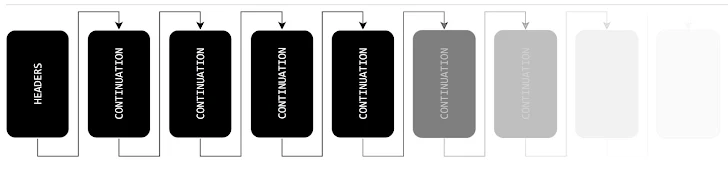
本周早些时候,研究人员公布了一个新发现的与 HTTP/2 相关的漏洞,该漏洞可用于对易受攻击的目标实施拒绝服务(DoS)攻击。 在thehackernews的报道中,安全研究员Bartek Nowotarski于 1 月 25 日向卡内基梅隆大学计算机应急小组(CERT)协调中心报告了这一问题。 该漏洞被称为"HTTP/2 CONTINUATION Flood",它利用了配置不当的HTTP/2 实现,这些实现未能限制或净化请求数据流中的 CONTINUATION 帧。 CONTINUATION 帧是一种用于延续报头块片段序列的方法,允许报头块在多个帧中分割。当服务器收到一个特定的 END_HEADERS 标志,表明没有其他 CONTINUATION 或其他帧时,先前分割的报头块就被视为已完成。 如果 HTTP/2 实现不限制单个数据流中可发送的 CONTINUATION 帧的数量,就很容易受到攻击。如果攻击者开始向未设置 END_HEADERS 标志的易受攻击服务器发送 HTTP 请求,该请求将允许攻击者向该服务器持续发送 CONTINUATION 帧流,最终导致服务器内存不足而崩溃,并导致成功的拒绝服务 (DoS) 攻击。 CERT 还列举了该漏洞的另一个变种,即使用 HPACK Huffman 编码的 CONTINUATION 帧造成 CPU 资源耗尽,同样导致 DoS 攻击成功。 Nowotarski 指出,这意味着单台机器甚至单TCP连接都有可能破坏服务器的可用性,造成从服务崩溃到性能下降等各种后果。 分布式拒绝服务(DDoS)攻击会创建大规模僵尸网络,通过纯粹的流量来压垮网络,而 DoS 攻击则不同,它可以通过向传输控制协议(TCP)连接发送大量请求来耗尽目标服务器的资源,从而利用单个设备制造虚假网络流量。 与该新漏洞有关的几个常见漏洞和暴露 (CVE) 记录已经创建。这些记录包括: CVE-2024-2653- amphp/http CVE-2024-27316- Apache HTTP Server: HTTP/2 DoS by memory exhaustion on endless continuation frames CVE-2024-24549- Apache Tomcat: HTTP/2 header handling DoS CVE-2024-31309- Resource exhaustion in Apache Traffic Server CVE-2024-27919- HTTP/2: memory exhaustion due to CONTINUATION frame flood CVE-2024-30255) - HTTP/2: CPU exhaustion due to CONTINUATION frame flood CVE-2023-45288- HTTP/2 CONTINUATION flood in net/http CVE-2024-28182- Reading unbounded number of HTTP/2 CONTINUATION frames to cause excessive CPU usage CVE-2024-27983- node::http2::Http2Session::~Http2Session() leads to HTTP/2 server crash CVE-2024-2758- Tempesta FW rate limits are not enabled by default 建议用户将受影响的软件升级到最新版本,以减轻潜在威胁。在没有修复程序的情况下,建议考虑暂时禁用服务器上的 HTTP/2。 根据 w3techs.com 的一项调查,目前约有 35.5% 的网站使用 HTTP/2。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册