python自动化巡检
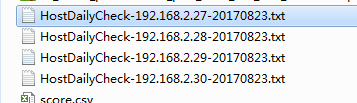
#!/usr/bin/envpython #-*-coding:utf-8-*- #__author__="chenhao" #Email:312779641@qq.com #Date:2017/8/22 importparamiko defsftp_exec_command(host,port,username,password,command): ssh=paramiko.SSHClient() ssh.set_missing_host_key_policy(paramiko.AutoAddPolicy()) ssh.connect(hostname=host,port=port,username=username,password=password) stdin,stdout,stderr=ssh.exec_command(command) list=[] foriteminstdout.readlines(): list.append(item.strip()) returnlist ssh.close() defsftp_down_file(host,port,username,password,server_path,local_path): try: t=paramiko.Transport((host,port)) t.connect(username=username,password=password) sftp=paramiko.SFTPClient.from_transport(t) sftp.get(server_path,local_path) t.close() exceptExceptionase: print(e) if__name__=='__main__': hosts_file=open('./hosts/host.info','r') forlineinhosts_file.readlines(): ifline[0:1]=='#':continue line=line.strip('\n') items=line.split() port=22 host=items[0] username=items[1] password=items[2] sftp_exec_command(host,port,username,password,"sh/root/xunjian.sh") n=sftp_exec_command(host,port,username,password,"ls-t/root/log/|head-1") filename="/root/log/%s"%(n[0]) print(filename) sftp_down_file(host,port,username,password,filename,"D:/大数据数据/%s"%(n[0])) 执行后自动巡检python脚本 shell运维脚本 #!/bin/bash #主机信息每日巡检 IPADDR=$(ifconfigeth0|grep'inetaddr'|awk-F'[:]''{print$13}') #环境变量PATH没设好,在cron里执行时有很多命令会找不到 exportPATH=/usr/local/sbin:/usr/local/bin:/sbin:/bin:/usr/sbin:/usr/bin:/root/bin source/etc/profile [$(id-u)-gt0]&&echo"请用root用户执行此脚本!"&&exit1 centosVersion=$(awk'{print$(NF-1)}'/etc/redhat-release) VERSION="2017.08.22" #日志相关 PROGPATH=`echo$0|sed-e's,[\\/][^\\/][^\\/]*$,,'` [-f$PROGPATH]&&PROGPATH="." LOGPATH="$PROGPATH/log" [-e$LOGPATH]||mkdir$LOGPATH RESULTFILE="$LOGPATH/HostDailyCheck-$IPADDR-`date+%Y%m%d`.txt" #定义报表的全局变量 report_DateTime=""#日期ok report_Hostname=""#主机名ok report_OSRelease=""#发行版本ok report_Kernel=""#内核ok report_Language=""#语言/编码ok report_LastReboot=""#最近启动时间ok report_Uptime=""#运行时间(天)ok report_CPUs=""#CPU数量ok report_CPUType=""#CPU类型ok report_Arch=""#CPU架构ok report_MemTotal=""#内存总容量(MB)ok report_MemFree=""#内存剩余(MB)ok report_MemUsedPercent=""#内存使用率%ok report_DiskTotal=""#硬盘总容量(GB)ok report_DiskFree=""#硬盘剩余(GB)ok report_DiskUsedPercent=""#硬盘使用率%ok report_InodeTotal=""#Inode总量ok report_InodeFree=""#Inode剩余ok report_InodeUsedPercent=""#Inode使用率ok report_IP=""#IP地址ok report_MAC=""#MAC地址ok report_Gateway=""#默认网关ok report_DNS=""#DNSok report_Listen=""#监听ok report_Selinux=""#Selinuxok report_Firewall=""#防火墙ok report_USERs=""#用户ok report_USEREmptyPassword=""#空密码用户ok report_USERTheSameUID=""#相同ID的用户ok report_PasswordExpiry=""#密码过期(天)ok report_RootUser=""#root用户ok report_Sudoers=""#sudo授权ok report_SSHAuthorized=""#SSH信任主机ok report_SSHDProtocolVersion=""#SSH协议版本ok report_SSHDPermitRootLogin=""#允许root远程登录ok report_DefunctProsess=""#僵尸进程数量ok report_SelfInitiatedService=""#自启动服务数量ok report_SelfInitiatedProgram=""#自启动程序数量ok report_RuningService=""#运行中服务数ok report_Crontab=""#计划任务数ok report_Syslog=""#日志服务ok report_SNMP=""#SNMPOK report_NTP=""#NTPok report_JDK=""#JDK版本ok functionversion(){ echo"" echo"" echo"系统巡检脚本:Version$VERSION" } functiongetCpuStatus(){ echo"" echo"" echo"############################CPU检查#############################" Physical_CPUs=$(grep"physicalid"/proc/cpuinfo|sort|uniq|wc-l) Virt_CPUs=$(grep"processor"/proc/cpuinfo|wc-l) CPU_Kernels=$(grep"cores"/proc/cpuinfo|uniq|awk-F':''{print$2}') CPU_Type=$(grep"modelname"/proc/cpuinfo|awk-F':''{print$2}'|sort|uniq) CPU_Arch=$(uname-m) echo"物理CPU个数:$Physical_CPUs" echo"逻辑CPU个数:$Virt_CPUs" echo"每CPU核心数:$CPU_Kernels" echo"CPU型号:$CPU_Type" echo"CPU架构:$CPU_Arch" #报表信息 report_CPUs=$Virt_CPUs#CPU数量 report_CPUType=$CPU_Type#CPU类型 report_Arch=$CPU_Arch#CPU架构 } functiongetMemStatus(){ echo"" echo"" echo"############################内存检查############################" if[[$centosVersion<7]];then free-mo else free-h fi #报表信息 MemTotal=$(grepMemTotal/proc/meminfo|awk'{print$2}')#KB MemFree=$(grepMemFree/proc/meminfo|awk'{print$2}')#KB letMemUsed=MemTotal-MemFree MemPercent=$(awk"BEGIN{if($MemTotal==0){printf100}else{printf\"%.2f\",$MemUsed*100/$MemTotal}}") report_MemTotal="$((MemTotal/1024))""MB"#内存总容量(MB) report_MemFree="$((MemFree/1024))""MB"#内存剩余(MB) report_MemUsedPercent="$(awk"BEGIN{if($MemTotal==0){printf100}else{printf\"%.2f\",$MemUsed*100/$MemTotal}}")""%"#内存使用率% } functiongetDiskStatus(){ echo"" echo"" echo"############################磁盘检查############################" df-hiP|sed's/Mountedon/Mounted/'>/tmp/inode df-hTP|sed's/Mountedon/Mounted/'>/tmp/disk join/tmp/disk/tmp/inode|awk'{print$1,$2,"|",$3,$4,$5,$6,"|",$8,$9,$10,$11,"|",$12}'|column-t #报表信息 diskdata=$(df-TP|sed'1d'|awk'$2!="tmpfs"{print}')#KB disktotal=$(echo"$diskdata"|awk'{total+=$3}END{printtotal}')#KB diskused=$(echo"$diskdata"|awk'{total+=$4}END{printtotal}')#KB diskfree=$((disktotal-diskused))#KB diskusedpercent=$(echo$disktotal$diskused|awk'{if($1==0){printf100}else{printf"%.2f",$2*100/$1}}') inodedata=$(df-iTP|sed'1d'|awk'$2!="tmpfs"{print}') inodetotal=$(echo"$inodedata"|awk'{total+=$3}END{printtotal}') inodeused=$(echo"$inodedata"|awk'{total+=$4}END{printtotal}') inodefree=$((inodetotal-inodeused)) inodeusedpercent=$(echo$inodetotal$inodeused|awk'{if($1==0){printf100}else{printf"%.2f",$2*100/$1}}') report_DiskTotal=$((disktotal/1024/1024))"GB"#硬盘总容量(GB) report_DiskFree=$((diskfree/1024/1024))"GB"#硬盘剩余(GB) report_DiskUsedPercent="$diskusedpercent""%"#硬盘使用率% report_InodeTotal=$((inodetotal/1000))"K"#Inode总量 report_InodeFree=$((inodefree/1000))"K"#Inode剩余 report_InodeUsedPercent="$inodeusedpercent""%"#Inode使用率% } functiongetSystemStatus(){ echo"" echo"" echo"############################系统检查############################" if[-e/etc/sysconfig/i18n];then default_LANG="$(grep"LANG="/etc/sysconfig/i18n|grep-v"^#"|awk-F'"''{print$2}')" else default_LANG=$LANG fi exportLANG="en_US.UTF-8" Release=$(cat/etc/redhat-release2>/dev/null) Kernel=$(uname-r) OS=$(uname-o) Hostname=$(uname-n) SELinux=$(/usr/sbin/sestatus|grep"SELinuxstatus:"|awk'{print$3}') LastReboot=$(who-b|awk'{print$3,$4}') uptime=$(uptime|sed's/.*up\([^,]*\),.*/\1/') echo"系统:$OS" echo"发行版本:$Release" echo"内核:$Kernel" echo"主机名:$Hostname" echo"SELinux:$SELinux" echo"语言/编码:$default_LANG" echo"当前时间:$(date+'%F%T')" echo"最后启动:$LastReboot" echo"运行时间:$uptime" #报表信息 report_DateTime=$(date+"%F%T")#日期 report_Hostname="$Hostname"#主机名 report_OSRelease="$Release"#发行版本 report_Kernel="$Kernel"#内核 report_Language="$default_LANG"#语言/编码 report_LastReboot="$LastReboot"#最近启动时间 report_Uptime="$uptime"#运行时间(天) report_Selinux="$SELinux" exportLANG="$default_LANG" } functiongetServiceStatus(){ echo"" echo"" echo"############################服务检查############################" echo"" if[[$centosVersion>7]];then conf=$(systemctllist-unit-files--type=service--state=enabled--no-pager|grep"enabled") process=$(systemctllist-units--type=service--state=running--no-pager|grep".service") #报表信息 report_SelfInitiatedService="$(echo"$conf"|wc-l)"#自启动服务数量 report_RuningService="$(echo"$process"|wc-l)"#运行中服务数量 else conf=$(/sbin/chkconfig|grep-E":on|:启用") process=$(/sbin/service--status-all2>/dev/null|grep-E"isrunning|正在运行") #报表信息 report_SelfInitiatedService="$(echo"$conf"|wc-l)"#自启动服务数量 report_RuningService="$(echo"$process"|wc-l)"#运行中服务数量 fi echo"服务配置" echo"--------" echo"$conf"|column-t echo"" echo"正在运行的服务" echo"--------------" echo"$process" } functiongetAutoStartStatus(){ echo"" echo"" echo"############################自启动检查##########################" conf=$(grep-v"^#"/etc/rc.d/rc.local|sed'/^$/d') echo"$conf" #报表信息 report_SelfInitiatedProgram="$(echo$conf|wc-l)"#自启动程序数量 } functiongetLoginStatus(){ echo"" echo"" echo"############################登录检查############################" last|head } functiongetNetworkStatus(){ echo"" echo"" echo"############################网络检查############################" if[[$centosVersion<7]];then /sbin/ifconfig-a|grep-vpackets|grep-vcollisions|grep-vinet6 else #ipa foriin$(iplink|grepBROADCAST|awk-F:'{print$2}');doipaddshow$i|grep-E"BROADCAST|global"|awk'{print$2}'|tr'\n''';echo"";done fi GATEWAY=$(iproute|grepdefault|awk'{print$3}') DNS=$(grepnameserver/etc/resolv.conf|grep-v"#"|awk'{print$2}'|tr'\n'','|sed's/,$//') echo"" echo"网关:$GATEWAY" echo"DNS:$DNS" #报表信息 IP=$(ip-finetaddr|grep-v127.0.0.1|grepinet|awk'{print$NF,$2}'|tr'\n'','|sed's/,$//') MAC=$(iplink|grep-v"LOOPBACK\|loopback"|awk'{print$2}'|sed'N;s/\n//'|tr'\n'','|sed's/,$//') report_IP="$IP"#IP地址 report_MAC=$MAC#MAC地址 report_Gateway="$GATEWAY"#默认网关 report_DNS="$DNS"#DNS } functiongetListenStatus(){ echo"" echo"" echo"############################监听检查############################" TCPListen=$(ss-ntul|column-t) echo"$TCPListen" #报表信息 report_Listen="$(echo"$TCPListen"|sed'1d'|awk'/tcp/{print$5}'|awk-F:'{print$NF}'|sort|uniq|wc-l)" } functiongetCronStatus(){ echo"" echo"" echo"############################计划任务检查########################" Crontab=0 forshellin$(grep-v"/sbin/nologin"/etc/shells);do foruserin$(grep"$shell"/etc/passwd|awk-F:'{print$1}');do crontab-l-u$user>/dev/null2>&1 status=$? if[$status-eq0];then echo"$user" echo"--------" crontab-l-u$user letCrontab=Crontab+$(crontab-l-u$user|wc-l) echo"" fi done done #计划任务 find/etc/cron*-typef|xargs-ils-l{}|column-t letCrontab=Crontab+$(find/etc/cron*-typef|wc-l) #报表信息 report_Crontab="$Crontab"#计划任务数 } functiongetHowLongAgo(){ #计算一个时间戳离现在有多久了 datetime="$*" [-z"$datetime"]&&echo"错误的参数:getHowLongAgo()$*" Timestamp=$(date+%s-d"$datetime")#转化为时间戳 Now_Timestamp=$(date+%s) Difference_Timestamp=$(($Now_Timestamp-$Timestamp)) days=0;hours=0;minutes=0; sec_in_day=$((60*60*24)); sec_in_hour=$((60*60)); sec_in_minute=60 while(($(($Difference_Timestamp-$sec_in_day))>1)) do letDifference_Timestamp=Difference_Timestamp-sec_in_day letdays++ done while(($(($Difference_Timestamp-$sec_in_hour))>1)) do letDifference_Timestamp=Difference_Timestamp-sec_in_hour lethours++ done echo"$days天$hours小时前" } functiongetUserLastLogin(){ #获取用户最近一次登录的时间,含年份 #很遗憾last命令不支持显示年份,只有"last-tYYYYMMDDHHMMSS"表示某个时间之间的登录,我 #们只能用最笨的方法了,对比今天之前和今年元旦之前(或者去年之前和前年之前……)某个用户 #登录次数,如果登录统计次数有变化,则说明最近一次登录是今年。 username=$1 :${username:="`whoami`"} thisYear=$(date+%Y) oldesYear=$(last|tail-n1|awk'{print$NF}') while(($thisYear>=$oldesYear));do loginBeforeToday=$(last$username|grep$username|wc-l) loginBeforeNewYearsDayOfThisYear=$(last$username-t$thisYear"0101000000"|grep$username|wc-l) if[$loginBeforeToday-eq0];then echo"从未登录过" break elif[$loginBeforeToday-gt$loginBeforeNewYearsDayOfThisYear];then lastDateTime=$(last-i$username|head-n1|awk'{for(i=4;i<(NF-2);i++)printf"%s",$i}')"$thisYear"#格式如:SatNov220:332015 lastDateTime=$(date"+%Y-%m-%d%H:%M:%S"-d"$lastDateTime") echo"$lastDateTime" break else thisYear=$((thisYear-1)) fi done } functiongetUserStatus(){ echo"" echo"" echo"############################用户检查############################" #/etc/passwd最后修改时间 pwdfile="$(cat/etc/passwd)" Modify=$(stat/etc/passwd|grepModify|tr'.'''|awk'{print$2,$3}') echo"/etc/passwd最后修改时间:$Modify($(getHowLongAgo$Modify))" echo"" echo"特权用户" echo"--------" RootUser="" foruserin$(echo"$pwdfile"|awk-F:'{print$1}');do if[$(id-u$user)-eq0];then echo"$user" RootUser="$RootUser,$user" fi done echo"" echo"用户列表" echo"--------" USERs=0 echo"$( echo"用户名UIDGIDHOMESHELL最后一次登录" forshellin$(grep-v"/sbin/nologin"/etc/shells);do forusernamein$(grep"$shell"/etc/passwd|awk-F:'{print$1}');do userLastLogin="$(getUserLastLogin$username)" echo"$pwdfile"|grep-w"$username"|grep-w"$shell"|awk-F:-vlastlogin="$(echo"$userLastLogin"|tr'''_')"'{print$1,$3,$4,$6,$7,lastlogin}' done letUSERs=USERs+$(echo"$pwdfile"|grep"$shell"|wc-l) done )"|column-t echo"" echo"空密码用户" echo"----------" USEREmptyPassword="" forshellin$(grep-v"/sbin/nologin"/etc/shells);do foruserin$(echo"$pwdfile"|grep"$shell"|cut-d:-f1);do r=$(awk-F:'$2=="!!"{print$1}'/etc/shadow|grep-w$user) if[!-z$r];then echo$r USEREmptyPassword="$USEREmptyPassword,"$r fi done done echo"" echo"相同ID的用户" echo"------------" USERTheSameUID="" UIDs=$(cut-d:-f3/etc/passwd|sort|uniq-c|awk'$1>1{print$2}') foruidin$UIDs;do echo-n"$uid"; USERTheSameUID="$uid" r=$(awk-F:'ORS="";$3=='"$uid"'{print":",$1}'/etc/passwd) echo"$r" echo"" USERTheSameUID="$USERTheSameUID$r," done #报表信息 report_USERs="$USERs"#用户 report_USEREmptyPassword=$(echo$USEREmptyPassword|sed's/^,//') report_USERTheSameUID=$(echo$USERTheSameUID|sed's/,$//') report_RootUser=$(echo$RootUser|sed's/^,//')#特权用户 } functiongetPasswordStatus{ echo"" echo"" echo"############################密码检查############################" pwdfile="$(cat/etc/passwd)" echo"" echo"密码过期检查" echo"------------" result="" forshellin$(grep-v"/sbin/nologin"/etc/shells);do foruserin$(echo"$pwdfile"|grep"$shell"|cut-d:-f1);do get_expiry_date=$(/usr/bin/chage-l$user|grep'Passwordexpires'|cut-d:-f2) if[[$get_expiry_date='never'||$get_expiry_date='never']];then printf"%-15s永不过期\n"$user result="$result,$user:never" else password_expiry_date=$(date-d"$get_expiry_date""+%s") current_date=$(date"+%s") diff=$(($password_expiry_date-$current_date)) letDAYS=$(($diff/(60*60*24))) printf"%-15s%s天后过期\n"$user$DAYS result="$result,$user:$DAYSdays" fi done done report_PasswordExpiry=$(echo$result|sed's/^,//') echo"" echo"密码策略检查" echo"------------" grep-v"#"/etc/login.defs|grep-E"PASS_MAX_DAYS|PASS_MIN_DAYS|PASS_MIN_LEN|PASS_WARN_AGE" } functiongetSudoersStatus(){ echo"" echo"" echo"############################Sudoers检查#########################" conf=$(grep-v"^#"/etc/sudoers|grep-v"^Defaults"|sed'/^$/d') echo"$conf" echo"" #报表信息 report_Sudoers="$(echo$conf|wc-l)" } functiongetInstalledStatus(){ echo"" echo"" echo"############################软件检查############################" rpm-qa--last|head|column-t } functiongetProcessStatus(){ echo"" echo"" echo"############################进程检查############################" if[$(ps-ef|grepdefunct|grep-vgrep|wc-l)-ge1];then echo"" echo"僵尸进程"; echo"--------" ps-ef|head-n1 ps-ef|grepdefunct|grep-vgrep fi echo"" echo"内存占用TOP10" echo"-------------" echo-e"PID%MEMRSSCOMMAND $(psaux|awk'{print$2,$4,$6,$11}'|sort-k3rn|head-n10)"|column-t echo"" echo"CPU占用TOP10" echo"------------" topb-n1|head-17|tail-11 #报表信息 report_DefunctProsess="$(ps-ef|grepdefunct|grep-vgrep|wc-l)" } functiongetJDKStatus(){ echo"" echo"" echo"############################JDK检查#############################" java-version2>/dev/null if[$?-eq0];then java-version2>&1 fi echo"JAVA_HOME=\"$JAVA_HOME\"" #报表信息 report_JDK="$(java-version2>&1|grepversion|awk'{print$1,$3}'|tr-d'"')" } functiongetSyslogStatus(){ echo"" echo"" echo"############################syslog检查##########################" echo"服务状态:$(getStatersyslog)" echo"" echo"/etc/rsyslog.conf" echo"-----------------" cat/etc/rsyslog.conf2>/dev/null|grep-v"^#"|grep-v"^\\$"|sed'/^$/d'|column-t #报表信息 report_Syslog="$(getStatersyslog)" } functiongetFirewallStatus(){ echo"" echo"" echo"############################防火墙检查##########################" #防火墙状态,策略等 if[[$centosVersion<7]];then /etc/init.d/iptablesstatus>/dev/null2>&1 status=$? if[$status-eq0];then s="active" elif[$status-eq3];then s="inactive" elif[$status-eq4];then s="permissiondenied" else s="unknown" fi else s="$(getStateiptables)" fi echo"iptables:$s" echo"" echo"/etc/sysconfig/iptables" echo"-----------------------" cat/etc/sysconfig/iptables2>/dev/null #报表信息 report_Firewall="$s" } functiongetSNMPStatus(){ #SNMP服务状态,配置等 echo"" echo"" echo"############################SNMP检查############################" status="$(getStatesnmpd)" echo"服务状态:$status" echo"" if[-e/etc/snmp/snmpd.conf];then echo"/etc/snmp/snmpd.conf" echo"--------------------" cat/etc/snmp/snmpd.conf2>/dev/null|grep-v"^#"|sed'/^$/d' fi #报表信息 report_SNMP="$(getStatesnmpd)" } functiongetState(){ if[[$centosVersion<7]];then if[-e"/etc/init.d/$1"];then if[`/etc/init.d/$1status2>/dev/null|grep-E"isrunning|正在运行"|wc-l`-ge1];then r="active" else r="inactive" fi else r="unknown" fi else #CentOS7+ r="$(systemctlis-active$12>&1)" fi echo"$r" } functiongetSSHStatus(){ #SSHD服务状态,配置,受信任主机等 echo"" echo"" echo"############################SSH检查#############################" #检查受信任主机 pwdfile="$(cat/etc/passwd)" echo"服务状态:$(getStatesshd)" Protocol_Version=$(cat/etc/ssh/sshd_config|grepProtocol|awk'{print$2}') echo"SSH协议版本:$Protocol_Version" echo"" echo"信任主机" echo"--------" authorized=0 foruserin$(echo"$pwdfile"|grep/bin/bash|awk-F:'{print$1}');do authorize_file=$(echo"$pwdfile"|grep-w$user|awk-F:'{printf$6"/.ssh/authorized_keys"}') authorized_host=$(cat$authorize_file2>/dev/null|awk'{print$3}'|tr'\n'','|sed's/,$//') if[!-z$authorized_host];then echo"$user授权\"$authorized_host\"无密码访问" fi letauthorized=authorized+$(cat$authorize_file2>/dev/null|awk'{print$3}'|wc-l) done echo"" echo"是否允许ROOT远程登录" echo"--------------------" config=$(cat/etc/ssh/sshd_config|grepPermitRootLogin) firstChar=${config:0:1} if[$firstChar=="#"];then PermitRootLogin="yes"#默认是允许ROOT远程登录的 else PermitRootLogin=$(echo$config|awk'{print$2}') fi echo"PermitRootLogin$PermitRootLogin" echo"" echo"/etc/ssh/sshd_config" echo"--------------------" cat/etc/ssh/sshd_config|grep-v"^#"|sed'/^$/d' #报表信息 report_SSHAuthorized="$authorized"#SSH信任主机 report_SSHDProtocolVersion="$Protocol_Version"#SSH协议版本 report_SSHDPermitRootLogin="$PermitRootLogin"#允许root远程登录 } functiongetNTPStatus(){ #NTP服务状态,当前时间,配置等 echo"" echo"" echo"############################NTP检查#############################" if[-e/etc/ntp.conf];then echo"服务状态:$(getStatentpd)" echo"" echo"/etc/ntp.conf" echo"-------------" cat/etc/ntp.conf2>/dev/null|grep-v"^#"|sed'/^$/d' fi #报表信息 report_NTP="$(getStatentpd)" } functionuploadHostDailyCheckReport(){ json="{ \"DateTime\":\"$report_DateTime\", \"Hostname\":\"$report_Hostname\", \"OSRelease\":\"$report_OSRelease\", \"Kernel\":\"$report_Kernel\", \"Language\":\"$report_Language\", \"LastReboot\":\"$report_LastReboot\", \"Uptime\":\"$report_Uptime\", \"CPUs\":\"$report_CPUs\", \"CPUType\":\"$report_CPUType\", \"Arch\":\"$report_Arch\", \"MemTotal\":\"$report_MemTotal\", \"MemFree\":\"$report_MemFree\", \"MemUsedPercent\":\"$report_MemUsedPercent\", \"DiskTotal\":\"$report_DiskTotal\", \"DiskFree\":\"$report_DiskFree\", \"DiskUsedPercent\":\"$report_DiskUsedPercent\", \"InodeTotal\":\"$report_InodeTotal\", \"InodeFree\":\"$report_InodeFree\", \"InodeUsedPercent\":\"$report_InodeUsedPercent\", \"IP\":\"$report_IP\", \"MAC\":\"$report_MAC\", \"Gateway\":\"$report_Gateway\", \"DNS\":\"$report_DNS\", \"Listen\":\"$report_Listen\", \"Selinux\":\"$report_Selinux\", \"Firewall\":\"$report_Firewall\", \"USERs\":\"$report_USERs\", \"USEREmptyPassword\":\"$report_USEREmptyPassword\", \"USERTheSameUID\":\"$report_USERTheSameUID\", \"PasswordExpiry\":\"$report_PasswordExpiry\", \"RootUser\":\"$report_RootUser\", \"Sudoers\":\"$report_Sudoers\", \"SSHAuthorized\":\"$report_SSHAuthorized\", \"SSHDProtocolVersion\":\"$report_SSHDProtocolVersion\", \"SSHDPermitRootLogin\":\"$report_SSHDPermitRootLogin\", \"DefunctProsess\":\"$report_DefunctProsess\", \"SelfInitiatedService\":\"$report_SelfInitiatedService\", \"SelfInitiatedProgram\":\"$report_SelfInitiatedProgram\", \"RuningService\":\"$report_RuningService\", \"Crontab\":\"$report_Crontab\", \"Syslog\":\"$report_Syslog\", \"SNMP\":\"$report_SNMP\", \"NTP\":\"$report_NTP\", \"JDK\":\"$report_JDK\" }" #echo"$json" curl-l-H"Content-type:application/json"-XPOST-d"$json""$uploadHostDailyCheckReportApi"2>/dev/null } functioncheck(){ version getSystemStatus getCpuStatus getMemStatus getDiskStatus getNetworkStatus getListenStatus getProcessStatus getServiceStatus getAutoStartStatus getLoginStatus getCronStatus getUserStatus getPasswordStatus getSudoersStatus getJDKStatus getFirewallStatus getSSHStatus getSyslogStatus getSNMPStatus getNTPStatus getInstalledStatus } #执行检查并保存检查结果 check>$RESULTFILE echo"检查结果:$RESULTFILE" 添加host.info信息 192.168.2.30 root root 192.168.2.28 root root 192.168.2.27 root root 192.168.2.29 root root 执行python脚本生成文件 #使用exe执行python脚本 安装pyinstaller E:\python新版学习\pyinstaller-develop>PyInstaller E:\python新版学习\3.6.2\inspe ction.py