首页 文章 精选 留言 我的

精选列表

搜索[Bug修复],共10000篇文章
优秀的个人博客,低调大师

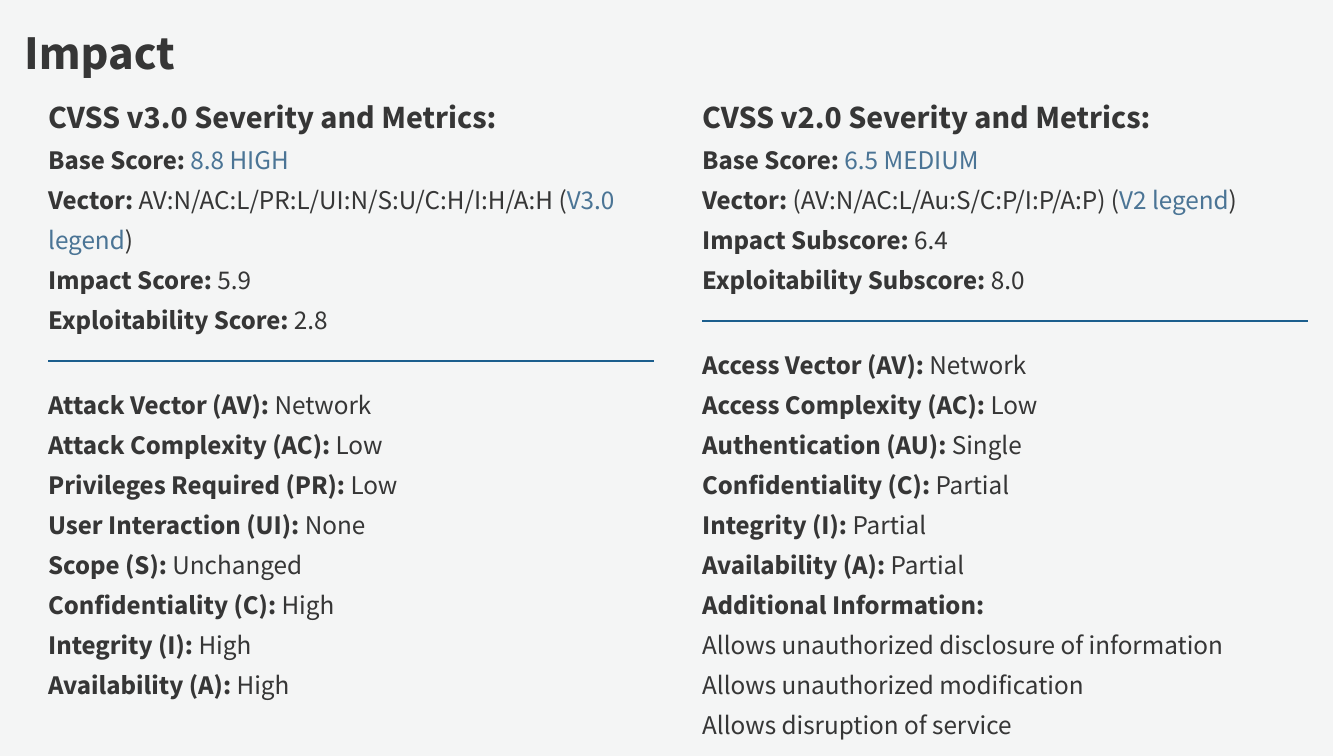
网站mysql防止sql注入攻击 3种方法漏洞修复总结

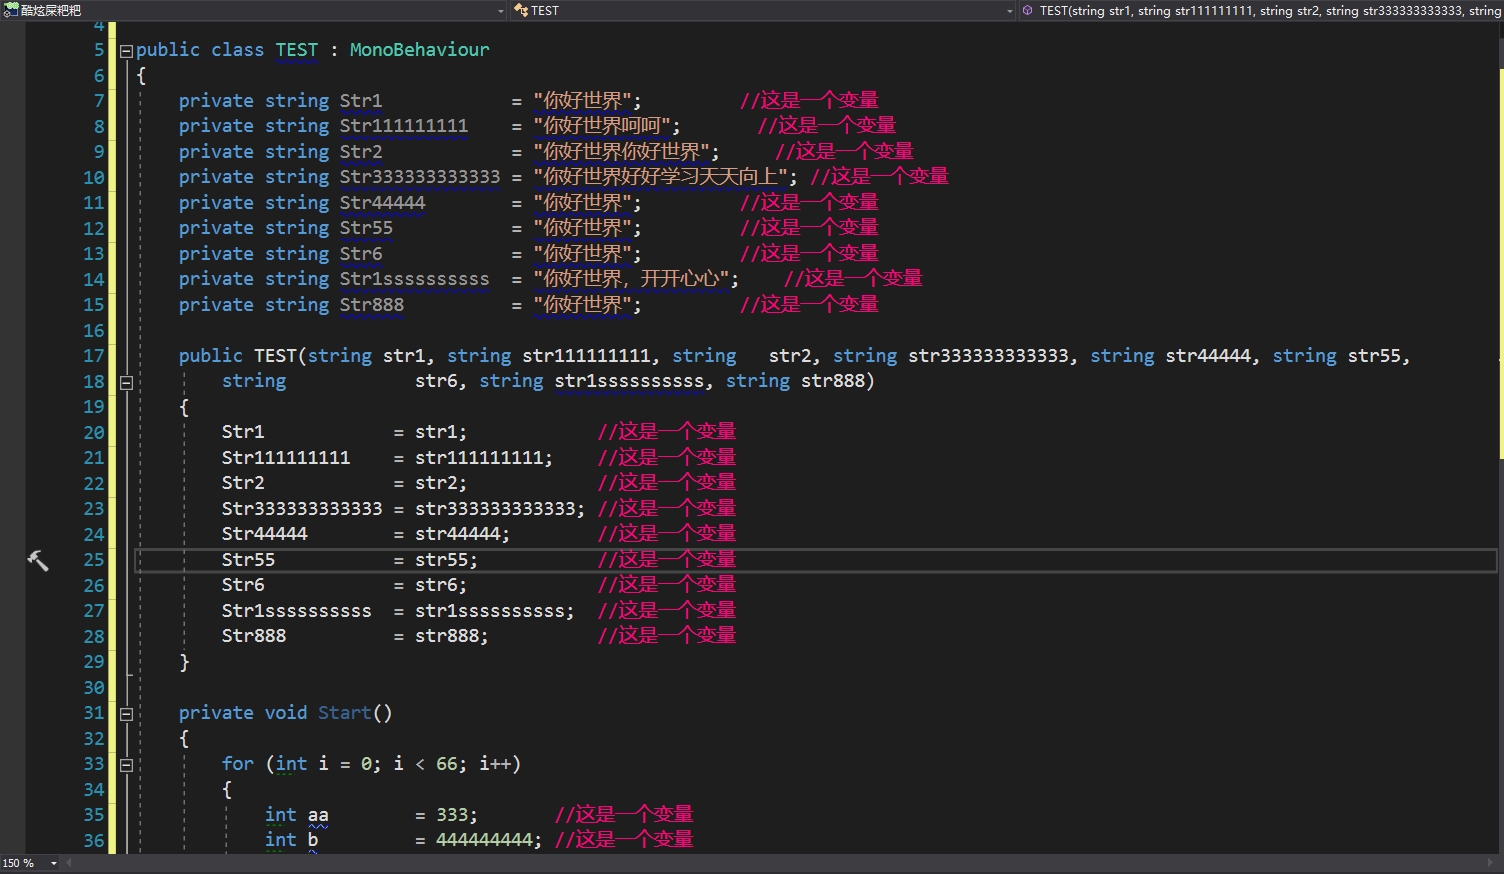
mysql数据库一直以来都遭受到sql注入攻击的影响,很多网站,包括目前的PC端以及手机端都在使用php+mysql数据库这种架构,大多数网站受到的攻击都是与sql注入攻击有关,那么mysql数据库如何防止sql注入呢?下面我们SINE安全技术针对于这个sql注入问题总结3种方案去防止sql注入攻击。 sql注入产生的原因很简单,就是访问用户通过网站前端对网站可以输入参数的地方进行提交参数,参数里插入了一些恶意参数传入到服务器后端里去,服务器后端并没有对其进行详细的安全过滤,导致直接进入到数据库里,执行了数据库的sql语句,sql语句可以是查询网站的管理员账号,密码,查询数据库的地址等等的敏感信息,这个就是sql注入攻击。 我们来看下这个网站的代码编写,我们来利用下该如何sql注入攻击: web前端网站通过get_id这个值获取了访问用户输入的参数值,并传递给ID这个值上去,ID这个值没有对输入的参数进行安全过滤,导致该值里的恶意参数传递到服务器后端去,紧接着又送到了数据库,进行了数据库的sql语句执行。一般都是参数拼接而成的sql语句,当用户提交一些逗号之类的and 1=1等等的字符时就会执行sql语句。 目前我们SINE安全了解到的sql注入漏洞分5种,第一个就是数据库联合查询注入攻击,第二种就是数据库报错查询注入攻击,第三种就是字符型数据库注入攻击,第四种是数据库盲注sql注入攻击,第五种是字符型注入攻击。我们来简单的介绍下着几种攻击的特征以及利用方式,才能更好的了解sql注入,了解后才能更好的去防止sql注入攻击。 mysql 联合查询数据库注入攻击是采用的union语句,以及使用select语句进行的查询,去除一些查询语句的重复行进行sql注入的攻击。数据库报错查询注入攻击是采用的数据库报错类型,判断数据库的错误点,可以使用order by来查询报错,或者使用floor()来进行报错查询,floor报错的原理就是采用的group bu与rand函数同时进行使用的时候,计算多次出现的错误导致。 字符型sql注入,是判断数据库的数据是字符型还是数字型,最简单的一个方法就是使用单引号去安全测试,单引号闭合就是字符型的sql注入。数字型就很简单了,通过输入数字值对其判断,and 1=1 \and 1=2来观察返回来的网站结果是不是正常的就知道了。 那么mysql该如何防止sql注入?我们通过以下三种方法进行防治sql注入 1.开启php的魔术模式,,magic_quotes_gpc = on即可,当一些特殊字符出现在网站前端的时候,就会自动进行转化,转化成一些其他符号导致sql语句无法执行。 2.网站代码里写入过滤sql特殊字符的代码,对一些特殊字符进行转化,比如单引号,逗号,*,(括号)AND 1=1 、反斜杠,select union等查询的sql语句都进行安全过滤,限制这些字符的输入,禁止提交到后端中去。 3.开启网站防火墙,IIS防火墙,apache防火墙,nginx防火墙,都有内置的过滤sql注入的参数,当用户输入参数get、post、cookies方式提交过来的都会提前检测拦截,也可以向国内专业做网站安全的公司去咨询。

优秀的个人博客,低调大师

事物复制中大项目(Large Article)出问题如何快速修复

事物日志中如果大的发布项目(Article)出问题了,并且影响了系统的使用,如何快速的解决? 一般的做法是重新用快照或者备份初始化,但是如果出问题的表非常大(上亿的记录,几十GB的数据),使用初始化是非常耗费时间的。 其实可以重建发布订阅,而不用快照初始化的方式解决,这样就极大的节省了初始化的时间,而且不会对主库的表加锁。 具体的步骤如下: 1.将发布订阅的脚本导出到SSMS新的查询窗口 这里我们需要注意的是两个参数: execsp_addarticle@pre_creation_cmd=N'drop' drop:表示删除存在的对象重新创建 execsp_addsubscription@sync_type=N'automatic' Automatic:数据和Schema由发布表初始化 2.修改脚本,将上面的两个属性修改为: @pre_creation_cmd=’none’ (数据架构都已经在订阅段准备好了,不需要snapshot同步了). @sync_type=N'replicationsupportonly'(架构和数据已经初始化) 3.使用SSMS删除发布订阅 4.同步数据,可以使用Redgate’sDataCompare比对数据将发布订阅表数据完全同步,也可以通过其他方法比如BCP之类的。 5.数据同步完成后执行第二步保存的脚本,就会创建新的发布和订阅,数据保持同步。 通过这样的步骤相比Snapshot初始化时间大大减少。因为要保证两边的数据完全同步,所以在创建发布订阅的过程中不能有新的事物发生,所以要有停机时间。使用之前一定要自己测试哦。 本文转自 lzf328 51CTO博客,原文链接: http://blog.51cto.com/lzf328/1306252

优秀的个人博客,低调大师

苹果终于承认iOS日历应用发送垃圾广告 正紧急修复

据外媒报道,苹果公司今日终于承认了iOS日历应用(Calendar)发送垃圾广告的问题,并表示正在开发相应的解决方案。 如果iPhone或iPad上的“日历”应用没有向你推送一些不需要的邀请,如垃圾广告,那么你就算是一名幸运者了。因为许多iOS用户近日抱怨,他们的手机突然接到大量垃圾广告,让人不厌其烦。 经过了几天的沉寂之后,苹果公司今日终于“非正式”地承认了该问题,并承诺将采取相应的补救措施。由于垃圾信息过滤只能由苹果来实施(用户端无法进行),因此用户目前只能等待。 由日历应用引发的垃圾广告问题大概始于一周前,后来愈演愈烈,致使《纽约时报》甚至腾出一个版面来报道该事件。该问题初步归咎于iCloud和Calendar(日历)例行扫描用户iCloud电子邮件邀请的方式,然后作为Calendar邀请弹出信息。但不幸的是,这些应用(iCloud和Calendar)并不知道什么是“垃圾”信息。 最初,苹果一直对该问题保持沉默,直至今日才在一份声明中称:“一些用户接到了垃圾日历邀请,我们对此感到抱歉。我们正积极通过识别和阻止可疑发件人来解决该问题。” 这意味着苹果已经意识到该问题,并正在研究解决方案。对于该问题,真正的解决方案在苹果公司这一端,即改进其垃圾信息过滤机制。当然,在此之前,用户也可以采取一些临时措施来缓解该问题: 1)不要直接拒绝日历中的邀请。具有讽刺意味的是,这样做反而会适得其反,因为这同时会提醒那些垃圾信息发送者该电子信箱处于激活状态,有人在使用。 2)如果不想在日历中看到邀请,解决方案是:将所有邀请发送到电子信箱中,而不是应用内通知。但这只能通过iCloud Web界面来设置:点击左下角的“设置”,选择“高级”选项,再选择将邀请发送到电子信箱中。经过这样设置后,用户将不会获得任何应用通知。 3)如果只是想简单地删除邀请,可通过iPhone或iPad进行操作。首先需要创建一个临时的日历,然后逐个将每一条邀请的日历更改为新创建的临时日历,然后再删除。 希望苹果能尽快推出正式的解决方案,在此之前,也只能通过这些方法来确保日历应用的“清静”。 本文转自d1net(转载)

优秀的个人博客,低调大师

Vue 3 中 watch 和 watchEffect 的依赖收集差异导致的一个隐蔽 bug

在最近维护的一个后台管理项目中,我遇到了一个很典型的问题:一个用于显示用户权限变更的 watch 回调在用户切换角色后偶尔不触发,但刷新页面后又恢复正常。排查后发现根源在于 watch 和 watchEffect 对响应式依赖的收集方式不同——watch 是惰性且显式声明依赖源,而 watchEffect 是立即执行并自动收集所有同步访问的响应式属性。这个差异在依赖包含条件分支或异步逻辑时尤其容易踩坑。文章会从实际代码出发,分析两者在依赖收集时机、副作用清除、以及嵌套引用场景下的行为区别,并给出如何根据业务场景正确选择的实践建议。

优秀的个人博客,低调大师

Vue 3 中 watch 与 watchEffect 的依赖收集差异导致的一个隐蔽 bug

在一个后台管理项目里,我需要监听筛选条件的变化然后重新请求表格数据。当时用了 watch 监听一个由多个 ref 拼成的对象,结果发现修改其中某个 ref 时回调死活不触发。排查后发现是对 watch 和 watchEffect 依赖收集机制的理解有偏差:watch 默认只监听传入的响应式源本身,而 watchEffect 会自动追踪回调里用到的所有响应式依赖。这个差异在组合式 API 里很容易踩坑,尤其是把多个响应式数据组装成新对象再监听的时候。下面从实际代码出发,梳理两者的依赖收集规则、deep 和 immediate 的配合方式,以及几种常见的规避写法。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。


用户登录
用户注册