首页 文章 精选 留言 我的

精选列表

搜索[消息通知],共10005篇文章
优秀的个人博客,低调大师

openKylin 社区服务器升级维护通知

openKylin社区将于北京时间10月14日晚21:00至10月17日早8:00进行服务器升级维护,届时社区官网、论坛、系统源等均暂停访问, 期间,如需下载openKylin开源操作系统请访问以下网址: https://mirror.lzu.edu.cn/openkylin-cdimage https://mirrors.nju.edu.cn/openkylin-cdimage https://pan.baidu.com/s/1KLS1E2wkIHHj5lxrYoVXZg?pwd=c7ph 如需反馈社区相关问题,欢迎您前往openKylin仓库提交反馈: https://gitee.com/openkylin/qa/issues 维护期间给大家带来的不便深感抱歉,感谢大家的支持和配合。

优秀的个人博客,低调大师

【重要通知】使用 OneBlog(DBlog)的用户,请注意!!!

使用 OneBlog(DBlog)的用户,请注意!!! 各位正在使用OneBlog[1](DBlog)的用户,请注意,本篇文章非常重要,请一定要认真读完! OneBlog 中使用了 Shiro 权限管理框架,版本为: <shiro.spring.version>1.4.0</shiro.spring.version> 该版本针对CookieRememberMeManager存在一个反序列化的漏洞: •原文:https://issues.apache.org/jira/browse/SHIRO-550•相关模拟:https://blog.csdn.net/Dothwinds/article/details/105244830 OneBlog 是我18年的时候开发出的一款博客系统,当时我在开发 OneBlog 时其实已经考虑到了这一点(当时没有考虑太深),因此给项目重新生成了一个 Key,并且想当然的在源码中给出了注释,如下: 但由于当时太天真,没有考虑到用户群体的复杂性,想当然的以为用户在用的时候一定会看源码(实际情况,除了专门研究源码的人,没有多少使用者会深究你的代码),因此也没有在文档中说明。 今日收到一位从事安全研究行业的朋友的提示,所以紧急修复一版: 在此给各位造成的不便,深表歉意。 升级方式: •如果本地代码未做过多修改,可以直接git pull拉取最新代码•如果你已经做了不少定制开发,可以按照以下步骤操作: 在blog-admin/src/main/java/com/zyd/blog/core/config/ShiroConfig.java配置类中,增加以下内容: /** * 解决 shiro 反序列化漏洞 * * https://blog.csdn.net/qq_34775355/article/details/106643678 */public static class GenerateCipherKey { /** * 随机生成秘钥,参考org.apache.shiro.crypto.AbstractSymmetricCipherService#generateNewKey(int) * * @return byte[] */ public static byte[] generateNewKey() { KeyGenerator kg; try { kg = KeyGenerator.getInstance("AES"); } catch (NoSuchAlgorithmException var5) { String msg = "Unable to acquire AES algorithm. This is required to function."; throw new IllegalStateException(msg, var5); } kg.init(128); SecretKey key = kg.generateKey(); return key.getEncoded(); }} 然后修改rememberMeManager方法: /** * cookie管理对象;记住我功能 * * @return */public CookieRememberMeManager rememberMeManager() { CookieRememberMeManager cookieRememberMeManager = new CookieRememberMeManager(); cookieRememberMeManager.setCookie(rememberMeCookie()); // 主要是这个地方,使用上面定制的 key 生成器生成随机 key cookieRememberMeManager.setCipherKey(GenerateCipherKey.generateNewKey()); return cookieRememberMeManager;} 或者直接 copyShiroConfig.java[2]中的代码覆盖你本地的相关代码。 最后,最好将 shiro 升级到最新版本,项目根目录下的pom.xml文件中,升级 shiro 相关的依赖: <shiro.spring.version>1.7.1</shiro.spring.version> PS: 呼吁各位使用 shiro 框架的开发者或者开源项目作者,自行检阅自己的项目是否也存在这个问题,如果存在,请及时修复! 引用链接 [1]OneBlog:https://gitee.com/yadong.zhang/DBlog [2]ShiroConfig.java:https://gitee.com/yadong.zhang/DBlog/blob/master/blog-admin/src/main/java/com/zyd/blog/core/config/ShiroConfig.java

优秀的个人博客,低调大师

重要通知 | 比特币勒索席卷全球,如何防范?

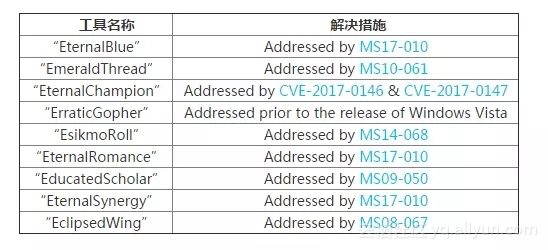
“我对大规模杀伤武器是很悲观的,但我认为发生核战争的可能性要低于生化武器与网络攻击。” 谁也不曾想到,巴菲特一周前在伯克希尔哈撒韦股东大会上所说的这番话这么快就变成了真。 5月12日晚,WanaCrypt0r2.0勒索软件在全球爆发(简称WCry2.0)。 在无需用户任何操作的情况下,Wcry2.0即可扫描开放445文件共享端口的Windows机器,从而植入恶意程序。 目前,病毒已经扩散至全球上百个国家。全英国上下25家医院遭到大范围攻击,中国众多高校也纷纷中招。黑客则通过锁定电脑文件来勒索用户交赎金,而且只收比特币。 阿里云安全专家分析,此次全球比特币勒索病毒是由NSA泄露的Windows系统 SMB/RDP远程命令执行漏洞引起。 利用该漏洞,黑客可远程实现攻击Windows的445端口(文件共享)。如果系统没有安装今年3月的微软补丁

优秀的个人博客,低调大师

JumpServer 漏洞通知及修复方案(JS-2023.09.15)

2023年9月11日,有用户反馈发现JumpServer开源堡垒机存在安全漏洞,并向JumpServer开源项目组进行上报。 此次发现的漏洞为: ■JumpServer的权限管理存在“未授权情况下可以访问录像文件”的漏洞,漏洞编号为CVE-2023-42442。漏洞详情请查看:https://github.com/jumpserver/jumpserver/security/advisories/GHSA-633x-3f4f-v9rw。 以上漏洞影响版本为: JumpServer v3.0.0-v3.5.4版本 JumpServer v3.6.0-v3.6.3版本 安全版本为: JumpServer版本= v3.5.5版本 JumpServer版本>= v3.6.4版本 修复方案 升级JumpServer软件至上述安全版本。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册