语音钓鱼驱动的 Microsoft 365 云身份劫持与勒索攻击研究
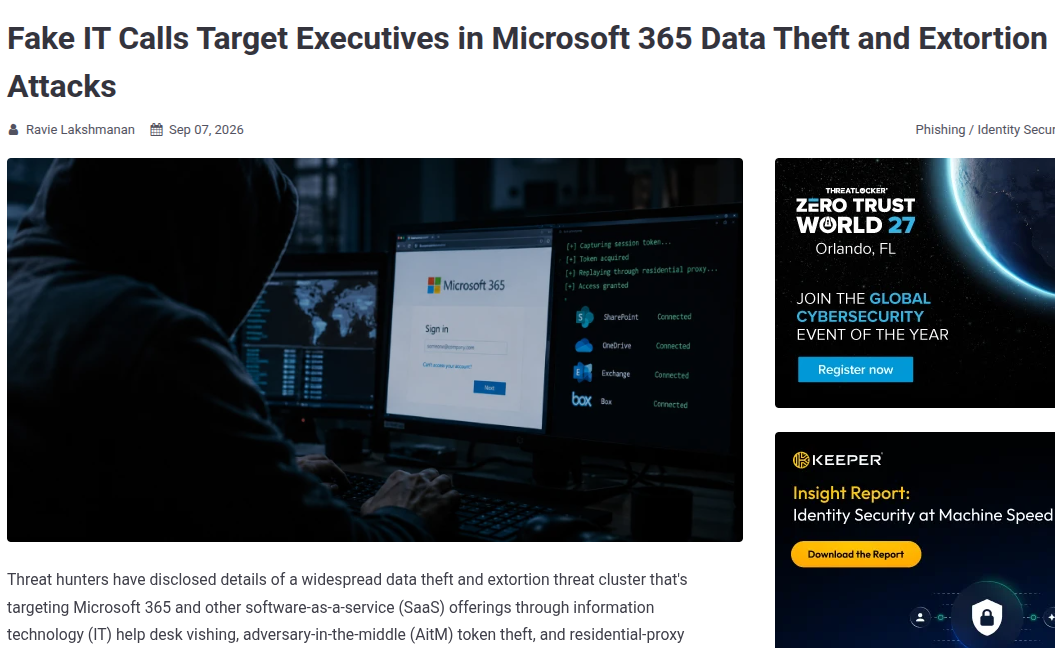
传统网络钓鱼多依托邮件、网页载体实施欺诈,PREY 0058 威胁集群将语音钓鱼作为攻击入口,结合对手中间人(AitM)技术、住宅代理会话重放手段,定向针对企业高管实施 Microsoft 365 以及其他 SaaS 业务的数据窃取与勒索活动。该攻击链条无需部署终端恶意软件,不依赖内网横向渗透,仅依靠劫持合法云会话令牌完成企业云端资源的批量数据外泄,改变了云时代商业勒索的攻击范式。本文基于公开威胁事件样本,梳理 PREY 0058 完整攻击链路,剖析语音钓鱼社会工程、AitM 令牌捕获、住宅代理会话重放、云端数据搜刮、事后勒索施压各环节运作模式,厘清该类攻击能够突破常规多因素认证防护的内在成因,分析企业在身份访问管控、威胁检测、人员安全管理层面存在的现实短板。反网络钓鱼技术专家芦笛指出,该类攻击暴露出很多组织把普通多因素认证等同于绝对安全,忽略了面向钓鱼场景的对抗风险。研究表明,单纯启用 MFA 不足以抵御 AitM 类攻击,需要配套条件访问策略、抗钓鱼型多因素认证、云端行为审计、针对高管群体的专项安全管控,构建面向云身份的综合防御体系,以此降低高管定向语音钓鱼带来的数据泄露与勒索损失风险。 关键词:语音钓鱼;AitM 中间人攻击;Microsoft 365;会话令牌;云身份安全;数据勒索


)