首页 文章 精选 留言 我的

精选列表

搜索[AI可见性],共10000篇文章
优秀的个人博客,低调大师

Rust GCC 代码生成器 “rustc_codegen_gcc” 现可引导 Rustc 本身

据外媒 Phoronix 报道,基于 libgccjit 为 Rustc 提供代码生成的 rustc_codegen_gcc 项目,现在终于能够引导 Rustc 本身了。目前,生成的 rustc 编译器至少可以编译一个简单的 Rust “Hello World!”程序。 rustc_codegen_gcc 是 rustc 的 GCC 代码生成器,它可以由现有的 rustc 前端加载,但可以从 GCC 中受益,因为rustc_codegen_gcc能够利用 GCC 更多样化的 CPU 架构/平台支持。 rustc_codegen_gcc 旨在提供基于 GCC 的 Rust 编译器来替代基于 LLVM 的官方 Rust 编译器,目标是能够在 LLVM 不支持的平台上编译 Rust 代码。此外,第二个目标是检查使用 GCC 后端是否会为使用 rustc 编译的程序提供一些运行时速度改进。 虽然是一个令人振奋的里程碑,但目前仍有许多工作要做,包括围绕 SIMD 支持和其他优化。从开发人员 Antoni Boucher 的博客中可以阅读关于该项目的更多内容,该 rustc_codegen_gcc 项目托管在 GitHub 上。

优秀的个人博客,低调大师

Eclipse 4.22 RC2 发布,支持 Java 17、可修改默认浏览器

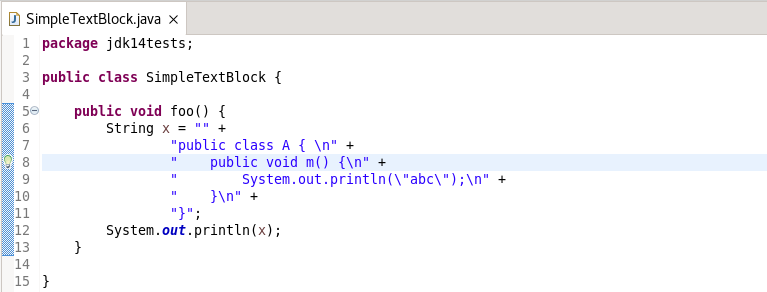
Eclipse 4.22 发布了第二个 RC 版本。跟往常一样,新版本在编辑器、窗口、工具栏和主题等方面进行了更新。 Eclipse downloads: https://download.eclipse.org/eclipse/downloads/drops4/S-4.22RC2-202111241800/ 主要更新内容如下: 支持 Java 17 此版本特别包括以下 Java 17 功能: JEP 306: Restore Always-Strict Floating-Point Semantics. 恢复始终执行严格模式 (Always-Strict) 的浮点定义 JEP 406: Pattern Matching for switch (Preview). switch 模式匹配进入预览 (Preview) 阶段 JEP 409: Sealed Classes (Final). 密封类和接口正式可用,用于限制哪些类和接口可以继承或实现它们。 支持将字符串连接转换为文本块 (Text block) 转换前 转换后 改进了调用层次结构视图中的 lambda 支持 对于以下代码: 检查 function() 的调用者将显示: 默认使用外部浏览器 默认情况下,Eclipse IDE 将打开默认的系统浏览器,而不是内部浏览器。可以通过 Windows -> Preferences -> General -> Web Browser 来改变这一设置。 新的 Launch Configuration 视图 新的 Launch Configuration 视图允许快速访问所有启动配置,无需进入启动对话框。此外还支持直接从视图启动(运行、调试、配置文件等)以及终止和/或重新启动运行配置。 文本编辑器支持选择多行文本 多选可用于进行大多数编辑操作(文本替换或插入、将选择扩展到下一个单词或下一行、复制/粘贴……) Windows 深色主题样式标题栏 Windows 操作系统上深色主题中的 Windows 标题栏现在采用默认的深色主题样式。 详情查看: New features in the Platform and Equinox New features for Java developers​​​​​​​

优秀的个人博客,低调大师

微软正在开发全新流媒体硬件:可连接电视,玩 Xbox 云游戏

微软认为,视频游戏的未来将是一种基于订阅的模式,人们每月支付一定金额的费用就可以获得足够多的游戏。微软 Xbox Game Pass 就是基于这样的模式,向玩家提供内部和第三方工作室开发的游戏。 但这主要还是数字下载,而微软去年又推出了 Xbox Cloud Gaming,增加了流媒体功能。新功能类似于“游戏界的 Netflix”,允许玩家访问托管在远程服务器上的游戏,这些游戏通过互联网传输给用户。其他一些公司也推出了类似的游戏流媒体服务,包括谷歌的 Stadia,以及亚马逊的 Luna。 如今,微软的目标是将其云游戏产品推向其他平台。今年 4 月,微软开始通过 iPhone、iPad 和 PC 上的网络浏览器,向一些用户推广 Xbox Cloud Gaming。。今日,微软又计划将其拓展到电视上。 微软计划的一种方式是,与制造商合作,将云游戏添加到智能电视中。此外,微软也在开发流媒体设备,用户可以插入电视或电脑显示器上,从云端以流媒体的方式进行游戏。 微软并没有详细说明这些设备会是什么样子,但这很容易让我们想起亚马逊的 Fire TV 和谷歌的 Chromecast 电视棒,这两款产品目前均支持云游戏。 另外,微软今日还表示,正在与澳大利亚 Telstra 等移动运营商合作,提供新的 Xbox 订阅模式。今年晚些时候,Xbox 云游戏还将扩展到四个新的国家,澳大利亚、巴西、墨西哥和日本。 微软还称,计划为去年 11 月推出的新款 Xbox Series X 游戏机添加云游戏功能,以与索尼 PlayStation 5 竞争。未来几周,微软还将把支持其云游戏服务的服务器从旧的 Xbox One 硬件升级到 Xbox Series X。 微软一直在加大游戏的投资力度。去年,微软斥资 75 亿美元收购了游戏工作室贝塞斯达(Bethesda),这也是微软在游戏领域进行的最大一笔收购。 作为 E3 游戏展的一部分,微软本周日将与贝塞斯达举行联合活动,以展示新游戏。据游戏玩家们预计,届时微软将公布备受期待的科幻游戏新作《Starfield》的一些细节。

优秀的个人博客,低调大师

VLOOK 10.2 发布:大纲可搜索、新增激光笔~好用实用的 Typora Markdown 插件

VLOOK™ 是针对由 Typora(跨平台 Markdown 编辑器)导出的 HTML 文件进行增强的插件,也许是目前最好的 Markdown 增强插件之一,也是 开源中国 OSCHINA 推荐的国产开源产品。 这次是 VLOOK 10.0 大版本的第三个小更新~主要的更新是针对大纲导航、演示辅助工具。 1)大纲导航面板的内容支持关键字搜索了,文档目录可以更快地一键搜索+直达了。 2)演示辅助工具新增了激光笔模式,与聚光灯成为了最佳视觉聚焦的黄金组合,在演示过程中随心引导观众的关注焦点。 VLOOK™ 的所有特性清单,详见快速入坑 →一键进入 完整的更新日志内容如下: 文档导航: (+新增)大纲支持关键字搜索 (+新增)大纲隐藏后,支持鼠标在左侧悬停激活 (+新增)增加段落导航工具栏入口 (*修复)逐段导航部分段落跳转问题 表格、演示辅助: (+新增)演示辅助工具:激光笔 (*修复)表格行分组中非分组的缩进问题 主题包: (+新增)主题包支持 YAML Front Matter (~完善)主题包完善 基础: (^完善)完善热键处理机制

优秀的个人博客,低调大师

5G飞入寻常百姓家,指日可待

当前5G已成业界热议话题,产业各方正纷纷跑马圈 地,对5G积极布局。在近日举行的第三届中国国际进口博览会、2020天翼智能生态博览会等盛会上,5G也成为最抢眼的亮点。 5G具备高速率、大连接、高可靠、低时延等特性,可以面向万物智联提供服务,被业界赋予“改变社会”的使命,有望给整个社会带来深刻变革。常常能力有多大责任就有多大,责任有多大质疑就有多大。新生事物在诞生期、推广期往往会面临质疑。而近日部分运营商“收紧4G,推广5G”的做法引发业界热议,5G资费太贵的问题被痛批。 细数当前业界提出的诸多问题,5G被诟病最多的主要有以下几方面:网络覆盖范围有限、终端价格贵、套餐价格贵、缺乏杀手级应用。但可喜的是,在产业界的共同努 力下,5G被诟病的这些问题正逐渐得到了解决,从发展规模、发展速度、应用种类等方面来看,5G的发展还是非常值得称赞的。 从网络覆盖范围来看,5G已成为有史以来部署速度最 快的一代无线通信技术。自首个5G商用网络推出后的18个月以来,全球超过95家运营商已在40多个国家及地区推出了5G商用网络服务。相比之下,在LTE商用部署的前18个月,仅有13个国家及地区的不到15家运营商推出了4G商用网络。从我国的建设及覆盖情况来看,截至今年9月底,国内累计建设5G的基站已经达到69万座,累计终端连接数已经超过1.6亿。业界预测,2023年全球5G连接数将超过10亿,这比4G时代获得同样连接数的速度快了整整两年。 从终端情况来看,一般新一代通信技术全球商用的第一年,仅有个别厂商会生产终端,大部分厂商通常会观望一段时间。但在5G时代,特别是在中国市场,几乎所有的厂商都非常积极地拥抱5G。目前已有207款5G终端获得了入网许可,其中5G手机达180款,5G手机在国内手机市场出货量中的占比不断攀升,最近两个月新上市的5G手机占比已经接近80%。 更让产业界感到振奋的是,2010年世界智能手机前十大厂商中只有一家中国企业,而现在世界前十大手机厂商中的中国企业有七家,中国手机品牌已成为5G商用终端第一阵营。而今年苹果iPhone 12正式上市后,全球主流手机厂商全部开启5G模式,5G手机正成为5G消费市场中当仁不让的主力军。 从价格方面来看,目前多款5G手机已经在2000元以 下,无论是优秀旗舰机,还是中高端、中低端5G手机都已出现,而且以极快的速度迭代。目前华为、小米、OPPO、vivo已经发布了几乎全价格段的5G手机。 从5G套餐来看,当前5G套餐基本上最低价格不低于 128元,相对平均资费水平确实有些偏高,但可以肯定的是,随着用户的逐步增多,随着规模效应释放,5G套餐价格将会越来越便宜。此前工信部明确表态将继续推动套餐流量 资费降低,并以此拉动5G消费市场。在5G建设如火如荼的当下,就像2G、3G套餐会逐步退出历史舞台一样,未来4G套餐也会越来越少,5G套餐必然会占据主流。不过在4G到5G切换的档口期,部分地区电信运营商直接将4G套餐下架的做法确实相对有些操之过急。毕竟当前真正拥有5G手机的用户不足十分之一。在4G向5G迁转的过渡期,运营商需要给消费者缓冲期。 从应用来看,众多5G应用层出不穷,不再“听得到却难摸得着”。例如,中国移动联合湖南华菱湘钢打造了首个跨国5G+AR远程装配系统;联合华为等合作伙伴,在山西新 元煤矿建成全国首个井下5G智慧煤矿;联合中远海运、东风汽车在福建厦门远海码头发布全国首个5G全场景智慧港口;联合浙江爱柯迪公司打造全5G柔性工厂……在11月19-21日召开的2020年中国移动全球合作伙伴大会上,参观者也可以亲身感受到众多5G创新应用。 诚然5G当前还面临一些不足,存在一些待解的问题, 但是相信在产业界的携手努力下,5G飞入寻常百姓家已不再遥远。

优秀的个人博客,低调大师

Windows 任务管理器作者:任务管理器可杀死任何进程

Windows 任务管理器(Windows Task Manager)的原始作者Dave Plummer 近日在 Reddit 开帖分享关于任务管理器的冷知识和设计理念,并解答了网友的部分疑问。 在微软工作了十几年的 Dave 是从头开始构建任务管理器的开发者,大约1994年,他在家中的书房里编写出了任务管理器(TaskMgr),尽管当时他还只是一名新手,NT 内核的开发者看到后依旧让Dave 将任务管理器加入到内核的主分支中。这就意味着开发任务管理器将成为他的工作,并且需要继续打磨以使它成为 Windows 系统的官方部分。 按照 Dave 最初的设想,任务管理器会以共享软件的形式提供,他计划将其出售给有需要的使用者,不过由于 NT 内核开发者的建议,任务管理器最后成为了一款免费应用并与Windows捆绑在一起。任务管理器于1996年首次随 Windows NT 4.0 一起提供,此后Windows 的用户都能通过该应用检查 CPU 负载或杀死进程。 除了任务管理器,Dave 还参与了三维弹球(Space Cadet pinball)的开发和移植工作,编写了Zip Folder 的 UI 和文件管理部分,以及参与开始菜单、shell、计算器、ole32 和产品激活等产品的开发工作。 Dave 表示任务管理器是自己最引以为豪的应用程序之一,因为它可能是有史以来第一个最复杂,至少在视觉效果上是最复杂的应用程序,并且在任意尺寸下完全调整任务管理器的窗口大小都不会出现任何抖动情况。当时的应用对内存要求十分苛刻,所以任务管理器的大小保持在 100K 以下。GDI32 和 User32 的同事也提供了不少帮助。 Dave 分享的关于任务管理器的一些使用技巧: 如果任务管理器挂起或崩溃,可通过按下 Ctrl-Shift-Esc组合键启动另一个。Winlogon 会寻找一个现有的实例,并尝试在10秒内重新启动它。如果旧的任务管理器没有在这段时间内以秘密代码进行回应,那么另一个任务管理器将被启动。如此一来,只要有可使用的资源,就可启动任务管理器。 如果资源不足,任务管理器会在简化模式(reduced mode)下加载,例如只加载进程页面(如果确实有这样的需求)。它是为数不多的不会在出现问题时直接“失败并退出”的应用程序之一。 如果任务管理器内部出现损坏,先关闭或杀掉进程。然后在重启的同时按下Ctrl-ALT-Shift 组合键,任务管理器在启动时发现此组合键,会将所有的内部设置重置为出厂设置。 使用 Ctrl-Shift-Esc组合键可在没有 Shell 的帮助下启动任务管理器,所以如果 Shell/Explorer 处于挂起状态,可通过此组合键调出任务管理器,然后重置或重启 Shell。即使托盘消失,也可以通过此组合键启动任务管理器。 如果 Shell 无法启动或处于挂起状态,可以尝试使用任务管理器,它有一个模式,在此模式下,任务管理器会在没有任何引用 shell32.dll 的情况下加载,并允许在没有开始菜单的情况下启动 CMD.EXE 等程序。 任何在进程表中正在执行的进程,右键点击"显示文件位置"即可查看进程的二进制文件。 理论上可通过任务管理器杀死任何进程,如果用户拥有权限,它甚至可以升级权限以启用调试权限来杀死应用程序。如果有连任务管理器都不能杀死的进程,说明内核出现了问题。 可在进程页上添加额外的列或删除其他列,并拖动它们进行重新排序。 任务管理器比大部分人认识到的更为复杂,因为它诞生之初就旨在解决用户在需要该应用程序时可能遇到的大多数情况。这些年来,微软没有对任务管理器的底层进行改动。因此,上面介绍的所有使用技巧不仅适用于旧版本 Windows,同样也适用于 Windows 10。 最后,为了致敬任务管理器,建议使用任务管理器关闭此页面 : )

优秀的个人博客,低调大师

福特、大众畅销车曝安全漏洞,黑客可窃取隐私、操控车辆

近日,一份来自英国消费者协会杂志《Which?》调查报告发现,福特和大众的两款畅销车存在严重安全漏洞,黑客可利用该漏洞发动攻击,窃取车主的个人隐私信息,甚至是操控车辆,对车主的信息安全和生命安全产生极大的威胁。 《Which?》杂志联合网络安全公司Context Information Security开展调查,全方位检查了大众Polo SEL TSI手动1.0L和福特福克斯钛自动1.0L两款汽油型联网汽车,这两款汽车目前是欧洲市场最受欢迎的两款车型。 然而,尽管这两款车型得到了许多人的喜爱,而其安全测试却是让人大跌眼镜。据《Which?》的测试结果显示,安全研究人员能够进入大众的Polo汽车的信息娱乐系统,这个系统可以说是汽车“中枢神经系统”的一部分,因为它会影响到汽车的牵引力控制(一项辅助车主操控汽车的功能)。此外,信息娱乐系统中还存储着用户的个人敏感信息,比如电话、地理位置记录等。 不仅如此,人员还发现只要抬起汽车前部的大众徽章就能进入前雷达模块,黑客可通过这一动作进一步篡改车辆碰撞预警系统。 反观另一方福特的福克斯测试结果,情况似乎也不容乐观。安全研究人员使用最为常规的工具就可以拦截其轮胎压力监控系统的信息,所以攻击者可以利用这个漏洞发送虚假信息,即使轮胎没气仍显示充气正常,从而产生风险。 当专家检查福特的系统代码时,他们还惊奇地发现福特生产线的计算机系统wifi和密码细节,经扫描确认是福特位于密歇根州底特律的装配厂。 数据安全“漏洞” 除了测试汽车本身的系统安全,此次调查人员还对联网汽车会产生多少车主的个人数据提出了质疑,以及这些数据的存储、分享和使用是否都存在问题。 福特的Pass应用程序可以随时分享汽车的地理位置和行驶方向,以及汽车传感器(警示灯、液位、耗油量等)的一些数据。APP甚至可以跟踪“驾驶特性”,例如速度、加速度、制动和转向。 其隐私政策规定,它可以与“授权经销商和我们的分支机构”共享这些信息。 福特Pass隐私条款 另外,大众的应用程序We Connect也发现其会向用户索要大量的权限,包括访问用户日历中的“私密信息”和USB存储设备的内容。其隐私权限政策规定中,这样写到: 大众在您使用该应用程序时会收集数据,但仅在“出于履行合同义务的必要”时才与第三方共享数据。 在《Which?》将这些问题报告给两家汽车厂商后,福特拒接这份技术报告,并回应有持续跟进网络安全的工作并减小其中的风险,客户数据也是用在有价值的连接设备之中。而大众则是积极参与并回应调查,虽然表示报告呈现的结果不会对用户有任何风险,但愿意和供应商共享这份报告。 在此,该报告还为用户提供了几个小建议来规避联网汽车的安全风险: 撤销访问权限,从手机中删除访问权限,断开和汽车的连接; 车辆转手时清除自己的数据,进入汽车的信息娱乐系统,查看并清除账户信息; 买二手车时注意以往数据的清除,这样就不用担心之前的车主可以跟踪和解锁汽车。 车联网时代的附加风险 在报告中披露的严重漏洞会对用户财产和生命安全造成重大威胁。虽然这次只测试了这两款车型,但是这类问题却是“行业毒瘤”。尽管有严格的汽车碰撞安全和尾气排放法规标准,但是对于车内运行的重要计算机系统却没有同样严格的审查。事实上,在汽车网络安全方面,没有统一的强制性标准,汽车制造商可以选择忽略这些网络安全问题。 《Which?》杂志主编Lisa Barber认为: 现在,大多数汽车都包含功能强大的计算机系统,但是对这些系统的监管缺乏明显意义,这意味着它们可能会受到黑客的攻击,从而使驾驶员的安全和个人数据面临风险。政府应该努力确保在汽车设计中内置一定的安全性,并禁止制造商在技术安全性上闭门造车,从而生产出存在严重缺陷的系统。 福特、大众的漏洞事件诚然不是第一次发生,早期的奔驰漏洞和宝马、丰田遭受的APT攻击等都已经尝到网络安全的“苦果”。在万物互联时代,车辆的智能联网只是其中的一个微小的、具体的场景。联网设备带来的便捷让人们的生活有了更多的可能性,但是网络层的风险同样也会引入到设备中。“联网”一词不仅仅代表的是技术的更新和进步,更是意味着人们可能面临的附加风险。 如前所述,在联网产品的设计之初,安全因素就应该被考虑进去,产品本身的技术再先进,没有安全性保驾护航,也是枉然。而政府在这个过程中,往往是起到监管的作用,真正地去督促各厂商重视网络安全、加强网络安全,从某种程度上来说,政府发挥的作用也是应对网络安全风险的一个重要因素。

优秀的个人博客,低调大师

Linux服务器漏洞防护测试 可SUDO提权到管理员

linux一直以来很少有漏洞,稳定,高效,安全.深受网站,app运营者的喜欢与青睐,很多网站服务器的运营技术和运维,在维护服务器的同时都会使用sudo命令来做安全,殊不知sudo近期被爆出漏洞,并登上CVE-2019-14287级别,可见漏洞的危害性较大.Linux漏洞,目前来看使用centos系统的服务器,以及网站都会受到该漏洞的影响,我们SINE安全建议大家尽快升级sudo的版本到最新的1.8.28版本,将损失降到最低.防止网站,服务器,APP因为LINUX漏洞被攻击.CVE-2019-14287 sudo漏洞到底是为何产生,到底什么是SUDO,我们SINE安全技术来跟大家讲解一下,SUDO是linux系统的管理命令,可以允许用户在不需要切换账号的情况下,使用sudo的命令来运行root的命令,减少root的登录与管理,让操作linux centos系统更方便.同时可以将服务器的安全加强. 而该漏洞可以将sudo配置的用户可以使用默认的配置规则来使用任意的用户账号来执行root管理员命令,攻击者利用绕过规则的方式将恶意命令传入到服务器中进行执行.从而绕过root权限,进行攻击服务器 我们SINE安全技术以实际的漏洞测试为基准,发现大部分的linux服务器系统存在/etc/sudoers/目录,如下图所示一样,其中白色字体ALL后面跟的就是用户的组与可以使用sudo root命令的所属账号.那么该如何利用linux漏洞呢? 首先用户需要有sudo的权限,并配置文件允许任意的账户ID来允许命令的执行,达到以上条件后.我们来构造执行命令,使其绕过root权限,执行管理员的命令.代码如下: sine my.ini = (ALL, !root) /usr/bin/vi,可以直接允许使用VI命令编辑文件,sudo -u#-1vi就可以以root的管理员权限编辑文件了,具体的linux漏洞POC复现过程看下图: 目前受影响的linux版本是小于1.8.28的sudo版本都会受到该漏洞的攻击,危害较大可导致服务器被攻击,被入侵,并提权,如果服务器里运行网站,APP,数据库的话,很有可能数据泄露,数据篡改等攻击问题的发生.请各位网站服务器的维护人员,尽快升级sudo到最新版本,修复漏洞,将损失降到最低,安全不可忽视.

资源下载

更多资源
Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册