首页 文章 精选 留言 我的

精选列表

搜索[劳动争议],共3389篇文章
优秀的个人博客,低调大师

Rust 核心团队争议性成员退出,Rust subreddit 锁帖控评

Rust 核心团队(Core Team)发布公告称,成员 Aidan Hobson Sayers 和 Ashley Williams 将退出核心团队。 我们要告别并感谢几个从核心团队退出的人: Aidan Hobson Sayers 将离开核心团队并卸任其他职位。他于 2018 年加入核心团队,一开始在项目中负责解决 CI 问题,自基础架构团队成立以来一直是其成员(历任领导和联席领导)。Aidan 希望将更多时间用于与 Rust 社区合作,以及在他的公司中发展 Rust 的使用,并期待着从另一个角度来做这件事。 Ashley Williams 将退出核心团队并卸任其他职位。她于 2018 年成为核心团队的成员,并对项目的许多部分产生了影响。从领导社区团队,到为基础架构和 Crates.io 建立 PagerDuty;到 Wasm 工作组,再到增加 Rust 的影响力和 Rustbridge 。感谢她创建 Rust 基金会并担任其第一任执行董事的重要工作。Ashley 将脱离她在该项目中担任的角色,专注于她新成立的公司。 非常感谢他们两位的贡献,我们期待看到他们今后在 Rust 方面的努力! 值得一提的是,Rust 审核团队 (Moderation Team) 曾在去年 11 月发布公告宣布集体辞职;团队成员 Andrew Gallant 指出此举是为了抗议 Rust 核心团队不对除自己以外的任何人负责。 事件发酵后在Reddit 上引起了大范围的讨论,彼时有一条热门评论指出,审核团队选择退出是因为核心团队没有和其他成员遵循同样的行为准则 (CoC);特别是核心团队中的一名女性成员 Ashley Williams 使用 CoC 作为 “武器” 来对付男性贡献者,但自己却没遵守。因此,当 Rust 领导层已经明显被讨厌男性的人员渗透和腐蚀,他们贪图权力却没有改善语言和生态,Rust 审核团队的三名白人男性成员(他们都是非常敬业的 Rust 程序员,与 Rust 核心团队成员相反)决定退出。 此次核心团队的变动也在Reddit 上掀起了讨论,不过目前Rust Sub 里网友的相关评论已被全部删除,且帖子也被版主锁定。针对大众对于删评的疑惑,MOD 团队成员解释称,因为存在一些“嘲弄”的言语,所以被管理员删除;“请避免任何嘲弄和/或寻求戏剧性的评论,并记住我们的 subreddit 规则。” 作为锁定该主题并在 root comments 被删除后清理所有child comments的管理员,我不会将所有评论都归类为"嘲弄"。当然,其中有一个是的。其他的则是由一群对核心团队的某些成员有着强烈的执着的人造成的。过去,在我曾试图允许在 r/rust 上讨论这个话题时,我一直对由此产生的讨论水平感到失望(温和一点的说法)。我不再感到有任何意愿在未来主持这样的讨论。尤其是在看到了多年前 Actix 事件的结果,由于天真地相信自由讨论有自我调节的能力,版主们(包括我自己)灾难性地没有进行干预;我现在则更加积极主动地采取措施,确保 r/rust 不能被用作个人攻击的炮台。归根结底,一个由数十万匿名人士组成的论坛几乎是世界上发泄不满的成效最低的地方。Take it elsewhere; we will not be responsible for a brigade. 对于这一锁帖删评的举措,也有网友表示称,“对于 Rust 项目来说,删掉所有的评论并锁定主题真的不是一个好的形象。特别是因为他们拒绝澄清任何事情。这一切都非常不透明。但不管怎样,Ashley Williams 已经走了,所以我们可以忘了这个了。”

优秀的个人博客,低调大师

这本来就不该有争议

2009年,Palm公司发布了首款搭载WebOS系统的手机Palm Pre。作为用来对标iOS的新系统,WebOS融入了大量极具前瞻性的元素,其中一个被人津津乐道并迅速被苹果谷歌模仿的功能就是卡片式后台。 具体来说,在WebOS机型上,从屏幕底部向上一滑,当前应用就会变成一个小小的矩形缩略图,再次滑向屏幕顶部,这个应用程序就会被关闭。手势操作加上卡片式后台,让WebOS机型在操作时有一种行云流水般的畅快感。而当时的iOS,关闭应用的方式是双击Home键,然而点击后台应用图标上的红色减号键,操作步骤繁琐拖沓了不少。 很快,iOS和安卓都跟进了卡片式后台设计。尽管后来WebOS在激烈的系统竞争中被淘汰,但打开手机后台界面、把要关闭的应用向上轻轻一推关闭的操作已经成为智能手机用户的日常使用习惯。 然而,最近有外媒报道称,苹果软件工程高级副总裁Craig Federighi在一封回复用户的邮件中称: “滑动关闭后台应用程序可能会降低iPhone的续航时间,除非是无响应的情况,否则不应该强制关闭应用。” 也就说,我们日常过程中习以为常的杀后台举动,可能是没有意义甚至错误的手机使用习惯? iPhone为什么不用杀后台? 几年前,网络上关于iPhone为什么比安卓机流畅的话题几乎成了日经贴。具体原因,除了底层代码编译机制不同外,还有内存管理方式、权限开放程度不同等。即使是今天,在内存利用上,iOS做得比安卓似乎还是要好一点,4G内存在安卓上达不到及格水平,但在iPhone上基本是绰绰有余了。 首先,iOS其实没有真正意义上可供用户选择的“后台”。 我们双击Home键或手势上滑呼出的多任务界面,其实只是近期使用过的应用列表以及快捷方式。当你切换到下一个应用后,上一个应用的内存等资源实际上已经被冻结和释放。iOS的内存管理机制更为严格,内存不够用时,会自动释放和分配,不需要用户额外去做清内存的操作。 此外,频繁的“杀后台”,反而会加剧耗电。 不进行“杀后台”操作时,打开原本的应用,应用从挂起状态提取数据,反应更快、消耗资源更少;而“杀后台”后,应用需要重新载入,反应速度更慢、耗费资源更久,导致功耗增加、续航降低。 此外,得益于iOS的统一推送机制,应用即使不在运行,用户也能通过推送机制及时获得各项信息。 所以,按照苹果高管的指导,正确使用iPhone的姿势是,“后台”不用管、关闭应用直接按下Home键即可。 当然,即使在iOS严格的限制下,依然有部分应用变相让自己成为“真后台”。比如比较常见的一种做法就是后台播放一段没有声音的音频让自己不被冻结,碰到这类应用恐怕还是得手指一滑清理干净。 所有手机都不用杀后台? 开头我们已经说了,卡片式后台和上滑关闭应用的设计最早是WebOS推出的。Palm采用这种机制,很大程度上是因为WebOS是真正的真后台,多个应用在后台会真实运行,和Windows等桌面系统的后台机制非常接近。 因此,搭载类似WebOS的设备,手动关闭后台的操作是有必要的。至于现在市场占有率最高的安卓系统,在面对这个问题时,情况就要复杂很多。 在一般的认知中,安卓是“真后台”,即使切换到其他应用或回到桌面,之前的应用依然会以某种形式继续运行。 实际上,安卓的后台具体可以分为两种,一种是不带服务(Service)的,应用切换到后台后会被冻结,重新打开会被唤醒,机制和iOS有些类似;另一种则是带服务的,后台会继续运行,这就是我们常说的“真后台”。 真后台的好处是让手机系统也能有多任务功能,同时做更多事情;但坏处是多个应用同时运行,会消耗更多资源,造成卡顿、发热等问题。 实际上,谷歌一直在致力于解决这个问题,试图让安卓的用户体验变得更好,其中就包括优化内存管理机制,用户不用再操心应用的后台问题。例如,在新的安卓规范中,应用的自启被严格限制。 如果这些规范被严格执行的话,加上安卓手机动辄8G、12G的大内存,似乎安卓也可以不清后台。 但现实情况是,国内安卓市场,由于谷歌服务的缺失,很难对开发者形成强有力的约束。现在,依然有很多安卓应用,并不遵循谷歌制定的最新规范。作为开放系统,谷歌给出的最强力约束不过是不合规范禁止上架Google Play,对国内开发者毫无威慑力。 而且,国内安卓阵营的推送机制依然各自为战。所以,综合各种情况,安卓机想要用得舒服的话,清后台可能还是一个不时进行的操作。当然,由于手机厂商在定制系统上已经加大了对流氓应用的打击力度,安卓这方面的体验一直在逐渐变好。有条件的小伙伴,建议优先安装Google Play版应用。 手机电池要精心呵护? 很多国内媒体在报道苹果高管的言论时,采用的说法是“滑动关闭应用程序会降低iPhone电池寿命”。不过,关于这点,Craig Federighi邮件的原文用词是“battery life”,翻译成续航时间更加贴切。 当然,我们还是可以借此聊聊杀后台会不会加剧电池寿命下降的问题。首先要明确的是,电池的确是损耗品。以iPhone为例,使用一两年,循环次数达到几百次后,电池实际容量可能会下降到出厂的80%左右。 正因为如此,网络上可以看到大量关于减少手机电池损耗、延长电池寿命的使用技巧,大致是避免过充、避免电量过低时再充电、电量不要充太满等等。 不可否认的是,这些方法未必就无效,但对普通用户而言,操作的现实意义其实不算大。毕竟手机可能是我们日常使用频率最高、花费时间最长的设备,频繁充电的行为难以避免,电池损耗也是一个正常的过程。手机终究只是一个工具,用尽各种方法来延缓电池损耗,必然会让手机使用体验大打折扣。不妨用自己舒服的方式来使用手机、坦然接受手机电池的正常衰减,对于电池损耗严重的手机,换电池可能才是最好的解决办法。

优秀的个人博客,低调大师

程序员也有重复劳动:我让 AI 承包了代码评审和文档生成

说实话,写代码这件事,真正爽的部分其实没那么多。想清楚一个方案的架构、把一个藏得很深的 bug 揪出来、或者把某个接口的耗时从 800ms 压到 200ms——这些时刻是爽的。但现实是,我们每天绝大部分时间根本不在写这些"爽代码",而是在干一堆重复到想吐的活:一遍遍 review 同事提的 PR、维护那些永远对不上号的接口文档、给新人解释为什么这个字段不能叫 ​​tmp​​。

优秀的个人博客,低调大师

360 回应 AI 生图版权争议:10 倍价格超出认知,愿意诉诸法律

360AI新品发布会于6月6日举办,发布了全新360AI搜索及360AI浏览器。在发布会上,360创始人周鸿祎在演示360AI浏览器“局部重绘”功能时,让后台工作人员调用了一张女性古装写真图片,并以“性感”为提示词,框选了图中女性某部位让AI进行重绘。 但在发布会后两天,AIGC创作者DynamicWang就发文称,360AI新品发布会盗用他通过AI绘图模型生成的图片,并在发布会上进行产品“局部重绘”功能演示。 DW 在接受采访时表示,该女性古装写真是通过重绘他创作的原图得到的,所以两张图片的细节会有差别;而原图则是他使用其本人训练、调试的AI绘图模型生成的。“我的态度是,这必然是侵权行为,既然是侵权行为,主张赔偿是正当且合理的。” 此后,360AI浏览器产品经理梁志辉针对这一事件事件进行了回应。“上周的发布会我们演示了 360AI浏览器里的局部重绘功能,有模型作者说我们盗原图使用,我把两张图都贴出来,是不是原图一目了然。10倍价格购买超出了我们认知范畴,我们愿意诉诸法律,公开讨论AI生图的版权问题。” 梁志辉坦言,AI生图带来了一系列版权问题,虽然生成内容权利归属以及是否受著作权保护在法律上还很模糊,但作为产品经理,我还是第一时间联系作者对可能存在的疏忽和问题表示了歉意。我认为道歉不丢人,也提醒我们更加谨慎。同时,他还表示:“新技术带来新问题真理越辩越明,希望通过公正公开的讨论真正推动国内 AIGC 产业的发展进步。”

优秀的个人博客,低调大师

Gartner&Synergy:一场IBM云业务营收引发的争议

IBM宣称自身云计算业务增长迅速。但近期业内两家分析机构报道却明显“画风”不同,不论是在IBM运营上还是它与亚马逊,微软和谷歌的竞争失利上,在看客眼中,有些莫衷一是。 这些来自两家分析机构——高德纳和Synergy Research Group的报道,强调了IBM在调整云计算业务以及长期模糊云计算市场定义方面的挑战。 高德纳眼中的IBM 今年,2016年云计算总市场规模预计为2057亿美元,而基础设施服务细分市场规模预期增长42.3%,达到249亿美元,高德纳表示——相比通常称之为平台即服务市场规模54亿美元,增长22.7%,软件即服务市场规模为378亿美元,增长19.5%。 AWS和微软Azure——这两家巨头在去年高德纳的基础设施服务报道中——在2016年有明显改善。谷歌云平台坚守了阵地,同时IBM的SoftLayer则出现进一步下滑。 “除去2015年早期推出了新的存储选项,SoftLayer功能集,从2013年年中IBM收购它以来,未有明显提升。” 结论一出,与Synergy上周发布的云市场报告背道而驰。 Synergy眼中的IBM Synergy的报道与高德纳完全不同,这是因为它侧重于评估诸如营收和市场份额,而非主观因素。IBM因其所占8%市场份额名列第三,榜首为亚马逊(31%),第二是微软(11%),第四是谷歌(5%)。Synergy对IBM的排名从2015年就没有改变。 据Synergy 公司首席分析师兼调研负责人John Dinsdale解释称,主要因为IBM托管私有云服务上的实力,所以在Synergy报告中表现良好。 IBM云计算负责人Robert LeBlanc称高德纳报告“错得离谱。”该公司上个月强调其在2016年第二季度期间,云营收达到30%增长率。 云计算市场的不同定义引发争论 高德纳限定了云计算基础设施服务范畴,排除平台和软件服务等其它云计算市场领域,总之,这些加在一起构成了IBM云营收的90%,伯恩斯坦研究机构分析师,Toni Sacconaghi如是说。高德纳还采用了一套严格的基础设施服务定义,仅包括所谓的公有云服务,排除私有云;也就是说,它排除了对特殊客户的专有服务。 而Synergy的报告不仅仅包括基础设施还有平台服务,比如Watson大数据分析,IBM的一项重大举措。它还包括被称为托管私有云的产品,这些产品提供云类型服务,仅适用于特殊客户。 “我们在实现这些功能方面投入了数十亿,比如现在我们在云上独家提供数据块链,物联网, Watson,分析及其它平台服务——这些并未显现在‘高德纳’的报告里,”IBM云计算部门高级副总裁,Robert LeBlanc如是说。 IBM和它的竞争对手在如何衡量云业务表现上造成了混乱。 比如,IBM最新营收报道称第二季度云营收相比去年同期34亿美元增长了30%。这个营收准确来说是来自业务集团包括认知解决方案,全球商业服务,技术服务和云平台以及系统,这些混合了云与非云操作,而且并未区分基础设施,平台,软件和私有云服务。 “所有这些云供应商都倾向于强调我们无法验证的数据,它们不见得就提供了足够的信息,可它们意识到投资者可能会从优查看。” Jefferies LLC分析师John DiFucci如是说。 一位IBM发言人称该公司报告云计算总营收而未将其拆分成不同类别,是因为它代表了“公司业务的完本”而且反映了IBM客户正在实际购买的产品。 一些分析师看到基础设施服务迅速成为一项低利润业务,而亚马逊在这方面“势不可挡”,Enterprise Applications Consulting负责人称。他将基础设施部分比作直接倒在一座大楼地基上的粘合剂。实际的价值就是建立在平台和软件层之上。 “IBM必须要爬出泥沼并构建高价值云服务.”他补充称。 本文作者:佚名 来源:51CTO

优秀的个人博客,低调大师

MyBatis-Plus 分页插件与字段自动填充:两行配置告别 CRUD 重复劳动

写过几轮 CRUD 的朋友,下面这两件事你大概率天天干:分页查询要手写 count 加 limit,换张表就改一遍;每次 insert 前还得手动 setCreateTime(),漏一次线上就埋个坑。这两件破事,MyBatis-Plus 两个内置能力就能全包圆——分页插件和字段自动填充,两行配置,一次配好。今天用「用户管理」当例子,把思路和代码都给你捋清楚,收藏这篇,下次直接抄。

优秀的个人博客,低调大师

Omarchy:一个把 AI Agent 写进内核的 Linux,和它引发的争议

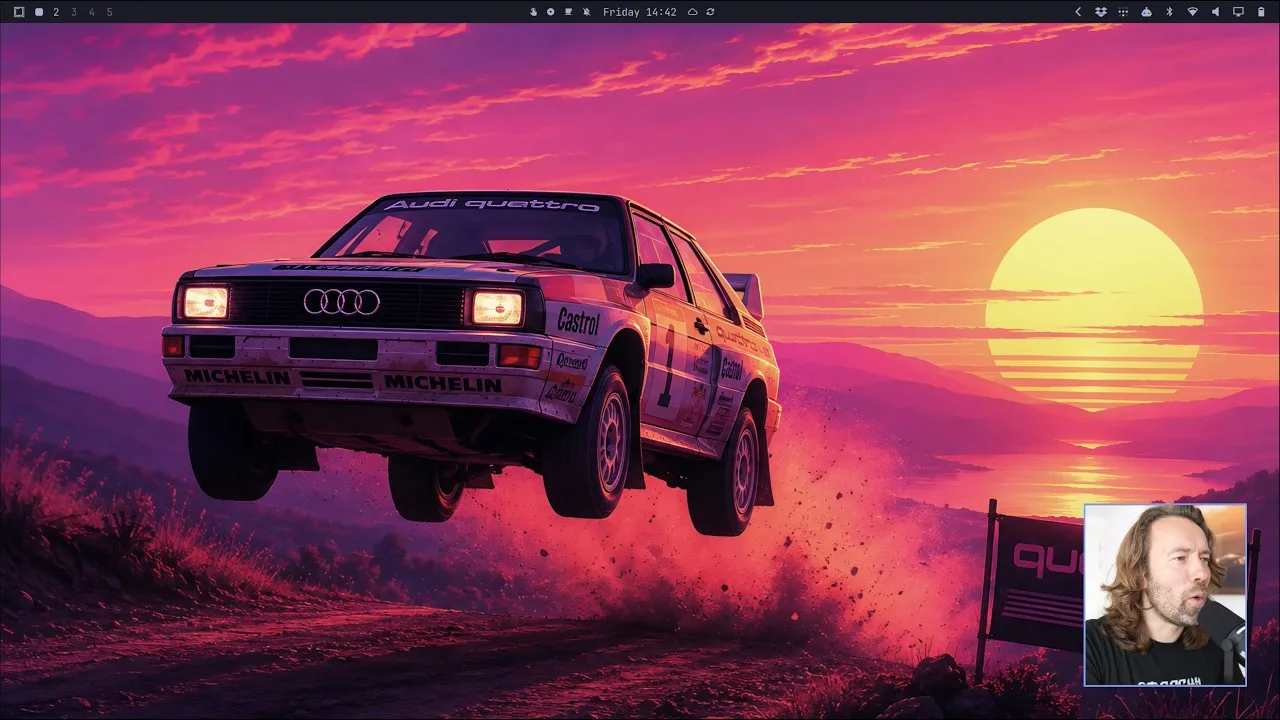
知名技术网红 DHH 在 37signals 内部孵化了 Omarchy。一个基于 Arch Linux + Hyprland 窗口管理器 + Quickshell 桌面构建套件的 Linux 发行版,口号是「美丽、有趣、由 AI agent 驱动的 Linux」。 项目从 8 月初公开到现在,36.5k GitHub stars,6,308 次提交,1,100 个 fork,第一周下载量超过 10 万。Omacom Foundation 已募集 1260 万美元,包括 Brian Armstrong(Coinbase 创始人)和 Yunjie Dai(TapTap 创始人,中国游戏创业者)在内的多位个人出资人。 这不是又一个 Linux 发行版。这是一场关于「操作系统在 AI 时代应该长什么样」的实验。 如果 AI 是操作系统的一等公民 Omarchy 最核心的设计决策是:AI agent 不是安装完系统之后才装的应用,而是系统本身的组成部分。 系统预装了 10 个主流 AI 编程 agent 的启动器——Claude Code、Codex、OpenCode、Antigravity、Copilot、Crush、Grok、Pi、Oh My Pi、Ori。所有启动器通过 mise 管理,放在 ~/.local/bin/ 下,采用懒加载:首次使用时才下载,平时不占资源。这意味着用户拿到 Omarchy 之后,打开终端就能直接叫任何一个 agent 干活。 但这只是表面。真正的架构深度体现在三个系统级集成上。 第一个是崩溃诊断。Omarchy 监听 systemd-coredump,当任何程序崩溃时,系统自动把 core dump 交给 AI agent 分析——不是生成一个冰冷的日志文件让你自己看,而是让 agent 读完之后告诉你出了什么问题、怎么修。 第二个是 agent 使用面板。系统内置了一个仪表盘,跟踪每个 agent 的订阅状态、调用限额、按天和按模型的 token 消耗量。这个面板的存在本身说明了一件事:Omarchy 的设计者认为,使用 AI 和使用 CPU、内存、网络一样,是操作系统应该感知和管理的资源。 第三个是主题同步。当用户在 Omarchy 中切换主题时,Claude Code、Pi、OpenCode 等 agent 的界面会自动跟随系统主题变化。这看起来是细节,但它传递了一个信号:在 Omarchy 的设计哲学里,AI agent 不是外部工具,而是桌面环境的一部分。 默认 agent 的全局快捷键是 Super+Shift+Ctrl+A。没有复杂的配置,没有插件市场,没有让你在十种方案中选一个。Omarchy 的态度是:我们帮你选好了,开机即用。 惊艳的视觉,但被安全质疑撞了一下腰 Omarchy 的桌面截图在社交媒体上传播时,最常出现的评论是「这 Linux 看起来不像 Linux」。基于 Quickshell 构建的界面走的是一条极简、干净、统一的路线,窗口管理用 Hyprland 的动态平铺,视觉风格接近 macOS 的精致感但保留了 Linux 的灵活性。 但问题出在安全上。 Omarchy 4.0 发布时,默认安装脚本把用户加入了 docker 组。这意味着任何用户进程都可以通过 docker 容器提权到 root——不需要 sudo 密码。andrej 在 HN 上指出:「docker 组不是 sudo 的等价物,它比 sudo 更危险。任何 docker 命令都是以 root 身份运行的,把用户加到 docker 组等同于给 root 权限。」 elric 用更直白的方式解释了这个问题:「默认配置下,所有用户进程都能访问 docker socket,等价于 root 访问。把用户加到 docker 组而不警告他们,这是有问题的。」 4.0.1 修复了这个问题,修复方式是通过负责任的漏洞披露流程完成的。但这件事在 HN 上引发了比安全问题本身更大的讨论:当一个发行版以「让 AI agent 帮你做一切」为卖点时,安全边界应该划在哪里? layer8 的评论切中了要害:「Omarchy 的 AI 集成很酷,但 CI 生成 root 拥有的文件、docker 组的 root 等效问题、prompt 注入修改 AI 建议——这些加在一起,你会得到一个默认攻击面比典型发行版大得多的系统。」 也有不同的声音。poincaredisk 说:「我天天用 Omarchy。里面确实有 bug 和粗糙的地方,但 AI 加持让它非常好用。比踩坑的代价,值。」 「这不是一个发行版」 HN 上第二个争论焦点是关于定位。 darthrupert 写道:「这不是一个 Linux 发行版,这是一个设置脚本集合,加上一个主题。它需要永久维护才能和上游保持一致。当你依赖 Arch 这样的动态目标时,你是在跑步机上跑步。」 lxgr 的评论更具体:「在 Arch 上构建一个基于 Hyprland 的发行版,新奇感消失之后,用户就会开始关心维护。Arch 的滚动更新模式意味着你必须持续投入,否则系统会不可逆地破碎。」 支持派则认为,反对者误解了 Omarchy 的定位。它是一个「有观点的 Linux」——archlinux 的滚动更新特性恰好是 Omarchy 想要的:永远最新的软件包,配合 AI agent 来消化更新带来的摩擦和兼容性问题。设立 Omacom Foundation 的目的之一,就是确保有全职团队负责这条跑步机。 一个赌注 Omarchy 赌的是:在 AI agent 时代,操作系统的价值不在于兼容性矩阵和包管理器的精细调校,而在于把 AI 能力下沉到系统层,让 agent 和桌面环境共享上下文。这个赌注对不对,现在判断为时过早,但方向是清晰的:当 AI 辅助编程从「打开浏览器、复制粘贴、回到编辑器」变成「Super+Shift+Ctrl+A,说出你要干什么」,操作系统的定义本身就在被改写。 Arch + Hyprland + Quickshell 是技术选型,但「Every agent, pre-wired, lazy-loaded」才是产品宣言。 参考来源: Omarchy — Beautiful, Fun & Agentic Linux Omarchy on GitHub Omarchy Manual — AI section Omacom Foundation welcomes Brian Armstrong and Yunjie Dai Omarchy 4.0 Release — HN 讨论

优秀的个人博客,低调大师

豆包手机助手回应争议:不会代替用户进行相关授权和敏感操作

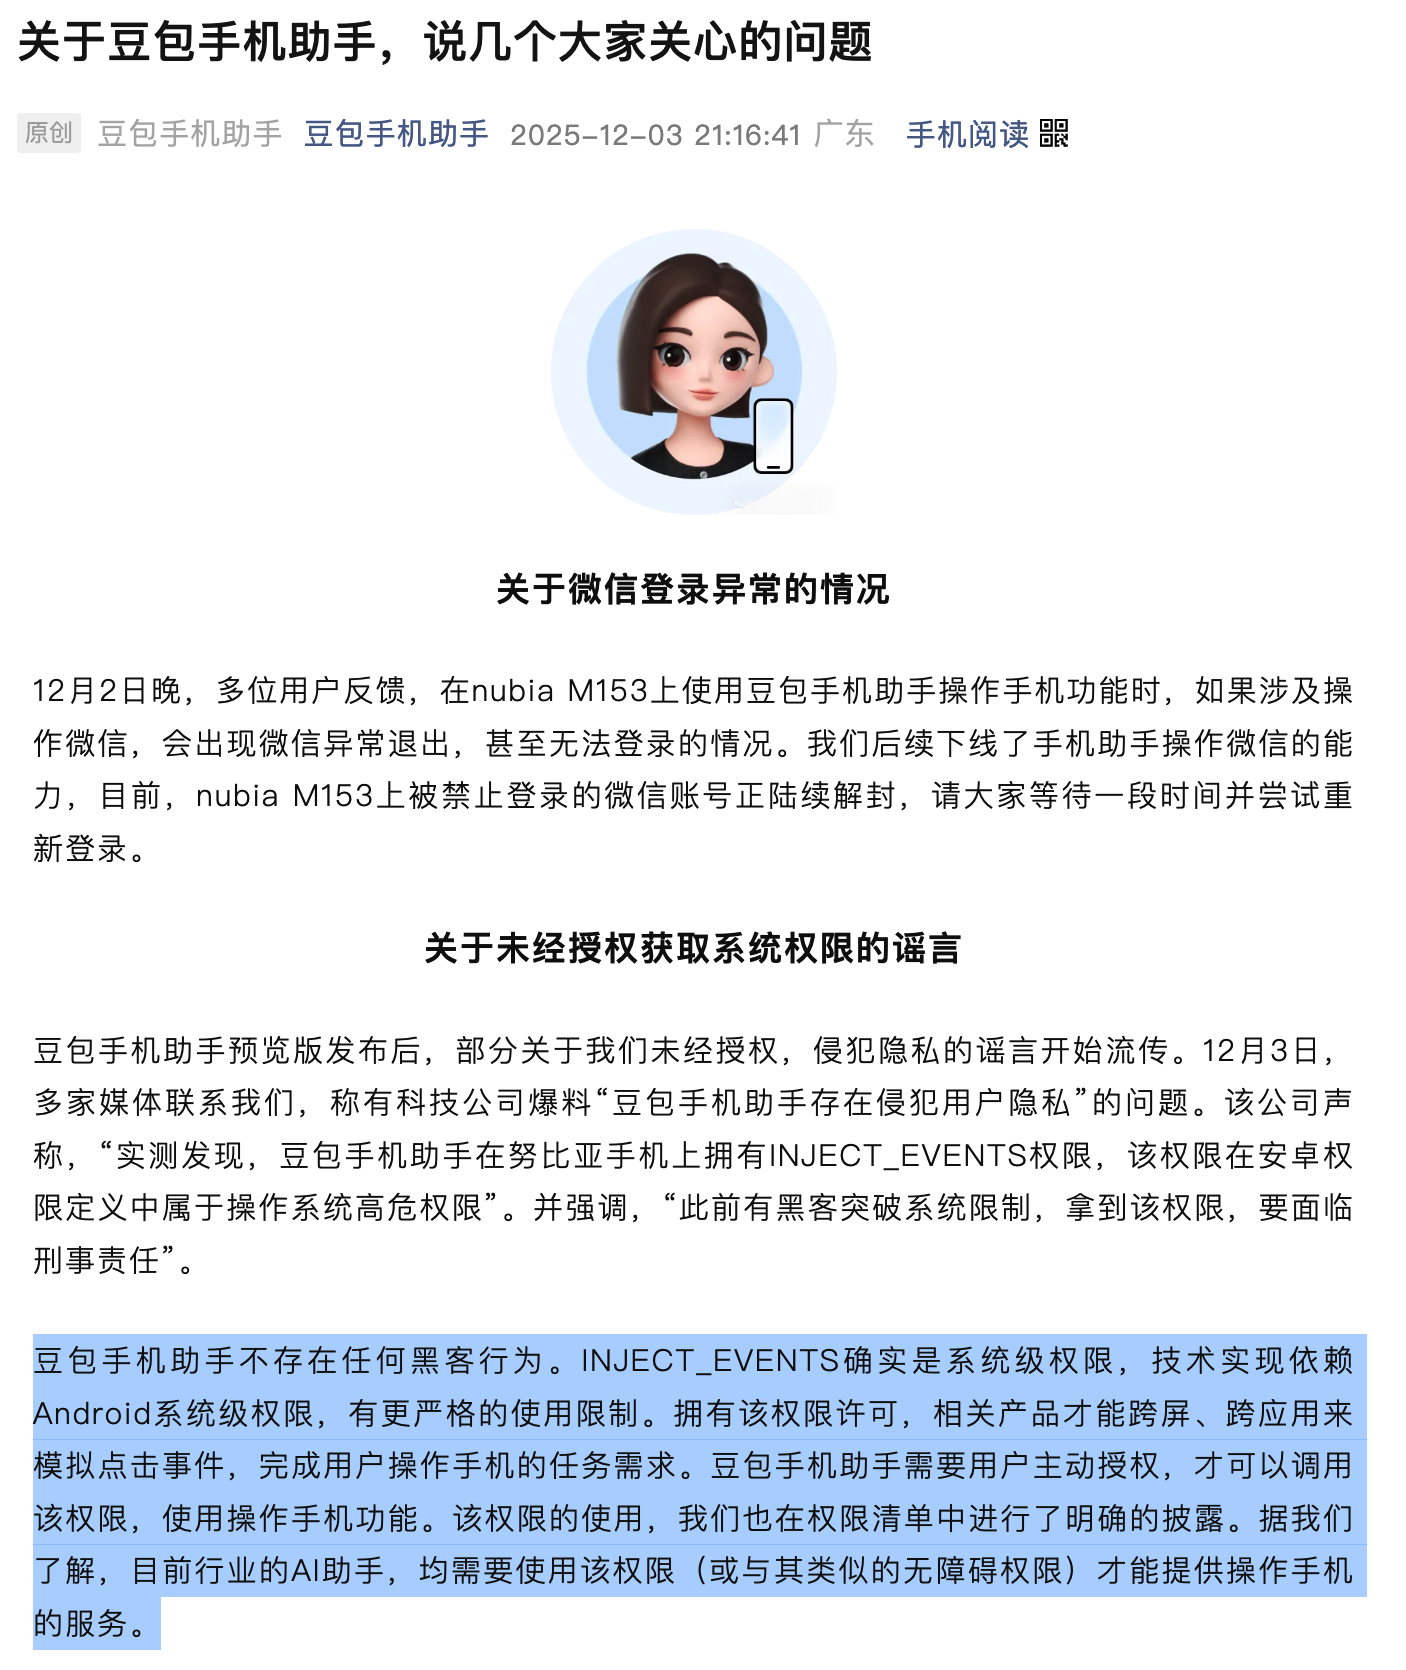
豆包手机助手运营团队发布公告,就微信登录异常等大家关心的问题进行了说明。 说明称,多位用户反馈,在nubia M153上使用豆包手机助手操作手机功能时,如果涉及操作微信,会出现微信异常退出,甚至无法登录的情况。我们后续下线了手机助手操作微信的能力,目前,nubia M153上被禁止登录的微信账号正陆续解封,请大家等待一段时间并尝试重新登录。 关于未经授权获取系统权限的谣言,说明称,豆包手机助手不存在任何黑客行为。INJECT_EVENTS确实是系统级权限,技术实现依赖Android系统级权限,有更严格的使用限制。拥有该权限许可,相关产品才能跨屏、跨应用来模拟点击事件,完成用户操作手机的任务需求。豆包手机助手需要用户主动授权,才可以调用该权限,使用操作手机功能。该权限的使用,我们也在权限清单中进行了明确的披露。据我们了解,目前行业的 AI 助手,均需要使用该权限(或与其类似的无障碍权限)才能提供操作手机的服务。 豆包手机助手也不会代替用户进行相关授权和敏感操作。在使用该权限时,我们建立了透明的管理体系。豆包手机助手在执行长任务时会在屏幕有明确提示,且用户可以随时中断,全程可控。

资源下载

更多资源
Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册