首页 文章 精选 留言 我的

精选列表

搜索[云帮],共10004篇文章
优秀的个人博客,低调大师

计算机将更聪明 语音识别帮宇航员执行任务

HAL 9000━━《2001年太空漫游》中会说话的计算机距离现实又近了一部, 但现实版HAL 9000将更好。 美国航空和宇宙航行局(NASA)正在准备对旨在使宇航员工作更轻松的语音识别计算机系统进行测试。通过对口头命令作出反应和“说出” 详细的指令,名为Clarissa的这一系统可以帮助国际空间站上的宇航员执行例行任务,这样,宇航员就可以集中精力执行任务,而无需再 不停地看计算机屏幕,翻看指南手册。 如果获得成功,这一系统的未来应用还可能包括帮助宇航员在太空行走,或在太空舱外进行研究工作。NASA艾姆斯研究中心Clarissa的首 席研究人员曼恩表示,据我们目前了解,这是首台在太空运行的口头对话系统。 NASA于当地时间上周五在计算语言协会的一次会议上演示了Clarissa. 下周,宇航员约翰将完成培训,为日后使用Clarissa做准备。 Clarissa是由艾姆斯研究中心的一个科学家小组经过三年时间开发的,它是基于来自Nuance的语音识别平台的“虚拟助手”。一台PC可以 对300 条语音命令做出反应,Clarissa能够阅读程序和访问其它信息。 这种帮助是非常必须的,空间站上的宇航员需要完成与他们的工作相关的约12000 个不同的程序,其中包括检查重要的信号、完成维护和 科学实验任务。 早期版本的Clarissa只能处理简单的任务,例如检查饮用水,但随着系统能力的强大,研究小组将在Clarissa中增添新的 功能。 该系统的缺点之一是,它无法识别语音命令和宇航员之间对话的区别,因此,NASA的研究小组去年请施乐帮助解决这一问题。施乐使得Clarissa 的错误率由10% 下降到了5%。 其它领域也进行了语音识别技术试验。艾姆斯研究中心正在与日内瓦大学在医学领域测试这种开放源代码的 语音识别技术,帮助医生与操不同语言的患者进行沟通 原文出处:科技行者 转载请与作者联系,同时请务必标明文章原始出处和原文链接及本声明。

优秀的个人博客,低调大师

你以为AI只能帮景区刷脸买票?其实它的用处还有很多

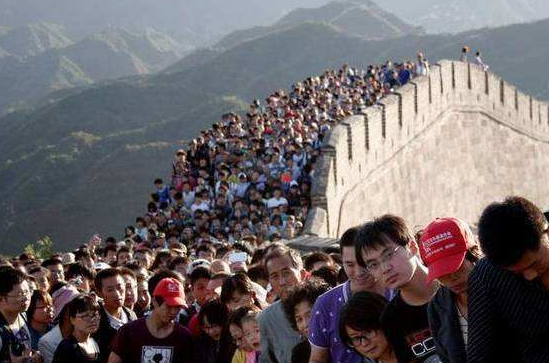
针对越来越不受欢迎的国内景区,人工智能有啥妙招? 都说“烟花三月下扬州”,虽然与真正的含义不同,但这句话已经成为了扬州三月景美的一个象征诗词。不过,在阳春三月里,不仅仅是扬州,随着春风和煦的天气以及万物复苏的景象,全国各地的旅游景区都将迎来一波又一波的游客。 在这浪潮的背后,基于以前的经验,我们完全可以对那时的场景做一个预测,比如抱着看景的心却是去看人的“盛景”。对此,作为主体之一的景区,在管理上,它将面临各种压力,像安全管理、生态保护等等。如此一来,在智能化愈加趋近的时代,以景区管理为例,它将如何利用智能进行进化? 买票、检票太麻烦?不如一起“刷脸” 想必不管是跟团游,还是自助游,对于排队买票和检票这事儿,九成以上的人都会进行吐槽,尤其是适逢节假日、人挤人高峰期之时。自助游的需要排队买票或是取票、跟团游的倒是好一点,毕竟旅游公司都会跟景区协调好,不需花费多长时间,然而,逃过了这一回,后面还有“排队检票”这一座大山。 一般情况下,景区营业的时间不会超过12个小时,而游客们也不会在一个景区逗留多长时间,然而,在人多的情况下,仅仅是排队买票、取票就要花去很多时间,这无疑是对生命的一种浪费。对此,利用当前的人脸识别技术,然后再加一些附属功能,这个问题或许可以解决。 当下,依靠背后的支付属性,支付宝已经退出了刷脸支付功能。以此类推,景区或许可以和支付宝等这一类公司进行合作,推出“刷脸购票”等功能。不过,这里面有一个问题需要解决,除开已有记录的团队游之外,对于自助游的群众,面对一家人,系统如何知晓在某一个账户中扣除几个人的费用?对此问题,目前似乎并没有什么完美的拮据措施,或许景区需要为结伴出行的自助游单独辟出一个通道,或是撤销线下、全面实行线上购票,以便获得相关信息,让人脸识别系统只负责“检票”这一流程。 基于大数据,打造特色景区,合理规划游客流量 目前,为了盈利的目的,多数运营方不顾景区本身的承受压力,盲目随意扩展旅游人数,从而造成人挤人现象和生态破坏的悲哀。对此现象,在门票经济之下,虽然运营方获得了不少的收益,但这些都是以牺牲生态环境和游客口碑度的代价而换得的,从本质上来讲,这种经营理念并不值得借鉴。 在智能化时代,数据的重要性越来越大。利用数据,景区可以推测出每一天可承受的游客数量,依据数据的推测,景区在管理上也可以变得更为灵活一些。利用大数据,在推测出每一天的承载量之后,借助于一个全国景区实施概况的APP,游客将可以看见门票的销售情况,包括剩余张数以及排队人数等等,从而更为合理安排自己的时间,而不是最后“空欢喜”一场。另外,借助于大数据,景区内的商店、游乐设施等等也可以根据人数来进行相关调整。 此外,“同质化”已经成为了多数景区的一个通病,也成为了阻碍旅游业以及景区发展的一个因素所在。众所周知,每一个城市应该都有自己的历史和特色,除了特殊情况之外,景区都是以这些因素来进行设置和打造的。面对此等困境,借由大数据分析,景区可以获悉游客在景区内的需求、对于景区的的建议等等,再结合以当地城市的特色,从而获得一份完整、全面的总结建议报告,以对景区进行进一步的规划,在保证客流量的同时留住游客的心。 组建机器人大军,协力保护景区生态 与此同时,游客破坏生态环境的速度已经远远超过了后者恢复的速度,继而带来了一系列的连锁反应,比如因生态环境破坏而引起的客流量锐减等等。针对这个问题,景区或许可以“雇佣”一些机器人,组成一个“机器人大军”。 届时,在主要景点附近巡逻的它们将警告人们的某些行为,继而向正确的方向引导,如若游客继续作案,机器人或许可以采取相关措施,粗暴的有武力对抗,温柔的比如上传旅游黑名单等等。并且,除了警示游客,利用语音识别、图像识别等相关技术,机器人也可以在一定程度上担任“导游”和“救护员”的职责,进一步加强对游客的安全保障。而在另外的某些时段,机器人也可以通过拾取垃圾等指令来起到一定的保护景区生态环境的作用。 当下,人们对于国内旅游得热衷度渐渐下降,转而投入了出国游的怀抱,这其中不妨存在景区经营管理不善、国内旅游制度不健全等因素的存在。对此,景区的改变和完善已然迫在眉睫。 随着智能化时代渐渐逼近,几乎所有行业都在试图搭上“人工智能”这辆列车,而不管是主动还是被迫接受命运,作为国家收入主要支柱之一的旅游服务业又怎能错过这一次机会?当然了,没有知名度等于一切都是空话,所以,景区的第一步就是利用大数据进行品牌宣传,就像百度基于“观影用户画像”的数据以助力电影的宣传。 原文发布时间: 2017-02-20 19:31 本文作者: 韩璐 本文来自云栖社区合作伙伴镁客网,了解相关信息可以关注镁客网。

优秀的个人博客,低调大师

和硅谷巨头唱反调 多家公司要帮FBI解锁苹果手机

据外媒24日报道,就在美国法院要求苹果公司协助美国联邦调查局(FBI)解锁恐怖分子所使用的iPhone后的短短几天时间里,硅谷巨头们纷纷声援苹果。然而在纽约,一家只有21人的安全咨询公司却做了一件与之相反的事:试图破解iPhone系统。据报道,包括Trail of Bits在内的一些公司和自由黑客都在拼命寻找攻破一部iPhone 5C的方法。 这部手机曾被恐怖分子法鲁克使用过,法鲁克和妻子制造了去年12月2日加利福尼亚州圣贝纳迪诺的恐怖袭击事件,造成14人丧生。 报道称,在隐秘的黑客世界里,有独立的电话窃听顾问公司,有鉴证设备供应商,还有服务于政府的大型承包商。后者往往擅长科技,经常涉及机密工作,帮助政府机构攻破苹果等公司研发出的电脑安全防护网。 有以色列媒体23日报道称,以色列司法鉴证公司Cellebrite Mobile Synchronization正在帮助FBI解锁法鲁克的iPhone。Cellebrite是日本Sun Corp。旗下子公司,其生产的设备可协助执法部门从手机中提取数据。 Cellebrite在其网站上称,该公司可获取搭载iOS 8的iPhone手机中的数据。iOS 8是该操作系统的较老版本,不具有加密保护功能。法鲁克手机搭载的是iOS 9系统,该系统具有加密保护功能,令FBI难以破解。 Cellebrite和FBI对上述消息不予置评。 报道称,Cellebrite公司在以色列有一家制造厂和研究业务。在以色列,该公司的雇员有数百人。该公司在美国、新加坡、德国和巴西拥有经销业务。 报道指出,对于任何可从法鲁克手机获取数据的人来说,回报可能包括变得家喻户晓以及与执法部门签订合同。Trail of Bits首席执行长吉多称,这将是使公司以反面形象而出名。吉多还说,这样的营销是花钱也买不来的。 吉多认为,Trail of Bits可能在一到三个月内获取法鲁克手机中的数据。 在另外一家寻求破解法鲁克手机的公司是DriveSavers,该公司工程主管表示,其团队也即将找到解决方法。 Trail of Bits和DriveSavers都表示,他们的破解手机的行动独立于FBI之外。两家公司都表示,如果他们真的找到了一种技术手段,将寻求与美国联邦政府签订合同。 本文转自d1net(转载)

优秀的个人博客,低调大师

无需下载镜像即可完成标记,2个简单调用轻松帮您提升效率!

出品丨Docker公司(ID:docker-cn)编译丨小东每周一、三、五,与您不见不散! 在研究多个镜像的层合并时,我意识到Docker Registry API 也可以用来标记镜像,不需要上传或下载整个镜像。接下来,让我们简单了解一下它的原理。 了解 Docker Registry API Docker镜像由一个或多个层组成。每个层都是由Dockerfile中的命令创建的。根据规则,每个语句都会向镜像添加其他的层。 从 Docker Registry API 的角度来看,一个镜像包含三种类型的数据: 层由 blobs 表示; 来自 Dockerfile 和创建层的命令也会记录在这些存储着 blobs 的镜像配置中; 镜像清单引用所有层的 blob 以及镜像配置; 在 Docker Registry 的命名中,镜像仓库存储着具有相同名称但不同标签的所有镜像的层和镜像配置(例如:“docker:18.06”和“docker:stable-dind”来自同一个镜像仓库,但“library/ docker-dev”中的所有镜像都位于第二个镜像仓库中)。请注意,镜像仓库中的镜像可能存在较大的差异(例如:“docker:18.06”和“docker:stable-dind”)。 只有镜像清单存储在标记名称下。它用了层的 blob 以及镜像配置。因此,下载一个标记的镜像清单,然后将其上传到另一个标记中,其效果与运行 docker pull 后紧随着 docker标记后紧跟着 docker push 相同。使用 API 的优点是无需下载镜像。镜像清单只有几千字节。因此,使用标记这种方法可以大大地提升效率。 使用curl进行远程标记 使用curl远程标签时,可以通过以下两个调用来实现: #!/bin/bash REGISTRY_NAME="http://localhost:5000" REPOSITORY=rd/dind TAG_OLD=25 TAG_NEW=stable CONTENT_TYPE="application/vnd.docker.distribution.manifest.v2+json" MANIFEST=$(curl -H "Accept: ${CONTENT_TYPE}" "${REGISTRY_NAME}/v2/${REPOSITORY}/manifests/${TAG_OLD}") curl -X PUT -H "Content-Type: ${CONTENT_TYPE}" -d "${MANIFEST}" "${REGISTRY_NAME}/v2/${REPOSITORY}/manifests/${TAG_NEW}" 请注意,上述解决方案不实现任何类型的身份验证。对于基本身份验证,添加 -u “:”并首先为 Docker Hub 申请获取令牌,然后添加-H“Authorization:Bearer”。

优秀的个人博客,低调大师

告别繁琐提升效率,Docker 帮您降低从开发到部署的复杂性

出品丨Docker公司(ID:docker-cn)编译丨小东每周一、三、五晚6点10分 与您不见不散! 在 Mobelux,开发项目永远不会停止。我们一直在研究新的和现有的代码库。无论何时,都有多个版本的 Python、Ruby、NodeJS、PostgreSQL、MongoDB 和 Elasticsearch 投入使用。 在这些不同的环境中运行我们的代码,同时确保每个开发和测试环境都配置了正确版本的软件和守护进程是一件非常痛苦的事情。所有这些可移动的部分都可能破坏生产环境部署的一致性。 为了简化开发和部署,我们开始使用 Docker 和 Docker Compose,它们让我们的工作变得更加轻松。 Docker 的基础介绍 如果这是你第一次听到 Docker,那么我会为您概述它是如何工作的。 Docker 让您以一种一致的、可重复的方式快速、轻松地设置复杂环境。它为您的软件提供了一个称为容器的小型隔离环境,该环境完全独立于运行在您的计算机或其他容器上的其他软件。 然后,您可以将这些容器配置为任何操作系统并安装任何必要的软件,从而可以轻松配置特定于应用程序的需求,而不会影响可能存在冲突需求的其他软件。它在很多方面类似于虚拟机(对于那些熟悉该技术的人而言),但运行的系统资源要少得多。 每个 Docker 容器都是 Docker 镜像的执行实例 —— 一个预构建的定义,内置所有软件和配置,因此它在任何地方运行都完全相同。镜像本身是由一个名为 Dockerfile 的文本文件所构建的,该文件包含一个简单的命令列表,并且可以在必要时不断重建。 这意味着一旦创建了 Dockerfile 文件,任何用户都可以通过它快速构建镜像并运行预先配置了正确软件的容器。您还可以预先构建和发布镜像,以节省更多时间。 您可能知道,大多数的 Web 应用程序和 API 不仅仅只包含一个应用程序。它们使用在其他服务器上运行的数据库、缓存和其他 Web 服务。Docker Compose 是一个与 Docker 一起发布的工具,预装了 Docker for Mac 和 Docker for Windows,它可以让您定义一组容器,这些容器可以一起启动并在专用网络上运行。这样,您就可以在一个本地的、隔离的、自动配置的环境中模拟整个应用栈了。 使用 Docker 进行开发 当您在传统的 Web 平台开发环境中工作时,开发人员必须配置许多内容,并随着平台的发展使它们保持同步。首先,必须安装正确的环境(例如特定的Python、Ruby 或 NodeJS 版本)。仅此一项可能非常耗时,容易出错,并且对于刚接触生态系统的人来说需要处理很多事情,特别是当您添加用于隔离环境的工具和多个项目的库存在于同一台机器上时。 接下来,开发人员需要确保他们拥有正确版本的外部服务,例如数据库和缓存。如果您正在处理多个项目,则可能需要多个版本,并且您必须将它们与您在生产中所使用的任何版本保持同步。每个项目还可能需要任意数量的开发库和系统工具来正确构建和运行。如果没有什么工具可以帮助您,那么整个事情就会变得极其困难和耗费时间。 Docker 就是那个可以拯救您的工具! 使用 Docker,我们只需配置一次,然后将其作为 Docker 镜像发布。当开发人员在同一个项目上工作时,他们会下载最新的镜像,或从项目的 Dockerfile 文件中重建它。它将自动安装所有软件依赖项的正确版本,这样我们就可以确保一切都是正确的和最新的。 通过使用 Docker Compose,我们可以更进一步为正确的数据库、缓存、搜索引擎甚至 Amazon S3 克隆配置镜像和容器。我们配置这些组合栈,以便在开始时启动所有服务,将当前代码的本地副本安装到开发容器中,以便开发人员可以使用其主操作系统的本机代码编辑器和工具,并为开发人员提供命令能够安装任何特定于发行版本的依赖项并运行开发代码。 这节省了我们配置系统和调试配置问题的工作时间。首次设置环境只需要几分钟(甚至几秒)而不是几小时。 作为额外的好处,在整个项目生命周期中的 Bug 数会减少,因为开发人员使用相同的库、基本操作系统和用于运行生产系统的外部服务。任何这些服务和依赖项的更新也可以在本地轻松测试,因此您可以确保它们按预期工作。 使用 Docker 进行测试 在开发测试之后,Docker 仍然是首选工具,它让整个流程变得更简单、更精确。 所有与开发相关的挑战仍然存在于测试中,甚至当不是所有的测试人员都来自于开发或高技术背景时,这种情况会变得更加复杂。Docker 为管理这种复杂性提供了几种不同的选择。 开发人员可以为 docker 镜像提供已经在镜像中的代码的正确版本。通过这种方式,测试人员不需要与版本控制或检查进行交互,以确保他们在本地拥有正确版本的代码。然后 Docker Compose 可用于使用该镜像运行容器以及外部服务的容器,因此他们只需简单地运行 Docker Compose 堆栈,一切都在那里。 如果我们确实需要从版本控制中测试特定代码,那么测试人员仍然可以通过克隆 git 镜像仓库并将其安装到正在运行的容器中,类似于开发过程。不同之处在于,具有需要测试的代码的容器不是转到命令行,而是自动安装当前的依赖项,用基本的测试数据为数据库提供种子,并自动运行该服务。 为了使它更简单,我们一直在使用一个名为 Lifeboat 的工具 —— 一个简单的用于 Docker Compose 的 GUI 和 GitHub Desktop。这使得测试人员可以轻松地启动和停止撰写堆栈,而无需在项目之间导航或在命令行上管理 Docker 和 git。 使用 Docker 进行部署 最后是部署时间,Docker 继续依旧让事情变得更容易。 在传统的服务器部署中,每个服务器必须在部署时手动更新依赖关系。对于使用 Python 或 Ruby 等语言构建的大多数现代 Web 平台,这意味着要联系外部服务器以下载这些依赖项,并且在某些情况下,每次都要编译它们。每次发生这种情况时,都会有存在失败的风险 —— 特别是考虑到服务器操作系统可能与开发或测试发生的地点不同。 在使用Docker时,这些风险会降低或消除。我们首先创建一个镜像并将其部署到 staging,以确保它按预期构建、部署和运行。然后将这个完全相同的镜像(已安装和配置了所有依赖项)部署到生产中,从而消除以前在部署期间出现故障的机会。 从开发到部署,Docker 使开发人员的工作变得更加轻松。我强烈建议大家尝试一下。

优秀的个人博客,低调大师

【实战演练】两种方法让 Docker 帮您快速构建应用程序

写在前面 在这篇文章中,Deni Bertovic将向我们展示如何使用Docker来快速构建Haskell应用程序并生成Docker镜像。 备注: Haskell 是一种标准化的,通用的纯函数编程语言,有非限定性语义和强静态类型。作为一门函数编程语言,主要控制结构是函数。Haskell具有“证明即程序、命题为类型”的特征。(摘自维基百科) 接下来,我们将从两个案例入手,通过对比分析来帮助您理解。第一个案例,使用相同的Linux发行版(ubuntu:16.04)进行开发。第二个案例,使用不同的操作系统和发行版来进行开发。 关于Docker多阶段构建功能和“Stack Images Container”指令,会在该文章的最后有更多介绍。 案例一:在相同的操作系统或发行版上构建和部署 如果我们在相同的Linux发行版上构建Haskell应用程序(在

优秀的个人博客,低调大师

这家创业公司想利用社交媒体帮雇主审核个人信息:合法吗?

英国一家创业公司Score Assured计划对用户的私人社交媒体资料进行深度挖掘,将相关信息提供给雇主、房东和潜在约会对象。 该公司的首款产品Tenant Assured已经上线。如果你的潜在房东要求你接受该服务的评估,那么你需要授权该服务获得自己Facebook、LinkedIn、Twitter和Instagram的所有权限。随后,Tenent Assured将抓取你在这些社交网站上的活动,包括所有的会话和私信,用自然语言处理技术和其他软件进行处理,最终制作出一份完整报告,描述你的性格和 “财务压力水平”。 在实际试用中,可以看到Tenant Assured的报告中包括了最密切好友和兴趣列表,性格特征分析,每次提到“贷款”和“怀孕”等关键词的Twitter消息列表,以及算法对是否能按时支付租金的判断。 该公司联合创始人斯蒂夫·索恩希尔(Steve Thornhill)表示:“如果你过着普通人的生活,那么坦白地说,你什么也不必担心。”他认为,这一工具能给房东和租客双方带来帮助。对于房东,他们在租出自己的房屋时将可以获得更多信息。对于租客,他们可以方便地拿出个人报告,而不必求助征信机构或是接受额外的背景调查。 近几年,房东、招聘经理,以及大学入学管理员正越来越多地利用社交媒体去了解相关人员的背景。不过,Score Assured依靠的是算法模型,并且需要获得用户社交媒体帐号的所有权限,这与我们以往看到的社交媒体调查不同。 问题并不仅仅在于数据的细节程度。Tenant Assured的报告中包括了各种信息,例如你是否提到过怀孕,以及年龄多大,这些个人信息受到美国住房反歧视法的保护。不过,索恩希尔表示:“我们只是提供信息,房东最终需要判断,怎么做是正确的。”本文转自d1net(转载)

优秀的个人博客,低调大师

维基解密说会帮科技公司解决漏洞 可后者并不买账

维基解密(WikiLeaks)创始人朱利安阿桑奇昨天做出承诺,说要跟苹果、Google、微软、思科等知名科技公司分享美国中央情报局CIA使用黑客工具入侵它们的操作系统的方法和技术细节。从而帮助它们解决系统漏洞。 本周二,维基解密在公布的数千份文件中向全世界证实,CIA的多个下属部门利用了Android、iOS、Windows等流行操作系统中的漏洞,确保植入其中的一系列特殊程序不被发现,从而对目标设备进行监控。 受影响的除了iPhone、各个品牌型号的Android手机和Windows电脑,还包括三星/LG的智能电视、运行着思科系统的路由器等设备。 从规模来看,理论上CIA的静默监控和精准定向能力可以覆盖到地球上的绝大部分联网设备。 不过,按照苹果、Google、微软官方声明的说法,这批文件中提及的大部分漏洞主要存在于老版本系统中,现在已经通过系统升级和打补丁的方式被修复了。 受益于非常方便的OTA自动升级机制,全世界有大约80% 的iPhone和iPad运行着最新的iOS系统,用户基本不会受到CIA动作的影响。 相比之下,Android系统的碎片化问题虽然还是很严重,但Google每个月都会推送安全更新,深度定制Android系统的手机厂商也会陆续跟进。 对于维基解密伸过来的橄榄枝,这些科技公司的反应都比较冷淡。 微软的一位发言人表示,维基解密披露的安全问题已经在新版Windows系统中解决掉了,而且目前并没有人主动联系他们。 对于CIA来说,他们当然不愿意科技公司详细了解系统自身的漏洞和监控软件的工作方式。 而维基解密虽然有不错的系统安全和攻防能力,但他们对大规模漏洞的捕捉和洞察常常是事后的,无法做到提前干预。 数字权利保护组织Access Now表示,中情局不公布这些安全漏洞的详细信息,对人权网络安全造成了巨大影响。 曾在英国情报组织政府通信总部(GCHQ)担任顾问的阿兰·伍德华(Alan Woodward)则认为,公众应该为维基解密公开的这些信息感到“鼓舞”。 他说,这批泄露的文件大部分是关于定点入侵的,不是大规模监控,也不是获取大量设备的数据然后大海捞针。 如果维基解密拥有CIA这些行动所使用的程序代码,并将它们和盘托出,很可能会让不受控制的黑客有机可乘,从而造成实在的安全风险。 这跟CIA在这次维基解密事件中为自己辩解的逻辑有些相似。为了国家安全,CIA需要获得特许令之后才能监控某个指定的设备或目标。 人们对这类情报及安全机构有所信任的原因之一,是他们守法而且可控。 这个观点虽然能获得一部分人的认同,但这并不能平息全世界关于隐私保护和公共安全的争论。 对于普通用户来说,及时升级系统、打好补丁,定期更换密码仍然是保护自己的必要手段。 本文转自d1net(转载)

优秀的个人博客,低调大师

帮师姐把100个Excel中符合条件的数据,汇总到1个Excel里

大家好,这里是程序员晚枫,B站也叫这个名~ 后台收到一个读者需求: 人事部门有最近3年每个月全公司的工资Excel文件,一共500多个。现在和1位员工有一件劳动纠纷,需要把这1位员工散落在500多个Excel中的所有工资信息,都汇总到一个Excel中。 简单来说,就是从500多个Excel文件里,把符合条件的数据汇总到一个Excel里。 这个需求,如果只用Excel,应该如何实现呢?请Excel大佬分享一下~ 我们今天来一起看一下,如果用1行Python代码来实现! 1、上代码 首先下载这个库: pip install poexcel 然后调用这个库: (左右滑动,查看代码) # 导入这个库 import poexcel poexcel.query4excel(query_content='必填,需要查询的内容', query_path=r'必填,放Excel文件的位置', output_path=r'选填,输出查询结果Excel的位置,默认是query_path的位置', output_name='选填,输出的文件名字,默认是:query4excel.xlsx') 2、建议和需求 功能刚刚上线,大家赶紧去试用一下吧~ 如果大家对这个功能有更多需求和建议,可以在评论区告诉我 也欢迎大家加入项目的开发: ⭐GitHub:https://github.com/CoderWanFeng/poexcel

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册