首页 文章 精选 留言 我的

精选列表

搜索[多媒体框架],共10000篇文章
优秀的个人博客,低调大师

医院信息化框架概览

在常主任的带领下,今天就医院的一些信息化建设方面的概览及基础架构进行了一些总结和交流。内容如下: his------门诊,住院,医生站,电子病历等。 pacs-----影像数据,全院级含超声,病理,内镜,乳腺等。 lis------检验,需要主动给his接口 pacs、lis、his都有自己的数据库,表结构、说明书、字段都得拿出来,属于维护性源码。 手术麻醉与ICU(病人躺床上不能动的那种) 分诊叫号也都得给接口 服务器在使用时不要使用到超过容量的80%,位密度原理,可能靠近主轴附件数据读的就有问题。 SQL要用2008R2,C语言--程序员语言,pascal--学生语言,VB--娃娃语言 powerbuiler效率高但图形界面做的不好。 X86---40根地址线(1TB内存),虚拟48根(256TB) X64(50根地址线--1PB) mpeg1 1.5m VCD mpeg2 3-10m DVD mpeg3 20-40m 高清电视 mpeg4 48-96m 网络 SIFT SURT 图像检索标准 0XB800编码地址,0X0000 互联网医疗 移动医疗 精准医疗 慢病管理 健康管理 大数据研究------把各个业务核心数据统计出来,比如门诊赚了多少钱,哪些外地人过来就诊等,有点类似数据挖掘。 内外网安全,网闸----摆渡概念 华龙总医院 计算机条码规范 IP地址 vlan 科室 本文转自 流颗星 51CTO博客,原文链接:http://blog.51cto.com/liukexing/1964609

优秀的个人博客,低调大师

Sentry--错误日志收集框架

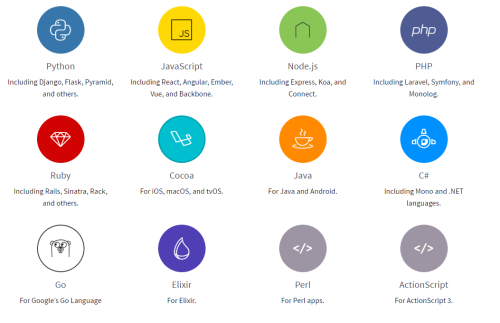
简介 Sentry’s real-time error tracking gives you insight into production deployments and information to reproduce and fix crashes.---官网介绍 Sentry是一个实时事件日志记录和汇集的日志平台,其专注于错误监控,以及提取一切事后处理所需的信息。他基于Django开发,目的在于帮助开发人员从散落在多个不同服务器上的日志文件里提取发掘异常,方便debug。Sentry由python编写,源码开放,性能卓越,易于扩展,目前著名的用户有Disqus, Path, mozilla, Pinterest等。它分为客户端和服务端,客户端就嵌入在你的应用程序中间,程序出现异常就向服务端发送消息,服务端将消息记录到数据库中并提供一个web节目方便查看。 DSN(Data Source Name) 当你完成sentry配置的时候,你会得到一个称为“DSN”的值,看起来像一个标准的URL。Sentry 服务支持多用户、多团队、多应用管理,每个应用都对应一个 PROJECT_ID,以及用于身份认证的 PUBLIC_KEY 和 SECRET_KEY。由此组成一个这样的 DSN: '{PROTOCOL}://{PUBLIC_KEY}:{SECRET_KEY}@{HOST}/{PATH}{PROJECT_ID}' PROTOCOL 通常会是http或者https,HOST 为 Sentry 服务的主机名和端口,PATH 通常为空。 Sentry支持的语言: 安装 这里有两种方式安装sentry,我这里介绍用docker的安装方式(官网推荐用docker)。 sentry运行需要的服务: PostgreSQL Redis Memcached Outbound Email 启动sentry需要依赖的服务: Web Service Background Workers Cron Process 容器安装sentry需要的环境: Docker 1.10.0+ Compose 1.6.0+(optional) 另外redis、数据库等也可以配置cluster,并结合HAProxy使用。我这里docker容器全部只安装在了一台机器(Ubuntu1404)上。 安装docker 增加GPG key: 1 2 3 4 $ sudo apt-getupdate $ sudo apt-get install apt-transport-httpsca-certificates $ sudo apt-keyadv--keyserverhkp: //p80 .pool.sks-keyservers.net:80\ --recv-keys58118E89F3A912897C070ADBF76221572C52609D 配置apt仓库: 在/etc/apt/sources.list文件最好追加一行: 1 debhttps: //apt .dockerproject.org /repo ubuntu-trustymain 安装docker-engine: 1 2 3 $ sudo apt-getupdate $ sudo apt-get install linux-image-extra-$( uname -r)linux-image-extra-virtual $ sudo apt-get install docker-engine 2、安装docker-compose 使用pip安装,如果没有pip需要先安装: 1 2 $ sudo apt-get install python-pip $ sudo pip install docker-compose 3、构建容器并创建数据库和sentry安装目录 1 2 3 $ sudo apt-get install git $ sudo gitclone $ sudo mkdir -pdata/{sentry,postgres} 4、生成secret key并添加到docker-compose文件里: 1 2 3 4 $ sudo docker-composerun-- rm webconfiggenerate-secret-key #这里复制生成的字符串 $ sudo vimdocker-compose.yml #取消SENTRY_SECRET_KEY的注释,并把刚刚复制的字符串插入其中,类似如下: 5、重建数据库,并创建sentry超级管理员用户 1 $ sudo docker-composerun-- rm webupgrade 这里采用交互方式创建用户: upgrade过程: 创建用户,sentry新建的时候需要一个超级管理员用户: 6、启动所有的服务: 1 $ sudo docker-composeup-d 7、访问sentry 打开浏览器,输入url:http://ipaddress:9000 访问之前可以检查下容器和端口情况: docker ps看下当前运行的容器: netstat查看端口打开情况: 登陆界面,这里会提示你的Root URL,如果不想更改继续下一步即可完成: 页面展示: 至此sentry搭建完成! 补充: Sentry目前用户类型有四种: 超级管理员, 管理员,普通用户和System agents. 超级用户只能通过命令行来创建,其他用户可以自己注册或由其他用户邀请注册加入,然后由超级管理员或管理员分配项目和权限。为了更好支持团队协助以及信息安全,新版本Sentry(5.4.2)经过了重新设计,重新设计后的Sentry以Team为中心组织权限。所谓Team就是一个团队,一些用户组织在一起对某些项目有操作权限的组织。一个项目只能属于一个Team, 一个用户却可以属于多个Team, 并可在不同Team中扮演不同角色, 如用户A在Team X是管理员而在Team Y中是System agents. Sentry对用户角色的指定只能到Team级别,不能到Project级别, 所以将某个用户加入到某个Team之后,这个用户就对所有所有属于这个Team下所有project有了相同的权限。 超级管理员: 能创建各种用户, team和project只能由超级管理员创建。项目的一些设置比如改变Owner, 数据公开可见与否(设为public的数据可以通过url不登陆也能查看)以及客户端domain限制的设定。另外还有管理项目的api key(客户端只有得到此api key才能向Sentry发送消息)的权限等等。 管理员: 能创建用户, team和项目设定中除改变owner之外的权限, 可以对项目中具体数据做resolve, bookmark, public/public和remove操作。 普通用户: 无Team界面,只能对项目中具体数据做resolve, bookmark, public/unpublic和remove操作。 System agents: 无Team界面,只能对项目中具体数据做bookmark, unpublic和remove操作。 参考链接: docker安装:https://docs.docker.com/engine/installation/linux/ubuntulinux/ sentry安装:https://docs.sentry.io/server/installation/ 本文转自Jx战壕 51CTO博客,原文链接:http://blog.51cto.com/xujpxm/1868597,如需转载请自行联系原作者

优秀的个人博客,低调大师

Android之RootTools框架简单使用

Android目录结构 data app:用户安装的应用 data:应用的专属文件夹 system:系统的配置信息,注册表文件 anr:anr异常的记录信息 dev:devices的缩写 存放设备所对应的文件 mnt:mount的缩写 挂载在系统上的设备:sdcard,u盘 proc:硬件配置,状态信息 cpuinfo、meminfo sbin:system bin 系统重要的二进制执行文件 adbd:服务器的adb进程 system: app:存放系统应用,默认不能删除 bin:Android中可执行的linux指令文件 etc:host:主机名和ip地址的映射 fonts:Android中自带的字体 framework:存放谷歌提供的java api lib:核心功能的类库,C/C++文件 media/audio:存放Android的音效文件 tts:语音发声引擎,默认不支持中文 usr:用户设备的配置信息,键盘编码和按键编码的映射 xbin:是专为开发人员准备的二进制指令 Android下的Linux指令 su:superuser 切换到超级用户 rm:remove,删除文件 rm 文件名 ls:列出目录下的所有文件和文件夹cd:切换到某个目录 ls -l:查看文件的详细信息 ls -a:查看隐藏文件 cat:查看文件内容 cat 文件名 不要cat二进制可执行文件 mv:move 修改文件名 mv 原文件名 新文件名 mkdir:创建文件夹 mkdir 文件夹名字 rmdir:删除文件夹 rmdir 文件夹名字 touch:创建新文件 touch 文件名 chmod:change mode,切换文件访问权限 chmod 777 文件名 echo:回显数据;重定向数据sleep:睡眠几秒 echo 数据 > 文件名 df:显示指定目录的容量 id:打印当前用户的idps:列出系统中运行的所有进程 uid=0:root uid=1000:system uid=2000:shell uid=10000+:一般应用程序的id kill:杀死指定pid的进程 kill pid chown:change owner,修改拥有者 chown 0.0 文件名 mount:挂载文件系统 mount -o remount rw /:挂载当前目录为可读可写权限 mount -o remount rw /system:重新挂载指定目录 Android中特有的指令 am:ActivityManager,可以进行跟activity相关的操作 am start -n com.itheima.createfile/com.itheima.createfile.MainActivity:开启指定Activity am kill com.itheima.createfile:结束非前台进程 am force-stop com.itheima.createfile:结束进程 pm:PackageManagermonkey -p com.itheima.createfile 1000:自动点击指定应用1000次 pm disable 包名:冻结指定应用 pm enable 包名:解冻指定应用 刷模拟器,rom写文件(su) 如果想让真实手机运行这些指令,手机必须要有root权限 刷root原理:把su二进制文件拷贝到/system/bin或者/system/xbin Android刷root软件,工作的原理全部都是利用系统的漏洞实现 rom:可以理解为android系统的安装文件 把su文件和superuser.apk写入img文件 执行su指令 Runtime.getRuntime().exec("su"); 小案例:冻结解冻应用 冻结和解冻指定的应用 RootTools.sendShell("pmdisable"+package,300000);RootTools.sendShell("pmenable"+package,300000); 小案例:零权限读取用户隐私数据 直接修改短信数据库访问权限 RootTools.sendShell("chmod777data/data/com.android.providers.telephony/databases/mmssms.db",300000); SQLiteDatabasedb=SQLiteDatabase.openDatabase("data/data/com.android.providers.telephony/databases/mmssms.db",null,SQLiteDatabase.OPEN_READONLY); Cursorcursor=db.query("sms",newString[]{"body","address"},null,null,null,null,null); while(cursor.moveToNext()){Stringbody=cursor.getString(0); Stringaddress=cursor.getString(1);System.out.println(body+";"+address);} RootTools.sendShell("chmod660data/data/com.android.providers.telephony/databases/mmssms.db",300000); 静默安装 为什么有静默安装的需求自动下载应用,然后静默安装 正规应用。电子市场,方便用户静默安装 流氓软件。后台偷偷下载安装。 //静默安装RootTools.sendShell("pminstallsdcard/flowstat.apk",30000); //打开RootTools.sendShell("amstart-ncom.jijian.flowstat/com.jijian.flowstat.TrafficWidgetSetting",30000); //卸载应用RootTools.sendShell("pmuninstallcom.jijian.flowstat",30000); //删除下载的apk包RootTools.sendShell("rmsdcard/flowstat.apk",30000); 修改字体 把ttf文件刷进img中 Android系统默认的中文字体为DroidSansFallBack.ttf 用你想使用的字体ttf文件替换掉这个文件即可 修改开机动画 从真机中得到bootanimation.zip 把bootanimation.zip放入system/media目录下 删除锁屏密码 删除data/system下的key文件 文本密码为password.key 手势密码为gesture.key 本文作者:佚名 来源:51CTO

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册