首页 文章 精选 留言 我的

精选列表

搜索[默认启用],共10019篇文章
优秀的个人博客,低调大师

在honeypack中启用HMR

honeypack honeypack是一个基于webpack,结合了不同项目开发习惯,编写而成的开源前端打包工具。 功能 支持独立启动一个dev server 支持作为express的中间件 支持纯打包模式 特性 通过简单地问答就能生成一份完整实用的webpack配置文件,并且自动安装依赖,接着你可以根据自己项目的特点随意修改,想加loader随意加,想改plugin的参数随意改,不想要的配置随意删,没有做不到的定制内容。 [计划中]自动升级webpack配置文件,支持最新特性。比如自动把uglifyjs换成terser,让你把全部精力都放在app开发上。 了解更多 HMR HMR-热更新指的是当前端任何被引用到的文件发生变化时,服务器能自动推送新的文件到浏览器,并且能把修改的地方立即体现出来,而不用刷新页面。 了解更多 如何在honeypack中支持H

优秀的个人博客,低调大师

OpenAI 启用 AI 模拟黑客攻击

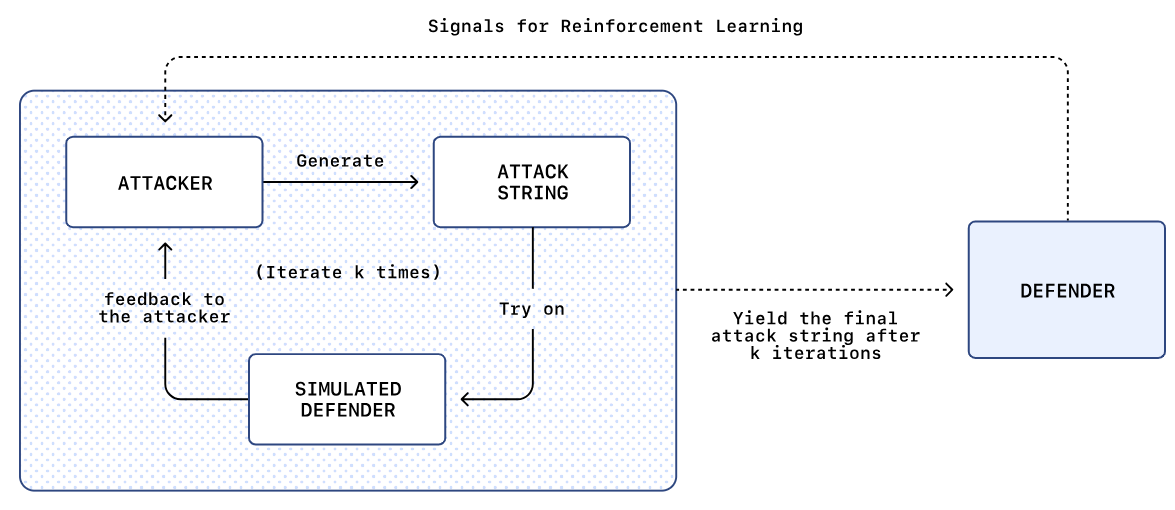
OpenAI 开发了一套“自动化攻击者”系统,通过模拟真实黑客的攻击手段,对 ChatGPT Atlas 进行全天候的压力测试。 这套系统的核心在于对抗提示注入(Prompt Injection)攻击。在这种攻击中,恶意第三方会悄悄向 AI 代理发送指令,诱导其执行违背用户意愿的操作,例如在用户不知情的情况下转发敏感邮件或删除云端文件。 OpenAI 的“自动化攻击者”利用了先进的强化学习技术,能够自主发现人类红队测试中未曾察觉的新型攻击路径。 在一次实际演示中,这个 AI 攻击者成功模拟了诱导 Atlas 向公司 CEO 发送辞职信的场景。虽然 Atlas 的防御机制最终拦截了这一请求并提醒了用户,但 OpenAI 坦言,安全博弈是一场持久战。由于代理式浏览器需要深度介入用户的数字化生活(如访问邮件、日历等),其便利性本身也带来了更大的风险暴露面。 不过 OpenAI 也在最新报告中警示称,由于 AI 代理的本质特性,这类安全威胁可能永远无法被彻底“根治”。

优秀的个人博客,低调大师

Eureka Server启用 https服务指北

文章共 591字,阅读大约需要 2分钟 ! 概 述 在我的前文《Eureka Server 开启Spring Security Basic认证》中已经给 Eureka Server 开启了最基本的鉴权措施,本文则让 HTTPS加持于 Eureka Server,让安全措施来的更彻底一点。 注: 本文首发于 My Personal Blog:CodeSheep·程序羊,欢迎光临 小站 证书准备 这里使用 JDK自带的 keytools 来创建证书 Server 端证书生成 keytool -genkeypair -alias server -storetype PKCS12 -keyalg RSA -keysize 2048 -keystore codesheepserver.p12 -validity 3800 过程如下: Client 端证书生成 keytool -genkeypair -alias client -storetype PKCS12 -keyalg RSA -keysize 2048 -keystore codesheepclient.p12 -validity 3800 过程类似,就不再截图了 分别导出 server端和 client端的 p12证书 keytool -export -alias server -file codesheepserver.crt --keystore codesheepserver.p12 会要求你输入密码 keytool -export -alias client -file codesheepclient.crt --keystore codesheepclient.p12 导出的证书在此: 配置 Client端信任 Server端的证书 keytool -import -alias server -file codesheepserver.crt -keystore codesheepclient.p12 过程如下: 配置 Server端信任 Client端的证书 keytool -import -alias client -file codesheepclient.crt -keystore codesheepserver.p12 过程与上面类似,也不截图展示了 证书文件准备妥当之后,接下来进行项目代码级别的配置 Eureka Server SSL配置 我们需要在 Eureka Server的 Spring Boot项目中的 application.yml配置文件里将上文中生成的证书配到项目中去,即下面这段配置中与 server.ssl相关的部分: server: port: 1111 ssl: enabled: true key-store: classpath:codesheepserver.p12 key-store-password: codesheep.cn key-store-type: PKCS12 key-alias: server eureka: instance: hostname: localhost securePort: 1111 securePortEnabled: true nonSecurePortEnabled: false client: registerWithEureka: false fetchRegistry: false Eureka Client SSL配置 类似地,我们也在 Eureka Client的 Spring Boot项目中的 application.yml配置文件里将上文中生成的证书配到项目中去: server: port: 1112 spring: application: name: eureka-client eureka: client: securePortEnabled: true serviceUrl: defaultZone: https://localhost:1111/eureka/ ssl: key-store: codesheepclient.p12 key-store-password: codesheep.cn 但注意此处的 ssl.key-store 和 ssl.key-store-password只是我们自定义的属性,我们需要结合自己编写的 ssl配置类 EurekaClientHttpsCfg来进行使用,代码如下: @Configuration public class EurekaClientHttpsCfg { @Value("${ssl.key-store}") String keyStoreFileName; @Value("${ssl.key-store-password}") String keyStorePassword; @Bean public DiscoveryClient.DiscoveryClientOptionalArgs discoveryClientOptionalArgs() throws CertificateException, NoSuchAlgorithmException, KeyStoreException, IOException, KeyManagementException { EurekaJerseyClientImpl.EurekaJerseyClientBuilder builder = new EurekaJerseyClientImpl.EurekaJerseyClientBuilder(); builder.withClientName("eureka-client"); SSLContext sslContext = new SSLContextBuilder() .loadTrustMaterial( this.getClass().getClassLoader().getResource(keyStoreFileName),keyStorePassword.toCharArray() ) .build(); builder.withCustomSSL(sslContext); builder.withMaxTotalConnections(10); builder.withMaxConnectionsPerHost(10); DiscoveryClient.DiscoveryClientOptionalArgs args = new DiscoveryClient.DiscoveryClientOptionalArgs(); args.setEurekaJerseyClient(builder.build()); return args; } } 这段代码的主要意图就是通过设置一个 SSLContext用于 Eureka Client访问 Eureka Server。 实验验证 启动 Eureka Server,由于其开启了 https访问,因此浏览器以非 https方式访问时就不通了 浏览器必须以 https方式访问注册中心方可: 启动 Eureka Client后,由于其已经加入了对 https的配置,因此可以验证通过并且注册到 Eureka Server注册中心: 如此一番实践下来,微服务注册中心的安全性就更进了一步。 后 记 由于能力有限,若有错误或者不当之处,还请大家批评指正,一起学习交流! My Personal Blog:CodeSheep 程序羊 我的半年技术博客之路

优秀的个人博客,低调大师

nginx默认配置改动

http { include mime.types; default_type application/octet-stream; #log_format main '$remote_addr - $remote_user [$time_local] "$request" ' # '$status $body_bytes_sent "$http_referer" ' # '"$http_user_agent" "$http_x_forwarded_for"'; #access_log logs/access.log main; sendfile on; #tcp_nopush on; #keepalive_timeout 0; keepalive_timeout 65; #gzip on; #upstream localhost_tomcat7 { #server localhost:8443; #} upstream localhost_tomcat7 { server localhost:8080; } server { listen 80; server_name www.test.com test.com; ssi on; ssi_silent_errors on; ssi_types text/shtml; #charset koi8-r; #access_log logs/host.access.log main; location ~^/(webapp)/ { proxy_pass http://localhost_tomcat7; } location / { root /usr/local/webapp/; index index.html index.htm; } #error_page 404 /404.html; # redirect server error pages to the static page /50x.html # error_page 500 502 503 504 /50x.html; location = /50x.html { root html; } # proxy the PHP scripts to Apache listening on 127.0.0.1:80 # #location ~ \.php$ { # proxy_pass http://127.0.0.1; #} # pass the PHP scripts to FastCGI server listening on 127.0.0.1:9000 # #location ~ \.php$ { # root html; # fastcgi_pass 127.0.0.1:9000; # fastcgi_index index.php; # fastcgi_param SCRIPT_FILENAME /scripts$fastcgi_script_name; # include fastcgi_params; #} # deny access to .htaccess files, if Apache's document root # concurs with nginx's one # #location ~ /\.ht { # deny all; #} } # another virtual host using mix of IP-, name-, and port-based configuration # #server { # listen 8000; # listen somename:8080; # server_name somename alias another.alias; # location / { # root html; # index index.html index.htm; # } #} # HTTPS server #server { #listen 8445 ssl; #server_name localhost; #ssl_certificate cert.pem; #ssl_certificate_key cert.key; #ssl_certificate f:/nginx/nginx-1.12.1/nginx-1.12.1/ssl/lee.crt; #ssl_certificate_key f:/nginx/nginx-1.12.1/nginx-1.12.1/ssl/lee.key; #ssl_session_cache shared:SSL:1m; #ssl_session_timeout 5m; #ssl_ciphers HIGH:!aNULL:!MD5; #ssl_prefer_server_ciphers on; #location / { #proxy_pass https://localhost_tomcat7; #} #} }

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册