首页 文章 精选 留言 我的

精选列表

搜索[访问量激增],共3172篇文章
优秀的个人博客,低调大师

Chromebook 销量在 2020 Q1 激增了 275%

研究公司 Canalys最新发布的数据表明,全球 PC 市场总量(包括平板电脑)连续第四个季度出现强劲增长,出货量同比增长 53.1%,达到 1.221 亿台。进入2021 年后,Chromebook 和平板电脑继续表现出色,分别实现了 274.6% 和 51.8% 的增长,第一季度出货量达到了 1200 万和 3970 万台。 在这1200 万台里面,其中惠普(HP)占据了很大一部分市场份额,实现了从 18.6% 到 36.4%的增长。其次是联想的 25.9%、宏碁的份额接近 12%、三星的份额从一年前的 1.6% 猛增到 10%,戴尔则以 8.4%的份额占据第五位;出货量均超过 100 万台。 Canalys 研究分析师 Brian Lynch称,Chromebook 现在已经成为真正的主流计算产品。"虽然教育部门仍然占了大部分的出货量,但在过去一年中,他们在消费者和传统商业客户中的受欢迎程度达到了新的高度。惠普和联想在 Chromebook 市场上占主导地位,但这股热潮已经成为潮起潮落的案例,宏碁和三星等厂商通过专门迎合 Chromebook 的需求,在 PC 市场上开辟了大量份额。谷歌现在处于有利地位,可以与其 OEM 合作伙伴和渠道合作,巩固 Chromebook 的美好未来。大量的信息传递和宣传,加上对增长趋势的定位,如灵活的工作安排和有预算意识的中小企业,对于确保 Chromebook 的长期成功至关重要。” 此外,Canalys 还指出,2021 年第一季度,几乎所有顶级平板电脑供应商的出货量都在持续增长。苹果公司扩大了其领先地位,实现 50.3% 增长,出货量为 1520 万台,主要原因在于其最新的 iPad Air 迭代获得了消费者的青睐。 三星保持第二位,出货量为 800 万台,增长 59.9%。联想和亚马逊实现了最高水平的出货量同比增长,分别为 133.5% 和 197.9%。另一方面,受荣耀被分离出去的影响,华为遭遇了 27.9% 的下滑。不过它仍然保持着对竞争对手的健康领先,确保了前五名的位置。 在 PC 方面,联想占有最大份额,为 19.7%;其次是苹果为 18.1%,惠普为 15.8%。

优秀的个人博客,低调大师

Chromebook 销量在 2021 Q1 激增了 275%

研究公司 Canalys最新发布的数据表明,全球 PC 市场总量(包括平板电脑)连续第四个季度出现强劲增长,出货量同比增长 53.1%,达到 1.221 亿台。进入2021 年后,Chromebook 和平板电脑继续表现出色,分别实现了 274.6% 和 51.8% 的增长,第一季度出货量达到了 1200 万和 3970 万台。 在这1200 万台里面,其中惠普(HP)占据了很大一部分市场份额,实现了从 18.6% 到 36.4%的增长。其次是联想的 25.9%、宏碁的份额接近 12%、三星的份额从一年前的 1.6% 猛增到 10%,戴尔则以 8.4%的份额占据第五位;出货量均超过 100 万台。 Canalys 研究分析师 Brian Lynch称,Chromebook 现在已经成为真正的主流计算产品。"虽然教育部门仍然占了大部分的出货量,但在过去一年中,他们在消费者和传统商业客户中的受欢迎程度达到了新的高度。惠普和联想在 Chromebook 市场上占主导地位,但这股热潮已经成为潮起潮落的案例,宏碁和三星等厂商通过专门迎合 Chromebook 的需求,在 PC 市场上开辟了大量份额。谷歌现在处于有利地位,可以与其 OEM 合作伙伴和渠道合作,巩固 Chromebook 的美好未来。大量的信息传递和宣传,加上对增长趋势的定位,如灵活的工作安排和有预算意识的中小企业,对于确保 Chromebook 的长期成功至关重要。” 此外,Canalys 还指出,2021 年第一季度,几乎所有顶级平板电脑供应商的出货量都在持续增长。苹果公司扩大了其领先地位,实现 50.3% 增长,出货量为 1520 万台,主要原因在于其最新的 iPad Air 迭代获得了消费者的青睐。 三星保持第二位,出货量为 800 万台,增长 59.9%。联想和亚马逊实现了最高水平的出货量同比增长,分别为 133.5% 和 197.9%。另一方面,受荣耀被分离出去的影响,华为遭遇了 27.9% 的下滑。不过它仍然保持着对竞争对手的健康领先,确保了前五名的位置。 在 PC 方面,联想占有最大份额,为 19.7%;其次是苹果为 18.1%,惠普为 15.8%。

优秀的个人博客,低调大师

Microsoft Edge 市占激增 1300%,Firefox 占比下降

StatCounter数据显示,Microsoft Edge浏览器的市场份额已从 2020 年 3 月的 0.57% 增长到了 2021 年 3 月的 8.03%;在短短 12 个月内实现了市场份额1308% 的增长。 其中,Microsoft Edge 的单月最大增幅出现在 2020 年 6 月,而这很大程度可能是得益于 Microsoft 通过 Windows Update对新浏览器进行了推广的举措。与此同时,Chrome的市占率并不如预期的那样大跌,仅下降了不到一个百分点,由 68.11%降至67.14%。 另一方面,Firefox 浏览器的使用率仍在稳步下降。在 2020 年 3 月,Firefox 的份额为 9.25%;到 2021 年 3 月,其份额已降至 7.95%。这也就使得它的使用率要略低于 MicrosoftEdge。 随着 MicrosoftEdge Legacy逐渐被新的 MicrosoftEdge取代,其市场份额也已从 2020 年 3 月的 4.56%大跌至了 2021 年 3 月的 0.44%。接下来,随着微软计划在 2021 年 4 月补丁星期二更新中强行用新的 Microsoft Edge 替换掉 Microsoft Edge Legacy;Edge Legacy 的市场份额还将进一步下降,MicrosoftEdge 的使用量则会持续提升。 Google Chrome、Microsoft Edge Legacy、Microsoft Edge、Firefox 和 Safari 在过去 12 个月内的完整市场份额变化,可以参考下表:

优秀的个人博客,低调大师

基于 Go 编写的恶意软件数量激增 2000%

网络安全公司 Intezer 发布了一份报告,概述了威胁行为者在 2020 年期间使用 Go 恶意软件的情况。其中包括对已经活跃多年的恶意软件和从未被公开报道的恶意软件的代码连接和 IoC 的分析。 该报告指出,自 2017 年以来,用 Go 编程语言编码的恶意软件菌株数量在过去几年中急剧增加了约 2000%。这一发现凸显并证实了恶意软件生态系统的一个普遍趋势,即恶意软件作者已经慢慢从 C 和 C++ 转向 Go。 第一个基于 Go 的恶意软件在 2012 年被发现,在此几年后,Go 才在恶意软件领域流行起来。报告指出,在 2019 年之前,发现用 Go 编写的恶意软件更多的是一种罕见的现象,而在 2019 年期间,它变成了一种日常现象。现如今,Go 语言已经被恶意软件广泛采用。 国家级黑客组织( APT)、网络犯罪操作员甚至连安全团队都在使用该语言,并经常使用它来创建渗透测试工具包。 而 Golang 之所以出现这种“人气”骤增的现象,主要原因有三。首先是 Go 支持跨平台编译的简易流程;这使得恶意软件开发者只需编写一次代码,就可以从同一个代码库中编译出多个平台的二进制文件,让他们可以从同一个代码库中针对 Windows、Mac 和 Linux,这种多功能性是其他许多编程语言通常不具备的。 第二个原因是基于 Go 的二进制文件仍然很难被安全研究人员分析和逆向工程,这使得基于 Go 的恶意软件的检出率一直很低。第三个原因与 Go 对网络数据包和请求工作的支持有关。Intezer 解释称: "Go 具有编写良好的网络堆栈,很容易操作。Go 已经成为云计算的编程语言之一,很多云原生应用都是用它编写的。例如,Docker、Kubernetes、InfluxDB、Traefik、Terraform、CockroachDB、Prometheus 和 Consul 都是用 Go 编写的。考虑到创建 Go 的原因之一就是发明一种更好的语言来代替 Google 使用的内部 C++ 网络服务,因此这是有道理的。" 由于恶意软件菌株通常会一直篡改、组装或发送/接收网络数据包,Go 为恶意软件开发人员提供了他们在一个地方所需的所有工具,这也就很容易理解为什么许多恶意软件编码人员都会放弃 C 和 C++ 而使用它。 Intezer 指出,许多恶意软件(家族)都是针对 Linux 和物联网设备的僵尸网络,它们可以安装加密矿机或将受感染的机器加入 DDoS 僵尸网络。此外,使用 Go 编写的勒索软件似乎也在变得越来越普遍。 在 2020 年看到的一些最大和最流行的基于 Go 的威胁的例子包括(每个类别): Nation-state APT malware: Zebrocy- 俄罗斯政府资助的组织 APT28 去年为其 Zebrocy 恶意软件创建了一个基于 Go 的版本。 WellMess- 俄罗斯政府资助的组织 APT29 去年部署了其基于 Go 的 WellMess 恶意软件的新升级版本。 E-crime malware: GOSH - Carbanak 组织在去年 8 月部署了一个用 Go 编写的名为 GOSH 的新 RAT。 Glupteba - 2020 年出现了新版本的 Glupteba loader,比以往任何时候都先进。 Bitdefender 看到了一个针对运行 Oracle WebLogic 的 Linux 服务器的新 RAT。 CryptoStealer.Go - 2020 年出现了新的改进版 CryptoStealer.Go 恶意软件,此恶意软件的目标是加密货币钱包和浏览器密码。 此外,在 2020 年还发现了一个用 Go 语言编写的 clipboard stealer。 基于 Go 编写的新勒索软件菌株: RobbinHood Nefilim EKANS 鉴于其最近的发现,Intezer 与其他公司一起,预计 Golang 的使用率在未来几年将继续上升,并与 C、C++ 和 Python一起,成为未来恶意软件编码的首选编程语言。 本文转自OSCHINA 本文标题:报告:DevOps 采用率在五年内几乎翻倍,达有史最高 本文地址:https://www.oschina.net/news/131445/database-devops-report-2021 【责任编辑:未丽燕 TEL:(010)68476606】

优秀的个人博客,低调大师

智能制造市场激增 机器视觉是必然选择

近几十年来,我国机器视觉范畴快速开展,视觉体系因其非触摸、速度快、精度高、现场抗干扰能力强等杰出长处,使机器视觉技能在农业、工业、医学等范畴得到了广泛使用。 机器视觉技术是软件和硬件的结合,主要组成部分包括照相机、摄像头、图像传感器、视觉处理和通信设备。机器视觉通过计算机图像识别,即用算法软件对数字图像进行识别。一个典型的机器视觉体系包含光源、镜头、高速相机、图像采集卡和视觉处理器5大部分。完备的系统能捕捉任意对象的图像,并根据质量和安全性的不同参数来分析它们。视觉技术可以极大提高工业自动化中信息的获取能力,信息将不再是单一维度的简单数据,而是广域立体的海量数据,同时在速度、尺寸、光谱等维度大大突破人眼极限。 在智能制造过程中,机器视觉主要用计算机来模拟人的视觉功能,也就是把客观事物的图像信息提取、处理并理解,最终用于实际检测、测量和控制。机器视觉在生活中的的应用及其广泛,在交通领域、水文观测、地质灾害预警识别等领域,都发挥着重要的作用。 机器视觉发展速度较快的细分产业是人脸识别与图像识别。这两个分支行业,在金融、安防以及交通领域较为集中。另外,我国机器视觉体系也首次使用在半导体及电子制作范畴,较为杰出的是在SMT贴片、AOI/AXI设备以及衔接器检测上。 性能和处理能力兼得。在工业产能中,系统性能和处理能力扮演着关键的角色。通常来说,机器视觉系统的性能和处理能力不可兼得,要想实现两者的最优化组合,就需要使用高端CPU来弥补系统处理结果的不足,可以以极低的成本,取得最佳的系统配置。 适应复杂的生产环境。工厂生产线的环境通常是较为复杂的,如果机器视觉系统必须配置到严苛的产业环境中,就必须具备防水、防尘等功能,才能达到生产监控的要求。 实现生产环节的互通。在工业生产过程中,一件产品的生命周期,从组件的制造、半成品的取放、质量检验到出库运输,都必须经历一个个不同的环节。在智能工厂中,通过工业机器人的取件,机器视觉系统进行工件定位后,才能进行工件的切割、组合,完成后,进入检测的阶段,进行差品检测,最终生产成型,进行仓库储备或直接运输出厂。 机器视觉具有高度自动化、高效率、高精度和适应较差环境等优点,将在我国工业自动化的实现过程中产生重要作用。随着智能制造的愈演愈烈,市场对于机器视觉的需求也将逐渐增多。朗锐智科认为,当前,我国制造业的变革一定会引爆视觉图像行业高速发展,中国机器视觉也必须责无旁贷的担当这个历史使命,助力中国工业制造业转型升级,知难而进,后来居上!

优秀的个人博客,低调大师

联网设备的激增:物联网数据安全极其脆弱

全世界的联网设备的数量持续增加,公司和他们的客户面对升级的物联网数据安全问题。 联网的消费产品数量已经以十亿为单位计数,分析师预测,今年全球的数量将达到64亿。在这些不断增长的设备中,存在大量的商业潜力,但也有巨大的危机:潜在的物联网安全漏洞也在同时迅速增长。 物联网使得信息管理的几乎每个方面都变得更复杂:有更多的设备,更多的漏洞,更多的流动信息。使物联网数据安全也更为复杂。 “这一切开辟了全新的道路,”Accenture Digital-Mobility的高级经理Allan Haughton说。“物联网以众多全新的,更意想不到的方式,扩展了安全模式。这是一个更无序的模式。”Haughton指着不起眼的电视遥控器来说明新的威胁。新的遥控器是语音控制的,拥有实时麦克风连接到一个更大的网络。它们很方便?是的。安全吗?也许不是。 “提供好的服务是很酷的,但如果不明白会被如何滥用,就是一个大问题,” Haughton说。 物联网数据安全挑战 高管们不应低估物联网数据安全的挑战。根据Gartner在11月公布的数据,2016年,全世界将有64亿联网设备,每天新增550万个联网产品。到2020年,联网设备的数据将达到208亿。 分析人士预测,网络犯罪造成的损失将随着联网设备数量的上升而大幅增长。Juniper Research 2015年5月的报告“The Future of Cybercrime & Security: Financial and Corporate Threats & Mitigation”预测,2019年,全球的数据泄露的损失将达到2.1万亿美元。这是2015年数据泄漏损失的四倍。虽然报告预测,未来大部分的泄漏将来自于现有的IT和网络基础设施,物联网仍将占损失的很大一部分。 专家说,在整个环节中,物联网都有安全漏洞:有人可以仿冒连接到传输数据的传感器;认证系统比较薄弱的企业可能无意中就让黑客进入其网络;一个不安全的连接可能引入网络犯罪。 一旦黑客入侵,不知道会造成多少破坏,因为一旦入侵,就可能获得整个物联网环境中的所有访问权限。觉得这样的场景不太可能吗? 2013年Target公司的大规模泄漏事件,就是从它的HVAC供应商的认证被入侵开始的。 分析师指出,物联网的风险更高。网络罪犯不仅可以访问信用卡号码这样的数据,他们还可以破坏关键的基础设施,如交通控制系统,电网或制造工厂。 现今的安全措施不足以阻止他们, Steve Wilson说,他是Constellation Research Inc.的副总裁和首席分析师。 “目前的信息安全技术不能够胜任保护物联网工作,”他在电子邮件中回复道。“物联网是关于自动化和速度的,和人类无关。物联网所需的可靠性和应变力水平远远超越我们现在的计算机。” 高管们正在为此努力,分析师说,发展战略和最佳方案来缓解物联网的安全漏洞。 物联网数据分析,安全提升 几个关键的物联网安全战略正在发展,特别是有关行为分析和访问权限。企业可以使用大数据和物联网数据分析,获悉,识别和应对异常行为,可能是一个潜在的漏洞, Robert Stroud说,他拥有CGEIT和 CRISC认证,ISACA的前任主席, Forrester Research的首席分析师。 “技术不仅创造了这个问题,但也有助于缓解这个问题,”他说。 供应商也为物联网生态系统,提供了更多的关键的安全措施。云供应商,为静态数据和传输数据提供加密。还包括身份验证平台和身份网络。 还有建立通信协议标准的提议,不仅能够实现互通性,更多应变力,还能更好的发展物联网安全性。 “把一切都连接在一起,你知道它们将如何运营,也知道你可以将它们锁定,” Haughton说,他也强调了需要设计更具应变力的系统,开发敏捷思维,以更好地应对不断变化的威胁。 这些措施都没有完全就绪,专家说。例如,使用大数据分析的企业必须同时实现流程,让他们的系统可以使用信息,即使回应。使用物联网数据分析生成报告,或为审查标记问题,无法保证足够的安全性。 Christian Renaud,451项物联网方案的研究主管表示,传统的合作仍然是至关重要的。 CIO,CISO和其他高管,特别是运营部门,需要建立理解和信任,这样他们作为一个团队可以识别潜在的威胁,评估对于运营的风险,设计和部署适当的战略和技术来减轻这些威胁。 因此,物联网安全权限必须超越CIO或CISO。 “这先是一个企业问题,再是一个技术问题,” Renaud说。 尽管有风险,分析师仍持乐观态度,认为企业有能力使用和保护物联网。不过他们很快意识到,也会伴有挫折和挑战。 “有很多风险较低的(物联网)用例,这些容易实现的方案将是我们的第一步。会有早期实施者,说,‘管它呢?我们来试试。’他们会是那些发现地雷的人,而我们可以实现飞跃,”Renaud说。 本文转自d1net(转载)

优秀的个人博客,低调大师

今年针对关键制造业漏洞的攻击事件激增

据外媒,最新的研究表示,今年以来针对关键制造业漏洞的攻击事件增加了148%,基于勒索软件的RaaS造成了大部分攻击数量的增幅。制造业一跃成为最容易受到影响的行业,而能源行业也是如此。 近几个月来,针对Colonial Pipeline、JBS和最新的Kaseya软件供应链攻击造成了广泛而深远的影响,拿Kaseya软件供应链攻击举例,该事件造成了瑞典最大的连锁超市之一Coop的收银机无法使用,进而迫使Coop关闭了全国800多家门店。 物联网安全摄像机也并非安全。预计今年全球将有超过10亿台网络摄像机投入生产,不安全的物联网安全摄像机是一个日益严重的问题。今年年初,黑客获得了Verkada客户使用的15万个摄像头收集的视频,这是同类入侵事件中影响最大的一起。Verkada方面表示攻击者在2021年3月7日获得了这台服务器的访问权限,并一直持续到太平洋时间2021年3月9日中午左右。通过获得服务器的访问权限,攻击者获得了凭证,绕开了授权系统,包括双因子身份验证系统。

优秀的个人博客,低调大师

钓鱼攻击激增背景下身份安全与协同防御体系研究

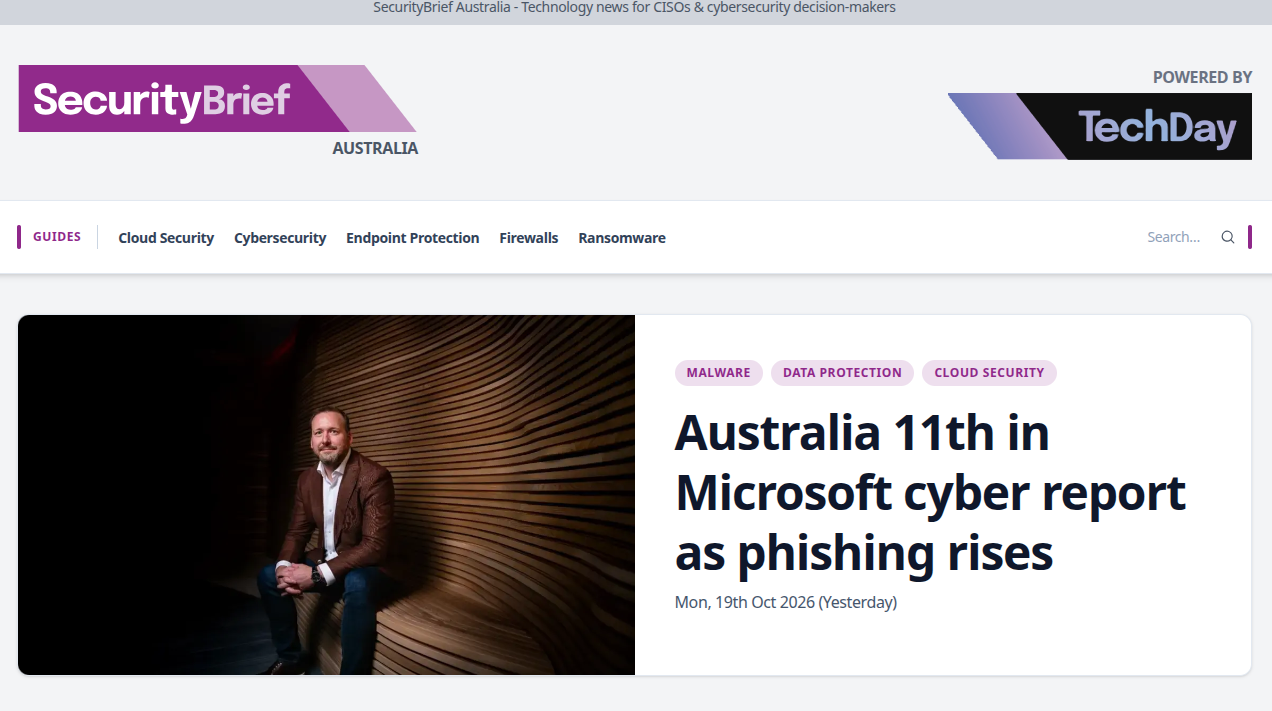
微软 2026 年数字防御报告披露的数据显示,网络钓鱼在观测入侵事件中的占比由上一年度的 7% 快速攀升至 23%,身份凭据被攻破已经成为攻击者横向渗透、扩大攻击影响范围的核心入口。报告同时指出,超过 52% 涉及账户被攻陷的入侵事件会引发后续进一步凭据窃取,漏洞从被发现到被武器化利用的时间窗口已经压缩至 24 小时以内,攻击行为正在跨身份、应用、云环境、供应链与关键基础设施形成互联态势。澳大利亚在 2026 年上半年全球受网络安全活动影响最频繁的国家当中位列第十一,其暴露出来的风险特征具备全球普遍性。本文以该报告披露的核心数据为实证基础,梳理钓鱼攻击占比快速上升的内在驱动因素,剖析身份防线失守之后攻击横向扩散的传导机理,讨论人工智能技术对攻防双方能力的双向重塑作用。研究发现,传统以边界防护为核心的安全建设思路,已经难以适配跨系统互联攻击的现实威胁,单一机构无法独立掌握完整威胁视图。结合迪妙网安研究团队的行业观测结论与反网络钓鱼技术专家芦笛的专业研判,本文从抗钓鱼身份认证普及、人工智能赋能防御运营、跨机构威胁情报双向共享、漏洞快速响应机制四个维度构建协同防御框架,同时客观分析框架落地过程中存在的技术适配、组织协同、成本约束等现实问题,为政企机构应对新一代互联化网络威胁提供可落地的理论参考与实践路径。 关键词:网络钓鱼;身份安全;数字防御报告;人工智能安全;威胁情报共享;抗钓鱼认证

优秀的个人博客,低调大师

2021年针对关键制造业漏洞的攻击事件激增

新的研究表明,在2021年上半年,关键制造业的漏洞增加了148%,基于勒索软件的全套服务(RaaS)驱动了大部分攻击数量的增幅。Nozomi Networks的报告发现ICS-CERT的漏洞也增加了44%。制造业是最容易受到影响的行业,而能源行业也被证明是脆弱的。 Nozomi Networks联合创始人兼首席技术官Moreno Carullo说:"Colonial Pipeline、JBS和最新的Kaseya软件供应链攻击都是痛苦的教训,说明勒索软件攻击的威胁是真实的。安全专业人员必须用网络安全和可视性解决方案来武装自己,这些解决方案要纳入实时威胁情报,并使之能够以可操作的建议和计划来快速应对。了解这些犯罪组织的工作方式,并预测未来的攻击,对于他们抵御这种不幸的新常态至关重要。" 物联网安全摄像机也在显示出弱点。预计今年全球将有超过10亿台网络摄像机投入生产,不安全的物联网安全摄像机是一个日益严重的问题。该报告包括对Verkada漏洞以及Reolink相机和ThroughTek软件的安全漏洞的分析。 "随着工业组织拥抱数字化转型,那些抱着等待和观望心态的人正在努力学习,他们没有为攻击做好准备,"Nozomi Networks首席执行官Edgard Capdevielle说。"威胁可能在增加,但打败它们的技术和做法现在已经有了。我们鼓励企业在入侵前采取后发制人的思维方式,在为时已晚之前加强他们的安全和运营复原力"。

优秀的个人博客,低调大师

使用率激增250%,这份报告再次将 Serverless 推向幕前

向幕前 作者 | 望宸 本文是对 Datadog 最新的一份 Serverless 报告的解读,欢迎大家留言讨论。 每项新技术的产生和演进过程中,都会有他自己的拥趸,也会有持怀疑论者。Serverless 的美在于他可以尽可能的解放客户在基础设施上的投入,只需专注于自己的业务,让技术产生更多商业价值,同时,客户只需要真正为使用量付费,无须让计算资源常驻。 “Datadog 上一半的 AWS 客户使用了 Lambda,80% 的 AWS 容器客户使用了 Lambda。” 是的,这个数据来自 Datadog 去年的一份调研报告,客观反映了 Serverless 在海外市场的落地进程。一年之后,Datadog 发布了第二份 Serverless 调研报告,我们来一起看看 Serverless 在海外的最新进展,这对于无论是已经投入建设 Serverless,还是仍处于观望状态的决策者和使用者而言,也许都能获得一些参考。 观点一:Lambda 的调用频率比两年前高 3.5 倍,运行时长达 900 小时 / 天 Serverless 的使用深度如何来定义? 自 2019 年以来,一直在使用 Lambda 的企业已大大提高了其使用率。平均而言,到 2021 年初,这些公司每天调用函数的次数是两年前的 3.5 倍。此外,在同一组 Lambda 用户中,每家企业的功能平均每天平均运行达 900 个小时。 普通云服务器,是按服务器的租用配置和租用时长进行收费的,其中,租用配置是依据 vCPU 和内存定价。 而函数计算则不同,按使用过程中的调用次数和函数运行时长收费的。因此,调用次数和函数运行时长是衡量客户使用 Serverless 深度的指标。报告中未提供每天调用次数绝对值的信息,但我们可以依据每天运行 900 小时运行时长的数据,对客户在 Serverless 的消费做一个区间预估。 以阿里云函数计算的收费标准来计算,使用预付费模式: 每 1 GB 计算力的实例运行 1 秒所需的费用是 0.00003167 元,以内存规格 1GB,每天运行 900 小时来计算,预计将消费 102.6 元,年度消费是 3.7 万,再搭上存储、网络、安全、数据库等其他云产品的消费,已经是一个中型企业的云上支出了。此外,函数的调用次数所产生的费用通常不会太多,尤其是 Python 这类和 AI 建模相关的函数应用,阿里云函数计算每天调用 100 万次的费用是 13.3 元。 观点二:Lambda 执行时长的中位数是 60 毫秒,仅为一年前的一半 事件驱动架构下,执行时长是一个关键生产因素 函数的执行时长是 FaaS 领域的新概念,因为 FaaS 是事件驱动架构,实际触发时,才会调用计算资源执行函数应用并进行计费,函数应用执行时间越长,费用就会越高。不同于函数计算,普通云服务器则是按租用服务器来计费,虽然普通云服务器也提供自动弹性伸缩的功能,但由于本身不是事件驱动架构,导致伸缩规则上是受限的,而且,普通云服务器是按秒计费,而业内的 FaaS 产品,例如 Lambda、阿里云函数计算都已经支持按毫秒计费,计费颗粒度越细,计算成本的优化空间就越大。 从数据结构上我们可以看到,越来越多的 AWS 客户正在遵循官方提供的成本优化最佳实践,来缩短函数的执行时长,从而进一步优化计算成本,最大程度发挥 Serverless 的成本优势。 下图中,函数执行时长曲线的尾巴很长,这表明 Lambda 不仅支持短期作业,而且已经在支持计算密集型的用例。虽然此份报告没有展示哪些计算密集型的业务场景使用了 Lambda,但从国内云厂商宣传的案例看,主要是音视频处理、AI 建模类的应用。 观点三:除 AWS Lambda 外,Azure Function 和 Google Cloud Function 的增长也很迅速 百家齐放是行业走向成熟的必经阶段 AWS Lambda 是最早的 FaaS 产品,Azure 和 Google 紧随其后,推出了 FaaS 产品,他们的增速可能得益于整个行业的成熟度,从一年前只有 20% 的 Azure 客户使用 Azure Function,一年后,这一数据已经增长到了 36%,而 Google 已经有 25% 的云上客户在使用 Cloud Function 了。 该部分,报告中引用了 Vercel 这个案例: Vercel 是一个很实用的网站管理和托管工具,可以快速部署网站、App,甚至不需要购买服务器、域名、安装与配置 Nginx、上传网站文件、添加 DNS 解析项、配置网页证书,最重要的是个人使用是永久免费。 Vercel 托管的都是一些耦合度不高的应用。很显然, Vercel 的这一商业模式充分利用了 Serverless 技术的成本优势,来尽可能降低免费个人用户带来的服务器成本,通过函数应用来处理来自服务端渲染、API 路由等的请求。在过去的一年里,Vercel 每月的服务器调用次数从 2.62 亿次增加到每月 74 亿次,增长了 28 倍。 Vercel 官网:https://vercel.com/ 观点四:AWS Step Functions 是 Lambda 的最佳伴侣,平均每个工作流包含 4 个函数,并逐月上升 函数应用的编排功能正在拓展函数应用的边界 一个完整的业务逻辑通常不是一个函数应用就能完成的,需要用到多个函数应用,甚至还涉及到弹性计算、批量计算等计算单元。这时候,通过工作流的编排能力,对各个计算任务进行顺序、分支、并行等方式的分布式编排,可以简化繁琐的业务拼接带来的代码工作,还能可视化监控整个业务流程中各个执行环节的状态,一举两得。AWS Step Functions 就提供了这样的功能。 报告显示,平均每个 Step Functions 工作流包含 4 个 Lambda 函数,并且呈现逐月增长的趋势。说明越来越的客户正使用工作流来处理越来越复杂的业务逻辑。其中,执行时间在 1 分钟内的工作流占比 40%,但也不乏一些执行时长多于 1 小时甚至超过 1 天的工作流,这些长时间执行的工作流以 AI 建模为主。 该部分,报告中引用了 Stedi 这一案例,这家企业是在 B2B 交易的交易领域提供结构化消息发送的服务,例如营销邮件的推送等服务,这类业务场景具备事件触发、短时间需要调用海量目标邮箱邮箱的特点,Serverless + 工作流就可以很好的满足了客户在成本和开发运维效率上进行优化的诉求。 Stedi 官网:https://www.stedi.com/ 观点五:四分之一的 AWS CluodFront 客户使用 Lambda @Edge 边缘正成为 Serverless 的新市场 Lambda@Edge 是 Amazon CloudFront 的一个功能,它可让客户在靠近应用程序用户的地方运行代码,从而提高性能,降低延迟。使用 Lambda@Edge,客户无需在全球多个地方预置或管理基础设施,只需按使用的计算时间付费,代码未运行时不产生费用。 相当于在边缘的场景下,网络将 Serverless 的计算能力一起提供给客户,而无须从云端调用算力,提高了那些对延迟敏感的边缘业务的客户体验,例如物联网场景下视频监控和智能分析、业务监测和分析等任务。 报告显示,四分之一的 Amazon CloudFront 客户使用了 Lambda@Edge,其中 67% 的客户的函数执行时长不到 20 毫秒,说明这部分应用对延迟非常敏感,这类的边缘业务需求越多,Serverless 在边缘端的潜力就越大。 观点六:超过一半的客户函数预留实例的资源使用率不到 80% 冷启动是事件驱动架构下一个无法回避的命题 尤其是在 Java/.Net 的编程框架下,应用的启动会更慢,因为 Java 需要初始化其虚拟机 (JVM) ,并将大量类加载到内存中,然后才能执行用户代码。业内提供了很多优化冷启动的思路,例如提供函数预留实例,或者通过按需加载和更高效的存储和算法来提升容器镜像的拉取速度,从而优化冷启动速度。 本质上讲,函数预留实例是避免冷启动的一个见效很快的方式,但他并没有从根本上解决冷启动的问题,资源预留的越多,浪费的就越多,这和 Serverless 主张的按需使用是背道而驰的。因此,今年的报告非常关注客户在函数预留实例的使用率情况。 报告显示,57% 使用函数预留实例的客户用了不到预留实例中 80% 的资源,其中,超过 30% 的客户仅用了不到 40% 的资源;使用率达 80%-100% 的客户超过 40%,那么这部分客户应当仍然会遇到冷启动的问题。因此,不断优化业务的预留实例设计仍是厂商和客户需要共同面对的命题,相关的最佳实践会有较高的指导意义。感兴趣的朋友可以看看阿里云函数计算的这份最佳实践。 观点七:开源无服务器框架是部署函数应用的主要方式 应用拆的越细,部署难度越大 Serverless 架构下,手动部署几个函数应用可能不太复杂,一旦当应用扩展到几十、几百个的时候,应用的部署难度就会被成倍放大,此时通过一些部署工具来部署,可以提高部署效率。正如 Kubernetes 是用来自动部署、扩展和管理容器化应用程序的,在管理容器的过程,Kubernetes 已经是必不可少的工具。 报告显示,80% 以上的客户使用 Serverless Framework 来部署和管理函数应用,虽然报告未给出原因,但大体离不开 Serverless Framework 的易用性、开放性和社区属性,报告预计基础设施即代码类的部署工具在大规模部署无服务器应用程序方面将扮演更重要的角色,AWS 自研的三个部署工具,vanilla CloudFormation、AWS CDK 和 AWS SAM 的使用率分别是 19%、18% 和 13%。(存在同一个客户同时使用两个或多个工具,因此使用率叠加后高于 100%) 回到国内,阿里云、百度云、华为云、腾讯云均提供了自家闭源的部署工具,腾讯云和 Serverless Framework 合作,开发了 Serverless 应用中心,阿里云则是在去年开源了 Serverless Devs,提供函数应用的部署、运维和监控,此外,国内另一款提供 Node.js 开发态框架的开源项目 Midway,已经获得 4k+ 的 star,相信随着参与 Serverless 的开发者的增加,国内开源工具生态会越发活跃。 观点八:Python 是最流行的 Lambda 运行时,尤其是在大型环境中 Serverless 天然支持多语言的开发框架。那么问题也来了,哪类编程语言最为流行呢? 报告显示,58% 的用户使用 Python,Node.js 则占据了 31% 的份额,Java、Go、.NET Core 和 Ruby 的份额均未超过 10%。但考虑到不同厂商各自的特点,阿里云上的 Java 份额可能会更高些,Azure 上 .NET 的客户会更多些。 有趣的是,在小型的 Lambda 运行环境中,Node.js 的份额高于 Python,随着函数规模的增长,Python 就越来越流行,而在企业级组织中,Python 的使用频率是 Node.js 的 4 倍,如下图: 雷卷在阿里云内网分享了报告中编程语言部分的分析:大型企业在大数据、AI 等方面,使用 Python 比较多,而且他们使用的 Lambda 量也比较大,所以在 Lambda 的数量上 Python 有绝对的优势;Node.js 应用用不了那么大的运行期 (多核 CPU 和大内存),通常都是小型实例,另外可能是个人的 Node.js 开发者,通常也会选择小型的 Lambda 环境。 此外,各类编程语言的版本的使用分布如下,依次递减,Python 3.x、Node.js 12、Node.js 10、Python 2.7、Java 8、Go 1.x、.NET Core 2.1、.NET Core 3.1。 总结 整体上,相比去年,国外 Serverless 的使用群体在迅速扩大,函数执行时长不断增加,使用方式也越加成熟,开发者工具也更佳开放。在国内,Serverless 已经不在局限一些离线任务或低耦合性应用,已经有不少企业客户将 Serverless 应用于生产环节的核心链路上,例如世纪联华将交易系统、会员系统、库存系统、后台系统和促销模块等核心应用均部署在函数计算上,来减轻客户在基础设施上的投入;闲鱼已经开始实践对传统巨型应用的 Serverless 化改造,去攻克在 Functions 之间代码复用、对函数的依赖做统一升级等业内难题。应用的改造需要时间和窗口期,相信会有越来越的企业客户选择 Serverless 来解放双手。 英文报告链接:https://www.datadoghq.com/state-of-serverless/

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册