首页 文章 精选 留言 我的

精选列表

搜索[环境层隔离],共10000篇文章
优秀的个人博客,低调大师

Wine 10.9 开发版发布,Windows 应用兼容层

Wine 10.9 开发版已发布,共计修复了 34 个 BUG,涵盖打印、游戏、应用崩溃等多个领域,显著提升用户体验。 主要变化如下: 绑定的 vkd3d 升级到 1.16 版本 初步支持在 WIDL 中生成 Windows 运行时元数据 支持使用 Clang 进行基于编译器的异常处理。 EGL 库支持所有图形驱动程序。 修复多项错误 下载地址:https://gitlab.winehq.org/wine/wine/-/releases/wine-10.9

优秀的个人博客,低调大师

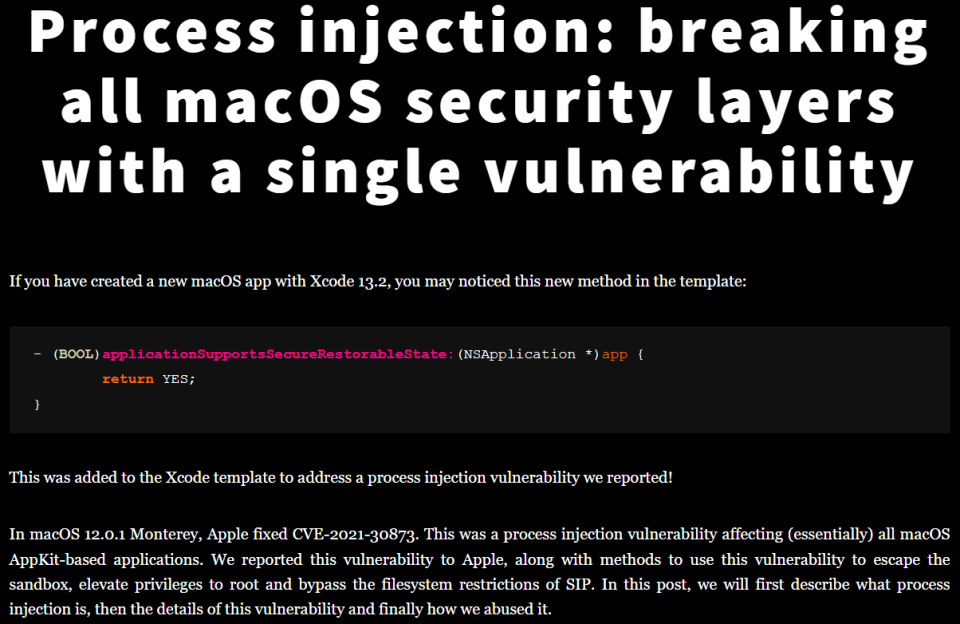
macOS 12 进程注入漏洞破坏所有安全层

在 macOS 12.0.1 Monterey 中,苹果修复了编号为 CVE-2021-30873 的进程注入漏洞 (process injection),此漏洞影响所有基于 macOS AppKit 的应用。 进程注入是指一个进程在另一个进程中执行代码的能力。在 Windows 中,使用它的原因之一是躲避反病毒扫描程序的检测,例如称为 DLL 劫持的技术。该技术允许恶意代码伪装成不同可执行文件的一部分。在 macOS 中,由于两个应用程序拥有的权限不同,这种漏洞的影响要大得多。 苹果发布修复漏洞的更新后,发现此漏洞的研究人员近日对它进行了详细介绍,描述了使用漏洞逃逸沙盒、root 提权,并绕过 SIP 文件系统限制的方法。 研究人员还介绍了苹果修复此漏洞的思路。首先是修复了逃逸沙盒,不再读取com.apple.appkit.xpc.openAndSavePanelService中应用程序的保存状态 (CVE-2021-30659)。至于其他部分,修复手段更加复杂,因为第三方应用程序可能会将他们自己的对象存储在已保存状态,而这些对象可能不支持安全编码。这意味着如果应用程序继续允许非安全编码,那么进程注入可能仍然存在。 从这方面来看,macOS 安全设计存在一个问题,由于某一应用程序的代码签名(以及由此产生的权限)将在很长一段时间内保持有效,如果应用程序被降级,应用程序的 TCC 权限仍将有效。非沙盒应用程序可以静默下载一个较旧的、易受攻击的应用程序版本并加以利用。因此,只要与旧的 macOS 应用程序向后兼容,此漏洞就会一直存在。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册