首页 文章 精选 留言 我的

精选列表

搜索[智能配置],共10000篇文章
优秀的个人博客,低调大师

Genymotion安装配置指南

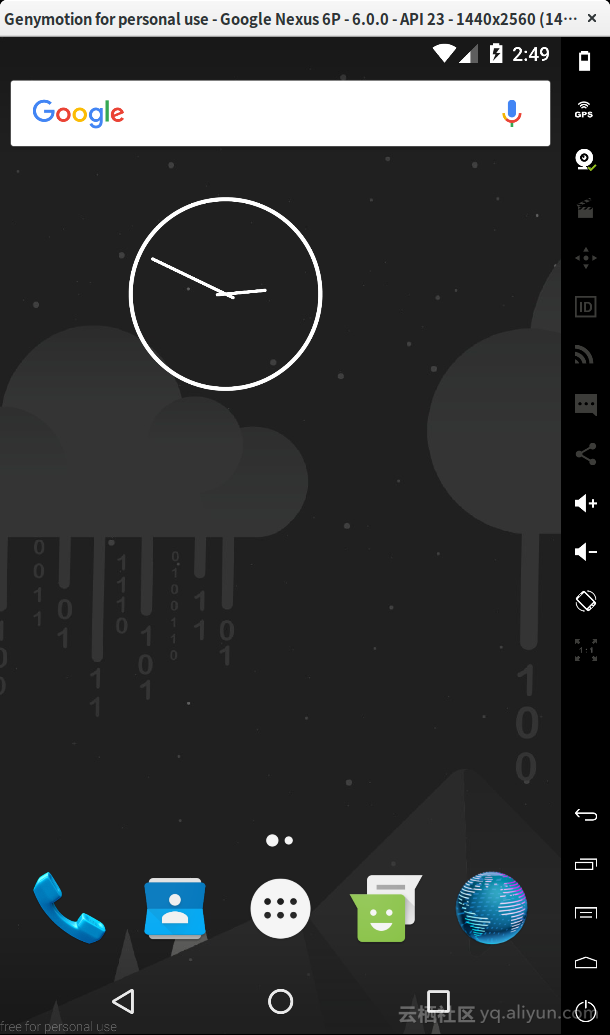
作者:snowdream Email:yanghui1986527#gmail.com Github: https://github.com/snowdream QQ 群: 529327615 原文地址:https://snowdream.github.io/blog/2016/10/17/android-genymotion-install-and-settings/ 注: 由snowdream收集整理 简介 Genymotion是一款基于x86架构的Android模拟器,由于系统启动速度,应用运行速度远远快于Android SDK自带模拟器而受到广泛应用。 优缺点 优点 系统启动速度快 应用运行速度快 跨平台 IDE支持 缺点 与真机相比,无法支持一些硬件相关的传感器特性等 由于市场上大部分应用都是基于ARM架构来编译的,因此,与默认模拟器,真机相比,对于包含仅支持ARM架构的so的应用,默认不支持。 注:基于x86架构的模拟器/真机,兼容ARM指令有两个解决方案: 对于x86真机,x86处理器已经能够基本兼容ARM指令了。参考《涨姿势!x86处理器兼容ARM架构App的秘密》 对于Genymotion模拟器,则通过安装ARM_Translation_Android来进行兼容。 安装Genymotion 安装步骤 安装虚拟机VirtualBox 注册Genymotion帐号 登录,下载并安装Genymotion 安装指南 详细安装步骤,请参考以下文章: Installation Genymotion安装方法 安装ARM_Translation_Android系列包 由于genymotion是基于x86的,而大部分应用都是基于ARM的,因此,我们需要安装一个ARM_Translation_Android系列包来增强兼容性。 安装步骤 点击下载ARM_Translation_Android系列包 Android 4.4及以下: ARM Translation Installer v1.1 Android 5.x: ARM_Translation_Lollipop Android 6.x: ARM_Translation_Marshmallow 将下载的zip包,拖进Genymotion模拟器窗口,按照提示安装 安装成功后,重启Genymotion模拟器即可。 安装指南 Genymotion with Google Play Services Use ARM Translation on 5.x image Use ARM Translation on 6.x image 注:以上步骤,便可满足大部分的开发测试需求。以下的步骤,都是可选步骤。 下面是安装微信的效果 安装Google Apps 根据平台,android版本等选择不同的安装包,下载。 http://opengapps.org/ https://github.com/opengapps/opengapps 将下载的zip包,拖进Genymotion模拟器窗口,按照提示安装 安装成功后,重启Genymotion模拟器即可。 安装Xposed 根据平台,android版本等选择不同的安装包,下载。 http://dl-xda.xposed.info/framework/ 其中,sdk21,sdk22,sdk23,分别对应Android 5.0,5.1, 6.0. 将下载的zip包,拖进Genymotion模拟器窗口,按照提示安装 安装成功后,重启Genymotion模拟器即可。 对于Android 5.0以上的手机,请前往XDA论坛主题贴下载附件 XposedInstaller_3.0_alpha4.apk,并安装。下载地址:http://forum.xda-developers.com/showthread.php?t=3034811 如果你看到以下界面,恭喜你,Xposed Framework安装完成。 参考 Android模拟器Genymotion Genymotion安装方法 快到极致的 Android 模拟器Genymotion Genymotion那点事儿 Xposed 官网 Xposed XDA论坛 [[OFFICIAL] Xposed for Lollipop/Marshmallow [Android 5.0/5.1/6.0, v86, 2016/10/16]](http://forum.xda-developers.com/showthread.php?t=3034811) Xposed框架的安装 Genymotion with Google Play Services Use ARM Translation on 5.x image Use ARM Translation on 6.x image

优秀的个人博客,低调大师

Mongodb被动(passive)节点配置

将一个mongodb的普通数据节点修改为passive节点,也就是能同步数据、投票,但是不能成为primary节点。 除了仲裁节点,其他每个节点都有个代表优先权priority的值,我们可以通过设置优先权来决定谁成为primary的权重最大。 MongoDB replica sets中通过设置priority的值来决定优先权的大小,这个值的范围是0--100,值越大,优先权越高。 如果值是0,那么不能成为primay。 通过rs.conf()命令查看出节点列表: 以下为我的实验mongodb集群: PRIMARY>rs.conf() { "_id":"test", "version":22, "members":[ { "_id":3, "host":"192.168.22.36:27017" }, { "_id":5, "host":"192.168.22.10:27017" }, { "_id":6, "host":"192.168.22.12:27017", "priority":0, "arbiterOnly":true }, { "_id":7, "host":"192.168.22.115:27017" } ] } 2.将上面的192.168.22.10节点的priority值修改成0,让它只接收数据,不参与成为primary的竞争。 命令格式如下: cfg=rs.conf() cfg.members[0].priority=0.5 cfg.members[1].priority=2 cfg.members[2].priority=2 rs.reconfig(cfg) 说明:cfg.members[0].priority = 中括号中的数字是执行rs.conf()得出的节点顺序,第一个节点在这里写0,第二个节点写1,依次类推。 执行命令: cfg=rs.conf() cfg.members[1].priority=0 rs.reconfig(cfg) 查看集群状态: PRIMARY>rs.conf() { "_id":"test", "version":22, "members":[ { "_id":3, "host":"192.168.22.36:27017" }, { "_id":5, "host":"192.168.22.10:27017" "priority":0 }, { "_id":6, "host":"192.168.22.12:27017", "priority":0, "arbiterOnly":true }, { "_id":7, "host":"192.168.22.115:27017" } ] } 可以看到192.168.22.10:27017节点的priority的值变为0,这时候它只接收数据,不参与primary的竞争。

优秀的个人博客,低调大师

hadoop下ssh的配置

centos系统自带ssh,版本为openssh4.3 免密码ssh设置(合适的权限很重要) 登入hadoop账户,建立ssh文件夹 mkdir .ssh 现在确认能否不输入口令就用ssh登录本机: $ ssh namenode 如果不输入口令就无法用ssh登陆namenode,执行下面的命令: $ ssh-keygen -t rsa –f ~/.ssh/id_rsa 回车设置密钥,可以设置一个密钥,也可以设置为空密钥。但是安全起见,设置密钥为hadoop,下面利用ssh-agent来设置免密钥登陆集群中其他机器。 私钥放在由-f选项指定的文件之中,例如~/.ssh/id_rsa。存放公钥的文件名称与私钥类似,但是以’.pub’为后缀,本例为~/.ssh/id_rsa.pub $ cat ~/.ssh/id_rsa.pub >> ~/.ssh/authorized_keys 将ssh密钥存放在namenode机器的~/.ssh/authorized_keys文件中。 再用scp命令将authorized_keys和id_rsa.pub分发到其它机器的相同文件夹下,例如,将authorized_keys文件分发给datanode1机器的.ssh文件夹的命令为: $scp ~/.ssh/id_dsa.pubhadoop@datanode1:/home/hadoop/.ssh 到datanode1机器上 cat ~/.ssh/id_dsa.pub >> ~/.ssh/authorized_keys 理论上要将公钥发放给各机器然后再各个机器上生成authorized_keys文件,实际上直接分发authorized_keys文件也可以 然后赋予文件权限,赋予各机器的.ssh文件夹权限为711,authorized_keys的权限为644。过高的权限不能通过ssh-add命令,过低的权限无法实现免密码登录。 添加ssh-agent: $eval `ssh-agent -s` 注意这里是反引号 输入命令 $ssh-add,输入id_rsa私钥的密码。 为了使ssh-agent自动运行,将它写到profile中,在/etc/profile.d下新建ssh-agent.sh文件: $sudo gedit /etc/profile.d/ssh-agent.sh 将以下语句加入 #!/bin/sh if [ -f ~/.agent.env ]; then . ~/.agent.env >/dev/null if ! kill -0 $SSH_AGENT_PID >/dev/null 2>&1; then echo "Stale agent file found. Spawning new agent..." eval `ssh-agent |tee ~/.agent.env` ssh-add fi else echo "Starting ssh-agent..." eval `ssh-agent |tee ~/.agent.env` ssh-add fi 这样就不会生成太多的ssh-agent程序,而且支持GUI环境。打开终端: Stale agent file found. Spawning new agent... Agent pid 2543 Identity added: /root/.ssh/id_rsa (/root/.ssh/id_rsa) 添加了新的密钥。 这一切都操作完了后 $ ssh datanode1 实验是否已经可以免密码登录datanode1 对于jobtracker,由于也作为master,所以可以利用相同的密钥也存放在authorized_keys的文件中,而将公钥分发给各机器后,添加到authorized_keys中,分发的机器名存放在know_hosts文件下,这样也可以通过jobtracker机器免密钥登录集群的其他机器。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册