首页 文章 精选 留言 我的

精选列表

搜索[文献管理工具],共5875篇文章
优秀的个人博客,低调大师

HashiCorp Vault 1.3 发布,私密信息管理工具

HashiCorp Vault 1.3已经发布,该版本提高 Vault 作为 Active Directory 和 Kubernetes 等服务的凭据管理工作负载平台的能力,并支持具有高性能、受法规监管的工作负载的全球多云操作。此版本包括以下特性: Entropy Augmentation(Vault Enterprise only):允许 Vault Enterprise 从外部加密模块中对 entropy进行采样 Active Directory Check In/Check Out:允许 Vault 管理 Active Directory 凭据的签入/签出轮换 Vault Debug:新的 CLI 命令,来收集 Vault 节点的健康指标 Path Filters(Vault Enterprise only):实现路径过滤器,允许控制哪些命名空间秘密被复制到次要文件 Oracle Cloud Infrastructure (OCI) Support:Oracle 云基础设施的新的 auth 方法、存储后端和自动解封接口 Improved Integrated Storage(Beta):改进了 raft 的写入性能以及 UI 此版本还包括其他的新特性,增强安全工作流,改进和错误修复,请见完整列表: https://github.com/hashicorp/vault/blob/master/CHANGELOG.md

优秀的个人博客,低调大师

Docker容器学习梳理--web管理工具DockerUI部署记录

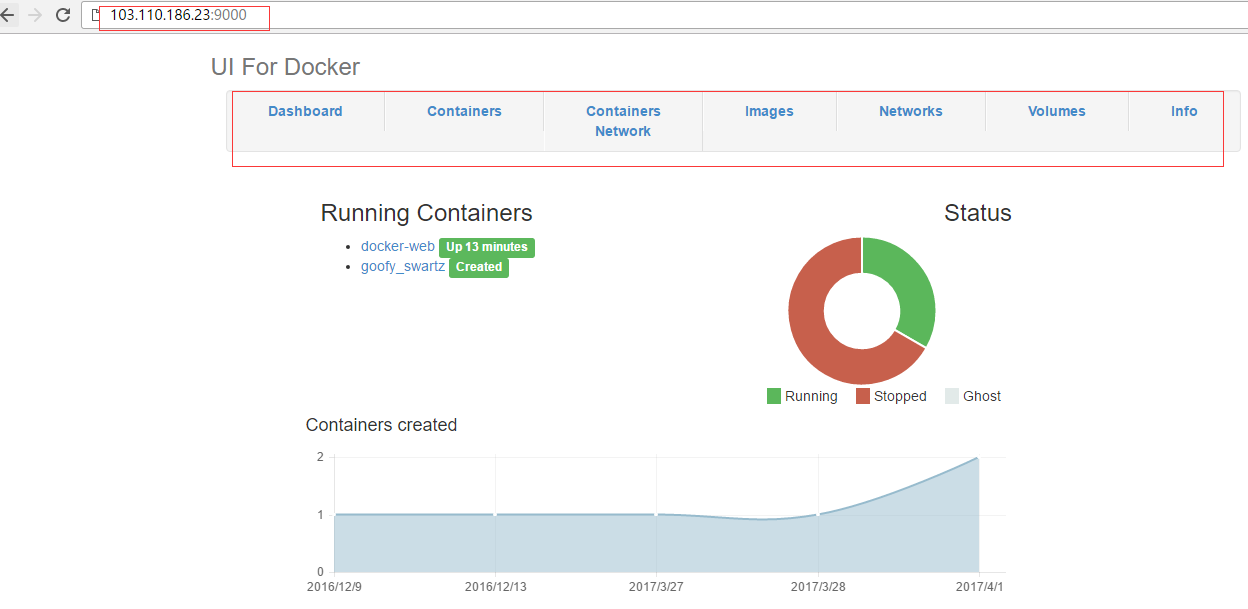
Docker提供一个平台来把应用程序当作容器来打包、分发、共享和运行,它已经通过节省工作时间来拯救了成千上万的系统管理员和开发人员。Docker不用关注主机上运行的操作系统是什么,它没有开发语言、框架或打包系统的限制,并且可以在任何时间、任何地点运行,从小型计算机到高端服务器都可以。 由于运行Docker容器和管理它们可能会花费一点点努力和时间,因为基于web的应用程序-DockerUI应运而生,它可以让管理和运行容器变得很简单。DockerUI是一个开源的基于Docker API的web应用程序,提供等同Docker命令行的大部分功能,支持container管理,image管理。它最值得称道的是它华丽的设计和用来运行和管理docker的简洁的操作界面。 1 2 3 4 5 6 DockerUI优点: 1)支持container批量操作; 2)支持image管理(虽然比较薄弱) DockerUI缺点: 不支持多主机。 下面记录在DockerUI管理环境的部署过程: 1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 1)首先拉去dockerUI镜像,现在dockerUI镜像位置变了,如下: [root@localhost ~] # docker pull uifd/ui-for-docker //之前镜像位置为dockerui/dockerui [root@localhost ~] # docker images REPOSITORY TAG IMAGE ID CREATED SIZE 192.168.1.23:5000 /tomcat7 latest 47c5123914a1 4 days ago 562.3 MB docker.io /redis latest e4a35914679d 4 weeks ago 182.9 MB docker.io /ubuntu latest 0ef2e08ed3fa 4 weeks ago 130 MB centos7 7.3.1611 d5ebea14da54 5 weeks ago 311 MB docker.io /centos latest 67591570dd29 3 months ago 191.8 MB docker.io /tomcat latest ebb17717bed4 5 months ago 355.4 MB docker.io /uifd/ui-for-docker latest 965940f98fa5 6 months ago 8.096 MB <none> <none> 980e0e4c79ec 6 months ago 196.7 MB docker.io /registry 2.2 ad379b517aa6 14 months ago 224.5 MB 2)启动DockerUI容器。 如果服务器开启了Selinux,那么就得使用--privileged标志。这里我在本机关闭了Selinux,所以不用添加--privileged [root@localhost ~] # docker run -it -d --name docker-web -p 9000:9000 -v /var/run/docker.sock:/var/run/docker.sock docker.io/uifd/ui-for-docker [root@localhost ~] # docker ps CONTAINER ID IMAGE COMMAND CREATED STATUS PORTS NAMES c078f0f41285 docker.io /uifd/ui-for-docker "/ui-for-docker" 4 seconds ago Up 2 seconds 0.0.0.0:9000->9000 /tcp docker-web [root@localhost ~] # vim /etc/sysconfig/iptables ...... -A INPUT -p tcp -m state --state NEW -m tcp --dport 9000 -j ACCEPT [root@localhost ~] # systemctl restart iptables.service 接着就可以在浏览器访问DockerUI管理界面了。启动了 DockerUI容器之后,就可以用它来执行启动、暂停、终止、删除以及DockerUI提供的其它操作Docker容器的命令。在浏览器里面输入 http://ip-address:9000,默认情况下登录不需要认证,但是可以配置我们的 web 服务器来要求登录认证。 DockerUI的管理: 1)Dashboard控制台。点击Running Containers下面活跃的容器,进入容器的管理界面进行相关操作,比如修改容器名,commit提交容器为新的镜像等。 2)container容器管理。点击Display All,可以显示所有创建了的容器,包括没有启动的。然后点击Action,可以对容器进行启动,关闭,重启,删除,挂起等操作。 3)images镜像管理。点击Action,可以对已有的镜像镜像移除操作。点击Pull,可以拉取镜像。点击镜像ID进去后可以添加或移除镜像tag 如下截图,Pull镜像的时候,Registry为空,默认从docker hub上拉取镜像。 点击镜像ID进入,可以添加或删除镜像tag标识。 ***************当你发现自己的才华撑不起野心时,就请安静下来学习吧*************** 本文转自散尽浮华博客园博客,原文链接:http://www.cnblogs.com/kevingrace/p/6655153.html,如需转载请自行联系原作者

优秀的个人博客,低调大师

Joyent 开源其中心云计算和容器管理工具

这周在巴黎召开的 OpenStack 峰会上,Joyent 宣布开源其核心产品 SmartDataCenter 和 Manta。Joyent 是一个可以和 OpenStack 和其他云提供者竞争的平台。 SmartDataCenter (SDC) 是一个开源的云管理平台,提供下一代基于容器、面向服务架构的多数据库中心管理。其重点是为了简化安装和管理。目前 Joyent 公有云和很多私有云都使用该系统进行管理。 SDC 特性: SmartOS 提供高性能的容器虚拟化,KVM 支持意味着支持 Linux 和 Windows guest 系统 RESTful API 和 CLI 工具用于客户自服务 完整的操作门户 (web GUI) 可靠和可观测的面向服务架构 自动化的 USB key 安装 SDC 包含如下组件: 公共 API 用于提供实例、网络、用户和映像等的管理 操作者门户 一组私有 API Agents running in the global zone of CNs for management and monitoring. SDC 使用 SmartOS 作为宿主操作系统。 而Manta 是 Joyent 的一个开源的基于 HTTP 的对象存储系统。使用 OS 容器运行任意数据计算。 使用场景包括: Web 资源 (例如图片、CSS、JS 和静态页面)也可直接对图像大小进行 Manta 内的处理 存储备份 视频存储和转换 日志存储和分析 数据仓库 软件崩溃 dump 存储和分析 文章转载自 开源中国社区 [http://www.oschina.net]

优秀的个人博客,低调大师

谷歌等公司重写 OpenStack 生命周期管理工具

虽然OpenStack已经成为受欢迎的开源云软件堆栈,但是另一方面,它的DevOps项目Fuel却在赢得用户方面遇到难题。现在,谷歌、英特尔和Mirantis正在重写以利用Kubernetes作为底层调度引擎。 聪明之举! 从Fuel原设计者的方方面面来看,这个工具从来就没有崛起。另一方面,Kubernetes已经拥有了很多用户。 正如大多数人所知,Kubernetes是一个容器管理和DevOps项目。在 OpenStack上,Kubernetes部署将利用Docker容器。基于Kubernetes的Fuel将提供单一平台让虚拟机、容器、裸机系统动 态地控制OpenStack操作和生命周期管理。 该计划是提供一个持续集成/持续交付(CI/CD)通道。新的Fuel将让用户可以精细地控制服务部署和管理,可以推出更新,并让OpenStack控制面板能够自愈且更有弹性,而且这还将让创建基于容器的应用路径更加平滑。 这业界三巨头并不是第一次提出这个观点。Mirantis和CoreOS从去年就开始致力于这个方向了,当时他们将Kubernetes引入了OpenStack。这是该计划自然而然迈出的下一步。 毕竟,作为Mirantis首席运营官Boris Renski在声明中称:“随着Docker的兴起成为标准的容器图像格式,Kubernetes成为容器调度的标准,我们终于看到人们处理分布式应用操 作方式上的持续性。将Kubernetes与Fuel结合起来,这将打开OpenStack的一种新交付模式,让更新消耗地更快,帮助客户更快地得到结 果。” 到目前为止,谷歌都还不是主流的OpenStack玩家,现在它也加入了 OpenStack阵营,正如谷歌高级产品经理Craig McLuckie说:“在Fuel中利用Kubernetes将把OpenStack变成一个真正的微服务应用,弥合传统基础设施软件和下一代应用开发之 间的差距。从使用容器和先进的集群管理作为实现弹性的、高度可扩展的基础设施打下基础,这将让很多企业受益。” 这是否有助于加速OpenStack的部署?我当然希望如此。OpenStack是一个非常强大且有用的云计划,但也存在难以部署和维护的缺点。我认为将Fuel和Kubernetes结合起来正是OpenStack需要的。 文章转载自 开源中国社区[http://www.oschina.net]

优秀的个人博客,低调大师

centos7安装docker镜像源管理工具harbor

1.安装harbor 安装harbor之前需要确保docker已经安装并启动了。 Systemctl status docker.service。 https://github.com/vmware/harbor/blob/master/docs/installation_guide.md,这是安装harbor的官网,最好是下载“Offline installer”离线版的,因为“online installer”在线版的依赖网络环境,我用在线版的装了四五次都没成功,而且报错提示很无厘头。 注:装harbor主要的障碍点就是选择了“在线安装”,然后因为网络原因装失败,而报错提示好像是服务器配置的原因,所以就会纠结于修改配置文件。 下载完之后解压,然后进入harbor目录,vim harbor.cfg,如果暂时用不到其他功能(邮箱配置、外部存储配置、ladp配置、https配置),则只需要修改“hostname”为本机的主机名,保存文件。 然后./install.sh进行安装,安装挺快的,结果如下, 安装完成后,就可以在访问dockerhub.sfbest.com(本地机器必须解析到harbor机器的IP)来进入web管理界面了,默认用户名密码,admin/Harbor12345。注:我将默认密码改成!!big1small2了。 如果./install.sh时遇到错误什么镜像被删除一类的,是因为删除有关镜像后没有重启docker,重启docker后,再./install.sh就没事了。 2.修改docker客户端启动参数,使其用http连接镜像源 docker客户端通过命令docker login dockerhub.sfbest.com可以登录和操作镜像,但是docker默认使用https与镜像源进行通信,所以,要么镜像源配置成https的,要么docker客户端通过http来访问。因为镜像源要配置https的需要购买证书(如果是私人做的证书,也需要别的配置),所以我们选择修改docker客户端的启动参数,使其用http连接, Centos6的话: 修改/etc/sysconfig/docker文件,添加启动参数: 注:这个参数必须添加到所有要pull的机器上。 Centos7的话: 注:dockerhub.sfbest.com是本机主机名;修改了docker.service后,需要重启系统才能生效(可能有其他办法让它生效,但是目前我不知道,反正仅重启docker的话docker.service配置不生效) 配置完上面的参数后,重启服务器,启动docker,然后就可以docker login dockerhub.sfbest.com登录内网镜像源了(linux系统里),然后就可以docker pull dockerhub.sfbest.com/sfbest01/centos来下载镜像了,如果要push镜像到内网docker源,需要给用户授权操作该仓库的权限(默认是访客权限,将该用户改为开发权限就可以上传镜像了)。 3.harbor的ldap配置 下面是harbor.cfg的完整配置,包含ldap配置, vim /usr/src/harbor/harbor.cfg, hostname = dockerhub.sfbest.com ui_url_protocol = http email_identity = email_server = smtp.mydomain.com email_server_port = 25 email_username = sample_admin@mydomain.com email_password = abc email_from = admin <sample_admin@mydomain.com> email_ssl = false harbor_admin_password = Harbor12345 AUTH_LDAP_USER_SEARCH = LDAPSearch('OU=SF-Express,DC=sf,DC=com', ldap.SCOPE_SUBTREE, "(sAMAccountName=%(user)s)") auth_mode = ldap_auth ldap_url = ldap://LDAP_IP:PORT ldap_searchdn = CN=TEST,OU=TEST,OU=TEST,OU=TEST,DC=TEST,DC=com ldap_search_pwd = TEST ldap_basedn = OU=TEST,DC=TEST,DC=com ldap_uid = uidtest ldap_scope = 3 db_password = root123 self_registration = on use_compressed_js = on max_job_workers = 3 token_expiration = 30 verify_remote_cert = on customize_crt = on crt_country = CN crt_state = State crt_location = CN crt_organization = organization crt_organizationalunit = organizational unit crt_commonname = example.com crt_email = example@example.com project_creation_restriction = everyone ssl_cert = /data/cert/server.crt ssl_cert_key = /data/cert/server.key 4.常用操作 4.1 修改harbor.cfg或其他.yml配置文件后操作 docker-compose down //移除harbor中的相关镜像,但这些镜像及数据库文件仍保存在磁盘上 vim harbor.cfg //编辑文件、保存 ./install.sh //重新安装 4.2 常用命令 docker-compose -h//查看帮助 docker-compose stop //停掉harbor docker-compose start //启动harbor docker-compose down //在harbor中移除镜像 docker-compose up //添加镜像并启动 4.3 其他操作 4.3.1 存储配置 harbor默认将镜像存储在本地磁盘,也可以挂后端存储,比如后端挂openstack swift,配置就类似下面这种, vim common/templates/registry/config.yml, storage: swift: username: admin password: ADMIN_PASS authurl: http://keystone_addr:35357/v3/auth tenant: admin domain: default region: regionOne container: docker_p_w_picpaths 4.3.2 配置harbor监听自定义的端口 下面的配置是HTTP的,HTTPS的类似,只是修改“443”行的配置。 默认的话,harbor监听80和443端口,也可以自定义监听端口。 1.vim docker-compose.yml 将下面的第一个80改成6666, 2.vim common/templates/registry/config.yml auth: token: issuer: registry-token-issuer realm: $ui_url:6666/service/token rootcertbundle: /etc/registry/root.crt service: token-service 3. docker-compose down ./install.sh 恳请各位批评指教,共勉。

优秀的个人博客,低调大师

Quick Vector 1.0.0 发布,桌面 GIS 矢量数据管理工具

Quick Vector 1.0.0 版本发布 Quick Vector 是一款基于 Electron 、VUE 、OpenLayers 、jsts 开发,使用 EPSG:4326(WGS84) 坐标系进行开发的一款桌面 GIS 矢量数据分析,查看软件。 项目地址: https://gitee.com/pychfarm_admin/quick-vector 、https://github.com/huifer/quick-vector 本次新版本是项目的首个发布版本,在项目使用过程中或多或少会存在一写问题,欢迎大家在 issues上记录问题。作者会及时修复相关问题,同时也欢迎用户对项目提出功能意见,作者会及时更新相关功能。 功能清单 支持CSV文件带有空间数据和无空间数据的点、线数据成图。 支持GeoJson文件成图。 支持MySQL数据库表带有空间数据成图。 支持导出GeoJson文件。 支持图层树、属性窗口(查看属性)、居中显示图层。 支持缓冲区分析。 支持线图层的环分析 支持线图层的自重叠分析 支持点图层的空间数据重复分析 支持点图层的属性数据重复分析 支持天地图矢量和卫星影像查看(基于WGS84坐标系) 支持属性表查看

优秀的个人博客,低调大师

Istio 1.18 发布,大型微服务系统管理工具

Istio 最初是一个由 Google、IBM 与 Lyft 共同开发的开源项目,旨在提供一种统一化的微服务连接、安全保障、管理与监控方式。具体来说,Istio 是一个开源服务网格平台,它确保微服务在处理故障时以指定的方式相互连接。2022 年 Google 和 Istio 指导委员会已将 Istio 项目捐赠给了 CNCF。 Istio 1.18 正式发布,这是 2023 年发布的第二个 Istio 版本,也是第一个搭载 Ambient Mesh 的版本。 Ambient Mesh Istio 1.18 版本的发布标志着 Ambient Mesh 正式上线,这是一种新的 Istio 数据平面模式,旨在简化操作、扩大应用兼容性,并降低基础设施成本。 改进 Gateway API 支持 Istio 1.18 改进了对 Kubernetes Gateway API 的支持,包括对额外的 v1beta1 资源的支持和对自动化部署逻辑的改进,不再依赖 pod 注入。 Proxy Concurrency 变化 以前代理的 concurrency 设置,即配置代理运行的工作线程数,在 sidecars 和不同的网关安装机制之间配置不一致。在 Istio 1.18 中,concurrency 配置已被调整为跨部署类型的一致性。 对 istioctl 命令的改进 为 istioctl 命令增加了一些增强功能,包括对错误报告过程的增强和对 istioctl 分析命令的各种改进。 更多详情可查看:https://istio.io/latest/news/releases/1.18.x/announcing-1.18/

优秀的个人博客,低调大师

Istio 1.17 发布,大型微服务系统管理工具

Istio 最初是一个由 Google、IBM 与 Lyft 共同开发的开源项目,旨在提供一种统一化的微服务连接、安全保障、管理与监控方式。具体来说,Istio 是一个开源服务网格平台,它确保微服务在处理故障时以指定的方式相互连接。2022 年 Google 和 Istio 指导委员会已将 Istio 项目捐赠给了 CNCF。 近日 Istio 1.17 正式发布,这也是 Istio 在 2023 年发布的第一个版本。 新内容 自 1.16 版本发布以来,Istio 增加了一些重要的新功能,并将一些现有的功能标记为 Beta 版,表明它们已经可以用于生产。以下是 Istio 1.17 版本中的一些亮点: 金丝雀升级和修订标签被提升为 Beta 版 在 Istio 1.6 版本中引入了对使用修订版按照金丝雀模式升级服务网格的基本支持。使用这种方法,你可以在不影响现有部署的情况下并排运行多个控制平面,并将工作负载从旧控制平面慢慢迁移到新控制平面。在 Istio 1.10 中,引入了修订标签,作为对金丝雀升级的改进,以帮助减少操作员使用修订的次数,并安全地升级 Istio 控制平面。这是我们用户在生产中非常广泛采用和使用的功能。所有的集成测试和涵盖文档的端到端测试都已完成,该功能将升级为 Beta 版。 Helm 安装被提升为 Beta 版 Istio 的基于 Helm 的安装,首次在 Istio 0.4 中引入,现在已经提升为 Beta。它是生产中最广泛使用的安装 Istio 的方法之一。在这个版本中完成了将该功能提升为 Beta 版的所有要求,包括更新集成测试以使用 Helm 图表进行安装/升级,更新 Helm 集成测试,并在values.yaml中记录高级 Helm 图表的定制和属性。 升级了对 Kubernetes Gateway API 的支持 Istio 对 Gateway API 的实现已经转移到最新版本的 API(0.6.1),现在已经完全兼容。 Istio 双栈支持 Kubernetes 在 1.16 版本中加入了双栈模式的 IPv6 支持,并在 1.22 版本中升级为稳定版。在 Istio 中启用双栈支持的基本基础是在 Istio 1.16 版本中开始的。在 Istio 1.17 版本中,在 Istio 中实现了双栈支持。 增加了对 Istio 中使用QuickAssist Technology(QAT)PrivateKeyProvider的支持 在 SDS 中增加了对使用 QuickAssist Technology(QAT)PrivateKeyProvider的支持,并增加了相应的配置,为网关和 sidecars 选择 QAT 私钥提供者。 其他 对 RequestAuth API 的改进 增强了 istioctl 命令 …… 更多详情可查看:https://istio.io/latest/news/releases/1.17.x/announcing-1.17/

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册