首页 文章 精选 留言 我的

精选列表

搜索[dos],共879篇文章
优秀的个人博客,低调大师

Dos Attack Windows CVE-2017-0166

版权声明:转载请注明出处:http://blog.csdn.net/dajitui2024 https://blog.csdn.net/dajitui2024/article/details/79396366 视频教程:ClickHere poc地址:https://github.com/lgandx/PoC 受影响系统:Microsoft Windows VistaMicrosoft Windows Server 2016Microsoft Windows Server 2012 R2Microsoft Windows Server 2012Microsoft Windows Server 2008Microsoft Windows RT 8.1Microsoft Windows 8.1Microsoft Windows 7Microsoft Windows 10描述:BUGTRAQ ID: 97446CVE(CAN) ID: CVE-2017-0166Microsoft Windows是流行的计算机操作系统。Microsoft Windows未正确计算LDAP请求缓冲区长度,在实现上存在权限提升漏洞,可使攻击者在提升的上下文中运行进程。<来源:Microsoft 链接:https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2017-0166> 下载到kali,并运行: cd /tmp wget -c --no-check-certificate https://github.com/lgandx/PoC/archive/master.zip unzip PoC-master.zip cd PoC-master/ cd SMBv3。。。。。剩下table自动补齐 python odict.py python win10.py 如果没有触发,就Windows的运行窗口下。 \\攻击者ip\ 触发一下。

优秀的个人博客,低调大师

fastjson 1.2.60 发布,修复导致 DoS 的问题

fastjson1.2.60 发布了,这是一个 bug 修复安全加固版本,增加了 AutoType 黑名单,修复了一个导致拒绝服务的问题。 具体更新内容: 安全增强,增加 AutoType 黑名单,修复特定场景导致拒绝服务的问题 序列化支持 org.json.JSONObject 类型 修复某些场景 Enum 定制反序列化不生效的问题 修复某些场景解析非法字符串不抛异常的问题 修复 JSONField 配置 WriteBigDecimalAsPlain 不生效的问题 增强 Builder 模式支持,JSONPOJOBuilder 支持 withPrefix 为空字符串等 修复全接口对象@transient不起作用的问题 修复解析 base64 字符串带'/'解析错误的问题 修复使用 JSONField 指定序列化使用单引号不生效的问题 修复使用 JSONField 指定 WriteMapNullValue 特性不生效的问题 反序列化自动识别日期格式支持'yyyy-MM-dd HH🇲🇲ss,SSS' 反序列化日期格式支持 unixtime 修复序列化 byte[] 在某些场景报错的问题 新增加高性能 JSONValidator API 新增 Mixed 功能,解决第三方无法修改源码的类定制序列化问题 此版本拒绝服务安全漏洞涉及之前所有 fastjson 版本,官方建议升级到最新版本 1.2.60。如果遇到不兼容问题,可以使用如下兼容版本: 1.1.15~1.1.31 -> 1.1.31.sec07 这版本不一样是因为1.1.31.sec06发布后,发现1.1.31版本特有一个的问题,又发布了1.1.31.sec07 1.1.32~1.1.33 -> 1.1.33.sec06 1.1.34 -> 1.1.34.sec06 1.1.35~1.1.46 -> 1.1.46.sec06 1.2.3~1.2.7 -> 1.2.7.sec06 因为1.2.7使用最多特别提供,也可以直接使用1.2.8.sec06 1.2.8 -> 1.2.8.sec06 1.2.9~1.2.29 -> 1.2.29.sec06 另外,安卓版本1.1.71.android不受此漏洞影响。 详情查看更新说明: https://github.com/alibaba/fastjson/releases/tag/1.2.6

优秀的个人博客,低调大师

Red Hat 报告了一个安全问题,可导致 DoS

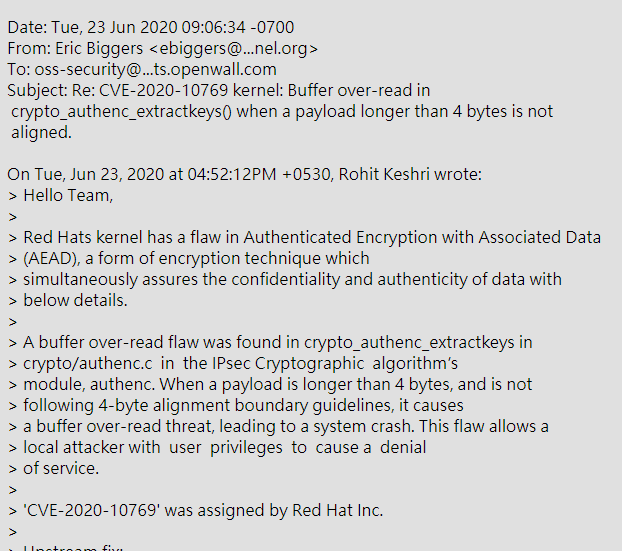
Red Hat 近日报告了一个内核中的安全问题,根据描述,Red Hat 内核在“关联数据的身份验证加密”(AEAD,Authenticated Encryption with Associated Data)中存在缺陷,这是一种加密技术。具体是在 IPsec 加密算法模块 authenc 的 crypto/authenc.c 中的 crypto_authenc_extractkeys 中发现了缓冲区超读漏洞。当有效载荷大于 4 字节且未遵循 4 字节对齐边界准则时,它将导致缓冲区超读威胁,从而导致系统崩溃。此漏洞使具有用户特权的本地攻击者可以执行拒绝服务。 目前该漏洞已录入 CVE-2020-10769。 不过该问题在 17 个月前也就是 19 年 1 月的 Linux LTS 内核上游中已经修复过了,详情见https://lkml.org/lkml/2019/1/21/675。 并且在 14 个月前,该问题的回归测试也已经提交到了 LTP(Linux Test Project,Linux 测试项目),此次发现这一特定下游问题,应当是 LTP 测试未通过导致的。因此报告安全的邮件中提醒:“大多数 Linux 内核已经修复了这一错误,而没有在 LTP 中添加回归测试,这意味着挑选特定内核补丁来修复 LTP 问题不如合并所有 LTS 内核修复程序来得稳妥。”

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册